
3402076
Beschreibung

Mindmap von profesorwch, aktualisiert more than 1 year ago

|
Erstellt von profesorwch
vor etwa 11 Jahre
|
|
Manual Políticas S.I. de W & A
- Portada
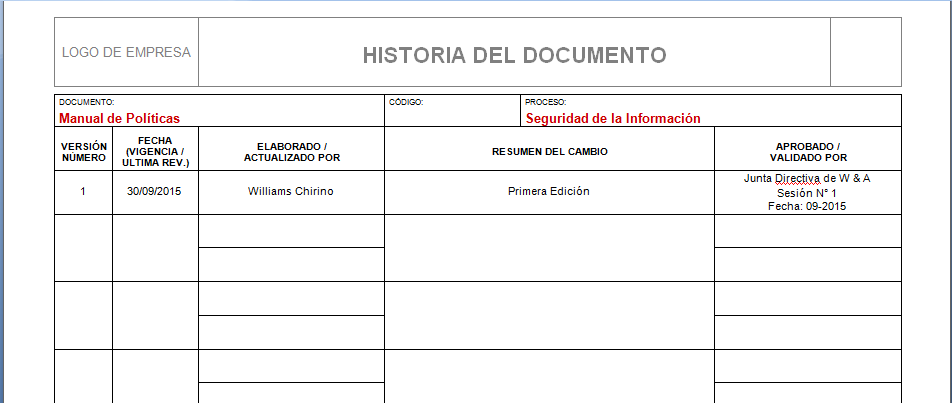
- Historia del Documento
- Consideraciones Generales
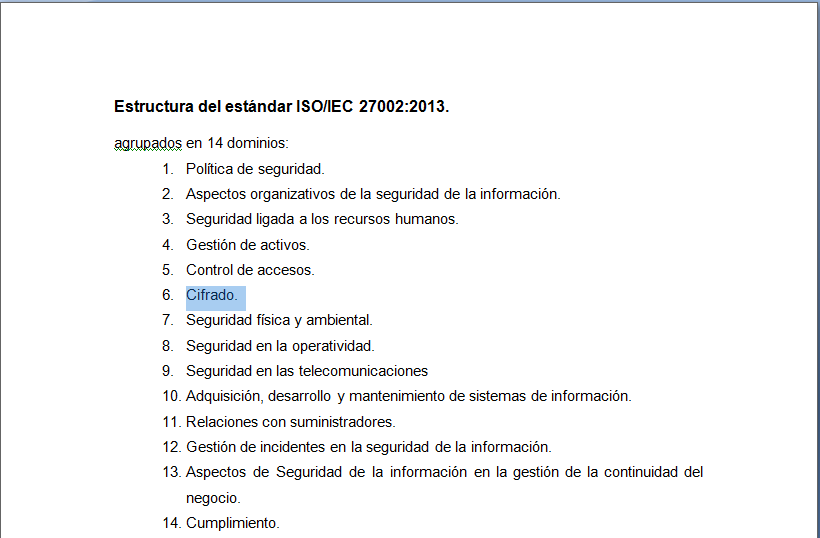
- Estructura del Estándar ISO/IEC 27002:2013
- Evaluación y Tratamiento de Riesgo
Anmerkungen:
- Evaluación de Riesgos Se entiende por evaluación de riesgos a la evaluación de las amenazas y vulnerabilidades relativas a la información y a las instalaciones de procesamiento de la misma, la probabilidad de que ocurran y su potencial impacto en la operatoria del Organismo.
- Tratamiento de Riesgos Se entiende por administración de riesgos al proceso de identificación, control y minimización o eliminación, a un costo aceptable, de los riesgos de seguridad que podrían afectar a la información. Dicho proceso es cíclico y debe llevarse a cabo en forma periódica.
- Política de Seguridad de laInformación
- Alcance
- Objetivo de la política
- Objetivo específico
Anmerkungen:
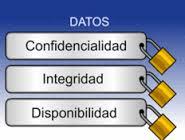
- . Desde el punto de vista de seguridad, la integridad debe garantizar que la información se encuentre en su forma pura y original, tal como fue suministrada por la fuente autorizada.
- es garantizar el control de quién puede acceder a la información e impedir que información clasificada como confidencial sea entregada a receptores no autorizados.
- es garantizar que la información esté disponible y utilizable cuando se requiera
- 6.1.1.- Asignación de responsabilidades para la SI
- 5.1.1.- Políticas para la seguridad de la información
- Alcance
Medienanhänge
Möchten Sie kostenlos Ihre eigenen Mindmaps mit GoConqr erstellen? Mehr erfahren.