
Mapa mental
Seguridad Informática y de la Información en Colombia
Contenido del mapa
Seguridad Informática y de la Información en Colombia
Delitos informáticos
- Un delito informático es aquel donde se roba de manera ilegal información y datos personales que están en un medio digital.
- Claves programáticas espías
- Claves programáticas espías: conocidas como troyanos, o software espías, utilizadas para sustraer información en forma remota y física, preferiblemente aquella que le permita al delincuente validarse en el sistema bancario, suplantando a la víctima.
- Estafas
- Estafas a través de subastas en línea: se presentan en el servicio de venta de productos, generalmente ilícitos, en línea o en la red; se pueden encontrar celulares hurtados, software de aplicaciones ilegales, además puede ser una vía de estafa ya que se suelen incumplir reglas de envió y de calidad de los productos solicitados.
- Divulgación indebida de contenidos
- Son conductas originadas en el anonimato ofrecido en la internet y el acceso público sin control desde ciber cafés; entre ellas se encuentran el envió de correos electrónicos anónimos, con fines injuriosos o calumnias, amenazas y extorsiones.
- Pornografía infantil
- Pornografía infantil en internet: a través de foros, chats, comunidades virtuales, transferencias de archivos, entre otras modalidades, los delincuentes comercializan material pornográfico que involucra menores de edad.
- Piratería
- Piratería en internet: implica la utilización de internet para vender o distribuir programas informáticos protegidos por las leyes de la propiedad intelectual. Aquí encontramos la utilización de tecnología par a par, correo electrónicos; grupos de noticias, chat por relay de internet, orden postal o sitios de subastas, protocolos de transferencia de archivos, etc.
- Violación a los derechos de autor
- Utilizando reproductores en serie, los delincuentes realizan múltiples copias de obras musicales, videogramas y software.
- CIBERTERRORISMO
- Terrorismo informático es el acto de hacer algo para desestabilizar un país o aplicar presión a un gobierno, utilizando métodos clasificados dentro los tipos de delitos informáticos, especialmente los de los de tipo de Sabotaje, sin que esto pueda limitar el uso de otro tipo de delitos informáticos, además lanzar un ataque de terrorismo informático requiere de muchos menos recursos humanos y financiamiento económico que un ataque terrorista común.
Factores que influyen en Seguridad informática
- Según mencionan Ojeda-Pérez, Rincón-Rodríguez, Arias-Flórez, & Daza-Martínez (2010), de acuerdo con los estudios realizados en 2008, Colombia registró una de las calificaciones más bajas en seguridad informática en comparación con otros seis países de Latinoamérica. Lo cual se sustenta en distintos factores
- Falta de información
- Ffalta de claridad o debilidad en la gestión gerencial, referidos particularmente a la implementación de la seguridad informática.
- Abuso de empleados
- Abuso en el empleo de los sistemas y sus aplicativos.
- Falta de evaluación con relaciones beneficio/costo
- Falta de evaluación con relaciones beneficio/costo y criterios de continuidad del negocio, sobre uso y seguridad de la información y los recursos informáticos.
- Ausencia de políticas
- Ausencia de políticas claras sobre seguridad informática
- Falta de reconocimiento estratégico
- Falta de reconocimiento estratégico al área de Auditoría de Sistemas.
- Bajo uso de herramientas de análisis y control
- Baja gestión y poco uso de herramientas de análisis y control
- Falta de conciencia
- Falta de conciencia en el desempeño de los sistemas de información.
Norma ISO 27001
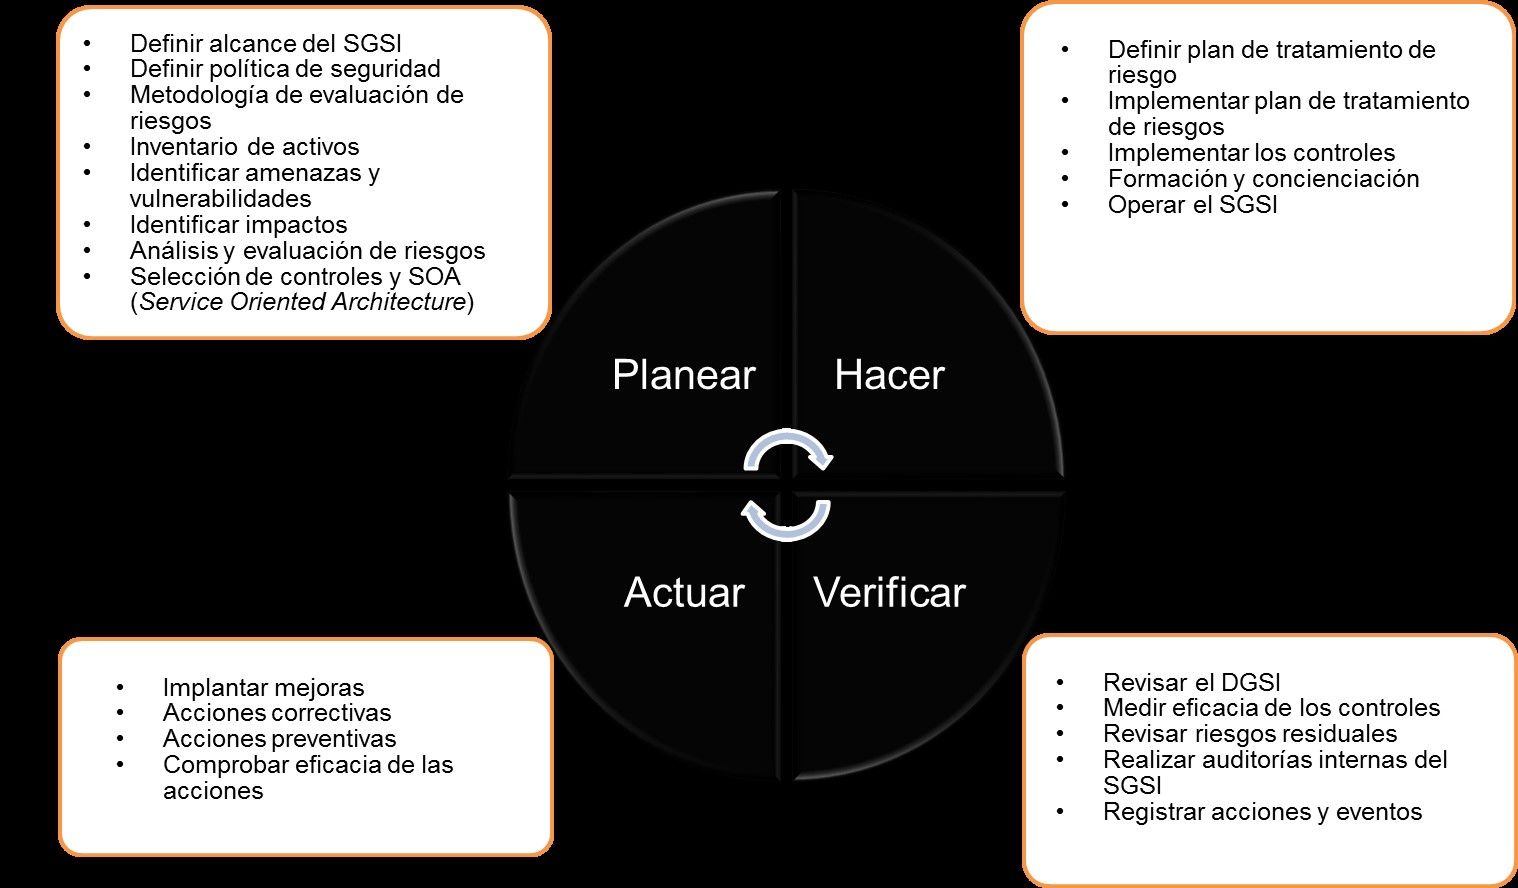
- Como una de las alternativas para la protección de los datos y de la información se ha publicado la serie de normas ISO 27000, por lo cual muchas organizaciones buscan obtener un certificado bajo este estándar. Siendo la ISO 27001 la norma principal, ya que en esta se definen los requisitos del sistema de gestión de seguridad de la información (SGSI).
- Versiones
- 2005
- 2013
- Dominios de control
- Dentro de los nuevos dominios de control (V:2013) aparece Criptografía, siendo separada del dominio Adquisición, desarrollo y mantenimiento de la información. El segundo dominio de control adicional es Relación con proveedores, y el tercero es resultado de la división del dominio Gestión de comunicaciones y operaciones en dos nuevos dominios: Operaciones de seguridad y Seguridad de las comunicaciones.
- Políticas de seguridad
- Seguridad de los RRHH
- Gestión de activos
- Criptografìa
- Organización de la seguridad dela información
- Seguridad física y ambiental
- Operaciones de seguridad
- Relaciones con proveedores
- Control de acceso
- Seguridad de las comunicaciones
- Sistemas de adquisiciòn, desarrollo y mantenimiento
- Seguridad de la información para la continuidad del negocio
- Gestión de incidentes
- Cumplimiento
Ley 1237 de 2009
- Ley para juzgar los delitos informáticos.
- Acceso abusivo a un sistema informático
- El que, sin autorización o por fuera de lo acordado, acceda en todo o en parte a un sistema informático protegido o no con una medida de seguridad.
- Obstaculización ilegítima de sistema
- Obstaculización ilegítima de sistema informático o redes de telecomunicación. El que, sin estar facultado para ello, impida u obstaculice el funcionamiento o el acceso normal a un sistema informático, a los datos informáticos allí contenidos, o a una red de telecomunicaciones
- Interceptación de datos
- Interceptación de datos informáticos. El que, sin orden judicial previa, intercepte datos informáticos en su origen, destino o en el interior de un sistema informático, o las emisiones electromagnéticas provenientes de un sistema informático que los transporte.
- Daño informático
- El que, sin estar facultado para ello, destruya, dañe, borre, deteriore, altere o suprima datos informáticos, o un sistema de tratamiento de información o sus partes o componentes lógicos.
- Uso de software malicioso
- Quien produzca, trafique, adquiera, distribuya, venda, envíe, introduzca o extraiga del territorio nacional software malicioso u otros programas de computación.
- Violación de datos personales
- La persona que con provecho propio o de un tercero, obtenga, compile, sustraiga, ofrezca, venda, intercambie, envíe, compre, intercepte, divulgue, modifique o emplee códigos personales, datos personales contenidos en ficheros, archivos, bases de datos o medios semejantes.
- Suplantación de sitios web para capturar datos personales
- Este delito es para quien diseñe, desarrolle, trafique, venda, ejecute, programe o envíe páginas electrónicas, enlaces o ventanas emergentes
- Condenas
- Cárcel
- La pena mínima es de cuatro años de cárcel. A quien se le impute este delito no tendrá la posibilidad de modificar la medida de aseguramiento, por tal motivo no tendrían beneficios como casa por cárcel.
- Sanción económica
- los delitos informáticos tienen la sanción económica más altas del Código Penal colombiano. Desde 100 hasta 1000 salarios mínimos mensuales legales vigentes, dependiendo del delito.
- Cárcel
Imágenes y archivos del mapa
Información
- Descripción
- Seguridad Informática y de la Información
- Creado por
- Yohen Cuellar
- Visitas
- 83
- Etiquetas
- Valoración