
Mapa mental
Protocolos adicionais da camada de aplicação
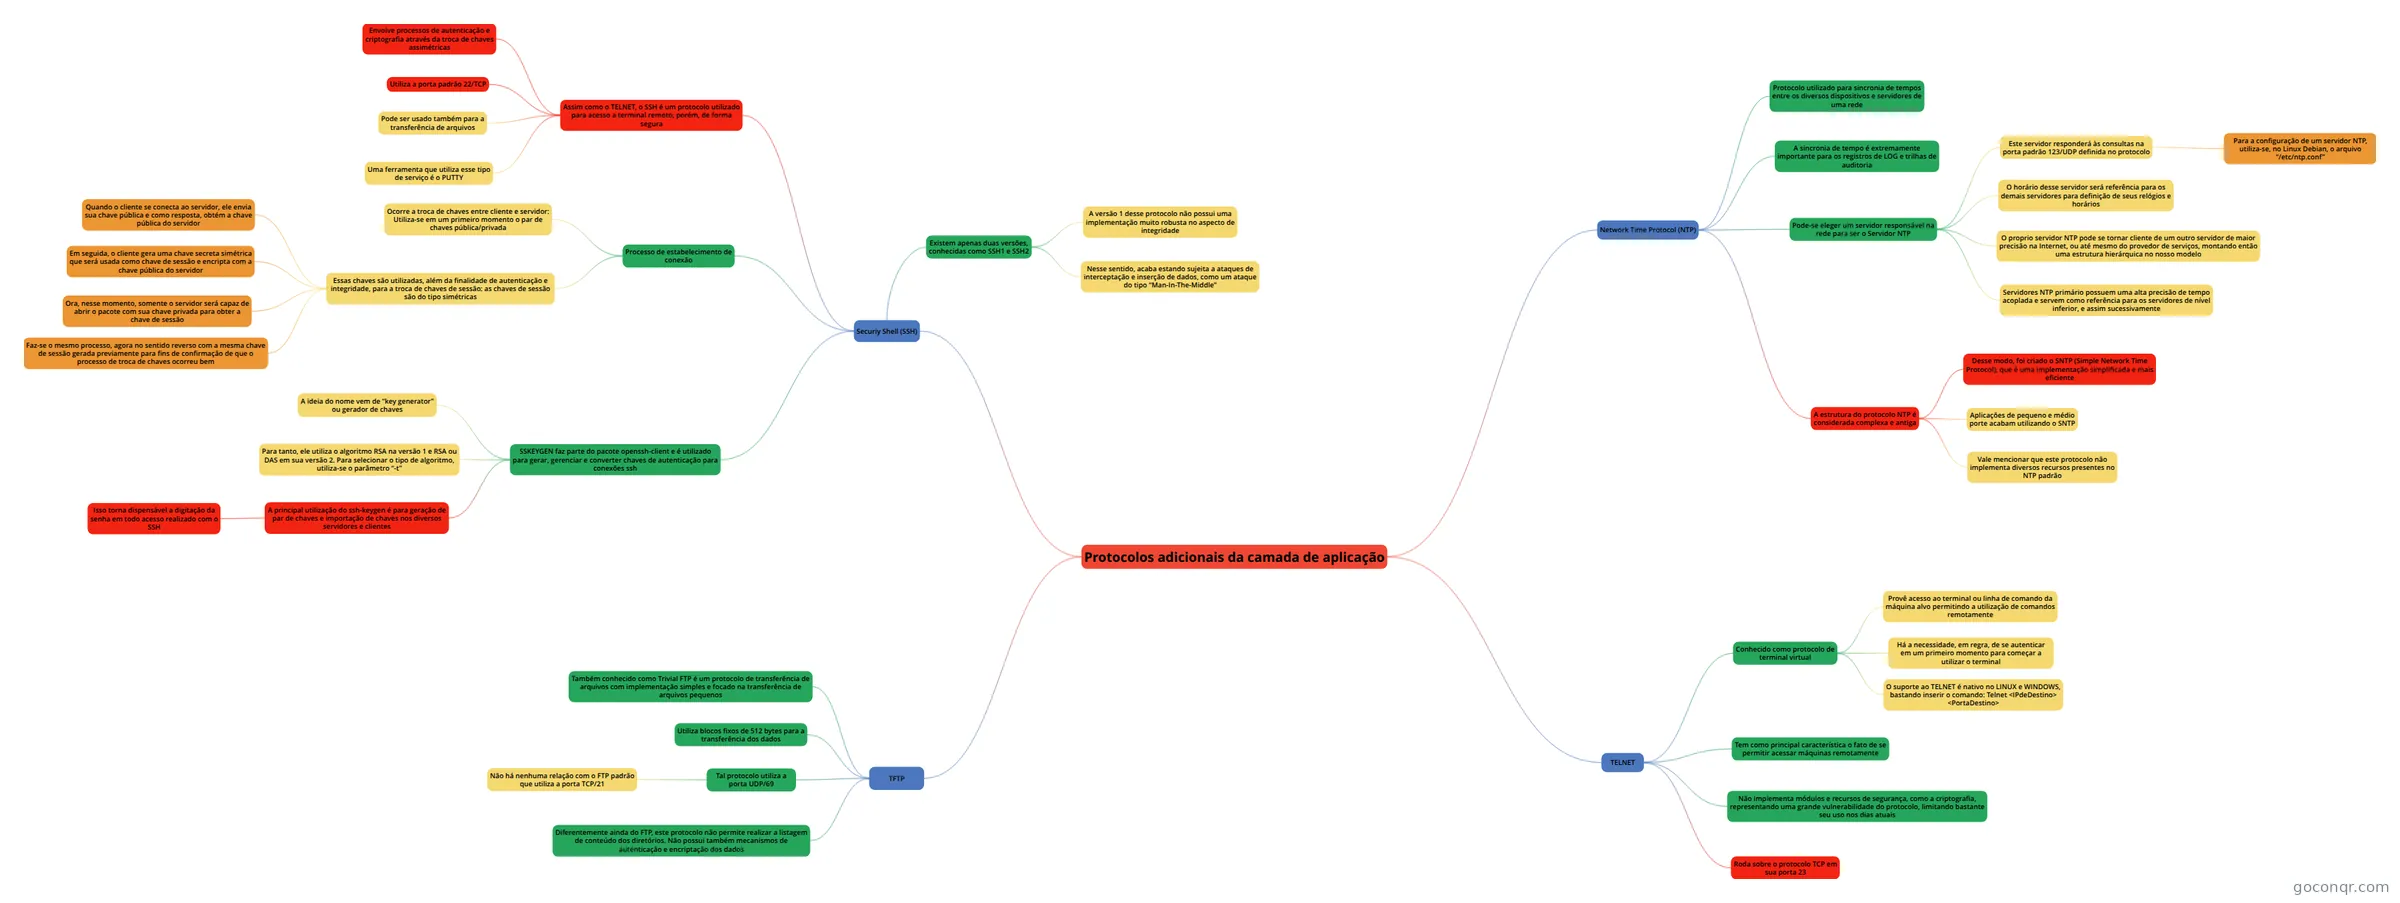
Mapa mental: protocolos adicionais da camada de aplicação
Conteúdo do mapa
Protocolos adicionais da camada de aplicação
Network Time Protocol (NTP)
- Protocolo utilizado para sincronia de tempos entre os diversos dispositivos e servidores de uma rede
- A sincronia de tempo é extremamente importante para os registros de LOG e trilhas de auditoria
- Pode-se eleger um servidor responsável na rede para ser o Servidor NTP
- Este servidor responderá às consultas na porta padrão 123/UDP definida no protocolo
- Para a configuração de um servidor NTP, utiliza-se, no Linux Debian, o arquivo “/etc/ntp.conf”
- O horário desse servidor será referência para os demais servidores para definição de seus relógios e horários
- O proprio servidor NTP pode se tornar cliente de um outro servidor de maior precisão na Internet, ou até mesmo do provedor de serviços, montando então uma estrutura hierárquica no nosso modelo
- Servidores NTP primário possuem uma alta precisão de tempo acoplada e servem como referência para os servidores de nível inferior, e assim sucessivamente
- Este servidor responderá às consultas na porta padrão 123/UDP definida no protocolo
- A estrutura do protocolo NTP é considerada complexa e antiga
- Desse modo, foi criado o SNTP (Simple Network Time Protocol), que é uma implementação simplificada e mais eficiente
- Aplicações de pequeno e médio porte acabam utilizando o SNTP
- Vale mencionar que este protocolo não implementa diversos recursos presentes no NTP padrão
TELNET
- Conhecido como protocolo de terminal virtual
- Provê acesso ao terminal ou linha de comando da máquina alvo permitindo a utilização de comandos remotamente
- Há a necessidade, em regra, de se autenticar em um primeiro momento para começar a utilizar o terminal
- O suporte ao TELNET é nativo no LINUX e WINDOWS, bastando inserir o comando: Telnet <IPdeDestino> <PortaDestino>
- Tem como principal característica o fato de se permitir acessar máquinas remotamente
- Não implementa módulos e recursos de segurança, como a criptografia, representando uma grande vulnerabilidade do protocolo, limitando bastante seu uso nos dias atuais
- Roda sobre o protocolo TCP em sua porta 23
- Conhecido como protocolo de terminal virtual
Securiy Shell (SSH)
- Assim como o TELNET, o SSH é um protocolo utilizado para acesso a terminal remoto, porém, de forma segura
- Envolve processos de autenticação e criptografia através da troca de chaves assimétricas
- Utiliza a porta padrão 22/TCP
- Pode ser usado também para a transferência de arquivos
- Uma ferramenta que utiliza esse tipo de serviço é o PUTTY
- Existem apenas duas versões, conhecidas como SSH1 e SSH2
- A versão 1 desse protocolo não possui uma implementação muito robusta no aspecto de integridade
- Nesse sentido, acaba estando sujeita a ataques de interceptação e inserção de dados, como um ataque do tipo “Man-In-The-Middle”
- Processo de estabelecimento de conexão
- Ocorre a troca de chaves entre cliente e servidor: Utiliza-se em um primeiro momento o par de chaves pública/privada
- Essas chaves são utilizadas, além da finalidade de autenticação e integridade, para a troca de chaves de sessão: as chaves de sessão são do tipo simétricas
- Quando o cliente se conecta ao servidor, ele envia sua chave pública e como resposta, obtém a chave pública do servidor
- Em seguida, o cliente gera uma chave secreta simétrica que será usada como chave de sessão e encripta com a chave pública do servidor
- Ora, nesse momento, somente o servidor será capaz de abrir o pacote com sua chave privada para obter a chave de sessão
- Faz-se o mesmo processo, agora no sentido reverso com a mesma chave de sessão gerada previamente para fins de confirmação de que o processo de troca de chaves ocorreu bem
- SSKEYGEN faz parte do pacote openssh-client e é utilizado para gerar, gerenciar e converter chaves de autenticação para conexões ssh
- A ideia do nome vem de “key generator” ou gerador de chaves
- Para tanto, ele utiliza o algoritmo RSA na versão 1 e RSA ou DAS em sua versão 2. Para selecionar o tipo de algoritmo, utiliza-se o parâmetro “-t”
- A principal utilização do ssh-keygen é para geração de par de chaves e importação de chaves nos diversos servidores e clientes
- Isso torna dispensável a digitação da senha em todo acesso realizado com o SSH
- Assim como o TELNET, o SSH é um protocolo utilizado para acesso a terminal remoto, porém, de forma segura
TFTP
- Também conhecido como Trivial FTP é um protocolo de transferência de arquivos com implementação simples e focado na transferência de arquivos pequenos
- Utiliza blocos fixos de 512 bytes para a transferência dos dados
- Tal protocolo utiliza a porta UDP/69
- Não há nenhuma relação com o FTP padrão que utiliza a porta TCP/21
- Diferentemente ainda do FTP, este protocolo não permite realizar a listagem de conteúdo dos diretórios. Não possui também mecanismos de autenticação e encriptação dos dados
Informações
- Descrição
- Redes de computadores (Camada de Aplicação) Mapa Mental sobre Protocolos adicionais da camada de aplicação, criado por Michel Souza em 14-07-2018.
- Criado por
- Michel Souza
- Visualizações
- 0
- Avaliação
Mais sobre Camada de aplicação e seus protocolos