
Mapa mental
Protocolos de Roteamento Dinâmico
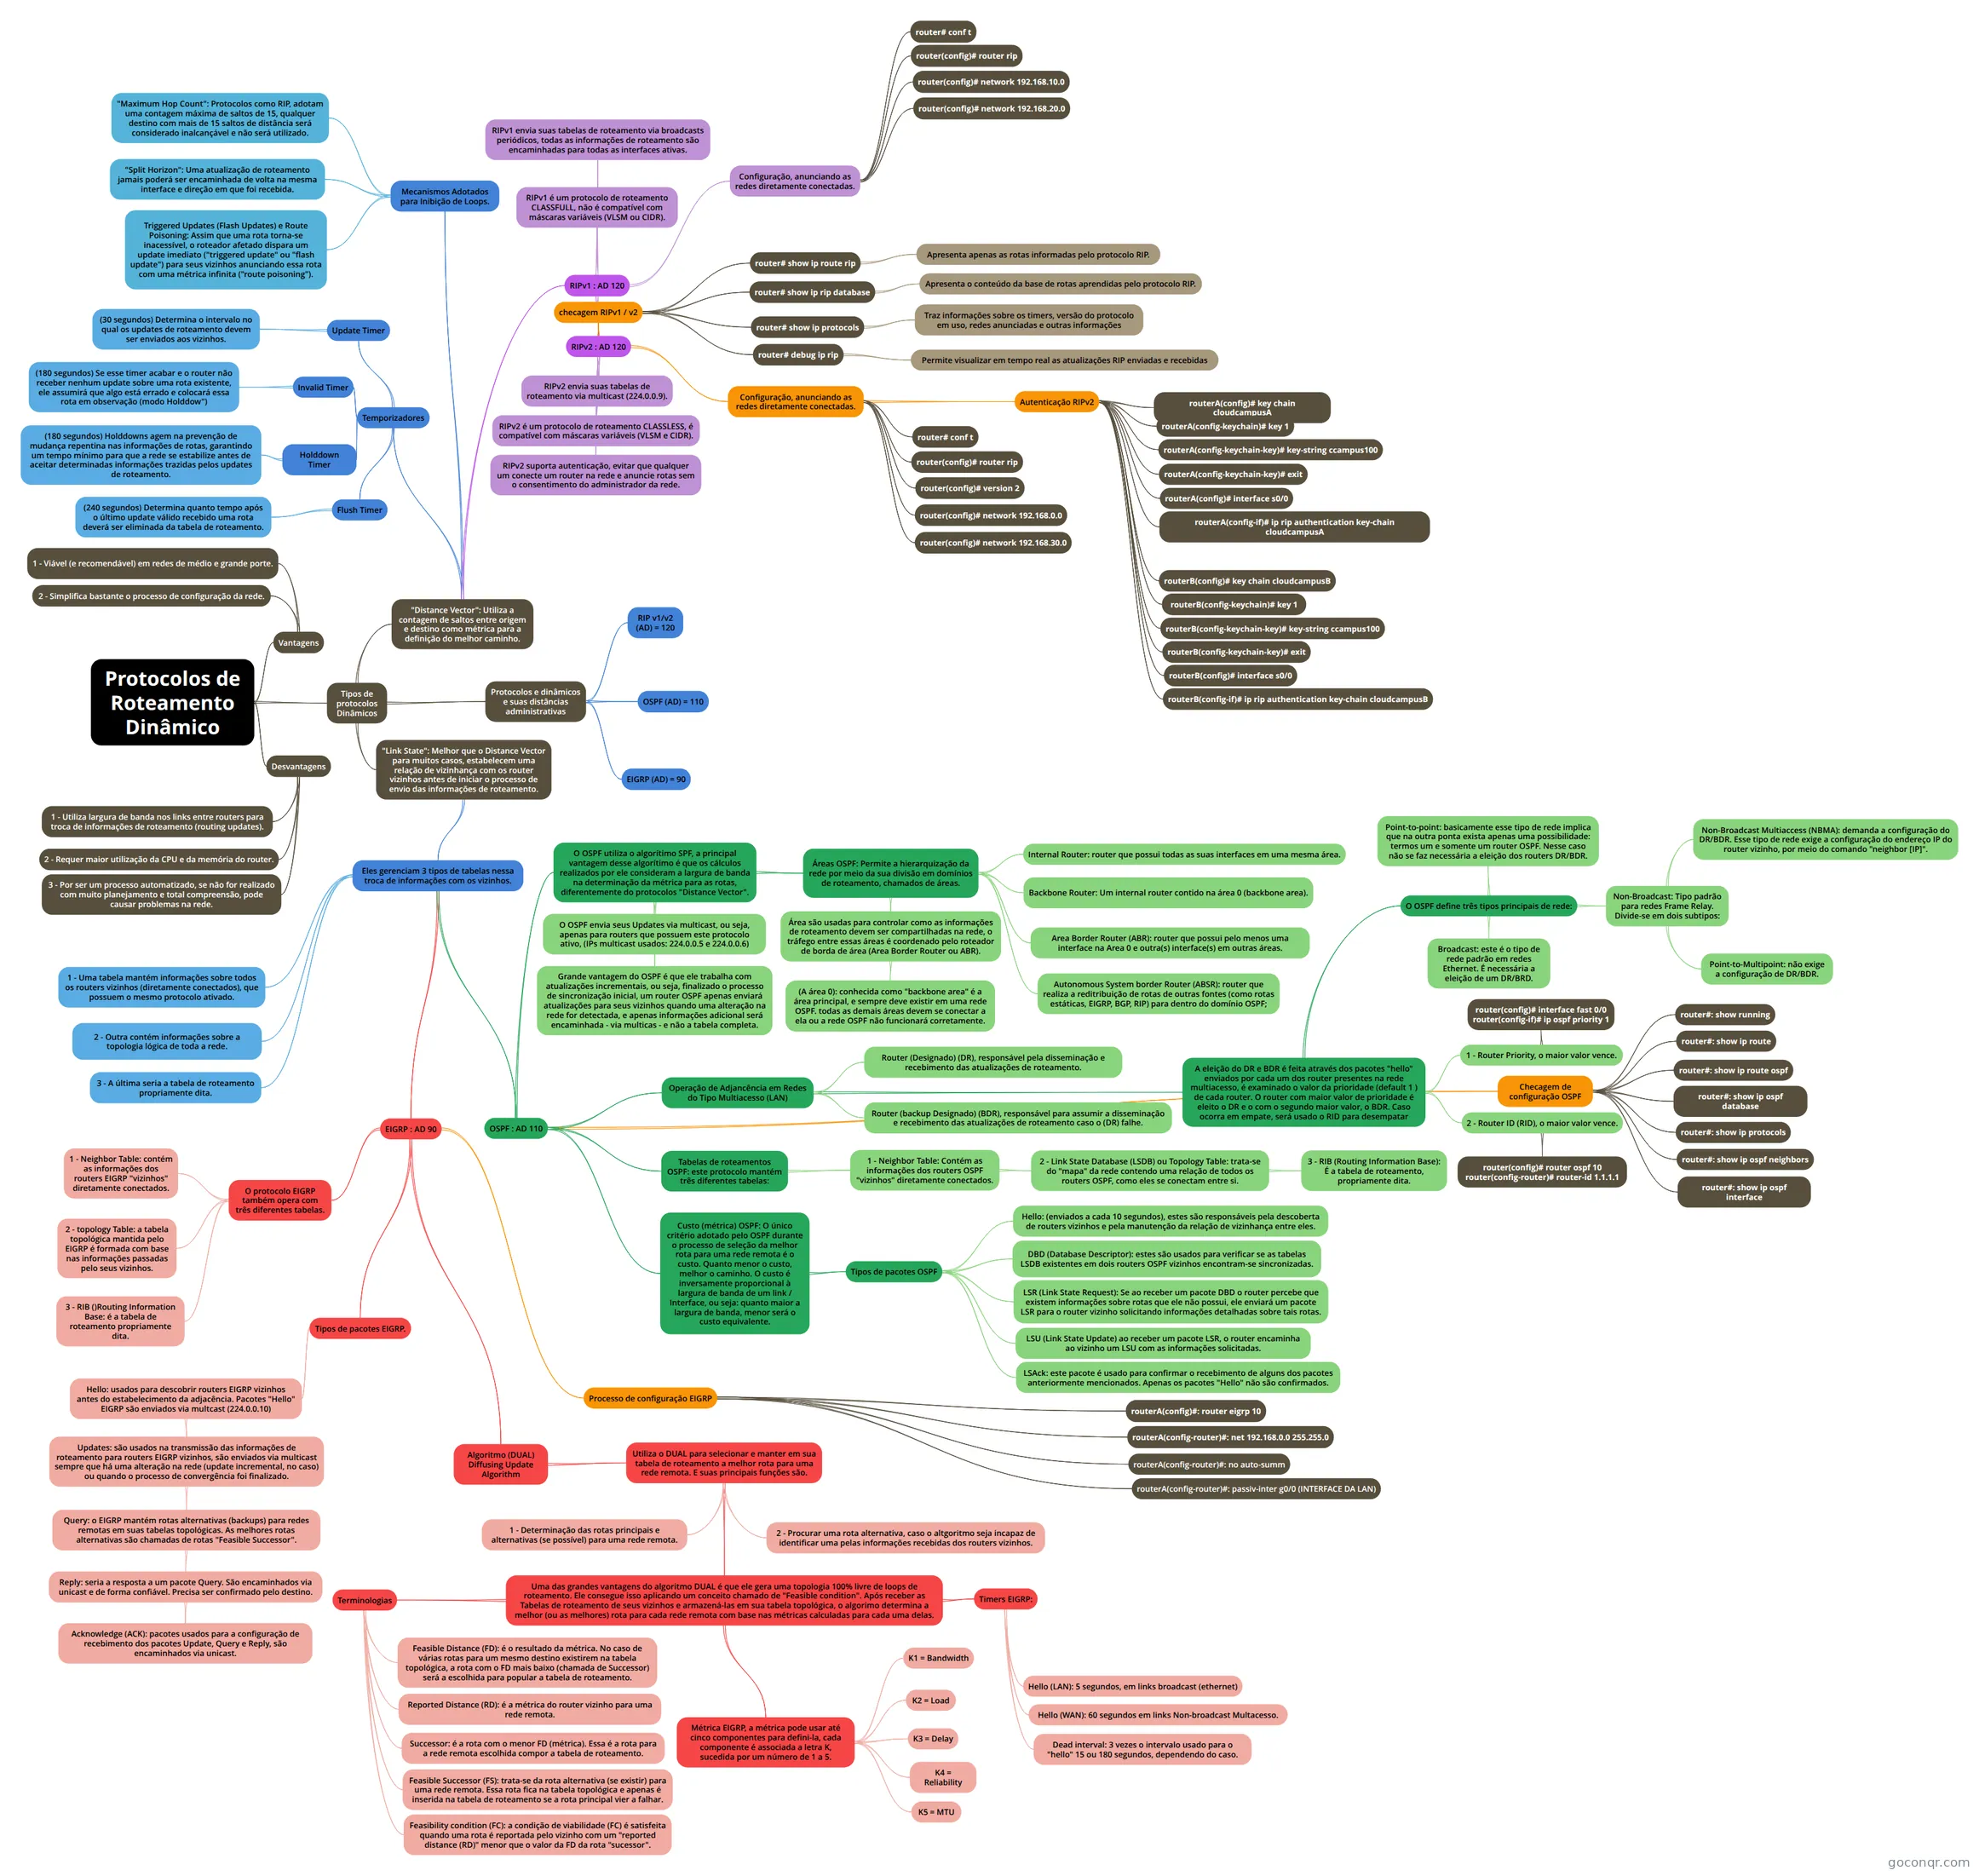
Mapa mental: Protocolos de Roteamento Dinâmico
Conteúdo do mapa
Protocolos de Roteamento Dinâmico
Vantagens
- 2 - Simplifica bastante o processo de configuração da rede.
- 1 - Viável (e recomendável) em redes de médio e grande porte.
Desvantagens
- 1 - Utiliza largura de banda nos links entre routers para troca de informações de roteamento (routing updates).
- 2 - Requer maior utilização da CPU e da memória do router.
- 3 - Por ser um processo automatizado, se não for realizado com muito planejamento e total compreensão, pode causar problemas na rede.
Tipos de protocolos Dinâmicos
- Protocolos e dinâmicos e suas distâncias administrativas
- RIP v1/v2 (AD) = 120
- OSPF (AD) = 110
- EIGRP (AD) = 90
- "Distance Vector": Utiliza a contagem de saltos entre origem e destino como métrica para a definição do melhor caminho.
- RIPv1 : AD 120
- RIPv1 é um protocolo de roteamento CLASSFULL, não é compatível com máscaras variáveis (VLSM ou CIDR).
- RIPv1 envia suas tabelas de roteamento via broadcasts periódicos, todas as informações de roteamento são encaminhadas para todas as interfaces ativas.
- RIPv2 : AD 120
- RIPv2 envia suas tabelas de roteamento via multicast (224.0.0.9).
- RIPv2 é um protocolo de roteamento CLASSLESS, é compatível com máscaras variáveis (VLSM e CIDR).
- RIPv2 suporta autenticação, evitar que qualquer um conecte um router na rede e anuncie rotas sem o consentimento do administrador da rede.
- checagem RIPv1 / v2
- router# show ip route rip
- Apresenta apenas as rotas informadas pelo protocolo RIP.
- router# show ip rip database
- Apresenta o conteúdo da base de rotas aprendidas pelo protocolo RIP.
- router# show ip protocols
- Traz informações sobre os timers, versão do protocolo em uso, redes anunciadas e outras informações
- router# debug ip rip
- Permite visualizar em tempo real as atualizações RIP enviadas e recebidas
- router# show ip route rip
- Configuração, anunciando as redes diretamente conectadas.
- router# conf t
- router(config)# router rip
- router(config)# version 2
- router(config)# network 192.168.0.0
- router(config)# network 192.168.30.0
- Autenticação RIPv2
- routerA(config)# key chain cloudcampusA
- routerA(config-keychain)# key 1
- routerA(config-keychain-key)# key-string ccampus100
- routerA(config-keychain-key)# exit
- routerA(config)# interface s0/0
- routerA(config-if)# ip rip authentication key-chain cloudcampusA
- routerB(config)# key chain cloudcampusB
- routerB(config-keychain)# key 1
- routerB(config-keychain-key)# key-string ccampus100
- routerB(config-keychain-key)# exit
- routerB(config)# interface s0/0
- routerB(config-if)# ip rip authentication key-chain cloudcampusB
- Configuração, anunciando as redes diretamente conectadas.
- router# conf t
- router(config)# router rip
- router(config)# network 192.168.10.0
- router(config)# network 192.168.20.0
- Mecanismos Adotados para Inibição de Loops.
- "Maximum Hop Count": Protocolos como RIP, adotam uma contagem máxima de saltos de 15, qualquer destino com mais de 15 saltos de distância será considerado inalcançável e não será utilizado.
- "Split Horizon": Uma atualização de roteamento jamais poderá ser encaminhada de volta na mesma interface e direção em que foi recebida.
- Triggered Updates (Flash Updates) e Route Poisoning: Assim que uma rota torna-se inacessível, o roteador afetado dispara um update imediato ("triggered update" ou "flash update") para seus vizinhos anunciando essa rota com uma métrica infinita ("route poisoning").
- Temporizadores
- Update Timer
- (30 segundos) Determina o intervalo no qual os updates de roteamento devem ser enviados aos vizinhos.
- Invalid Timer
- (180 segundos) Se esse timer acabar e o router não receber nenhum update sobre uma rota existente, ele assumirá que algo está errado e colocará essa rota em observação (modo Holddow")
- Holddown Timer
- (180 segundos) Holddowns agem na prevenção de mudança repentina nas informações de rotas, garantindo um tempo mínimo para que a rede se estabilize antes de aceitar determinadas informações trazidas pelos updates de roteamento.
- Flush Timer
- (240 segundos) Determina quanto tempo após o último update válido recebido uma rota deverá ser eliminada da tabela de roteamento.
- Update Timer
- RIPv1 : AD 120
- "Link State": Melhor que o Distance Vector para muitos casos, estabelecem uma relação de vizinhança com os router vizinhos antes de iniciar o processo de envio das informações de roteamento.
- Eles gerenciam 3 tipos de tabelas nessa troca de informações com os vizinhos.
- 1 - Uma tabela mantém informações sobre todos os routers vizinhos (diretamente conectados), que possuem o mesmo protocolo ativado.
- 2 - Outra contém informações sobre a topologia lógica de toda a rede.
- 3 - A última seria a tabela de roteamento propriamente dita.
- OSPF : AD 110
- O OSPF utiliza o algorítimo SPF, a principal vantagem desse algorítimo é que os cálculos realizados por ele consideram a largura de banda na determinação da métrica para as rotas, diferentemente do protocolos "Distance Vector".
- O OSPF envia seus Updates via multicast, ou seja, apenas para routers que possuem este protocolo ativo, (IPs multicast usados: 224.0.0.5 e 224.0.0.6)
- Grande vantagem do OSPF é que ele trabalha com atualizações incrementais, ou seja, finalizado o processo de sincronização inicial, um router OSPF apenas enviará atualizações para seus vizinhos quando uma alteração na rede for detectada, e apenas informações adicional será encaminhada - via multicas - e não a tabela completa.
- Áreas OSPF: Permite a hierarquização da rede por meio da sua divisão em domínios de roteamento, chamados de áreas.
- Área são usadas para controlar como as informações de roteamento devem ser compartilhadas na rede, o tráfego entre essas áreas é coordenado pelo roteador de borda de área (Area Border Router ou ABR).
- (A área 0): conhecida como "backbone area" é a área principal, e sempre deve existir em uma rede OSPF. todas as demais áreas devem se conectar a ela ou a rede OSPF não funcionará corretamente.
- Internal Router: router que possui todas as suas interfaces em uma mesma área.
- Backbone Router: Um internal router contido na área 0 (backbone area).
- Area Border Router (ABR): router que possui pelo menos uma interface na Area 0 e outra(s) interface(s) em outras áreas.
- Autonomous System border Router (ABSR): router que realiza a reditribuição de rotas de outras fontes (como rotas estáticas, EIGRP, BGP, RIP) para dentro do domínio OSPF;
- Área são usadas para controlar como as informações de roteamento devem ser compartilhadas na rede, o tráfego entre essas áreas é coordenado pelo roteador de borda de área (Area Border Router ou ABR).
- Tabelas de roteamentos OSPF: este protocolo mantém três diferentes tabelas:
- 1 - Neighbor Table: Contém as informações dos routers OSPF "vizinhos" diretamente conectados.
- 2 - Link State Database (LSDB) ou Topology Table: trata-se do "mapa" da rede contendo uma relação de todos os routers OSPF, como eles se conectam entre si.
- 3 - RIB (Routing Information Base): É a tabela de roteamento, propriamente dita.
- 2 - Link State Database (LSDB) ou Topology Table: trata-se do "mapa" da rede contendo uma relação de todos os routers OSPF, como eles se conectam entre si.
- 1 - Neighbor Table: Contém as informações dos routers OSPF "vizinhos" diretamente conectados.
- Custo (métrica) OSPF: O único critério adotado pelo OSPF durante o processo de seleção da melhor rota para uma rede remota é o custo. Quanto menor o custo, melhor o caminho. O custo é inversamente proporcional à largura de banda de um link / Interface, ou seja: quanto maior a largura de banda, menor será o custo equivalente.
- Tipos de pacotes OSPF
- Hello: (enviados a cada 10 segundos), estes são responsáveis pela descoberta de routers vizinhos e pela manutenção da relação de vizinhança entre eles.
- DBD (Database Descriptor): estes são usados para verificar se as tabelas LSDB existentes em dois routers OSPF vizinhos encontram-se sincronizadas.
- LSR (Link State Request): Se ao receber um pacote DBD o router percebe que existem informações sobre rotas que ele não possui, ele enviará um pacote LSR para o router vizinho solicitando informações detalhadas sobre tais rotas.
- LSU (Link State Update) ao receber um pacote LSR, o router encaminha ao vizinho um LSU com as informações solicitadas.
- LSAck: este pacote é usado para confirmar o recebimento de alguns dos pacotes anteriormente mencionados. Apenas os pacotes "Hello" não são confirmados.
- Tipos de pacotes OSPF
- Operação de Adjancência em Redes do Tipo Multiacesso (LAN)
- Router (Designado) (DR), responsável pela disseminação e recebimento das atualizações de roteamento.
- Router (backup Designado) (BDR), responsável para assumir a disseminação e recebimento das atualizações de roteamento caso o (DR) falhe.
- A eleição do DR e BDR é feita através dos pacotes "hello" enviados por cada um dos router presentes na rede multiacesso, é examinado o valor da prioridade (default 1 ) de cada router. O router com maior valor de prioridade é eleito o DR e o com o segundo maior valor, o BDR. Caso ocorra em empate, será usado o RID para desempatar
- 1 - Router Priority, o maior valor vence.
- router(config)# interface fast 0/0 router(config-if)# ip ospf priority 1
- 2 - Router ID (RID), o maior valor vence.
- router(config)# router ospf 10 router(config-router)# router-id 1.1.1.1
- O OSPF define três tipos principais de rede:
- Point-to-point: basicamente esse tipo de rede implica que na outra ponta exista apenas uma possibilidade: termos um e somente um router OSPF. Nesse caso não se faz necessária a eleição dos routers DR/BDR.
- Broadcast: este é o tipo de rede padrão em redes Ethernet. É necessária a eleição de um DR/BRD.
- Non-Broadcast: Tipo padrão para redes Frame Relay. Divide-se em dois subtipos:
- Point-to-Multipoint: não exige a configuração de DR/BDR.
- Non-Broadcast Multiaccess (NBMA): demanda a configuração do DR/BDR. Esse tipo de rede exige a configuração do endereço IP do router vizinho, por meio do comando "neighbor [IP]".
- 1 - Router Priority, o maior valor vence.
- Checagem de configuração OSPF
- router#: show running
- router#: show ip route
- router#: show ip route ospf
- router#: show ip ospf database
- router#: show ip protocols
- router#: show ip ospf neighbors
- router#: show ip ospf interface
- O OSPF utiliza o algorítimo SPF, a principal vantagem desse algorítimo é que os cálculos realizados por ele consideram a largura de banda na determinação da métrica para as rotas, diferentemente do protocolos "Distance Vector".
- EIGRP : AD 90
- O protocolo EIGRP também opera com três diferentes tabelas.
- 1 - Neighbor Table: contém as informações dos routers EIGRP "vizinhos" diretamente conectados.
- 2 - topology Table: a tabela topológica mantida pelo EIGRP é formada com base nas informações passadas pelo seus vizinhos.
- 3 - RIB ()Routing Information Base: é a tabela de roteamento propriamente dita.
- Tipos de pacotes EIGRP.
- Hello: usados para descobrir routers EIGRP vizinhos antes do estabelecimento da adjacência. Pacotes "Hello" EIGRP são enviados via multcast (224.0.0.10)
- Updates: são usados na transmissão das informações de roteamento para routers EIGRP vizinhos, são enviados via multicast sempre que há uma alteração na rede (update incremental, no caso) ou quando o processo de convergência foi finalizado.
- Query: o EIGRP mantém rotas alternativas (backups) para redes remotas em suas tabelas topológicas. As melhores rotas alternativas são chamadas de rotas "Feasible Successor".
- Reply: seria a resposta a um pacote Query. São encaminhados via unicast e de forma confiável. Precisa ser confirmado pelo destino.
- Acknowledge (ACK): pacotes usados para a configuração de recebimento dos pacotes Update, Query e Reply, são encaminhados via unicast.
- Reply: seria a resposta a um pacote Query. São encaminhados via unicast e de forma confiável. Precisa ser confirmado pelo destino.
- Query: o EIGRP mantém rotas alternativas (backups) para redes remotas em suas tabelas topológicas. As melhores rotas alternativas são chamadas de rotas "Feasible Successor".
- Updates: são usados na transmissão das informações de roteamento para routers EIGRP vizinhos, são enviados via multicast sempre que há uma alteração na rede (update incremental, no caso) ou quando o processo de convergência foi finalizado.
- Hello: usados para descobrir routers EIGRP vizinhos antes do estabelecimento da adjacência. Pacotes "Hello" EIGRP são enviados via multcast (224.0.0.10)
- Algoritmo (DUAL) Diffusing Update Algorithm
- Utiliza o DUAL para selecionar e manter em sua tabela de roteamento a melhor rota para uma rede remota. E suas principais funções são.
- 1 - Determinação das rotas principais e alternativas (se possível) para uma rede remota.
- 2 - Procurar uma rota alternativa, caso o altgoritmo seja incapaz de identificar uma pelas informações recebidas dos routers vizinhos.
- Uma das grandes vantagens do algoritmo DUAL é que ele gera uma topologia 100% livre de loops de roteamento. Ele consegue isso aplicando um conceito chamado de "Feasible condition". Após receber as Tabelas de roteamento de seus vizinhos e armazená-las em sua tabela topológica, o algorimo determina a melhor (ou as melhores) rota para cada rede remota com base nas métricas calculadas para cada uma delas.
- Terminologias
- Feasible Distance (FD): é o resultado da métrica. No caso de várias rotas para um mesmo destino existirem na tabela topológica, a rota com o FD mais baixo (chamada de Successor) será a escolhida para popular a tabela de roteamento.
- Reported Distance (RD): é a métrica do router vizinho para uma rede remota.
- Successor: é a rota com o menor FD (métrica). Essa é a rota para a rede remota escolhida compor a tabela de roteamento.
- Feasible Successor (FS): trata-se da rota alternativa (se existir) para uma rede remota. Essa rota fica na tabela topológica e apenas é inserida na tabela de roteamento se a rota principal vier a falhar.
- Feasibility condition (FC): a condição de viabilidade (FC) é satisfeita quando uma rota é reportada pelo vizinho com um "reported distance (RD)" menor que o valor da FD da rota "sucessor".
- Métrica EIGRP, a métrica pode usar até cinco componentes para defini-la, cada componente é associada a letra K, sucedida por um número de 1 a 5.
- K1 = Bandwidth
- K2 = Load
- K3 = Delay
- K4 = Reliability
- K5 = MTU
- Timers EIGRP:
- Hello (LAN): 5 segundos, em links broadcast (ethernet)
- Hello (WAN): 60 segundos em links Non-broadcast Multacesso.
- Dead interval: 3 vezes o intervalo usado para o "hello" 15 ou 180 segundos, dependendo do caso.
- Terminologias
- Utiliza o DUAL para selecionar e manter em sua tabela de roteamento a melhor rota para uma rede remota. E suas principais funções são.
- Processo de configuração EIGRP
- routerA(config)#: router eigrp 10
- routerA(config-router)#: net 192.168.0.0 255.255.0
- routerA(config-router)#: no auto-summ
- routerA(config-router)#: passiv-inter g0/0 (INTERFACE DA LAN)
- O protocolo EIGRP também opera com três diferentes tabelas.
- Eles gerenciam 3 tipos de tabelas nessa troca de informações com os vizinhos.
- Protocolos e dinâmicos e suas distâncias administrativas
Informações
- Descrição
- Mapa Mental sobre Protocolos de Roteamento Dinâmico, criado por Cisco Brasil em 19-09-2021.
- Criado por
- Cisco Brasil
- Visualizações
- 0
- Histórico
-
- Criado por Almery M. · 18 mar 2016
- Copiado por Cisco Brasil · 19 set 2021
- Avaliação