
Mapa mental
Firewall
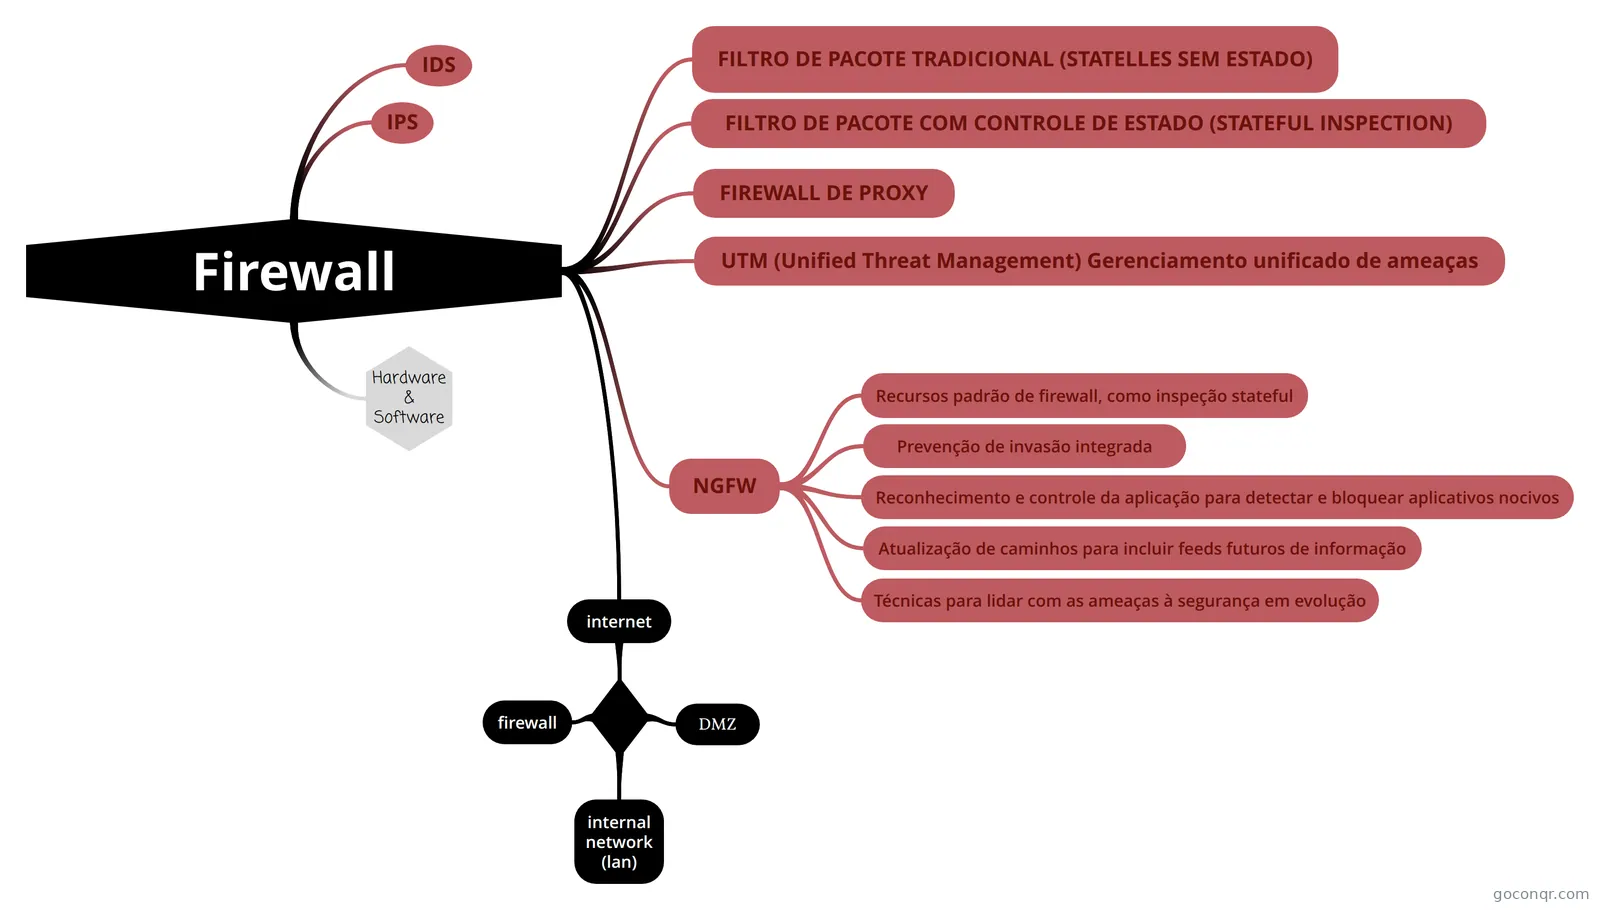
Mapa mental: Firewall
Conteúdo do mapa
Firewall
- Um firewall é um dispositivo de segurança que monitora o tráfego de rede de entrada e saída, permitindo que alguns pacotes passem e bloqueando outros de acordo com um conjunto definido de regras de segurança, isto é, todo o tráfego de fora para dentro, e vice-versa, passa por um firewall. Dessa forma, é possível isolar uma rede interna de uma organização da Internet em geral. Um firewall pode ser um hardware, software ou ambos.
FILTRO DE PACOTE TRADICIONAL (STATELLES SEM ESTADO)
- - stateless firewall (firewall sem estado) - examina cada datagrama de forma isolada - determinando se deve passar ou ficar baseado nas regras específicas definidas pelo administrador da rede - As decisões de filtragem costumam ser baseadas em: * Endereço IP de origem e de destino * Regras diferentes para datagramas que entram e saem da rede * Porta TCP ou UDP de origem e de destino
- Os filtros de pacotes tradicionais também são chamados de stateless firewall (firewall sem estado). Esse tipo de firewall examina cada datagrama de forma isolada, determinando se deve passar ou ficar baseado nas regras específicas definidas pelo administrador da rede. As decisões de filtragem costumam ser baseadas em: • Endereço IP de origem e de destino • Porta TCP ou UDP de origem e de destino • Regras diferentes para datagramas que entram e saem da rede
- ATUA NA CAMADA DE REDE E TRANSPORTE
FILTRO DE PACOTE COM CONTROLE DE ESTADO (STATEFUL INSPECTION)
- Um firewall com inspeção de estado permite ou bloqueia tráfego de acordo com o estado, a porta e o protocolo. Ele monitora toda atividade desde o momento em que uma conexão é aberta até que ela seja fechada. As decisões de filtragem são tomadas de acordo com as regras definidas pelo administrador e com o contexto, o que significa o uso de informações de conexões e pacotes anteriores que pertencem à mesma conexão.
- ATUA NA CAMADA DE REDE E TRANSPORTE
FIREWALL DE PROXY
- Um firewall de proxy é um sistema de segurança de redes que protege uma rede filtrando mensagens na camada de aplicação. Nesse caso, funciona como a passagem de uma rede para outra de uma aplicação específica. Servidores proxy podem oferecer recursos adicionais, como armazenamento em cache e segurança de conteúdo ao evitar conexões diretas de fora da rede. No entanto, isso também pode afetar a capacidade de taxa de transferência e as aplicações que eles podem comportar.
- ATUA ATÉ NA CAMADA DE APLICAÇÃO
UTM (Unified Threat Management) Gerenciamento unificado de ameaças
- GERENCIAMENTO UNIFICADO DE AMEAÇAS O gerenciamento unificado de ameaças, normalmente abreviado como UTM (Unified Threat Management), é um termo de segurança de informações que se refere a uma única solução de segurança, e normalmente um único dispositivo, que oferece várias funções de segurança em um único ponto da rede. Normalmente, um dispositivo de UTM inclui funções como: antivírus, antispyware, antispam, firewall de rede, detecção e prevenção de invasões, filtragem de conteúdo e prevenção de vazamentos.
IDS
- IDS - Sistema de detecção de intrusão: ferramenta (hardware ou software) para monitorar o tráfego da rede, detectar e alertar sobre possíveis ataques e tentativas de acessos indevidos.
IPS
- IPS - Sistema de prevenção de intrusão: ferramenta (hardware ou software) para monitorar o tráfego da rede, detectar possíveis tentativas de acessos indevidos e ataques. Além de enviar um alerta ao administrador, também pode derrubar pacotes maliciosos, bloquear o tráfego a partir da origem e redefinir a conexão.
NGFW
- FIREWALL DE PRÓXIMA GERAÇÃO (NGFW) Os firewalls evoluíram para além da simples filtragem de pacotes e inspeção stateful. A maioria das empresas está implantando firewall de próxima geração para bloquear ameaças modernas, como malware avançado e ataques na camada da aplicação. Seu diferencial é trazer uma inspeção mais aprofundada de pacotes, com recursos de controle robustos e focados em uma performance mais coesa. Assim, o NGFW engloba não apenas a barreira contra ataques, mas cria políticas de controle de acesso eficientes e assertivas para os atuais desafios da segurança digital. De acordo com a definição do Gartner, Inc., um firewall de próxima geração deve incluir: ͫ Recursos padrão de firewall, como inspeção stateful ͫ Prevenção de invasão integrada ͫ Reconhecimento e controle da aplicação para detectar e bloquear aplicativos nocivos ͫ Atualização de caminhos para incluir feeds futuros de informação ͫ Técnicas para lidar com as ameaças à segurança em evolução
- Recursos padrão de firewall, como inspeção stateful
- Prevenção de invasão integrada
- Reconhecimento e controle da aplicação para detectar e bloquear aplicativos nocivos
- Atualização de caminhos para incluir feeds futuros de informação
- Técnicas para lidar com as ameaças à segurança em evolução
Hardware & Software
internet
- a DMZ não é um equipamento físico, mas sim uma sub-rede lógica criada pelo firewall para proteger a rede interna enquanto permite serviços públicos.
- DMZ
- Zona desmilitarizada
- firewall
- internal network (lan)
Informações
- Descrição
- concurso Informática Mapa Mental sobre Firewall, criado por JOHNATAS R em 28-12-2025.
- Criado por
- JOHNATAS R
- Visualizações
- 1
- Histórico
-
- Criado por JOHNATAS R · 10 ago 2024
- Copiado por JOHNATAS R · 14 set 2024
- Copiado por JOHNATAS R · 14 set 2024
- Copiado por JOHNATAS R · 28 dez 2025
- Copiado por JOHNATAS R · 28 dez 2025
- Avaliação
Mais sobre Firewalls e iptables