
20374694
Description

Quiz by ToshiroKiss ., updated more than 1 year ago

|
Created by ToshiroKiss .
almost 7 years ago
|
|
Question 1
Question
1- André trabalha como Analista Judiciário e, analisando o modelo de maturidade do CobiT 5, concluiu que a performance atual do TRT da 16a Região nos seus processos de TI encontra-se no seguinte patamar: “ os processos evoluíram para um estágio em que procedimentos similares são seguidos por diferentes funcionários fazendo a mesma tarefa. Mas não existe um treinamento formal ou uma comunicação dos procedimentos padronizados e a responsabilidade é deixada com cada um dos funcionários. Há um alto grau de confiança no conhecimento por parte deles e, consequentemente, erros podem ocorrer. O TRT da 16a Região encontra-se no nível de maturidade:
Answer
-
A) 3 (Processo Definido) e o próximo nível de maturidade a ser alcançado é o nível 4 (Gerenciado e Mensurável). No nível 4, a gerência passa a monitorar e medir a aderência aos procedimentos e adotar ações em que os processos parecem não funcionar muito bem no TRT da 16a Região. Os processos estarão em constante aprimoramento e fornecerão boas práticas. Automação e ferramentas serão utilizadas de uma maneira limitada ou fragmentada.
-
B) 4 (Gerenciado e Mensurável) e o próximo nível de maturidade a ser alcançado é o nível 5 (Processo Definido). No nível 5, a gerência passa a monitorar e medir a aderência aos procedimentos e adotar ações em que os processos parecem não funcionar muito bem no TRT da 16a Região. Os processos estarão em constante aprimoramento e fornecerão boas práticas. Automação e ferramentas serão utilizadas de uma maneira limitada ou fragmentada.
-
C) 2 (Repetível, porém Intuitivo) e o próximo nível de maturidade a ser alcançado é o nível 3 (Processo Definido). No nível 3, os procedimentos terão sido padronizados, documentados e comunicados através de treinamento. Todos do TRT da 16a Região devem seguir estes processos, mas possivelmente desvios não serão detectados. Os procedimentos não serão sofisticados, mas existirá a formalização das práticas existentes.
-
D) 1 (Inicial / Ad hoc) e o próximo nível de maturidade a ser alcançado é o nível 2 (Repetível, porém Intuitivo). No nível 2, os procedimentos terão sido padronizados, documentados e comunicados através de treinamento. Todos do TRT da 16a Região devem seguir estes processos, mas possivelmente desvios não serão detectados. Os procedimentos não serão sofisticados, mas existirá a formalização das práticas existentes.
-
E) 3 (Repetível, porém Intuitivo) e o próximo nível de maturidade a ser alcançado é o nível 4 (Gerenciado e Mensurável). No nível 4, os processos terão sido refinados a um nível de boas práticas, baseado no resultado de um contínuo aprimoramento e modelagem da maturidade como em outros Tribunais. A TI passará a ser utilizada no TRT da 16a Região como um caminho integrado para automatizar o fluxo de trabalho, provendo ferramentas para aprimorar a qualidade e efetividade, tornando a organização rápida em adaptar-se.
Question 2
Question
De acordo com o CobiT 4.1, as organizações não podem atingir seus requisitos de negócios e governança sem adotar e implementar um modelo para governança e controle de TI para fazer uma ligação com os requisitos de negócios, identificar os recursos mais importantes a serem aprimorados e definir os objetivos de
I. ____ a serem considerados, dentre outros aspectos.A estratégia da organização deve ser traduzida pela área de negócios em objetivos
II.____ relacionados às iniciativas de TI. Esses objetivos devem levar a uma clara definição dos próprios objetivos
III. ___ o que por sua vez irá definir os recursos e capacidades de TI, ou a arquitetura de TI para a organização, necessários para executar de maneira bem–sucedida a parte que cabe à TI na
sua estratégia.
As lacunas I, II e III são, correta e respectivamente, preenchidas por:
Answer
-
A) de controles gerenciais - de negócios - de TI
-
B) de negócios - de controle – tecnológicos
-
C) de maturidade - estratégicos - de TI
-
D) de capacidade - de controle – estratégicos
-
E) de TI - de controles gerenciais - de negócios
Question 3
Question
3 - Em determinado órgão, foi identificada a necessidade de solucionar os seguintes problemas:
(a) ausência de gerenciamento dos softwares desenvolvidos internamente, quanto a versão, recursos e arquiteturas;
b) falhas na entrega de informações que deveriam ser precisas, na perspectiva de serem corretas, para a pessoa certa, no momento certo.
De acordo com a ITIL v3, esses problemas podem ser resolvidos com a implantação
Answer
-
A) da função gerenciamento de aplicativo, para (a), e do processo gerenciamento de conhecimento, para (b).
-
B) do processo gerenciamento de problemas, para ambos.
-
C) do processo gerenciamento de configuração, para (a), e da função central de serviço, para (b).
-
D) do processo gerenciamento da liberação, para ambos.
-
E) do processo gerenciamento de nível de serviço, para ambos.
Question 4
Question
4 - De acordo com a ITIL v3, as requisições de serviço
Answer
-
A) são gerenciadas pelo processo Cumprimento de Requisições, normalmente em conjunto com o controle de operações de TI, do estágio Desenho de Serviços.
-
B) são uma declaração formal de um usuário em relação àquilo que é necessário, por exemplo, um requisito de nível de serviço, um requisito de projeto ou os entregáveis necessários para um processo.
-
C) são requeridas para implementar uma mudança padrão e elas são registradas e rastreadas usando um PPO (Procedimento Padrão de Operação).
-
D) podem estar vinculadas a uma requisição para mudança como parte do processo Cumprimento de Requisições, do estágio Operação de Serviço.
-
E) possuem tipos de categorias que são usadas para distinguir as requisições feitas a uma central de serviços, como evento, falha, requisição de mudança, reclamação e pedido de instalação de software.
Question 5
Question
5 -Um testador de um sistema WEB, que roda em um servidor de aplicação J2EE com 2 GB de RAM, recebe a mensagem de erro abaixo em seu navegador Firefox, ao acessar determinada funcionalidade do sistema.
"java.lang.OutOfMemoryError: Java heap space"
I – Aumentar o tamanho do page file da estação do testador.
II – Alterar o valor do parâmetro "-Xmx" da JVM do servidor.
III – Diminuir a quantidade de métodos recursivos do sistema.
Para resolver essa situação, é(são) válida(s) APENAS a(s) ação(ões)
Answer
-
F) I
-
G) II
-
H) III
-
I) I E II
-
J) II E III
Question 6
Question
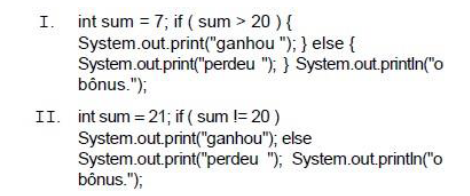
6 -Considere os seguintes fragmentos de código Java:
O resultado da execução dos fragmentos em I e II será, respectivamente,
Answer
-
A) ganhou e ganhou.
-
B) perdeu e perdeu.
-
C) perdeu o bônus e ganhou o bônus.
-
D) perdeu o bônus e ganhou.
-
E) perdeu e ganhou o bônus.
Question 7
Question
7 - A Gerência de Riscos avalia os riscos de uma determinada organização, com o propósito de identificar ameaças e vulnerabilidades nos seus ativos. A) imediata e irrestrita.
Answer
-
A) imediata e irrestrita.
-
B) pública e privada.
-
C) manual e automática.
-
D) qualitativa e quantitativa.
-
E) total e local.
Question 8
Question
8 - Todas as atividades da disciplina Gerenciamento de Controle de Configuração e Mudança, que serão executadas durante o ciclo de vida do produto ou do projeto, devem ser descritas no artefato
Answer
-
A) Registro da Auditoria de Configuração.
-
B) Cronograma de Atividades.
-
C) Plano de Gerenciamento de Configuração.
-
D) Itens de Configuração.
-
E) Repositório do Projeto.
Question 9
Question
9- Considere as afirmações abaixo sobre Gestão de Recursos.
I - O planejamento da Gestão de Recursos é o processo que tem por objetivo a elaboração do plano da gestão dos recursos e sua inserção, no todo ou em parte, no plano do projeto.
II - A desmobilização dos recursos visa controlar os recursos, comparando as situações, empregos e resultados dos recursos e o ajuste da execução com o plano de gestão dos recursos.
III - Recebimento e distribuição de recursos são processos para providenciar a devolução dos recursos não consumidos no projeto, bem como daqueles que lhes tenham sido alocados: máquinas, equipamentos, material permanente, material de consumo, entre outros.
Quais estão corretas?
Answer
-
A) I
-
B) II
-
C) III
-
D) I e II
-
E) I, II E III
Question 10
Question
10 - O custo da qualidade inclui todos os custos feitos na busca da qualidade, dividindo-se em custos de prevenção, de avaliação e de falha, interna e externa. Entre os custos de prevenção está o das atividades de
Answer
-
A) testes e depuração
-
B) coleta de dados e métricas de avaliação
-
C) retrabalho necessárias para corrigir o erro
-
D) condução de revisões técnicas para os produtos de engenharia de software
-
E) gerência para planejar e coordenar todas as atividades de controle e garantia de qualidade
Question 11
Question
11 - Organizações têm buscado diminuir os custos de TI transferindo seus ambientes computacionais, tais como servidores, máquinas virtuais e bancos de dados, para provedores de computação em nuvem.
A modalidade de computação em nuvem em que o provedor de cloud é responsável por disponibilizar esses ambientes computacionais, e a organização contratante continua responsável por cuidar de toda configuração, instalação e manutenção desses ambientes, é denominada:
Answer
-
A) IaaS;
-
B) PaaS;
-
C) SaaS;
-
D) SECaaS;
-
E) Xen.
Question 12
Question
12 - Estimar os recursos da atividade e definir as atividades são processos de gerenciamento
Answer
-
A) do tempo do projeto.
-
B) de recursos humanos do projeto.
-
C) do escopo do projeto.
-
D) as comunicações do projeto.
-
E) de integração do projeto.
Question 13
Question
13 - O Gerenciamento do Escopo do projeto inclui os processos necessários para assegurar que o projeto abrange todo o trabalho necessário, e apenas o necessário, para terminar o projeto com sucesso. Está de acordo com o guia PMBoK 4ª edição afirmar que
Answer
-
A) no contexto do projeto, o termo escopo pode se referir ao escopo das funcionalidades, que descreve as características e funções de um produto e ao escopo de entrega, que se refere ao trabalho que precisa ser realizado para entregar um produto com as características e funções especificadas.
-
B) os processos usados para gerenciar o escopo, assim como as ferramentas e técnicas de suporte, são os mesmos, independentemente da área de aplicação, e são definidos como parte do ciclo de vida do projeto. A declaração detalhada e aprovada do escopo do projeto é linha de base para os requisitos do projeto.
-
C) o resultado do trabalho envolvido na execução dos 10 processos de gerenciamento do escopo é usado para se definir o processo “ Desenvolver o plano de gerenciamento do projeto” , que produz um plano de gerenciamento do escopo fornecendo diretrizes sobre como o escopo do projeto será definido, documentado, verificado, gerenciado e controlado.
-
D) coletar os requisitos é parte da definição do escopo. Estes requisitos se transformam no termo de abertura do projeto. O planejamento do custo, do cronograma e do escopo são todos construídos com base nesses requisitos. O desenvolvimento dos requisitos começa com uma análise da informação contida no escopo e no registro dos stakeholders.
-
E) definir o escopo é o processo de desenvolvimento de uma descrição detalhada do projeto e do produto. A preparação detalhada da declaração do escopo é crítica para o sucesso e baseia-se nas entregas principais, premissas e restrições que são documentadas durante a iniciação do projeto. Durante o planejamento, o escopo é definido e descrito com maior especificidade, conforme as informações a respeito do projeto são conhecidas.
Question 14
Question
14 - Antônio é gestor de segurança da informação do Tribunal Regional do
Trabalho da 16a Região e deve gerenciar a segurança da informação baseada na Norma NBR ISO/IEC 27002. De acordo com a Norma, na atribuição de responsabilidades para a segurança da informação,
Answer
-
A) uma prática comum é indicar um responsável por cada ativo para torná-lo responsável por sua proteção no dia a dia.
-
B) a responsabilidade pela obtenção dos recursos e a implementação dos controles é do responsável do local.
-
C) os gestores da empresa devem assumir a responsabilidade global pela implantação da segurança da informação.
-
D) a atribuição das responsabilidades pela informação deve ser definida de forma independente da política de segurança da informação.
-
E) pessoas com responsabilidades definidas pela segurança da informação não podem delegar as tarefas para outros usuários.
Question 15
Question
15- Pedro pretende implementar uma técnica de defesa em profundidade, baseada em camadas de segurança. Um dos principais requisitos da técnica de defesa é estabelecer um perímetro de segurança que forma uma proteção lógica ao redor de uma rede. O componente a ser utilizado por Pedro nesse perímetro de segurança, cujos métodos baseiam-se em anomalia e por assinatura na identificação de tráfego malicioso, é
Answer
-
A) IDS.
-
B) firewall com estado.
-
C) firewall sem estado.
-
D) irewall proxy.
-
E) DMZ.
Question 16
Question
16 - Em relação a firewalls, analise as afirmativas abaixo:
I. Firewalls protegem contra a infecção por vírus, analisando o conteúdo de todos os arquivos, mensagens e e-mails.
II. Uma das fraquezas de firewalls é a impossibilidade da inclusão de auditorias e alarmes nas suas configurações.
III. Existem diferentes tipos de firewalls, como o filtro de pacotes e o proxy, por exemplo.
Está correto somente o que se afirma em:
Answer
-
A) I
-
B) II
-
C) III
-
D) I e II
-
E) II e III
Question 17
Question
17 - Assinale a opção em que são apresentadas as características genéricas de um firewall.
Answer
-
A) Validar select executado por uma aplicação web em um banco de dados DB2.
-
B) Permitir acesso a um sistema e a análise de ataques por meio de estatísticas de anomalia relacionadas aos comportamentos dos usuários.
-
C) Analisar switches defeituosos na rede de computadores.
-
D) Capacidade para concentrar e filtrar os acessos dial-in à rede e suportar a funcionalidade de proxy para serviços FTP.
-
E) Criptografar os dados de uma aplicação de intranet na rede interna.
Question 18
Question
18 - Sobre os firewalls é correto afirmar:
Answer
-
A) Pode autorizar ou negar acesso, mas não pode registrar tudo o que está passando por ele.
-
B) Os firewalls de proxy examinam os pacotes superficialmente, não verificando seu conteúdo. Isso os torna mais rápidos porém, menos eficientes.
-
C) O tráfego interno na mesma subrede de uma LAN, ou seja, o que não vai para uma rede externa, sempre é tratado pelo firewall, pois todo o tráfego passa por ele.
-
D) Os firewalls de filtro de pacotes trabalham com uma lista de controle de acesso que é verificada antes de um pacote ser encaminhado para a rede interna. A lista relaciona o tráfego que é permitido e o que deve ser bloqueado.
-
E) Os firewalls de filtro de pacotes são rápidos porque a inspeção é feita em vários pacotes por vez. Eles escondem automaticamente os endereços de rede e não requerem muitos testes para verificar suas funcionalidades.
Question 19
Question
19 - Após a instalação de um programa obtido na internet, o navegador Internet Explorer utilizado por Luis apresenta uma página inicial diferente da configurada por ele, além de exibir pop-up indesejável. A partir dessas informações, pode-se concluir que o tipo de malware que atacou o computador do Luis é
Answer
-
A) Hijacker.
-
B) Rootkit.
-
C) Worm.
-
D) Bootnet.
-
E) Keylogger.
Question 20
Question
20 - É um tipo específico de phishing que envolve o redirecionamento da navegação do usuário para sites falsos, por meio de alterações no serviço de DNS (Domain Name System). Neste caso, quando você tenta acessar um site legítimo, o seu navegador Web é redirecionado, de forma transparente, para uma página falsa.
Este redirecionamento pode ocorrer:
− por meio do comprometimento do servidor de DNS do provedor que você utiliza; − pela ação de códigos maliciosos projetados para alterar o comportamento do serviço de DNS do seu computador;
− pela ação direta de um invasor, que venha a ter acesso às configurações do serviço de DNS do seu computador ou modem de banda larga.
Este tipo de fraude é chamado de
Answer
-
A) Pharming.
-
B) Hoax.
-
C) Advanced Phishing.
-
D) Furto de Identidade.
-
E) Fraude de antecipação de recursos. 21
Question 21
Question
21 - É um tipo de fraude por meio da qual um golpista tenta obter dados pessoais e financeiros de um usuário, pela utilização combinada de meios técnicos e engenharia social, ocorre por meio do envio de mensagens eletrônicas que − tentam se passar pela comunicação oficial de uma instituição conhecida, tal como banco, empresa ou site popular;
− procuram atrair a atenção do usuário, seja por curiosidade, por caridade ou pela possibilidade de obter alguma vantagem financeira;
− informam que a não execução dos procedimentos descritos pode acarretar sérias consequências, como a inscrição em serviços de proteção de crédito e o cancelamento de um cadastro, de uma conta bancária ou de um cartão de crédito;
− tentam induzir o usuário a fornecer dados pessoais e financeiros, por meio do acesso a páginas falsas, que tentam se passar pela página oficial da instituição; da instalação de códigos maliciosos, projetados para coletar informações sensíveis; e do preenchimento de formulários contidos na mensagem ou em páginas web.
Este meio de ataque é conhecido como
Answer
-
A) trojan.
-
B) phishing.
-
C) malware.
-
D) sniffing.
-
E) spoofing.
Question 22
Question
22 - O protocolo HTTP (Hypertext Transfer Protocol) é a base para a comunicação de hipertexto na Internet. Sobre esse protocolo, analise as afirmativas a seguir.
I. O código de status presente na resposta HTTP é formado por três dígitos, sendo o valor 200 a indicação de que a requisição do cliente foi bem-sucedida.
II. Variáveis ocultas dentro de formulários web e cookies são mecanismos que podem ser utilizados para reter informações ou estado sobre cada usuário entre duas requisições HTTP.
III. O cabeçalho Accept-Encoding na requisição HTTP é utilizado para restringir as codificações de conteúdo que são aceitáveis na resposta do servidor.
Está correto o que se afirma em
Answer
-
A) I
-
B) II
-
C) III
-
D) I e II
-
E) I , II, III
Question 23
Question
23 - Com relação a segurança da informação, chaves assimétricas, sistemas de detecção de intrusão e software malicioso, julgue os itens subsecutivos. Um certificado digital contém, entre outros aspectos, a chave privada do emissor do certificado para que seja possível a verificação da chave pública.
Answer
-
A) CERTO
-
B) ERRADO
Question 24
Question
24- A respeito de prevenção e tratamento de ataques a redes de computadores, é correto afirmar que
Answer
-
A) o tipo de ataque conhecido como man in the middle (MITM) consiste em apresentar à vítima a versão adulterada de uma página WWW (de um banco, por exemplo) induzindo-a a informar seus dados.
-
B) a política de segurança de rede deve estabelecer restrições sobre o tráfego de dados na rede e não restrições sobre a atividade de indivíduos.
-
C) o servidor DHCP é um dos serviços tipicamente instalado em uma DMZ.
-
D) o tipo de ataque conhecido como "DoS" consiste em tornar os recursos de um computador ou de uma rede indisponíveis para seus usuários.
-
E) o tipo de ataque conhecido como phishing consiste em adulterar os cabeçalhos (headers) de uma mensagem de e-mail induzindo o destinatário da mensagem a crer que foi enviada por alguém diferente do seu real autor.
Question 25
Question
25 - Teclado Virtual é uma técnica muito utilizada em aplicações via Internet que demandam maior segurança, como, por exemplo, entrada de senhas de banco ou cartões de crédito em transações bancárias. A ideia é que caracteres não sejam digitados pelo teclado físico e sim clicados com o auxílio do mouse em um teclado virtual que aparece na tela do computador.
Seu principal objetivo é combater artefatos maliciosos conhecidos como
Answer
-
A) sniffers.
-
B) backdoors.
-
C) worms.
-
D) keyloggers.
-
E) rootkits.
Question 26
Question
26 - Assinale a alternativa correta com relação a trilhas de auditoria realizadas em sistemas de informação.
Answer
-
A) Não abrangem as informações de data e horário de cada acesso aos arquivos digitais.
-
B) Não contêm a informação da pessoa responsável por cada acesso aos arquivos digitais.
-
C) Não são implementadas no caso de sistemas de informação de órgãos públicos.
-
D) Seu armazenamento é feito apenas em mídias de armazenamento temporário, como a memória RAM do computador.
-
E) Representam um histórico de acessos feitos a arquivos digitais em geral.
Question 27
Question
27 – Organizar o disco e possibilitar trabalhar fazendo, por exemplo, cópia, exclusão e mudança no local dos arquivos são ações importantes nas atividades cotidianas em informática.
Qual a estrutura usada para organizar arquivos e demais informações no meio digital, no ambiente dos sistemas operacionais?
Answer
-
A) Diretórios
-
B) Assessórios.
-
C) Painel de Controle
-
D) Propriedades do Sistema
-
E) NDA
Question 28
Question
28 - Os sistemas operacionais oferecem uma série de opções relacionadas à segurança que estabelecem como alguém que faça logon com uma determinada conta de usuário será autenticado na rede. Luiz, que é técnico administrativo da Câmara Municipal de São Paulo, recomendou que na definição de contas de usuários e senhas se utilize.
Answer
-
A) os tipos de criptografia DES para uma conta, pois este padrão de criptografia simétrica utiliza 2 chaves distintas: uma pública, que pode ser livremente divulgada e uma privada, que deve ser mantida em segredo por seu dono.
-
B) uma política em que usuário não pode alterar a senha. Esta é a melhor opção quando se deseja garantir que o usuário será a única pessoa a conhecer a senha.
-
C) uma política para que o usuário altere a senha no próximo logon, forçandoo a alterar a senha toda vez que fizer logon na rede. Esta é a opção ideal quando se deseja manter o controle sobre uma conta de usuário, como a conta de um funcionário da Câmara.
-
D) um cartão inteligente para o logon interativo. Este método requer que o usuário possua um cartão inteligente para fazer logon na rede interativamente. O usuário também deve ter um leitor de cartão inteligente conectado ao computador e um número de identificação pessoal (PIN) válido para este cartão.
-
E) uma política que armazene as senhas usando criptografia reversível: permite que um usuário faça logon na rede a partir de qualquer sistema operacional. Armazenar senhas usando criptografia reversível é um sistema muito seguro. Esta é a melhor opção, devendo ser sempre utilizada, a menos que os requisitos de aplicativo sejam mais importantes que a necessidade de proteger as informações sobre senha.
Question 29
Question
29 - Sobre sistemas operacionais é INCORRETO afirmar:
Answer
-
A) O sistema operacional é uma camada de hardware que separa as aplicações do software que elas acessam e fornece serviços que permitem que cada aplicação seja executada com segurança e efetividade.
-
B) Na maioria dos sistemas operacionais um usuário requisita ao computador que execute uma ação (por exemplo, imprimir um documento), e o sistema operacional gerencia o software e o hardware para produzir o resultado esperado.
-
C) Um usuário interage com o sistema operacional via uma ou mais aplicações de usuário e, muitas vezes, por meio de uma aplicação especial denominada shell ou interpretador de comandos.
-
D) Primordialmente, são gerenciadores de recursos – gerenciam hardware como processadores, memória, dispositivos de entrada/saída e dispositivos de comunicação.
-
E) O software que contém os componentes centrais do sistema operacional chama-se núcleo (kernel).
Question 30
Question
30 - O Ubuntu é um sistema operacional open source que foi criado com base na distribuição Linux Debian. Ele possui uma ferramenta gerenciadora de pacotes, denominada apt, que traz facilidade na instalação de novas aplicações para esse SO.
O comando necessário para buscar um pacote denominado “ provati” por meio do apt, é:
Answer
-
A) sudo apt update provati.
-
B) sudo apt-get cache provati.
-
C) sudo apt search provati.
-
D) sudo apt edit-sources provati.
-
E) NDA
Question 31
Question
31- Assinale a alternativa cujos termos preenchem CORRETAMENTE as lacunas do texto a seguir: Os ____________ usam uma interface gráfica do utilizador e esta permite às ___________ darem ordens ao ____________.
Answer
-
A) equipamentos / pessoas / programa de edição de texto.
-
B) programas de texto / empresas / computador.
-
C) sistemas operacionais / pessoas / computador.
-
D) computadores / empresas / computador.
-
E) NDA
Question 32
Question
32 - Escolha a alternativa correta:
Answer
-
A) Sistemas operacionais de código aberto não possuem suporte técnico.
-
B) Windows é um sistema operacional de código aberto e por isso é o mais usado.
-
C) .Windows é um sistema operacional mais seguro porque tem o código aberto.
-
D) Linux é um sistema operacional de código fechado e por isso ainda é pouco usado.
-
E) Um sistema operacional de código aberto pode ter seu código alterado por qualquer usuário.
Question 33
Question
33 - Acerca de pesquisas na Web e de vírus e ataques a computadores, julgue os itens subsequentes. Se um rootkit for removido de um sistema operacional, esse sistema não voltará à sua condição original, pois as mudanças nele implementadas pelo rootkit permanecerão ativas.
Answer
-
A) CERTO
-
B) ERRADO
Question 34
Question
34- A estrutura de diretórios em árvore é utilizada em diversos sistemas operacionais. Uma das características dessa estrutura é:
Answer
-
A) cada usuário pode criar vários níveis de diretórios (ou subdiretórios), sendo que cada um pode conter arquivos e subdiretórios.
-
B).cada usuário possui o seu diretório exclusivo, no qual todos os seus arquivos são armazenados, e não tem acesso e nem conhecimento de outros diretórios.
-
C).não permite que arquivos com o mesmo nome sejam criados, mesmo que estejam armazenados em diretórios diferentes.
-
D) o caminho absoluto para um arquivo é quando ele é referenciado a partir do diretório corrente.
-
E) um arquivo é especificado por meio de um caminho relativo, que descreve todos os diretórios percorridos a partir da raiz até o diretório no qual o arquivo se encontra.
Question 35
Question
35 - A respeito do Microsoft Word 2007 e dos softwares livres, julgue os itens a seguir. Mediante o acesso ao código-fonte de um software livre, um desenvolvedor poderá modificar esse software e distribuir cópias da versão modificada a outros indivíduos, sem restrição de propósito de uso.
Answer
-
A) CERTO
-
B) ERRADO
Question 36
Question
36 - Com relação a tipos de sistemas operacionais, utilização de recursos e forma como esses tipos são estruturados, assinale a opção correta.
Answer
-
A) No sistema operacional do tipo monotarefa, as aplicações são executadas de maneira simultânea, ou seja, o tempo de processamento é dividido entre as aplicações em execução.
-
B) No sistema operacional do tipo cliente-servidor, utiliza-se uma máquina virtual criada por um programa que simule o processador e outros recursos.
-
C) No sistema operacional do tipo monolítico, uma coleção de rotinas pode chamar qualquer outra rotina, uma vez que cada uma delas possui interface definida.
-
D) O sistema operacional do tipo batch organiza-se em camadas, cada uma das quais faz referência apenas aos módulos das camadas anteriores.
-
E) No sistema operacional do tipo multiprogramado, um único processo é executado de cada vez na máquina.
Question 37
Question
37- Um sistema operacional:
Answer
-
A) possui um kernel, que é responsável pelas funções de baixo nível, como gerenciamento de memória, de processos, dos subsistemas de arquivos e suporte aos dispositivos e periféricos conectados ao computador.
-
B) é do tipo BIOS quando se encarrega de ativar os recursos da máquina, como processador, placa de vídeo, unidades de disco e memória ROM e RAM.
-
C) é do tipo firmware quando precisa ser carregado para a memória RAM de um dispositivo de hardware, como scanners e impressoras a laser.
-
D) multiusuário permite que diversos usuários utilizem simultaneamente os recursos de um computador monotarefa.
-
E) monotarefa deve se certificar que as solicitações de vários usuários estejam balanceadas, de forma que cada um dos programas utilizados disponha de recursos suficientes para sua execução.
Question 38
Question
38 - Com referência à administração de sistemas operacionais, julgue os itens a seguir. Entre as diversas funções do kernel, estão as seguintes: manter o controle dos arquivos em disco; inicializar e executar os programas de forma concorrente; e alocar a memória.
Answer
-
A) CERTO
-
B) ERRADO
Question 39
Question
39 - Com referência à administração de sistemas operacionais, julgue os itens a seguir. O kernel funciona como uma interface com os dispositivos de hardware do computador, tornando indisponíveis ferramentas para acesso a recursos do sistema operacional por meio de chamadas do sistema (system calls).
Answer
-
A) CERTO
-
B) ERRADO
Question 40
Question
40 - Com referência à administração de sistemas operacionais, julgue os itens a seguir. O sistema operacional z/OS, desenvolvido e mantido pela IBM, é de 64 bits
para mainframe. O seu sucessor, conhecido como OS/390, combina características do MVS e do Unix System Services.I
Answer
-
A) CERTO
-
B) ERRADO
Question 41
Question
41 - Julgue os itens a seguir, relativos a serviços de diretório e LDAP. Mediante os serviços de diretórios, é possível compartilhar servidores de conteúdo e aplicações, mas não impressoras.
Answer
-
A) CERTO
-
B) ERRADO
Question 42
Question
Desde 1984, o Project Management Institute tem se dedicado ao desenvolvimento e manutenção de um rigoroso Programa de Certificação Profissional, com base em um exame, visando o avanço da profissão de Gerenciamento de Projetos e o reconhecimento das conquistas individuais nesta área. A Certificação Project Management Professional(PMP®) do PMI® é a credencial profissional mais reconhecida e respeitada em termos mundiais no que tange ao Gerenciamento de Projetos. Em 1999, o PMI tornou-se a primeira organização no mundo a ter seu Programa de Certificação reconhecido pela International Organization for Standardization (ISO) 9001. Escolha a alternativa correta abaixo, uma certificação PMP ( Project Management Professional-Profissional de Gerência de Projetos):
Answer
-
A) Certifica que um profissional já fez projetos e pode atuar como gerente de projetos.
-
B) Reconhece as conquistas individuais dos indivíduos na área, desde que comprove com palestras e cursos.
-
C) Essa certificação é um documento emitido pelo Project Management Institute (PMI), com base em um exame, visando o avanço da profissão de Gerenciamento de Projetos e o reconhecimento das conquistas individuais nesta área.
-
D) É válido para profissionais de todas as áreas com comprovada experiência em projetos.
-
E) Todas as anteriores.
Question 43
Question
Escolha a melhor alternativa “O ITIL Foundation é a certificação mais procurada pelos profissionais de TI. Ela aborda os principais conceitos, elementos chave e a terminologia usada no ciclo de vida de um serviço”, incluindo:
Answer
-
A) As conexões entre as fases do ciclo de vida, os processos utilizados e suas contribuições nas práticas de gerenciamento de serviços.
-
B) Gerenciamento de serviços na prática.
-
C) Tecnologia e Arquitetura de software e hardwre.
-
D) Todos os processos de nível de serviços.
-
E) Todas alternativas estão corretas
Question 44
Question
COBIT é a sigla para “Control Objectives for Information and related Technology” e que, na prática, significa uma estrutura capaz de fornecer governança de TI.
Answer
-
A) O COBIT funciona por meio da aplicação de diversas práticas de controle da informação, que vão desde o planejamento até o monitoramento de resultados.
-
B) COBIT começa por estabelecer as melhores práticas de governança de TI e que estejam em consonância com os objetivos da empresa.
-
C) Com o COBIT ocorre uma descrição dos processos, incluindo o planejamento, execução e monitoração dos processos de TI. Também são estabelecidos os objetivos de controle, que devem ser específicos para as necessidades de cada empresa.
-
D) O COBIT tem como objetivo principal o alinhamento entre os objetivos do negócio e os objetivos da TI, fazendo com que a TI atenda às necessidades de negócio (requisitos de negócios) da maneira mais eficiente possível.
-
E) Todas as anteriores
Question 45
Question
Em relação ao COBIT 5, por sua vez, tem esse nome porque se baseia em principais passos:
Answer
-
A) Controle das melhores práticas de TI.
-
B) 1- Identificação das necessidades da empresa; 2- Implementação de uma solução completa; 3- Aplicação de uma estrutura simples e integrada; 4- Comunicação e entendimentos integrados; 5-Separação entre governança e gestão.
-
C) 1- Identificação das necessidades da empresa; 2- Implementação de uma solução completa; 3- Comunicação e entendimentos integrados; 4- Aplicação de uma estrutura simples e integrada;
-
D) 1- Identificação; 2- Implementação; 3- Aplicação; 4- Comunicação; 5- Políticas.
-
E) nda.
Question 46
Question
A tendência em TI é que os ataques em sites sejam cada vez mais sofisticados, mais elaborados, complexos e difíceis de serem identificados. Como resultado disso, as empresas nunca estiveram tão atentas aos riscos envolvendo a segurança da informação e nunca houve tanta demanda para profissionais que possuem as melhores e maiores Certificações de Segurança disponíveis no mercado. A maioria das empresas precisa de gente especializada. Neste contexto, considere a seguinte situação hipotética: Uma mudança maliciosa da chamada ao sistema web ocorreu por meio de substituição de valor de uma variável e inserção de outra, conforme a manipulação de URL a seguir.
Assertiva: Essa situação descreve respectivamente um ataque por meio da técnica de persistência em que há mudança no valor dos parâmetros ou variáveis e da técnica de lateralidade em que há a inserção de outras variáveis e (ou) parâmetros. Escolha a opção que melhor representa o ataque:
Answer
-
A) Injeção de código SQL
-
B) Engenharia reversa
-
C) worm
-
D) ramsonware
-
E) XSS (Cross Site Scripting)
Question 47
Question
A certificação mais procurada entre os desenvolvedores de software é a da Linguagem Java. Através da certificação Java :
Answer
-
A) O programador confirma o seu domínio sobre os fundamentos da linguagem Java, sendo avaliado em uma grande variedade de funcionalidades das APIs padrões e nos principais recursos da linguagem em SI incluídos no Java SE 9.
-
B) O programador deve mostrar que domina a maioria das bibliotecas padrão (APIs básicas).
-
C) Além da teoria, o programador deve demonstrar que domina a prática, compreendendo trechos de programas criados usando os mecanismos de controle da linguagem.
-
D) O programador deve mostrar que domina temas básicos sobre laços de repetição e declaração de variáveis, e segue até tópicos mais complexos, como Arrays e Exceções
-
E) Nenhuma das alternativa anteriores, pois os tópicos acima se referem a outro tipo de linguagem.
Question 48
Question
A Norma de Segurança de TI ISO/IEC 27001 é a mais vendida e a mais acessada em todo o mundo, ela rege as regras de segurança em tecnologia da informação, cibersegurança e proteção de dados. A WLA CSC é a norma internacional da associação das loterias (WLA-World Lottery Association).
Uma empresa brasileira, do setor de loterias, já certificada na ISO/IEC 27001, vai implantar a “Loteria em APP – Loteria instantânea via Smartphone”, com autorização do governo federal, Ministério da Fazenda e Caixa Econômica Federal.
Neste contexto, a empresa deve:
Answer
-
A) Certificar seus funcionários também na ISO/IEC 27001 e dar a eles ciência da Norma Internacional WLA CSC.
-
B) Oferecer para os usuários do APP da Loteria, condições de jogo responsável, sem criar vícios, ou perdas financeiras abusivas.
-
C) Manter um Comitê de Segurança da Informação, alinhada com estratégias de loterias, para gerenciar os riscos do APP.
-
D) Garantir o CID (confiabilidade, integridade e disponibilidade) do APP da Loteria.
-
E) Todas as alternativas anteriores.
Want to create your own Quizzes for free with GoConqr? Learn more.