
Mindmap
Capitulo 7-. Listas de control de acceso
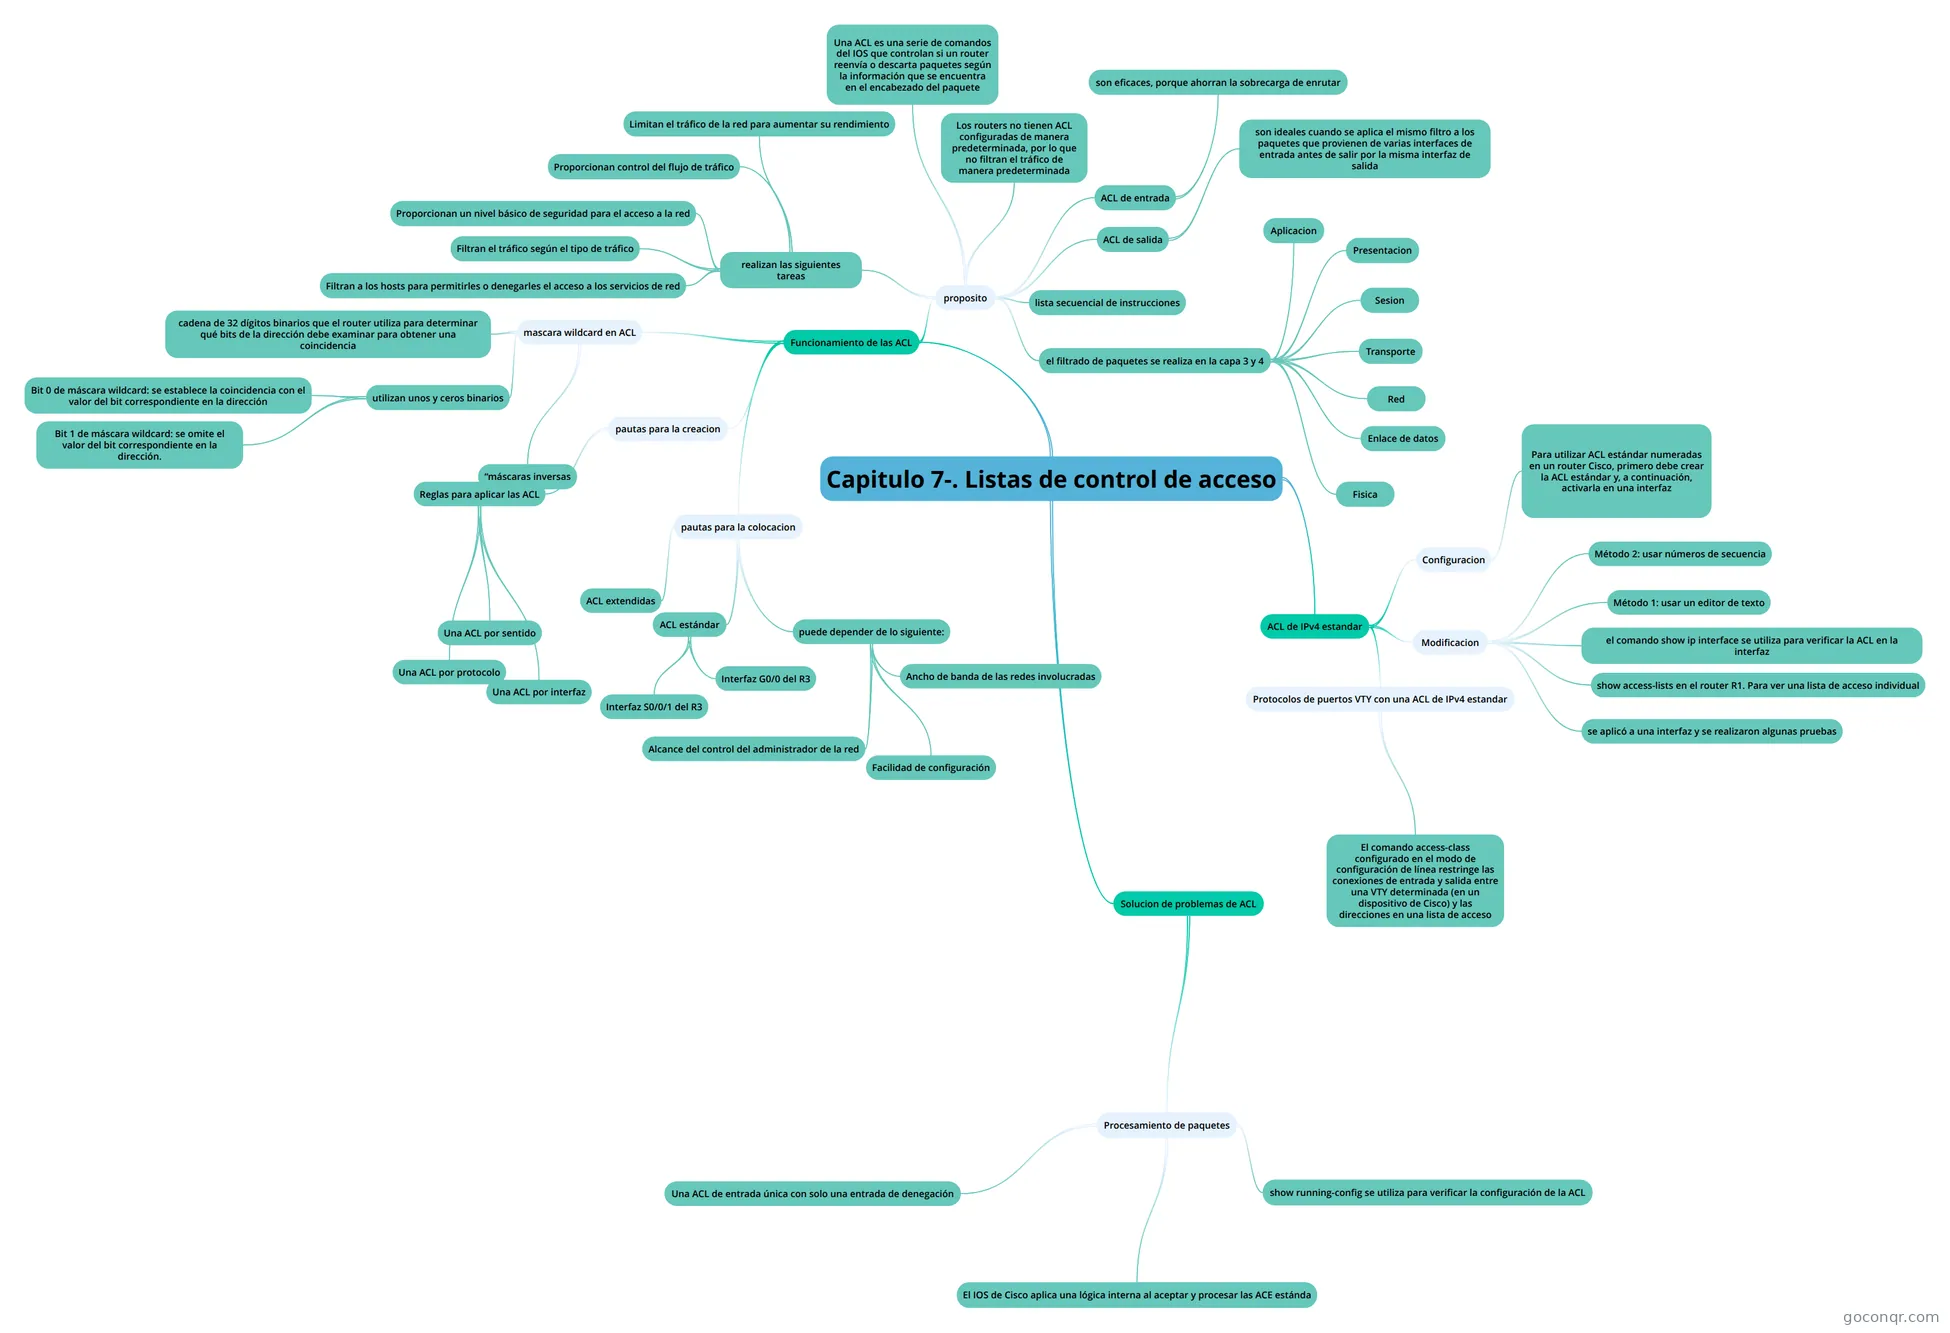
Mapa mental: Listas de control de acceso
Inhalt der Mindmap
Capitulo 7-. Listas de control de acceso
Funcionamiento de las ACL
- proposito
- Una ACL es una serie de comandos del IOS que controlan si un router reenvía o descarta paquetes según la información que se encuentra en el encabezado del paquete
- realizan las siguientes tareas
- Limitan el tráfico de la red para aumentar su rendimiento
- Proporcionan control del flujo de tráfico
- Proporcionan un nivel básico de seguridad para el acceso a la red
- Filtran el tráfico según el tipo de tráfico
- Filtran a los hosts para permitirles o denegarles el acceso a los servicios de red
- Los routers no tienen ACL configuradas de manera predeterminada, por lo que no filtran el tráfico de manera predeterminada
- lista secuencial de instrucciones
- el filtrado de paquetes se realiza en la capa 3 y 4
- Aplicacion
- Presentacion
- Sesion
- Transporte
- Red
- Enlace de datos
- Fisica
- ACL de entrada
- son eficaces, porque ahorran la sobrecarga de enrutar
- ACL de salida
- son ideales cuando se aplica el mismo filtro a los paquetes que provienen de varias interfaces de entrada antes de salir por la misma interfaz de salida
- mascara wildcard en ACL
- cadena de 32 dígitos binarios que el router utiliza para determinar qué bits de la dirección debe examinar para obtener una coincidencia
- utilizan unos y ceros binarios
- Bit 0 de máscara wildcard: se establece la coincidencia con el valor del bit correspondiente en la dirección
- Bit 1 de máscara wildcard: se omite el valor del bit correspondiente en la dirección.
- “máscaras inversas
- pautas para la creacion
- Reglas para aplicar las ACL
- Una ACL por protocolo
- Una ACL por sentido
- Una ACL por interfaz
- Reglas para aplicar las ACL
- pautas para la colocacion
- ACL extendidas
- ACL estándar
- Interfaz S0/0/1 del R3
- Interfaz G0/0 del R3
- puede depender de lo siguiente:
- Alcance del control del administrador de la red
- Ancho de banda de las redes involucradas
- Facilidad de configuración
- proposito
ACL de IPv4 estandar
- Configuracion
- Para utilizar ACL estándar numeradas en un router Cisco, primero debe crear la ACL estándar y, a continuación, activarla en una interfaz
- Modificacion
- Método 1: usar un editor de texto
- Método 2: usar números de secuencia
- el comando show ip interface se utiliza para verificar la ACL en la interfaz
- show access-lists en el router R1. Para ver una lista de acceso individual
- se aplicó a una interfaz y se realizaron algunas pruebas
- Protocolos de puertos VTY con una ACL de IPv4 estandar
- El comando access-class configurado en el modo de configuración de línea restringe las conexiones de entrada y salida entre una VTY determinada (en un dispositivo de Cisco) y las direcciones en una lista de acceso
- Configuracion
Solucion de problemas de ACL
- Procesamiento de paquetes
- Una ACL de entrada única con solo una entrada de denegación
- El IOS de Cisco aplica una lógica interna al aceptar y procesar las ACE estánda
- show running-config se utiliza para verificar la configuración de la ACL
- Procesamiento de paquetes
Informationen
- Beschreibung
- Mindmap am Capitulo 7-. Listas de control de acceso, erstellt von karen guadalupe Bocanegra am 17/04/2018.
- Erstellt von
- karen guadalupe Bocanegra
- Aufrufe
- 5
- Bewertung