
Mindmap
Algoritmos de Criptografia
Inhalt der Mindmap
Algoritmos de Criptografia
- Uma boa prática em qualquer processo de criptografia é realizar a compressão dos dados antes da encriptação.,Desse modo, com uma menor quantidade de dados redundantes, dificulta-se o processo de criptoanálise de um eventual atacante.
hash
- As funções HASH são algoritmos criptográficos unidirecionais. Utiliza-se funções matemáticas que permitem gerar um resultado de tamanho fixo independentemente do tamanho do conteúdo de entrada.
- Desse modo, por ser unidirecional, isso quer dizer que, a partir de um resultado, não há algoritmos ou chave que retorne à mensagem original.
- as principais aplicações das funções HASH são para garantir os princípios de integridade, autenticidade e confidencialidade
- Para fins de confidencialidade e autenticidade, podemos citar o logins com a utilização de senhas que fazemos em sites. Os servidores de dados que armazenam as informações de LOGIN e SENHAS não armazenam os dados diretamente. Eles armazenam o resultado do HASH das senhas. Isto é, vamos supor que eu tenha uma senha do tipo “senhapadrão”. O valor HASH MD5 desse texto é “aa52af9c01caa48a0d2958c961112b5b”. Assim, o valor que o servidor armazenará é o HASH. Na próxima vez que eu fizer o login, digitarei meu nome de usuário e senha normalmente. Porém, para verificar se minha senha é válida, o servidor calculará novamente o HASH da senha digitada e comparará com o valor HASH armazenado. Como o algoritmo é padrão, logo, teremos sempre o mesmo valor HASH para a mesma entrada.
- O hash é um método criptográfico que, quando aplicado sobre uma informação, independentemente do tamanho que ela tenha, gera um resultado único e de tamanho fixo.
- md5
- Foi criado para substituir o algoritmo MD4. Esse algoritmo produz um tamanho de HASH de 128 bits.
- Foi criado para substituir o algoritmo MD4. Esse algoritmo produz um tamanho de HASH de 128 bits. Em 2008 já foram identificadas algumas colisões nesse algoritmo, passando a ser considerado algumas fragilidades. Já em 2013, por exemplo, a MICROSOFT lançou uma atualização que desabilita a aplicação do MD5 às suas autoridades certificadoras.
- md4
- O MD4 produz HASH de tamanho de 128 bits, dependendo de entradas de tamanho múltiplos de 512 bits. Caso a entrada não tenha esse tamanho, acrescenta-se um bit adicional de valor “1” e sucessivos “0’s” até completar o múltiplo.
- SHA
- O algoritmo SHA possui diversas versões de implementação que produzem resultados distintos. Foi criado pela agência de segurança do governo norte-americano – NSA.
- SHA1 – 160 bits de HASH; SHA-224 – 224 bits de HASH. É uma versão truncada do SHA-256; SHA-256 – 256 bits de HASH, com palavras de entrada de 256 bits; SHA-384 – 384 bits de HASH. É uma versão truncada do SHA-512; SHA-512 – 512 bits de HASH, com palavras de entrada de 512 bits;
- Ataque de colisão
- Uma das formas de se promover ataques em algoritmos HASH é através da obtenção de valores de entrada distintos que produzem o mesmo resultado de saída. Por ter um tamanho fixo, obviamente haverá casos em que isso ocorrerá. Uma maneira de se amenizar esse problema é através do aumento do tamanho em bits das messages digests.
- ataque de aniversario
- Esse tipo de ataque possibilita a criação de um modelo que otimiza de forma considerável o ataque de colisão. Além disso, por causa desse ataque, o esforço computacional para quebra é considerado igual 2k/2 onde k representa o tamanho do digest.
Metodos
- Substituiçao
- método de codificação que busca alterar um caractere, símbolo ou dado em algum outro
- Simetricos
- Nesse modelo a chave pra criptografar e descriptografar é a mesma
- A criptografia simétrica visa garantir apenas o princípio da confidencialidade
- A criptografia simétrica visa garantir apenas o princípio da confidencialidade
- na prática, utiliza-se o algoritmo de chave assimétrica como forma de trocar as chaves simétricas de modo seguro e posteriormente, toda a comunicação se dá utilizando o algoritmo de chave simétrica
- A criptografia simétrica visa garantir apenas o princípio da confidencialidade. Os demais não podem ser garantidos, pois não há mecanismo que garanta que a mensagem não será alterada no caminho, podendo gerar um resultado de decriptação diferente da mensagem original.
- DES
- utiliza chave de 56 bits.
- utilizar cifra de bloco
- 3DES
- nada mais é do que a aplicação do DES três vezes, com o detalhe de que na segunda vez, faz-se o processo de decriptação.
- Desse modo, ao se utilizar três chaves distintas, tem-se uma robustez de 56 bits por chave, totalizando 168 bits de tamanho de chave.
- RC4/RC5/RC6
- É um algoritmo desenvolvido pela RSA.
- O RC possui três versões que usualmente aparecem em provas, quais sejam: 4, 5 e 6.
- O RC4 é muito simples e sua força se concentra no mecanismo de geração de uma sequência pseudoaleatória. A chave desse algoritmo é usada para inicializar um vetor interno.
- AES
- ADVANCED ENCRYPTION STANDARD
- AES possui bloco de 128 e chave de 128, 192 ou 256
- Blowfish
- Blowfish tem bloco de 64 e chave que varia entre 32-448
- IDEA
- Twofish
- O Twofish possui um tamanho de bloco de 128 bits, e uma chave variável de 128,192 ou 256 bits.
- cifra de césar
- transposiçao
- foca no simples embaralhamento das letras segundo alguma rotina
- assimetricos
- também conhecida como criptografia de chaves públicas é caracterizada pelo fato de se utilizar duas chaves no processo criptográfico, ou seja, caso seja utilizada uma para criptografar os dados, deve-se, necessariamente, usar a outra para descriptografar. As duas chaves utilizadas são conhecidas como privada e pública
- agora é possível usar algoritmos de criptografia assimétrica para trocar informações de chaves simétricas. Essa característica é a base das soluções de certificação digital.
- Se o objetivo é garantir a confidencialidade, deve-se cifrar com a chave pública do RECEPTOR e decifrar com a chave privada do RECEPTOR! Se o objetivo é garantir a autenticidade, deve-se cifrar com a chave privada do EMISSOR e decifrar com a chave pública do EMISSOR!
- DH - diffie-Hellman
- Principal algoritmo quando se fala no propósito de troca de chaves simétricas em um meio inseguro sem conhecimento prévio do segredo. O protocolo VPN IPSec, por exemplo, utiliza o DH para tal finalidade.
- Na sua versão mais atual o DH pode ser utilizado conjuntamente com algoritmos de curva elíptica criando um processo chamado Perfect Forward Secrecy (PFS), otimizando a resistência contra ataques que visam obter chaves de sessão, principalmente em cenário de navegação WEB segura através do HTTPS.
- RSA
- RIVEST, SHAMIR AND ADELMAN
- É amplamente utilizado por diversas aplicações como SSL e TLS, além de fazer parte da estrutura PKI – Public Key Infrastructure
- Cifragem/decifragem
- El gamal
- Sua principal aplicação é na transferência de assinaturas digitais e trocas de chaves no estabelecimento de comunicações. Possui três componentes básicos: gerador de chaves, algoritmo de cifragem e algoritmo decifragem
- Possui um processo similar ao Diffie-Hellman. Um grande exemplo de utilização do El Gamal é no PGP (Pretty Good Privacy).
- Estenografia
- tem como objetivo esconder uma mensagem dentro de outra. Tipicamente, busca-se enviar uma mensagem de texto embutido no código de uma imagem.
- Substituiçao
cipher block
- a ideia é quebrar a mensagem a ser enviada em blocos de tamanho fixo
- ECB - Eletronic Code Book
- É o método mais simples que utiliza como conceito a independência dos blocos sendo aplicada a mesma chave. É uma técnica não randômica pela simples concatenação dos blocos resultado da fragmentação da mensagem original.
- O ECB utilizada como tamanho padrão 64 bits por bloco. Não é considerado um mecanismo seguro devido à repetição dos dados e resultado de cifragem idêntico. Assim, blocos de entrada iguais, produzem blocos cifrados iguais, não escondendo, portanto, algum padrão dos dados. Por isso, é conhecido por ter transmissão segura de valores únicos.
- CBC - Cipher Block Chaining
- É o método mais utilizado. Utiliza a operação XOR devidamente representada na imagem a seguir pelo círculo em volta do sinal de “+”. A cifragem de cada bloco depende da cifragem de todos os blocos anteriores.
- CFB- Cypher FeedBack
- Suporta qualquer tamanho de entrada, independentemente do bloco. Por esse motivo, se torna útil para aplicações que dependem de transmissão imediata. Percebam que o bloco cifrado é utilizado para “embaralhar” os blocos subsequentes. Depende que os blocos cheguem de forma sequencial para que não haja problema na decifração, perdendo no aspecto de desempenho quando comparado ao ECB.
- OFB -Output FeedBack
- que segue o mesmo princípio do CFB, com a diferença de que a realimentação é feita pela saída do algoritmo e não das parcelas de texto cifrado.
Stream cipher
- Diferentemente da cifra de bloco, a cifra de fluxo não necessita aguardar o processamento de toda a mensagem para se aplicar o algoritmo. Como o próprio nome nos remete, a ideia é ser algo mais dinâmico e ágil de tal forma que, à medida que os dados vão chegando, vai se aplicando o algoritmo de forma contínua.
Criptoanalise
- a criptoanálise tem foco no entendimento de como funciona o algoritmo de criptografia
- CypherText-Only
- Known-plaintext:
- Choosen-Plaintext
- Choosen-CypherText
- Choosen-Text
Metodos De Decifragem de dados
- Método da Recuperação Direta
- o intuito desse método é conseguir obter a senha de maneira direta, ou seja, a partir de algum ponto de armazenamento ou a chave utilizada como referência para armazenar o dado criptografado
- Método Pré-Computado
- Neste método, busca-se criar uma lista, bem extensa por sinal (aumentando a chance de quebra), que correlaciona, para um determinado algoritmo, os textos em claro e os resultados gerados. Por isso o termo “pré-computado”.
- Método da Força Bruta
- Através de grande poder computacional busca-se esgotar todas as possibilidades possiveis.
- Método Dicionario
- Sem dúvida, no contexto atual, é uma das técnicas mais utilizadas. O procedimento a ser realizado é muito semelhante com o método da Força Bruta. Entretanto, a invés de se testar todas as possibilidades possíveis dentro de uma quantidade limitada de caracteres, testa-se as senhas conforme uma lista pré-definida de “possíveis senhas” para o contexto em análise.
- Entretanto, uma forma de se otimizar ainda mais o ataque, é utilizar dicionários personalizados para determinado ambiente ou vítima. Assim, a partir da simples obtenção de dados pessoas, dados biográficos, engenharia social, entre outros, pode-se inserir possíveis senhas que contemplem datas específicas, nomes de parentes, combinações de datas e iniciais de nomes, entre muitos outros
- Método probabilístico
- busca-se por intermédio de algoritmos e análises estatísticas, aquelas sequências de caracteres que possuem maior probabilidade de ocorrência dado um contexto.
- Método da Recuperação Direta
Aplicaçao
- certificaçao digital
- As principais informações contidas em um certificado digital são: ● Chave pública do usuário ou sistemas; ● Dados relativos à sua identidade; ● Prazo de validade; ● Assinatura Digital da Entidade Certificadora que gerou o certificado; ● Chave pública da CA ● Cadeia de certificados hierarquicamente superiores;
- A utilização de certificados digitais permite agregar os princípios de autenticidade e integridade por intermédio da utilização da assinatura digital e como diferencial, possui a capacidade de garantir ainda a confidencialidade. Para tanto, diversas alternativas podem ser utilizadas como a utilização da chave pública do destinatário ou ainda a utilização de chaves de sessão por meio de chaves simétricas.
- padrao x.509
- Além disso, por seguir o padrão X.509 do ITU-t, consta ainda: ● Versão do X.509 e número de série do certificado; ● Informação do algoritmo gerador do certificado; ● Identificação do gerador do certificado; ● Informações sobre o algoritmo assimétrico da chave pública do usuário; A
- PKI - public key infraStructure
- Esta pode ser composta por quatro componentes básicos: Autoridade Certificadora – (CA – Certificate Authority) Autoridade Registradora – (RA – Registration Authority) Certificados Digitais Lista de Certificados Revogados (CRL – Certification Revocation List)
- AC - autoridade certificaora
- AC: AUTORIDADE CERTIFICADORA EMITE/GERA O PAR DE CHAVESVENDE CERTIFICADO DIGITALMANTER E DISPONIBILIZAR AS CHAVES PÚBLICASEMITE LISTA DE CERTIFICADOS REVOGADOS
- AR - autoridade registradora
- a principal função de uma AR é funcionar como um intermediário na comunicação entre cliente e AC, reduzindo a sobrecarga na AC. Importante deixar claro que a AR não possui permissão e capacidade de EMITIR CERTIFICADOS.
- 1. Distribuir chaves; 2. Receber e aceitar registros; 3. Validar requisições de verificação de certificado;
- A Autoridade de Registro pode estar localizada fisicamente em conjunto com a AC ou localizada remotamente em outros servidores. Além disso, ela não é obrigatória na estrutura da PKI.
- AR: AUTORIDADE REGISTRO VENDE CERTIFICADOINTERMEDIADORACONFERE A DOCUMENTAÇÃO E O PROCESSO JUNTO A AC
- ICP BRASIL
- No Brasil, temos uma PKI a nível nacional, conhecida como ICP Brasil, controlada pelo governo brasileiro que agrega legitimidade aos certificados digitais no nosso país. Desse modo, esses certificados possuem validade com plena eficácia, sendo capazes de produzir efeitos jurídicos. Entretanto, é importante mencionar que há pessoas jurídicas de direito privado como AC’s e AR’s.
- OCSP – Online Certificate Status Protocol
- UM SERVIDOR QUE MANTEM A LISTA DE CERTIFICADOS REVOGADOS
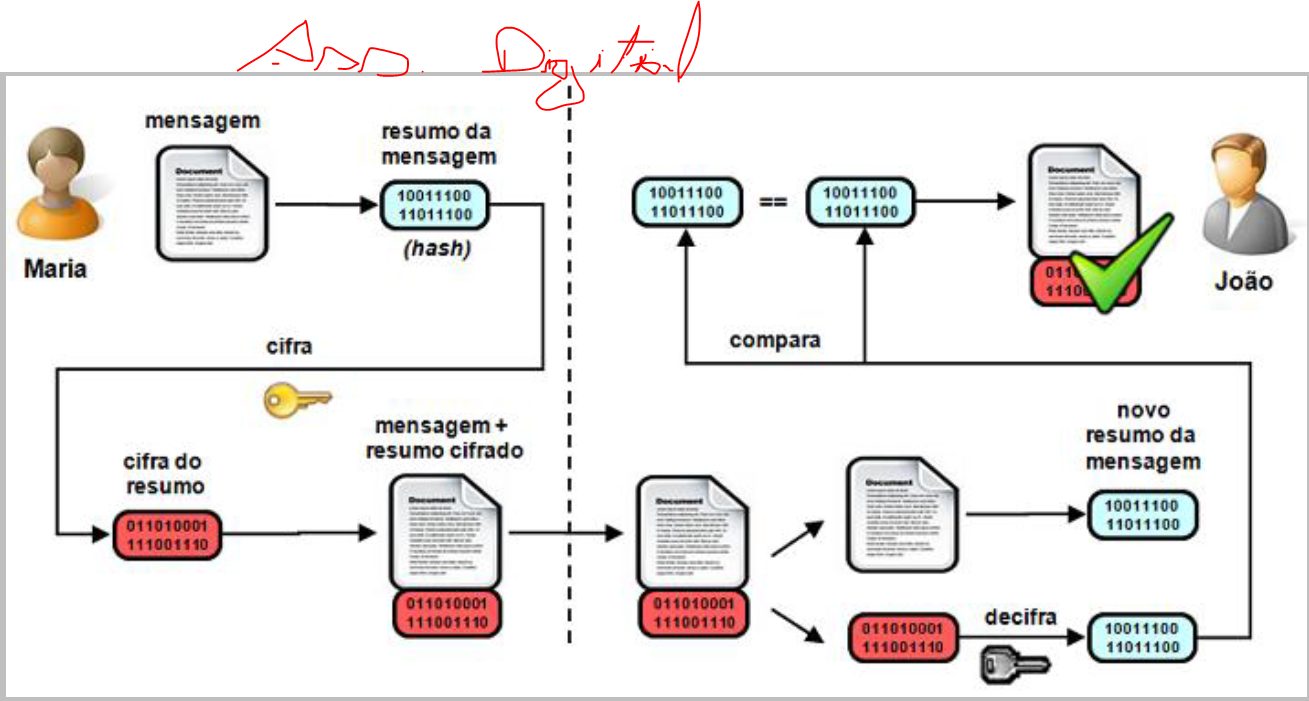
- assinatura digital
- 1. Gera-se o HASH da mensagem em claro; 2. Aplica-se o algoritmo de criptografia assimétrica utilizando a chave privada do EMISSOR sobre o HASH gerado no passo 1; 3. Tem-se a Assinatura Digital; 4. Envia-se ao destinatário a Assinatura Digital gerada e a mensagem original;
- VPN
- Uma VPN (Virtual Private Network – Rede Privada Virtual) é uma rede privada (não é de acesso público!) que usa a infraestrutura de uma rede pública já existente (como, por exemplo, a Internet) para transferir seus dados (os dados devem estar criptografados para passarem despercebidos e inacessíveis pela Internet). As VPNs são muito utilizadas para interligar filiais de uma mesma empresa, ou fornecedores com seus clientes (em negócios eletrônicos), por meio da estrutura física de uma rede pública. O tráfego de dados é levado pela rede pública utilizando protocolos não necessariamente seguros.
- falou em tunelamento na rede pública, falou em VPN.
- As redes do tipo VPN (Virtual private network) surgiram da necessidade de utilizar redes de comunicação não confiáveis para trafegar informações de forma segura. Sobre as redes VPN, pode-se afirmar que é uma rede privada construída sobre a infraestrutura de uma rede pública, normalmente a internet.
- certificaçao digital
protocolos criptograficos
- SSL
- SSL "não existe" mais. A gente houve falar muito, mas é só questão cultural.
- TLS
- TLS é o sucessor do SSL. Logo, todas as versões do SSL estão depreciadas.
- SSL
Bilder und Dateien der Mindmap
Informationen
- Beschreibung
- Concursos Públicos Segurança Mindmap am Algoritmos de Criptografia, erstellt von Elionay Manuel am 25/11/2021.
- Erstellt von
- Elionay Manuel
- Aufrufe
- 0
- Bewertung