
Mindmap
Ataques Web
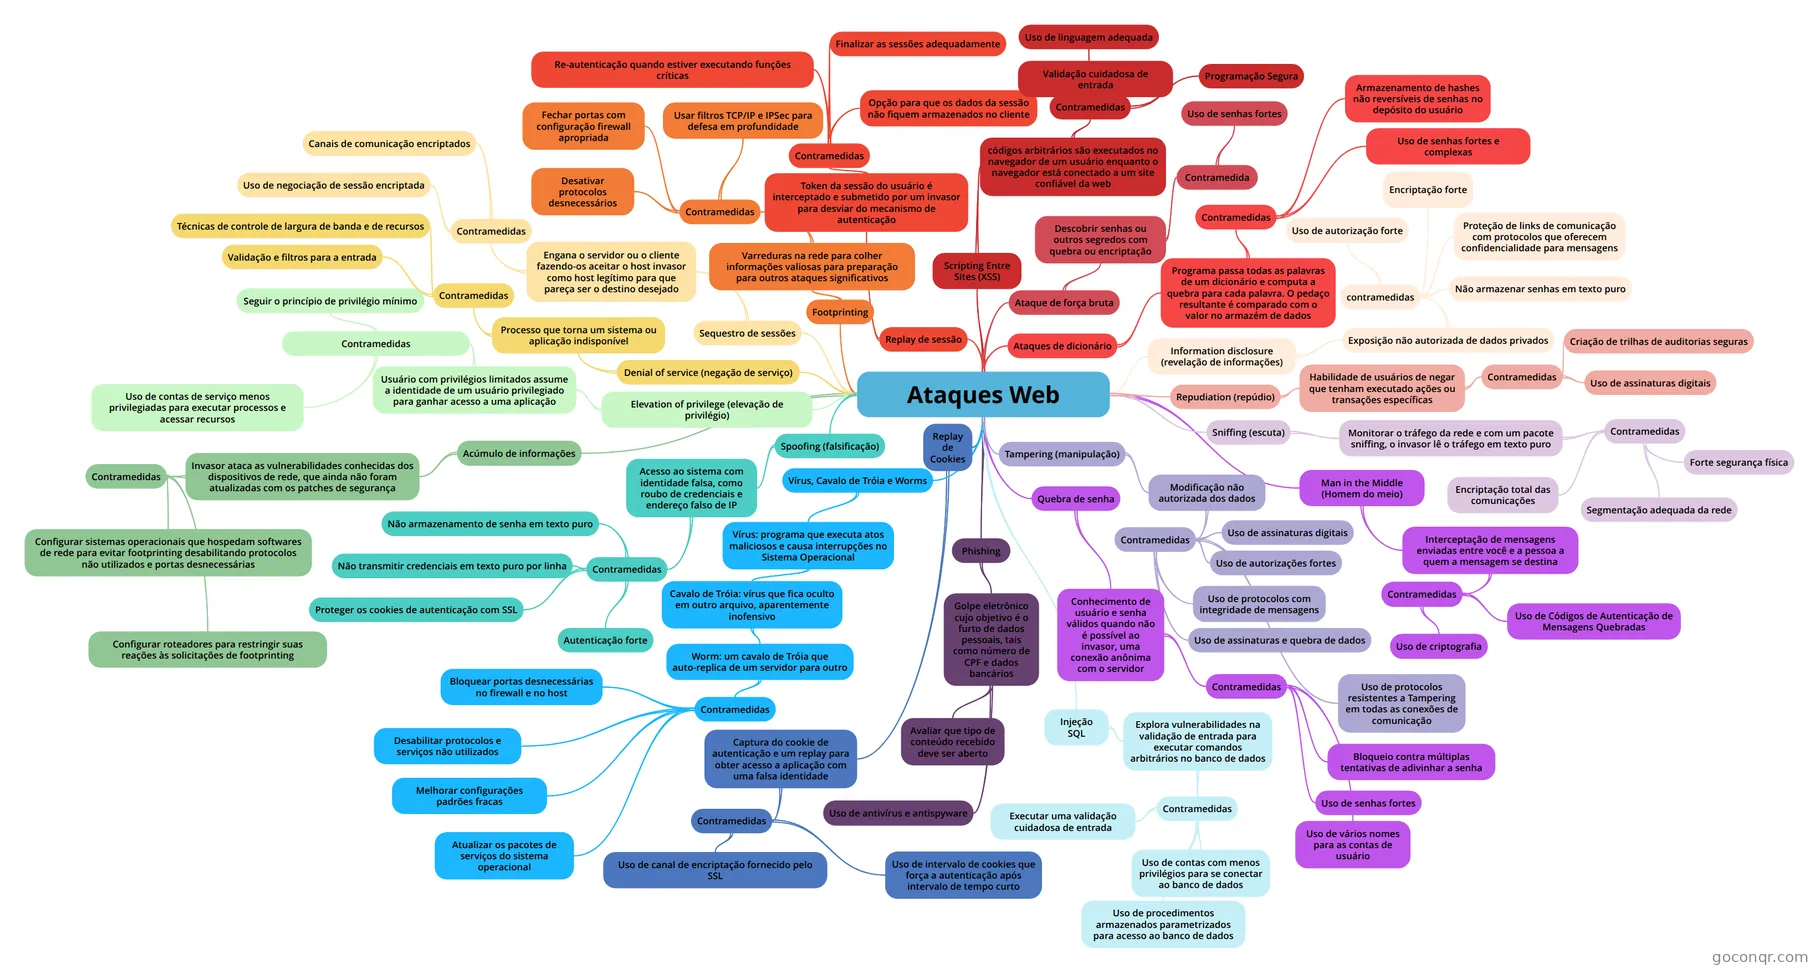
Mapa mental: Ataques web
Inhalt der Mindmap
Ataques Web
Spoofing (falsificação)
- Acesso ao sistema com identidade falsa, como roubo de credenciais e endereço falso de IP
- Contramedidas
- Autenticação forte
- Não armazenamento de senha em texto puro
- Não transmitir credenciais em texto puro por linha
- Proteger os cookies de autenticação com SSL
- Contramedidas
- Acesso ao sistema com identidade falsa, como roubo de credenciais e endereço falso de IP
Tampering (manipulação)
- Modificação não autorizada dos dados
- Contramedidas
- Uso de assinaturas e quebra de dados
- Uso de assinaturas digitais
- Uso de autorizações fortes
- Uso de protocolos resistentes a Tampering em todas as conexões de comunicação
- Uso de protocolos com integridade de mensagens
- Contramedidas
- Modificação não autorizada dos dados
Repudiation (repúdio)
- Habilidade de usuários de negar que tenham executado ações ou transações específicas
- Contramedidas
- Criação de trilhas de auditorias seguras
- Uso de assinaturas digitais
- Contramedidas
- Habilidade de usuários de negar que tenham executado ações ou transações específicas
Information disclosure (revelação de informações)
- Exposição não autorizada de dados privados
- contramedidas
- Uso de autorização forte
- Encriptação forte
- Proteção de links de comunicação com protocolos que oferecem confidencialidade para mensagens
- Não armazenar senhas em texto puro
- contramedidas
- Exposição não autorizada de dados privados
Denial of service (negação de serviço)
- Processo que torna um sistema ou aplicação indisponível
- Contramedidas
- Técnicas de controle de largura de banda e de recursos
- Validação e filtros para a entrada
- Contramedidas
- Processo que torna um sistema ou aplicação indisponível
Elevation of privilege (elevação de privilégio)
- Usuário com privilégios limitados assume a identidade de um usuário privilegiado para ganhar acesso a uma aplicação
- Contramedidas
- Seguir o princípio de privilégio mínimo
- Uso de contas de serviço menos privilegiadas para executar processos e acessar recursos
- Contramedidas
- Usuário com privilégios limitados assume a identidade de um usuário privilegiado para ganhar acesso a uma aplicação
Acúmulo de informações
- Invasor ataca as vulnerabilidades conhecidas dos dispositivos de rede, que ainda não foram atualizadas com os patches de segurança
- Contramedidas
- Configurar roteadores para restringir suas reações às solicitações de footprinting
- Configurar sistemas operacionais que hospedam softwares de rede para evitar footprinting desabilitando protocolos não utilizados e portas desnecessárias
- Contramedidas
- Invasor ataca as vulnerabilidades conhecidas dos dispositivos de rede, que ainda não foram atualizadas com os patches de segurança
Sniffing (escuta)
- Monitorar o tráfego da rede e com um pacote sniffing, o invasor lê o tráfego em texto puro
- Contramedidas
- Forte segurança física
- Segmentação adequada da rede
- Encriptação total das comunicações
- Contramedidas
- Monitorar o tráfego da rede e com um pacote sniffing, o invasor lê o tráfego em texto puro
Sequestro de sessões
- Engana o servidor ou o cliente fazendo-os aceitar o host invasor como host legítimo para que pareça ser o destino desejado
- Contramedidas
- Uso de negociação de sessão encriptada
- Canais de comunicação encriptados
- Contramedidas
- Engana o servidor ou o cliente fazendo-os aceitar o host invasor como host legítimo para que pareça ser o destino desejado
Vírus, Cavalo de Tróia e Worms
- Vírus: programa que executa atos maliciosos e causa interrupções no Sistema Operacional
- Cavalo de Tróia: vírus que fica oculto em outro arquivo, aparentemente inofensivo
- Worm: um cavalo de Tróia que auto-replica de um servidor para outro
- Contramedidas
- Bloquear portas desnecessárias no firewall e no host
- Atualizar os pacotes de serviços do sistema operacional
- Desabilitar protocolos e serviços não utilizados
- Melhorar configurações padrões fracas
- Contramedidas
- Worm: um cavalo de Tróia que auto-replica de um servidor para outro
- Cavalo de Tróia: vírus que fica oculto em outro arquivo, aparentemente inofensivo
- Vírus: programa que executa atos maliciosos e causa interrupções no Sistema Operacional
Footprinting
- Varreduras na rede para colher informações valiosas para preparação para outros ataques significativos
- Contramedidas
- Desativar protocolos desnecessários
- Fechar portas com configuração firewall apropriada
- Usar filtros TCP/IP e IPSec para defesa em profundidade
- Contramedidas
- Varreduras na rede para colher informações valiosas para preparação para outros ataques significativos
Quebra de senha
- Conhecimento de usuário e senha válidos quando não é possível ao invasor, uma conexão anônima com o servidor
- Contramedidas
- Uso de senhas fortes
- Bloqueio contra múltiplas tentativas de adivinhar a senha
- Uso de vários nomes para as contas de usuário
- Contramedidas
- Conhecimento de usuário e senha válidos quando não é possível ao invasor, uma conexão anônima com o servidor
Injeção SQL
- Explora vulnerabilidades na validação de entrada para executar comandos arbitrários no banco de dados
- Contramedidas
- Executar uma validação cuidadosa de entrada
- Uso de procedimentos armazenados parametrizados para acesso ao banco de dados
- Uso de contas com menos privilégios para se conectar ao banco de dados
- Contramedidas
- Explora vulnerabilidades na validação de entrada para executar comandos arbitrários no banco de dados
Ataque de força bruta
- Descobrir senhas ou outros segredos com quebra ou encriptação
- Contramedida
- Uso de senhas fortes
- Contramedida
- Descobrir senhas ou outros segredos com quebra ou encriptação
Ataques de dicionário
- Programa passa todas as palavras de um dicionário e computa a quebra para cada palavra. O pedaço resultante é comparado com o valor no armazém de dados
- Contramedidas
- Uso de senhas fortes e complexas
- Armazenamento de hashes não reversíveis de senhas no depósito do usuário
- Contramedidas
- Programa passa todas as palavras de um dicionário e computa a quebra para cada palavra. O pedaço resultante é comparado com o valor no armazém de dados
Replay de Cookies
- Captura do cookie de autenticação e um replay para obter acesso a aplicação com uma falsa identidade
- Contramedidas
- Uso de canal de encriptação fornecido pelo SSL
- Uso de intervalo de cookies que força a autenticação após intervalo de tempo curto
- Contramedidas
- Captura do cookie de autenticação e um replay para obter acesso a aplicação com uma falsa identidade
Replay de sessão
- Token da sessão do usuário é interceptado e submetido por um invasor para desviar do mecanismo de autenticação
- Contramedidas
- Re-autenticação quando estiver executando funções críticas
- Finalizar as sessões adequadamente
- Opção para que os dados da sessão não fiquem armazenados no cliente
- Contramedidas
- Token da sessão do usuário é interceptado e submetido por um invasor para desviar do mecanismo de autenticação
Man in the Middle (Homem do meio)
- Interceptação de mensagens enviadas entre você e a pessoa a quem a mensagem se destina
- Contramedidas
- Uso de criptografia
- Uso de Códigos de Autenticação de Mensagens Quebradas
- Contramedidas
- Interceptação de mensagens enviadas entre você e a pessoa a quem a mensagem se destina
Phishing
- Golpe eletrônico cujo objetivo é o furto de dados pessoais, tais como número de CPF e dados bancários
- Avaliar que tipo de conteúdo recebido deve ser aberto
- Uso de antivírus e antispyware
- Golpe eletrônico cujo objetivo é o furto de dados pessoais, tais como número de CPF e dados bancários
Scripting Entre Sites (XSS)
- códigos arbitrários são executados no navegador de um usuário enquanto o navegador está conectado a um site confiável da web
- Contramedidas
- Validação cuidadosa de entrada
- Programação Segura
- Uso de linguagem adequada
- Contramedidas
- códigos arbitrários são executados no navegador de um usuário enquanto o navegador está conectado a um site confiável da web
Informationen
- Beschreibung
- Mindmap am Ataques Web, erstellt von rafaela.silva am 23/04/2016.
- Erstellt von
- rafaela.silva
- Aufrufe
- 0
- Bewertung
Mehr zu Ataques a aplicações web