Mindmap
3. Cortafuegos (firewalls) y Filtro de Paquetes
Inhalt der Mindmap
3. Cortafuegos (firewalls) y Filtro de Paquetes
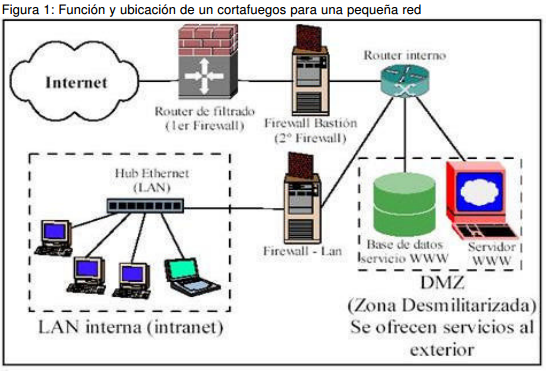
¿Que es un cortafuegos?
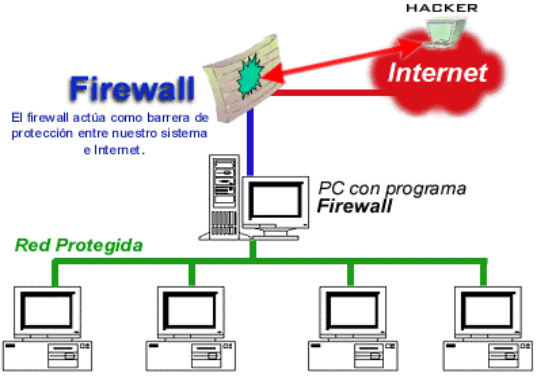
- Es un dispositivo de hardware o un programa de software que cumple la función de proteger (defender) un equipo o red para evitar accesos no autorizados, ataques o intrusiones hacía un equipo o red.
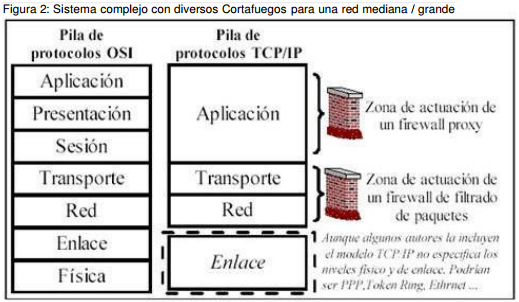
- Existen diferentes tipos de cortafuegos, dependiendo del uso, ubicación y reglas que se deseen.
- Existen diferentes tipos de cortafuegos, dependiendo del uso, ubicación y reglas que se deseen.
- Es un dispositivo de hardware o un programa de software que cumple la función de proteger (defender) un equipo o red para evitar accesos no autorizados, ataques o intrusiones hacía un equipo o red.
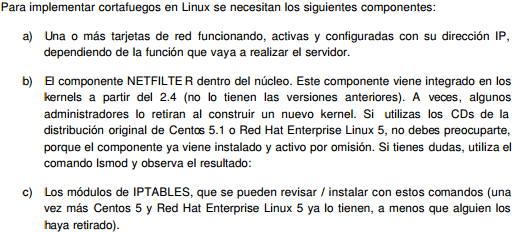
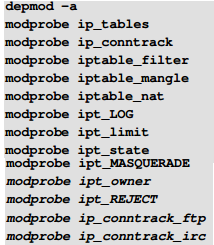
Componentes de cortafuegos en Linux
Usando el cortafuegos estándar de Centos / RedHat
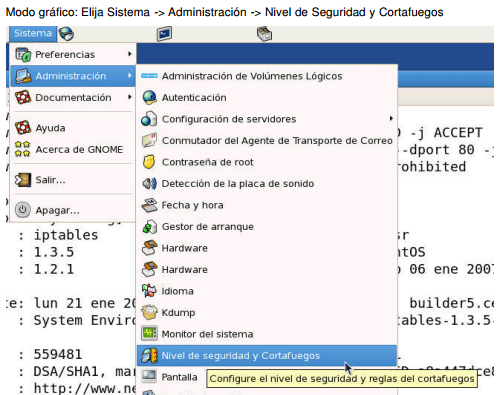
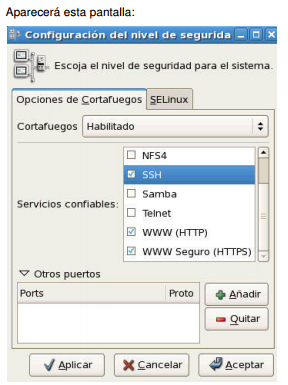
- Red Hat Linux Enterprise y Centos vienen con una configuración de cortafuegos básica, adecuada para un equipo estación de trabajo. - Ah, entonces yo necesitaré algo más para mi Ciber Café… - Sin duda, Paúl. Es necesario algo más avanzado para proteger las máquinas y la información. Para activar la configuración estándar se utiliza el programa system-config-securitylevel, así: Modo gráfico: Elija Sistema -> Administración -> Nivel de Seguridad y Cortafuegos
- Red Hat Linux Enterprise y Centos vienen con una configuración de cortafuegos básica, adecuada para un equipo estación de trabajo. - Ah, entonces yo necesitaré algo más para mi Ciber Café… - Sin duda, Paúl. Es necesario algo más avanzado para proteger las máquinas y la información. Para activar la configuración estándar se utiliza el programa system-config-securitylevel, así: Modo gráfico: Elija Sistema -> Administración -> Nivel de Seguridad y Cortafuegos
Cortafuegos usando IPTABLES
- IPTABLES es, actualmente, el mecanismo de cortafuegos recomendado, y el más utilizado en el mundo de Linux. IPTABLES, que es la parte visible del mecanismo NETFILTER. Por lo tanto, Netfilter, IPtables, firewall o cortafuegos son palabras que en Linux significan lo mismo: un sistema de protección de acceso a los servicios TCP/IP utilizando direcciones IP, direcciones físicas, puertos y demás mecanismos de TCP/IP.
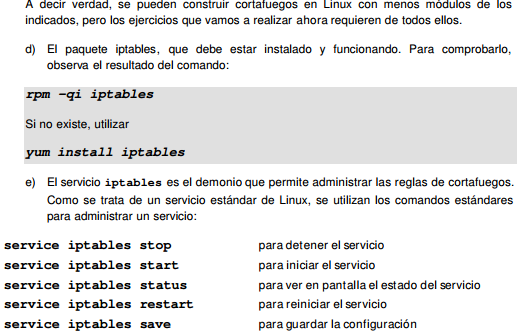
- Activar y bajar el servicio iptables: service iptables start|stop|status|restart|save
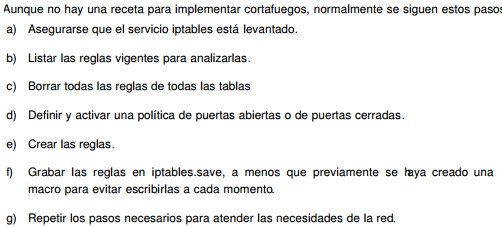
- El comando service iptables save graba las reglas vigentes en el archivo /etc/sysconfig/iptables.save que será utilizado en el siguiente reinicio (del servicio o del equipo). chkconfig iptables on activa el servicio iptables al reiniciar el equipo.
- Listar las reglas vigentes: comando iptables -L
- El comando iptables -L muestra en pantalla las reglas de cortafuegos
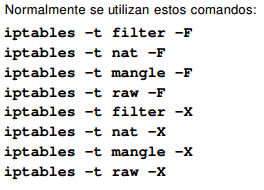
- Borrar todas las reglas. Iptables –F e iptables -X
- El comando iptables –F borra todas las reglas de la tabla indicada. El comando iptables –X borra todas las cadenas de la tabla indicada. L
- Agregar y eliminar reglas
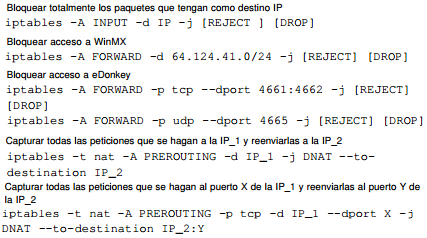
- Para agregar una regla se utiliza –A, de esta manera iptables -A INPUT -d 0.0.0.0 -p tcp --dport 80 -j ACCEPT
- Para eliminar reglas se utiliza la opción –D, así: iptables -D INPUT -d 0.0.0.0 -p tcp --dport 80 -j ACCEPT
- Para agregar una regla se utiliza –A, de esta manera iptables -A INPUT -d 0.0.0.0 -p tcp --dport 80 -j ACCEPT
- Agregar y eliminar reglas
- El comando iptables –F borra todas las reglas de la tabla indicada. El comando iptables –X borra todas las cadenas de la tabla indicada. L
- Borrar todas las reglas. Iptables –F e iptables -X
- El comando iptables -L muestra en pantalla las reglas de cortafuegos
- Listar las reglas vigentes: comando iptables -L
- El comando service iptables save graba las reglas vigentes en el archivo /etc/sysconfig/iptables.save que será utilizado en el siguiente reinicio (del servicio o del equipo). chkconfig iptables on activa el servicio iptables al reiniciar el equipo.
- Activar y bajar el servicio iptables: service iptables start|stop|status|restart|save
- IPTABLES es, actualmente, el mecanismo de cortafuegos recomendado, y el más utilizado en el mundo de Linux. IPTABLES, que es la parte visible del mecanismo NETFILTER. Por lo tanto, Netfilter, IPtables, firewall o cortafuegos son palabras que en Linux significan lo mismo: un sistema de protección de acceso a los servicios TCP/IP utilizando direcciones IP, direcciones físicas, puertos y demás mecanismos de TCP/IP.
Algunas reglas de utilidad