
Mindmap
AULA 7 PARTE 2
Inhalt der Mindmap
AULA 7 PARTE 2
NÃO SE PROPAGA
- SPYWARE
- CAVALO DE TRÓIA
- BACKDOR
- ROOTKIT
- ROOTKIT= RAIZ
- CONJUNTO DE PROGRAMAS MALICIOSOS (MALWARES) > USADAS PARA
- ATACAR
- ESCONDER RASTROS DO ATAQUE
- AÇÕES
- REMOVER EVIDENCIAS> EM ARQUIVOS DE LOGS> OU SEJA REMOVER EVIDENCIAS
- INSTALAR OUTROS CODIGOS MALICIOSOS
- ESCONDER ATIVIDADES E INFORMAÇÕES > CAMUFLAGEM DENTRO DO SISTEMA
- MAPEAR VULNERABILIDADES EM OUTROS COMPUTADORES> POR MEIO DE VARREDURAS NA REDE
- CAPTURAR INFORMAÇÕES DA REDE> ATRAVÉS DE INTERCEPTAÇÃO DE TRAFEGO ( SNIFER)
- SNIFER
- PROGRAMA QUE AGE MONITORANDO O TRAFEGO NA REDE> ATRAVÉS DE CAPTURA DE PACOTES DE DADOS NA REDE
- ESSE PROGRAMA > BUSCA INFORMAÇÕES SENSIVEIS> COMO
- ENDEREÇOS DE SITES ACESSADOS
- SENHAS DE ACESSOS
- EMAILS
- PODE SER ULTILIZADO DE BOA FÉ> PARA ANALIZAR O TRAFEGO NA REDE> DETECTANDO PROBLEMAS E MANTENDO O FLUXO EFICIENTE
- HIJACKER
- PAGA VIRTUAL> QUE ASSUME O CONTROLE DO NAVEGADOR> E MUDA A FORMA COMO SEU CONTEUDO É EXIBIDO
- ENGENHARIA SOCIAL
- TECNICA NA QUAL UMA PESSOA PROCURA PERSUADIR OUTRA A EXEC UTAR UMA AÇÃO DE MA FÉ
- Veja que essa não é uma tecnica para invasão de um computador, mas sim para manter essa atuação maliciosa.
- PORTA ABERTA DOS FUNDOS
- ESSE PROGRAMA ABRE PORTAS PARA QUE O INVASO ACESSE REMOTAMENTE> O COMPUTADOR
- PERMITE POR EXEMPLO> QUE EU ENTRE EM UM SISTEMA > SEM FAZER LOGIN
- PROGRAMA QUE PERMITE O RETORNO DE UM INAVASOR> POR MEIO DE INCLUSÃO DE SERVIÇOS CRIADOS OU MODIFICADOS PARA ESTE FIM.
- ROOTKIT
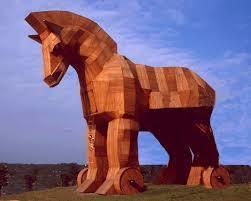
- É UM PROGRAMA QUE SE FAZ PASSAR POR ALGO UTIL> PORÉM TEM FUNÇÕES MALICIOSAS OCULTAS
- É POSSIVEL OBTER MALWARES JA EXISTENTES NA MAQUINA
- TROJAN SPY
- TROJAN RANSOMWARE
- TROJAN BACK DOOR
- QUANDO EXECUTADO> ELE FUNCIONA PARA A FUNÇÃO APARENTE> PORÉM OCULTAMENTE EXERCE FUNÇÕES MALICIOSAS> COMO
- APAGAR ARQUIVOS
- OU EXTRAIR OUTROS MALWARES
- BACKDOR
- SOFTWARE ESPIÃO
- MONITORANDO ATIVIDADES> E ENVIANDO A TERCEIROS
- TIPOS
- KEYLOGGER
- CAPTURA DE TECLAS
- SCREENLOGGER
- CAPITURA TELAS> A CADA CLIQUE> OU SEJA TBM A POSIÇÃO DO MOUSE
- ADWARES
- EXIBE PROPAGANDAS> EM PROGRAMAS
- SERÁ SPYWARE
- PROPAGANDA > DIRECIONADA DE ACORDO> COM A ESPIONAGEM
- SNIFER
- SNIFER> NÃO É CONSIDERADO UM SPYWARE> POR QUE ATUA NA REDE E NÃO NA MAQUINA DE UM USUARIO
- INTERCEPTA DADOS NA REDE> É INSTALADO NA MAQUINA DO ATACANTE E NÃO DA VITIMA
- KEYLOGGER
- ANTISPYWARE X ANTIVIRUS
- ANTIVIRUS> PODERIA SE CHAMAR ANTI MALWARE> POIS NÃO COMBATE APENAS VIRUS
- ANTISPYWARE> É ESPECIFICO NO COMBATE DE SPYWARES
- KEYLOGGER
- SCREENLOGGER
- ADWARES
- CAVALO DE TRÓIA
- SPYWARE
INFORMAÇÕES IMPORTANTES
- ENGENHARIA SOCIAL
- TECNICA DE LUBRIDIAR > PARA CONSEGUIR DADOS CONFIDENCIAS
- ENGENHARIA SOCIAL
Bilder und Dateien der Mindmap
Informationen
- Beschreibung
- INFORMATICA AVANÇADA Mindmap am AULA 7 PARTE 2, erstellt von Bruno milhomem de oliveira am 24/04/2019.
- Erstellt von
- Bruno milhomem de oliveira
- Aufrufe
- 0
- Bewertung