
Mindmap
Aula 1 cont interno
Inhalt der Mindmap
Aula 1 cont interno
estrutura do COSO
- Comitê das Organizações Patrocinadas, da Comissão Nacional sobre Fraudes em Relatórios Financeiros
- criada em 1985
- setor privado - sem fins lucrativos
- objetivo de:
- qualidade de relatórios financeiros
- buscar fraudes
- qualidade de relatórios financeiros
- objetivo de:
- setor privado - sem fins lucrativos
- criada em 1985
- controles internos e gerenciamento de riscos corporativos
- As organizações que patrocinam o Comitê são:
- - Instituto Americano de Contadores Públicos Certificados; - Associação Americana de Contadores; - Executivos Financeiros Internacionais; - Instituto dos Auditores Internos; e - Instituto dos Contadores Gerenciais.
- Controle Interno é:
- o processo conduzido pela Diretoria, Conselhos ou outros empregados de uma companhia, no intuito de fornecer uma garantia razoável de que os objetivos da entidade estão sendo alcançados, com relação às seguintes categorias:
- 1 – eficácia e eficiência das operações;
- 2 – confiabilidade dos relatórios financeiros; e
- 3 – conformidade com a legislação e regulamentos aplicáveis.” (grifamos)
- Em 1992
- trabalho: “Controle Interno: um modelo integrado”
- 1 – Ambiente de Controle;
- 2 – Avaliação de Riscos;
- 3 – Atividades de Controle;
- 4 – Informações e Comunicações; e
- 5 – Monitoramento.
- acompanhamento da qualidade do controle interno
- atividade ao longo do tempo
- acompanhamento da qualidade do controle interno
- Identificar, armazenar e comunicar
- informação relevante
- oportuna e adequada
- aspectos financeiros, econômicos, operacionais e estratégicos.
- informações de todos os niveis
- aspectos financeiros, econômicos, operacionais e estratégicos.
- oportuna e adequada
- informação relevante
- 5 – Monitoramento.
- Medidas e ações aplicadas
- sistema de controle
- prevenir ou administrar os riscos
- qualquer área da adm
- todos os niveis
- qualquer área da adm
- aplicado tempestivamente
- prevenir ou administrar os riscos
- sistema de controle
- 4 – Informações e Comunicações; e
- evento futuro e incerto
- ou seja, ainda não ocorreu, e nem há certeza de que irá ocorrer
- 3 – Atividades de Controle;
- grau e comprometimento em todos os níveis da administração
- principal componente do CI
- - integridade e valores éticos;
- - competência das pessoas da entidade;
- - estilo operacional da organização;
- - aspectos relacionados com a gestão; e
- - forma de atribuição da autoridade e responsabilidade.
- - aspectos relacionados com a gestão; e
- - estilo operacional da organização;
- - competência das pessoas da entidade;
- - integridade e valores éticos;
- principal componente do CI
- 2 – Avaliação de Riscos;
- tornou-se referencia
- 1 – Ambiente de Controle;
- trabalho: “Controle Interno: um modelo integrado”
- Em 1992
- 3 – conformidade com a legislação e regulamentos aplicáveis.” (grifamos)
- 2 – confiabilidade dos relatórios financeiros; e
- 1 – eficácia e eficiência das operações;
- o processo conduzido pela Diretoria, Conselhos ou outros empregados de uma companhia, no intuito de fornecer uma garantia razoável de que os objetivos da entidade estão sendo alcançados, com relação às seguintes categorias:
- Controle Interno é:
- - Instituto Americano de Contadores Públicos Certificados; - Associação Americana de Contadores; - Executivos Financeiros Internacionais; - Instituto dos Auditores Internos; e - Instituto dos Contadores Gerenciais.
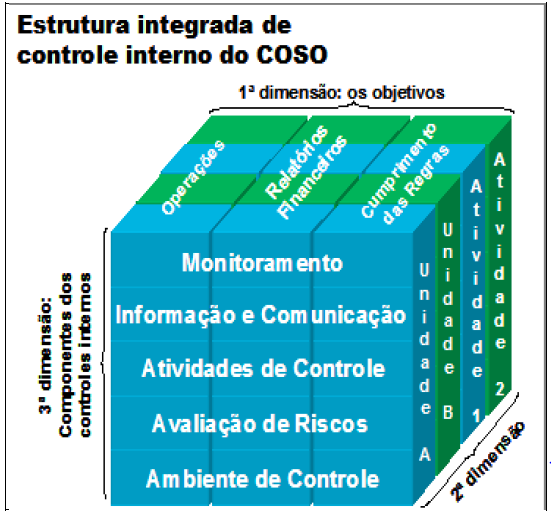
- Matriz tridimensional do COSO I:
- 1ª dimensão: categorias de objetivos (operações, relatórios financeiros e conformidade).
- 2ª dimensão: níveis de avaliação.
- 3ª categoria: componentes de controle - os 5 itens do trabalho Controle interno
- a partir de 2002 o controle interno começou a fazer parte da pauta da alta adm - EUA
- não aborda Ger Riscos
- a partir de 2002 o controle interno começou a fazer parte da pauta da alta adm - EUA
- 3ª categoria: componentes de controle - os 5 itens do trabalho Controle interno
- 2ª dimensão: níveis de avaliação.
- COSO II
- 2004, o COSO divulgou o trabalho
- “Gerenciamento de Riscos Corporativos – Estrutura Integrada”
- conceito Ger Risco COSO II
- “é um processo conduzido em uma organização pelo conselho de administração, diretoria e demais empregados, aplicado no estabelecimento de estratégias, formuladas para identificar em toda a organização eventos em potencial, capazes de afetá-la, e administrar os riscos de modo a mantê-los compatível com o apetite a risco da organização e possibilitar garantia razoável do cumprimento dos seus objetivos”. (grifamos)
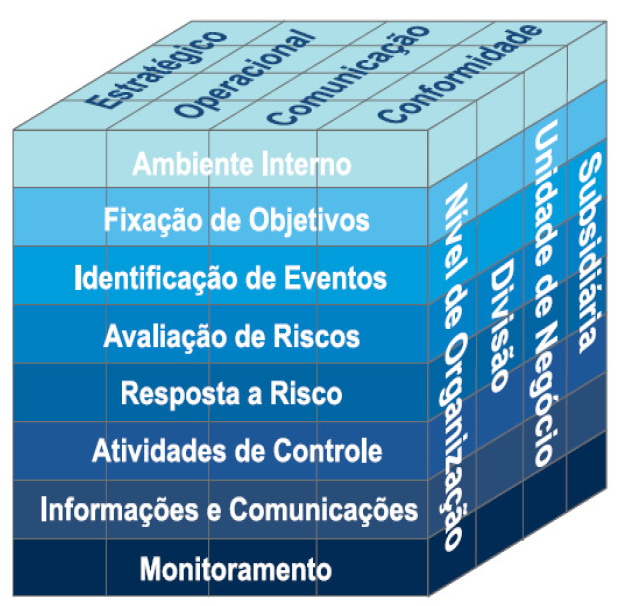
- passam a ser 8 os componentes, ao invés dos 5 do COSO I
- - Ambiente de Controle;
- - Fixação de Objetivos;
- - Identificação de Eventos;
- Avaliação de Riscos;
- - Resposta a Risco;
- - Atividades de Controle;
- - Informações e Comunicações; e
- - Monitoramento.
- - Informações e Comunicações; e
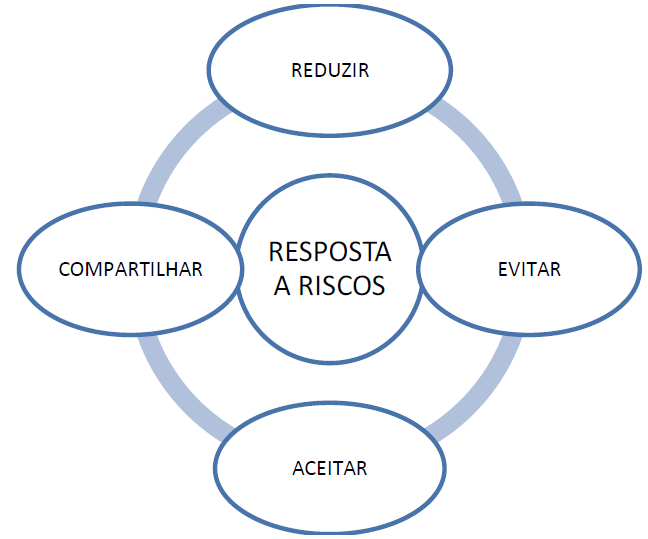
- cada risco prevê uma resposta
- - Atividades de Controle;
- - Resposta a Risco;
- eventos que ainda não ocorreram
- positivos ou negativos
- negativos = riscos
- positivos = oportunidades
- um risco pode trazer uma oport
- greve
- negativos = riscos
- positivos ou negativos
- Avaliação de Riscos;
- Definidos pela alta administração
- os objetivos devem ser divulgados a todos os componentes da organização, antes da identificação dos eventos que possam influenciar na consecução dos objetivos.
- Pode parecer óbvio, mas já foi cobrada em prova uma inversão dessa sequência, e temos certeza de que confundiu muita gente.
- os objetivos devem ser divulgados a todos os componentes da organização, antes da identificação dos eventos que possam influenciar na consecução dos objetivos.
- - Identificação de Eventos;
- - Fixação de Objetivos;
- - Ambiente de Controle;
- passam a ser 8 os componentes, ao invés dos 5 do COSO I
- “é um processo conduzido em uma organização pelo conselho de administração, diretoria e demais empregados, aplicado no estabelecimento de estratégias, formuladas para identificar em toda a organização eventos em potencial, capazes de afetá-la, e administrar os riscos de modo a mantê-los compatível com o apetite a risco da organização e possibilitar garantia razoável do cumprimento dos seus objetivos”. (grifamos)
- conceito Ger Risco COSO II
- “Gerenciamento de Riscos Corporativos – Estrutura Integrada”
- após o COSO I ao lado
- Categorias de objetivos, segundo o COSO II: 1 - Estratégicos – metas gerais, alinhadas com sua missão. 2 - Operações – utilização eficaz e eficiente dos recursos. 3 - Comunicação – confiabilidade de relatórios. 4 - Conformidade – cumprimento de leis e regulamentos aplicáveis.
- coruja.....lembrar
- Relação entre Controle Interno no COSO I e no COSO II
- O “Internal Control – Integrated Framework”
- procuram apenas o controle interno isolado.
- Lançamento do Novo Framework COSO I Controles Internos
- maio 2013
- mudanças em relação a 1992, devido:
- globalização
- fraudes
- complexidade dos negocios
- transparência
- resp dos órgãos reguladores e gov
- Os principais objetivos da mudança foram: - Refletir as mudanças no negócio e nos ambientes operacionais; - Expandir as operações e relatórios objetivos; e - apresentar princípios para aumentar a eficácia do controle interno.
- Um novo conceito para os controles internos
- “um processo definido pela alta administração ou pessoa responsável, para prover razoável segurança no alcance dos objetivos sobre operações, reporte e compliance da entidade”. (grifamos)
- COSO 2013 visa fortalecer os controles internos
- 17 princípios pg 14
- Ambiente de Controle
- 1. A organização demonstra um compromisso de integridade e valores éticos.
- 2. O Conselho de administração demonstra independência de gestão e exerce a supervisão do desenvolvimento e desempenho do controle interno.
- 3. Gestão estabelece, com supervisão da Diretoria, estruturas, relatando as linhas e as autoridades competentes e responsabilidades na busca pelos objetivos.
- 4. A organização demonstra o compromisso de atrair, desenvolver e reter pessoas competentes em alinhamento com os objetivos.
- 5. A organização detém indivíduos responsáveis pelo controle interno na busca pelos objectivos.
- 4. A organização demonstra o compromisso de atrair, desenvolver e reter pessoas competentes em alinhamento com os objetivos.
- 3. Gestão estabelece, com supervisão da Diretoria, estruturas, relatando as linhas e as autoridades competentes e responsabilidades na busca pelos objetivos.
- 2. O Conselho de administração demonstra independência de gestão e exerce a supervisão do desenvolvimento e desempenho do controle interno.
- 1. A organização demonstra um compromisso de integridade e valores éticos.
- Avaliação de Risco
- 6. A organização especifica objetivos com clareza suficiente para permitir a identificação e avaliação de riscos relacionados com os objectivos.
- 7. A organização identifica os riscos para a realização dos seus objetivos
- 8. A organização considera o potencial de fraude
- 9. A organização identifica e avalia as mudanças que podem afetar o CI
- 8. A organização considera o potencial de fraude
- 7. A organização identifica os riscos para a realização dos seus objetivos
- 6. A organização especifica objetivos com clareza suficiente para permitir a identificação e avaliação de riscos relacionados com os objectivos.
- Atividades de Controle
- 10. seleciona e desenvolve atividades de controle que atenuem os riscos
- 11. controle geral sobre a tecnologia
- 12. Implanta as atividades de controle
- 11. controle geral sobre a tecnologia
- 10. seleciona e desenvolve atividades de controle que atenuem os riscos
- Informação e Comunicação
- 13. informações relevantes e de qualidade
- 14. comunica internamente informações
- 15. comunica com partes externas sobre questões que afetam o funcionamento do controle interno.
- 14. comunica internamente informações
- 13. informações relevantes e de qualidade
- Monitoramento
- 16. avaliações para verificar se os controles internos estão funcionando
- 17. comunica deficiências de controle interno em tempo hábil para aqueles responsáveis
- 16. avaliações para verificar se os controles internos estão funcionando
- Ambiente de Controle
- 17 princípios pg 14
- COSO 2013 visa fortalecer os controles internos
- “um processo definido pela alta administração ou pessoa responsável, para prover razoável segurança no alcance dos objetivos sobre operações, reporte e compliance da entidade”. (grifamos)
- Um novo conceito para os controles internos
- Os principais objetivos da mudança foram: - Refletir as mudanças no negócio e nos ambientes operacionais; - Expandir as operações e relatórios objetivos; e - apresentar princípios para aumentar a eficácia do controle interno.
- resp dos órgãos reguladores e gov
- transparência
- complexidade dos negocios
- fraudes
- globalização
- mudanças em relação a 1992, devido:
- maio 2013
- Lançamento do Novo Framework COSO I Controles Internos
- procuram apenas o controle interno isolado.
- O “Internal Control – Integrated Framework”
- 2004, o COSO divulgou o trabalho
- 1ª dimensão: categorias de objetivos (operações, relatórios financeiros e conformidade).
- Comitê das Organizações Patrocinadas, da Comissão Nacional sobre Fraudes em Relatórios Financeiros
Bilder und Dateien der Mindmap
Informationen
- Beschreibung
- Mindmap am Aula 1 cont interno, erstellt von rodrigoaltissimo am 25/11/2013.
- Erstellt von
- rodrigoaltissimo · Nov 2013
- Aktualisiert
- 2 Nov 2016
- Aufrufe
- 41
- Bewertung