
Notizen
MODELO COSO - created from Mind Map
Inhalt der Notizen (2)
Seite 1
COSO I (1992)
COSO II (2004)
Proporciona liderazgo intelectual a través del desarrollo de marcos generales y orientaciones sobre la Gestión del Riesgo, Control Interno, diseñado para mejorar el desempeño organizacional y reducir el alcance del fraude en las organizaciones.
COSO III 2013
Con el objeto de ayudar a las entidades a evaluar y mejorar sus sistemas de control interno, facilitando un modelo en base al cual pudieran valorar sus sistemas de control
Un proceso llevado a cabo por la dirección y el resto del personal de una entidad, diseñado con el objeto de proporcionar un grado de seguridad razonable en cuanto a la consecución de objetivos
1. Ambiente de Control 2. Evaluación de Riesgos 3. Actividades de Control 4. Información y Comunicación 5. Supervisión.
Marco integrado de Gestión de Riesgos que amplía el concepto de control interno a la gestión de riesgos implicando necesariamente a todo el personal, incluidos los directores y administradores.
Ambiente de control; Establecimiento de objetivos; Identificación de eventos; Evaluación de Riesgos; Respuesta a los riesgos; Actividades de control; Información y comunicación; Supervisión
DIFERENCIAS
CAMPO DE APLICACIÓN
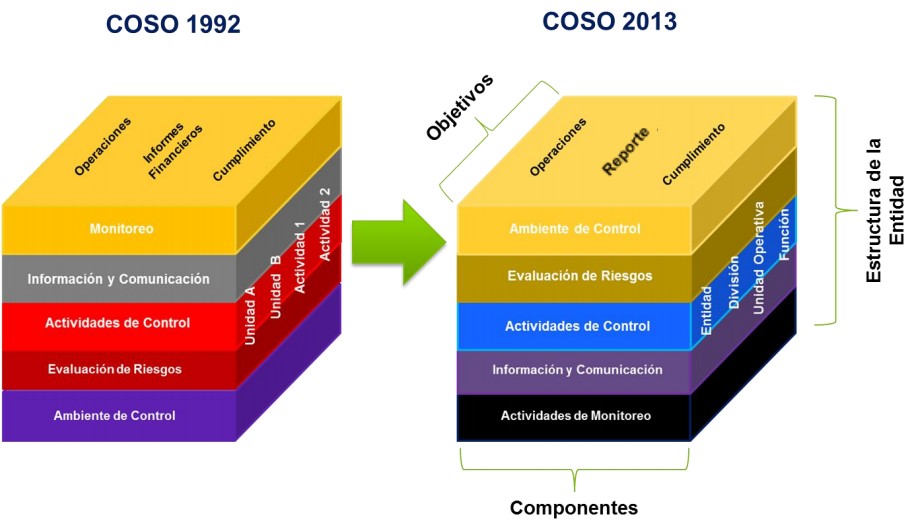
- COSO 2013 mantiene la definición de Control Interno y los cinco componentes de control interno, pero al mismo tiempo incluye mejoras y aclaraciones con el objetivo de facilitar el uso y su aplicación en las Entidades.
Inclusión de diecisiete principios de control que representan el elemento fundamental asociados a cada componente del control.
Responsabiliza a la administración quien deberá asegurar que cada uno de los componentes y principios relevantes del control interno
COSO I.- Control Interno es un proceso llevado a cabo por la dirección y el resto del personal de una entidad
Incluye objetivos estratégicos
Cambios en la Función de Auditoría Interna alineada a los riesgos de negocio críticos, asegurando el cumplimiento y apego de políticas, así como las actividades de control claves definidos en cada componente.
Mejora de los procesos de la Compañía a través del establecimiento de controles, a nivel de automatización, alineación con los riesgos del negocio, y con el cumplimiento de objetivos.
En mayo de 2013 se ha publicado la tercera versión COSO III. Las novedades que introducirá este Marco Integrado de Gestión de Riesgos
Mejora de la agilidad de los sistemas de gestión de riesgos para adaptarse a los entornos Mayor confianza en la eliminación de riesgos y consecución de objetivos Mayor claridad en cuanto a la información y comunicación.
Seite 2
Informationen
- Beschreibung
- Notiz am MODELO COSO - created from Mind Map, erstellt von LUIS CHILIQUINGA am 15/02/2021.
- Erstellt von
- LUIS CHILIQUINGA
- Aufrufe
- 2
- Verlauf
-
- Erstellt von LUIS CHILIQUINGA · 15 Feb 2021
- Zu Notiz kopiert von LUIS CHILIQUINGA · 15 Feb 2021
- Bewertung