
null
null
7057773
FASES DE LA AUDITORIA
Description
No tags specified

Slide Set by Diego Atancuri, updated more than 1 year ago
More
Less
|
|
Created by Diego Atancuri
almost 10 years ago
|
|
null
Resource summary
Slide 1
UNIVERSIDAD NACIONAL DE CHIMBORAZOFACULTAD DE CIENCIAS POLÍTICAS Y ADMINISTRATIVASCARRERA DE CONTABILIDAD Y AUDITORÍAAUDITORIA DE SISTEMA INFORMATICA II TEMA: RESUMEN UNIDAD IDOCENTE: ING. JORGE CRUZNOMBRE: DIEGO ATANCURISEMESTRE: 10mo "A"
Slide 2
Fases de la Auditoría
Fase I: Conocimientos del Sistema
Fase II: Análisis de transacciones y recursos
Fase III: Análisis de riesgos y amenazas
Fase IV: Análisis de controles
Fase V: Evaluación de Controles
Fase VI: El Informe de auditoria
Fase VII: Seguimiento de las Recomendaciones
Slide 3
Entendimiento General de la Entidad
Consiste en identificar las relaciones entre el Departamento de TI y su entorno (legal,
regulatorio, cultura, procesos), entender la organización, sus objetivos, estrategias,
capacidades y habilidades, así como identificar todos aquellos objetos (áreas, procesos,
proyectos, etc.) del área de TI que están expuestos a riesgos.
Slide 4
Planeación
Para hacer una adecuada planeación de la auditoría en informática hay que seguir una
serie de pasos previos que permitirán dimensionar el tamaño y características del área
dentro del organismo a auditar, sus sistemas, organización y equipo. Con ello podremos
determinar el número y características del personal de auditoría, las herramientas para,
en caso necesario, poder elaborar el contrato de servicios.
Slide 5
Planificación estratégica
La planificación estratégica, como primera etapa del proceso de planificación, reúne el
conocimiento acumulado de la organización, la información adicional obtenida como
consecuencia de un primer acercamiento a las actividades ocurridas en el periodo a
auditar y resume este conocimiento en la definición de decisiones preliminares para
cada componente.
El ambiente de control permitirá determinar qué grado de control y que grado de
confianza se puede depositar en los controles existentes en los sistemas de información
y contabilidad del ente. Un análisis del ambiente de control y del riesgo inherente
permitirá concentrar la labor de auditoría total en aquellas áreas que presenten mayor
riesgo.
Slide 6
Planificación detallada
En la planificación estratégica se trabaja con la auditoria en su conjunto como un todo.
En cambio, en la planificación detallada se trabaja cada componente en particular, en
forma separada del resto de los componentes.
Planificación detallada:
1. Objetivos
2. Alcances de auditoría
3. Determinación de recursos de la Auditoría
4. Selección de procedimientos de auditoria
5. Preparación de programas de trabajo.
Slide 7
Revisión Preliminar
El primer paso en el desarrollo de la auditoría, después de la planeación, es la revisión
preliminar del área de informática.
Diseño de la auditoría. Puede haber problemas debido a la falta de competencia
técnica para realizar la auditoría.
Realizar una revisión detallada de los controles internos de los sistemas con la
esperanza de que se deposite la confianza en los controles internos de los sistemas
y de que una serie de pruebas sustantivas puedan reducir las consecuencias.
Decidir el no confiar en los controles internos del sistema. Existen dos razones
posibles para esta decisión.
Slide 8
Revisión Detallada
Los objetivos de la fase detallada son los de obtener la información necesaria para que
el auditor tenga un profundo entendimiento de los controles usados dentro del área de
informática. El auditor debe decidir si debe de continuar elaborando pruebas de
consentimiento, con la esperanza de obtener mayor confianza por medio del sistema de
control interno, o proceder directamente a la revisión con los usuarios (pruebas
compensatorias), o a las pruebas sustantivas.
Slide 9
Examen y evaluación de la Información
Los auditores internos deberán obtener, analizar, interpretar y documentar la
información para apoyar los resultados de la auditoría. El proceso de examen y
evaluación de la información es el siguiente: 1. Se debe obtener la información de todos los asuntos relacionados con los objetivos
y alcances de la auditoría. 2. La información deberá ser suficiente, competente, relevante y útil para que
proporcione bases sólidas en relación con los hallazgos y recomendaciones de la
auditoría.
El director de auditoría interna en informática deberá establecer y mantener un
programa de control de calidad para evaluar las operaciones es proporcionar una
seguridad razonable de que el trabajo de auditoría está de acuerdo con las normas
aplicables. Un programa de control de calidad deberá incluir los siguientes
elementos:
Supervisión.- La supervisión del trabajo de los auditores en informática
deberá llevarse a cabo continuamente para asegurarse de que están
trabajando de acuerdo con las normas, políticas y programas de auditoría en
informática.
Revisión interna.- Las revisiones internas deberán realizarse periódicamente
por el personal del departamento de auditoría interna para evaluar la calidad
del trabajo de auditoría realizado.
Slide 10
Pruebas de controles de usuarios
En algunos casos el auditor puede decidirse el no confiar en los controles internos dentro
de las instalaciones informáticas, porque el usuario ejerce controles que compensan
cualquier debilidad dentro de los controles internos de informática. Estas pruebas que
compensan las deficiencias de los controles internos se pueden realizar mediante
cuestionarios, entrevistas, vistas y evaluaciones hechas directamente con los usuarios.
Slide 11
Pruebas sustantivas
El objetivo de la fase de pruebas sustantivas es obtener evidencia suficiente que permita
al auditor emitir su juicio en las conclusiones acerca de cuándo pueden ocurrir pérdidas
materiales durante el procesamiento de la información. El auditor externo expresara
este juicio en forma de opinión sobre cuándo puede existir un proceso equivocado o
falta de control de la información. Se pueden identificar ocho diferentes pruebas
sustantivas:
1. Pruebas para identificar errores en el procesamiento o de falta de seguridad o
confidencialidad.
2. Pruebas para asegurar la calidad de los datos.
3. Pruebas para identificar la inconsistencia de los datos.
4. Pruebas para comparar con los datos o contadores físicos.
5. Confirmación de datos con fuentes externas.
6. Pruebas para confirmar la adecuada comunicación.7. Pruebas para determinar falta de seguridad.
8. Pruebas para determinar problemas de legalidad.
Slide 12
Evaluación de los sistemas de acuerdo al riesgo
Una de las formas de evaluar la importancia que puede tener para la organización un
determinado sistema, es considerar el riesgo que implica el que no sea utilizado
adecuadamente, la pérdida de la información o bien el que sea usado por personal ajeno
a la organización.Algunos sistemas de aplicaciones son de más alto riesgo que otros
debido a que:
1. Son susceptibles a diferentes tipos de pérdida económica. 2. Fraudes y desfalcos entre los cuales están los sistemas financieros. El auditor debe
de poner especial 3. atención a aquellos sistemas que requieran de un adecuado
control financiero.4. Sistemas de tecnología de punta o avanzada. Si los sistemas utilizan tecnología
avanzada o de punta.
5. Sistemas de bases de datos, sistemas distribuidos o de comunicación, tecnología
sobre la cual la organización tenga muy poca experiencia o respaldo, la cual es más
probable que sea una fuente de problemas de control.
Slide 13
Investigación preliminar
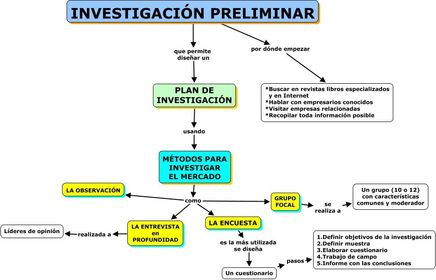
El objeto de este primer contacto es percibir
rápidamente las estructuras fundamentales y diferencias principales entre el organismo
a auditar y otras organizaciones que se hayan investigado. La investigación preliminar
debe incorporar fases de evaluación del control gerencial y del control de las
aplicaciones. Durante la revisión de los controles gerenciales el auditor debe entender
a la organización y las políticas y prácticas gerenciales usadas en cada uno de los niveles,
dentro de la jerarquía de la instalación en que se encuentran las computadoras. Durante
la revisión de los controles de las aplicaciones, el auditor debe entender los controles
ejercidos sobre el mayor tipo de transacciones que fluyen a través de los sistemas de
aplicaciones más significativos dentro de la instalación de computadoras.
Slide 14
Personal Participante
Una de las partes más importantes en la planeación de la auditoría en informática es el
personal que deberá participar. En este punto no veremos el número de personas que
deberán participar, ya que esto depende de las dimensiones de la organización, de los
sistemas y de los equipos; lo que se deberá considerar son las características del
personal que habrá de participar en la auditoría. Uno de los esquemas generalmente
aceptados para tener un adecuado control es que el personal que intervenga esté
debidamente capacitado, que tenga un alto sentido de moralidad, al cual se le exija la
optimización de recursos (eficiencia) y se le retribuya o compense justamente por su
trabajo. Con estas bases debemos considerar los conocimientos, la práctica profesional
y la capacitación que debe tener el personal que intervendrá en la auditoría.
Want to create your own Slides for free with GoConqr? Learn more.
Similar
null