
Mapa mental
Criptografía I
Contenido del mapa
Criptografía I
CONCEPTOS GENERALES
- Criptografía
- Ciencia de crear sistemas de cifrado
- Confidencialidad e integridad
- Criptoanálisis
- Ciencia y arte de romper sistemas criptográficos sin conocer la llave.
- Criptología
- Término general. Abarca criptograma y criptoanálisis
- ISO-7498-2
- Término general. Abarca criptograma y criptoanálisis
- CISO
- Chief Information Security Officer
- CISSP
- ISC2
- Certified Information System Security Professional
- Criptografía
HISTORIA DE LA CRIPTOGRAFÍA
- Manual
- Escítala
- Cuero largo que se enredaba en un tronco de determinada circunferencia
- Espartanos 400 A.C.
- Polibio
- Se usa matriz y coordenadas de letras
- Duplica longitud del mensaje
- Griego
- Cifrado vikingo
- Tallando tablas
- Cifrado César
- Sustitución por tercera letra. Ej. A->C
- Escítala
- Mecánica
- Máquina enigma
- Alán Turing
- Segunda guerra mundial
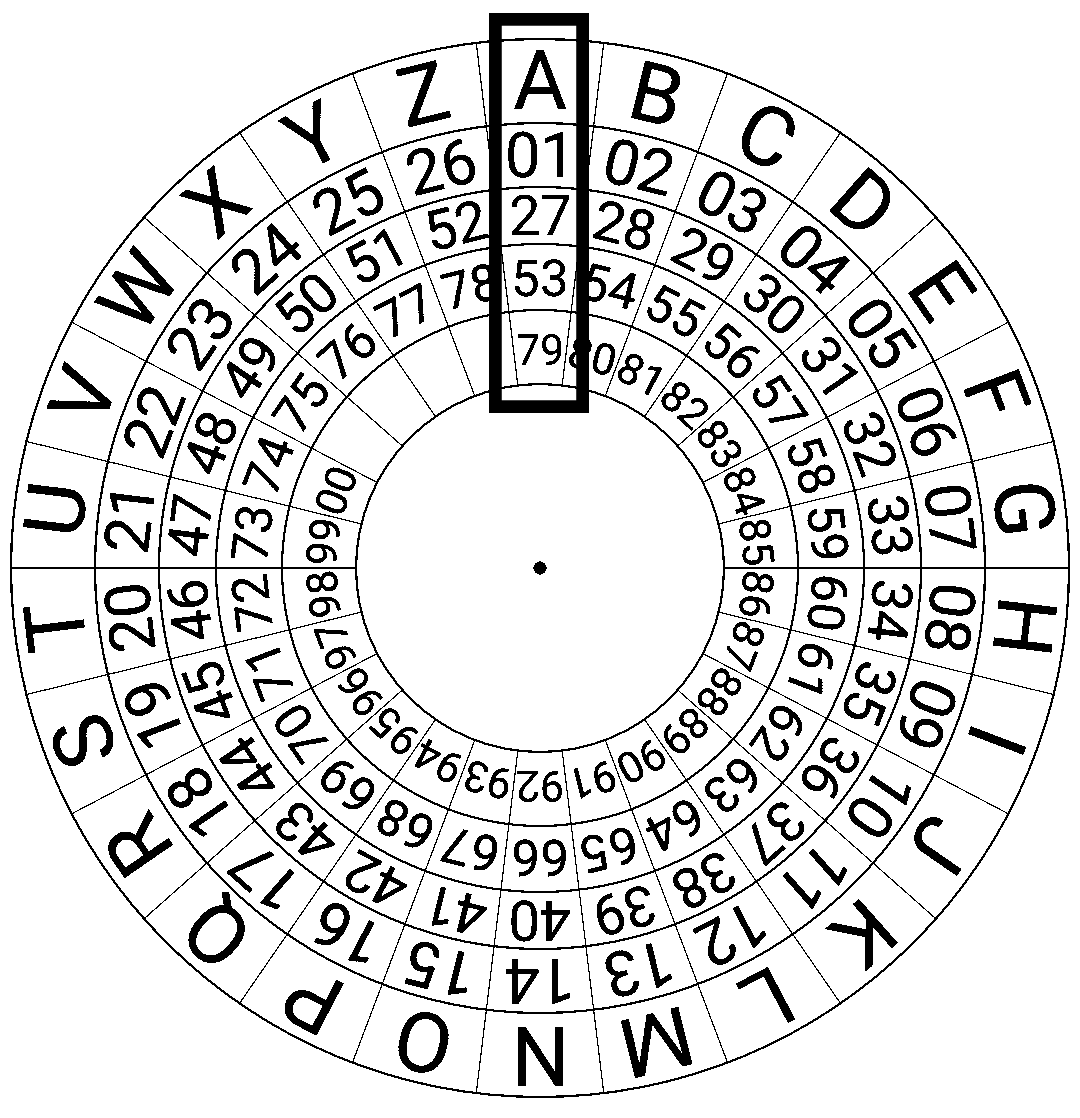
- Discos de cifrado
- Siglo XIV
- Utilizado por la armada mexicana
- Por cada letra se selecciona aleatoriamente un número de los discos de abajo
- Discos de cifrado
- Sustitución en serie
- Cada rotor hace contacto con una letra
- Cada disco va cambiando una letra por otra.
- Discos con posiciones predefinidas. Posición de discos llave
- Utilizado por máquina enigma
- Máquina enigma
- Moderna
- Simétrico. Cifrado por bloques
- Primer cifrado por bloques: Lucifer. IBM y NSA
- Se convierte en DES después
- Estándar por el NIST
- Llave y bloque de 64
- Llave real de 56 por bits de paridad
- Utiliza redes Feistel para el cifrado por permutación
- Se convierte en DES después
- AES
- Bloque 128 bits
- Llaves: 128, 192 y 256
- Utiliza permutación y substitución
- Utiliza el algoritmo Rijndael
- Primer cifrado por bloques: Lucifer. IBM y NSA
- Asimétrico
- RSA
- Factorización de enteros y dos primos grandes
- RSA
- Simétrico. Cifrado por bloques
- Manual
SERVICIOS Y MECANISMOS DE SEGURIDAD
- Mecanismo de seguridad
- También llamado herramienta de seguridad.
- Ejemplos
- Tripwire. Integridad
- Https. Confidencialidad
- No repudio. Firma digital. GNUPG
- Ejemplos
- Especifican cómo deben ser ejecutados los controles
- Son herramientas y métodos técnicos que se utilizan para implementar un servicio de seguridad.
- También llamado herramienta de seguridad.
- Servicio de seguridad
- Triada de la seguridad
- Confidencialidad
- Integridad
- Disponibilidad
- Complementarios
- No repudio
- Control de acceso
- Auditoría
- Autenticación
- Especifican qué controles son requeridos
- Triada de la seguridad
- Mecanismo de seguridad
ATAQUES
- Cualquier acción que compromete los activos de una organización o persona
- Tipos
- Pasivos
- Aprende y hace uso de información. Recursos del sistema no afectados
- Solución orientada a prevención
- Aprende y hace uso de información. Recursos del sistema no afectados
- Activos
- Busca alterar los recursos del sistema o afectar su operación
- Solución orientada a detección y recuperación
- Busca alterar los recursos del sistema o afectar su operación
- Pasivos
Arquitectura de seguridad de OSI
- ITU-T X.800 -> muestra la arquitectura de seguridad del modelo OSI.
- Define 5 servicios de seguridad
- Confidencialidad
- Protección de información de hacerlo público de manera no autorizada.
- Integridad
- Aseguramiento de que la información recibida es la misma que la enviada.
- No repudio
- Protección contra la negación de una de las partes en comunicación
- Control de acceso
- Prevenir el uso autorizado o no de recursos.
- Autenticación
- Asegurar que los puntos de comunicación son quienes dicen ser
- Confidencialidad
- Define modo sistemático para:
- Definición de requerimientos de seguridad.
- Enfoques sobre cómo cubrir los requerimientos
- Define 5 servicios de seguridad
- Requerimientos de seguridad
- Cómo cubrir esos requerimientos
- Define 8 mecanismos de seguridad específicos
- Cifrado
- Firmas digitales
- Sirve para revisar autenticidad e integridad.
- Control de acceso
- Derechos de acceso y restricciones a los recursos.
- Integridad de la información
- Mecanismos de autenticación
- A través de passwords o técnicas de cifrado.
- Traffic padding
- Mecanismos en contra de análisis de tráfico
- Controles de ruteo
- Rutas confiables y redes físicas independientes
- Notarización
- Mecanismos para que un tercero avale origen e integridad de la información
- Define 5 no específicos
- Trusted functionality
- Delta de counicaciones. Comunicaciones redundantes
- Security labels
- Identificar sensibilidad de la información
- Event detection o logging
- Identificación de eventos normales o modificaciones a la configuración
- Disaster Recovery Plan(DRP)
- Análisis forense
- Trusted functionality
- ITU-T X.800 -> muestra la arquitectura de seguridad del modelo OSI.
SISTEMAS DE CIFRADO
- Hash
- Función que reduce un conjunto de datos en una salida de datos con longitud definida
- MD5
- MD4
- SHA-3
- SHA-1
- Función que reduce un conjunto de datos en una salida de datos con longitud definida
- Llave secreta
- Convencional
- Sustitución
- Cambiar una letra por otra
- Permutación o transposición
- Reordenar el texto plano para ocultar el mensaje
- Sustitución
- Moderno
- Flujos
- Mezcla de una llave con el sistema criptográfico
- Streaming and WEP
- Bloques
- Se divide el texto plano en bloques de información. Se realizan sustituciones y permutaciones sobre éstos.
- Se requiere más poder de cómputo. Por ello se realizan en HW en HSM'S
- Flujos
- Depende de
- Tamaño y complejidad de la llave
- Secrecia de la llave
- Generación de llaves de forma constante.
- Convencional
- Llave pública
- Mitiga el problema de distribución de llaves
- "New directions in criptography". 1976. Diffie Hellman
- Se le conoce como sistema de cifrado al conjunto de el algoritmo, las llaves y el manejo de llaves.
- Hash
Ciclo de vida de la criptografía
- Broken cuando
- Función Hash con colisiones sin necesariamente tener los mismos datos de entrada
- Función Hash permite side-channel attack
- Este tipo de ataque se basa en la implementación física del sistema informático.
- Sistema criptográfico es descifrado sin acceso a la llave
- Implementación permite exposición no autorizada de modo sencillo
- NIST-800-131A
- Acceptable
- No hay riesgo conocido.
- Deprecated
- Permitido, pero con riesgo.
- Restricted
- obsoleto. Se requiere proteción criptográfica
- Legacy-use
- Sólo puede ser utilizado para procesar info que actualmente se encuentra protegida.
- Acceptable
- Broken cuando
Imágenes y archivos del mapa
Información
- Descripción
- Mapa Mental sobre Criptografía I, creado por Alfonso Castillo el 12/04/2019.
- Creado por
- Alfonso Castillo
- Visitas
- 3
- Valoración