
Mapa mental
Cortafuego y filtro de paquetes
Contenido del mapa
Cortafuego y filtro de paquetes
Cuando se creó TCP/IP (en 1973-74), el mundo era diferente; no había preocupación por la seguridad ni por ataques e intrusiones a los sistemas, ni siquiera existía Internet, eso ha cambiado. Hoy es indispensable que todo equipo que se conecte en red disponga de barreras de seguridad para impedir accesos de personas o programas que quieren ingresar y realizar actividades no autorizadas, como aprovecharse de los recursos y apropiarse de la información.
CORTAFUEGO
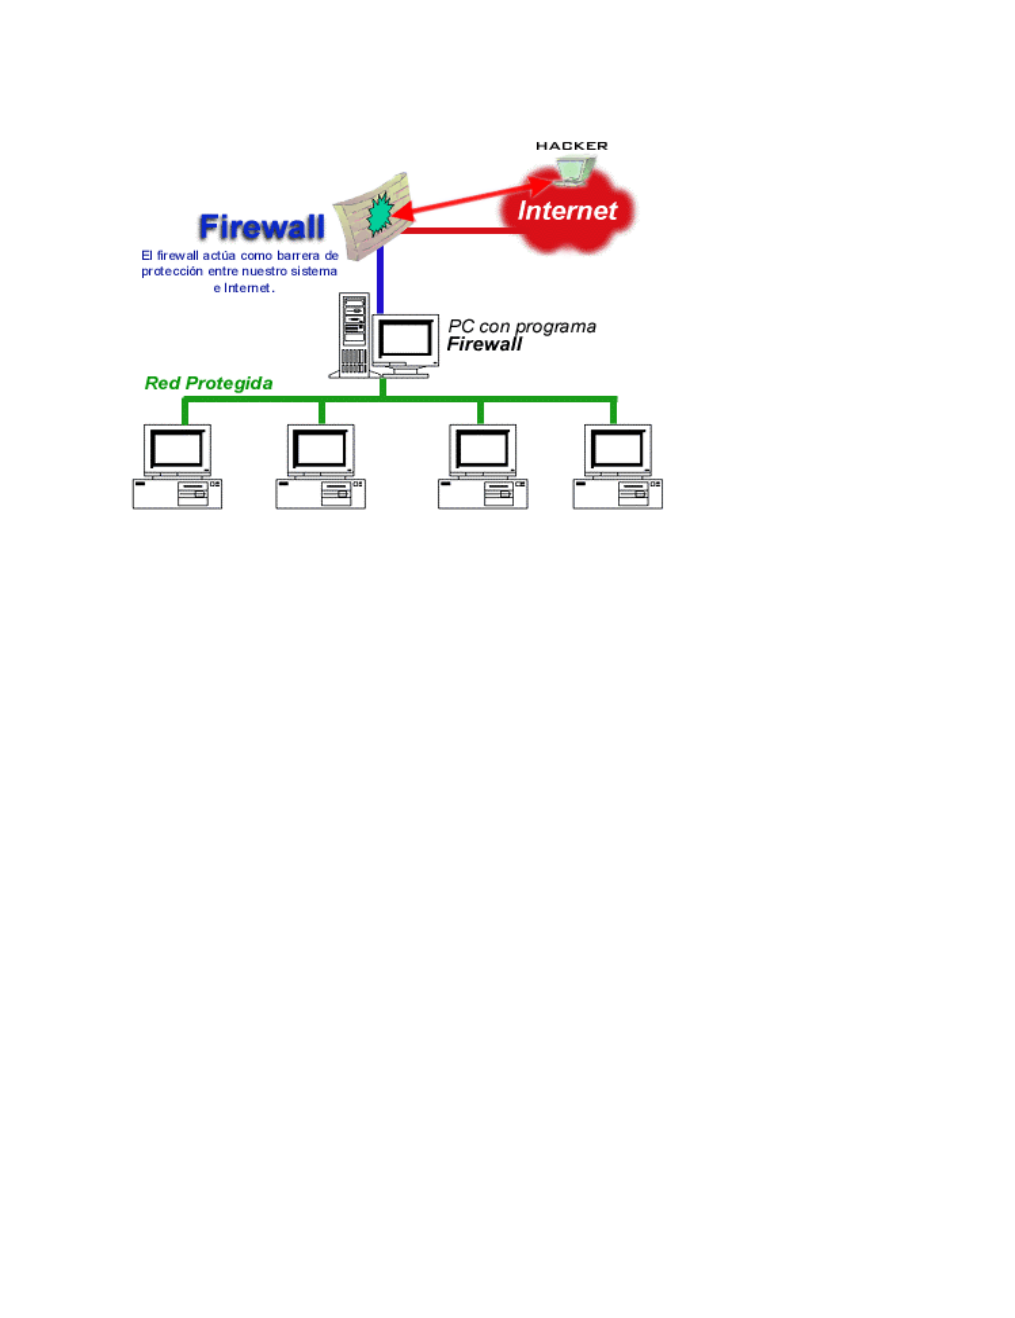
- Un “cortafuegos” o “firewall” es un dispositivo de hardware o un programa de software que cumple la función de proteger (defender) un equipo o red para evitar accesos no autorizados, ataques o intrusiones hacía un equipo o red.
Mecanismo netfilter (iptables) de Linux permite construir potentes y flexibles reglas de cortafuegos de capas 2 y 3. Los elementos son: service iptables, comando iptables, tipos de tablas (filter, nat), cadenas (INPUT, OUTPUT, FORWARD), reglas, acciones DROP, REJECT, ACCEPT. Direcciones IP de origen o destino, puertos de origen y destino. Con estas reglas podemos construir un cortafuegos que vaya con las políticas y con las necesidades de la red.