
Mapa mental
DNS
Contenido del mapa
DNS
- Cuando busca una nueva tecnología como Windows Server 2008 R2 en Windows Live Search y recibe una colección de direcciones IP que alojan información como resultado de su consulta, no inspira confianza en que estos sitios sean seguros para navegar. Las direcciones IP no significan mucho para los seres humanos, mientras que los nombres de dominio lo hacen. La resolución de nombres de dominio es un proceso complejo que se basa en una jerarquía de nombres para hacer coincidir las direcciones IP, tanto IPv4 como IPv6, con los nombres de sistemas. La resolución de nombres DNS también admite la identificación de ubicaciones de servicio. Así es como funciona el proceso de inicio de sesión de AD DS. De hecho, DNS desempeña un papel esencial en este proceso y, debido a esto, servicios como los proporcionados por AD DS simplemente no sería posible sin el servicio DNS.
Generalidades
- FQDN <=> Dirección IP
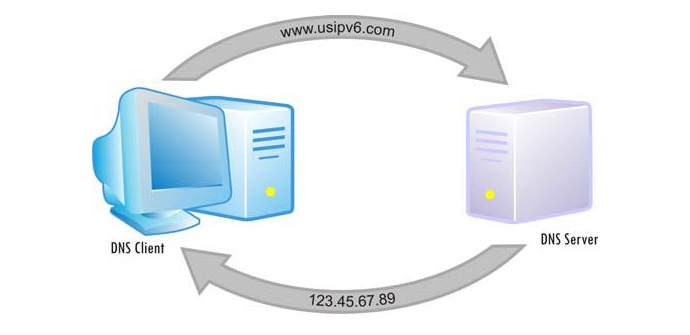
- DNS: traduce las direcciones IP en términos comunes o nombres de dominio que los seres humanos pueden relacionarse con más facilidad. De hecho, el DNS está en el núcleo del protocolo TCP / IP, ya sea IPv4, o IPv6. Cada vez que configura un sistema en una red, se identifica por su dirección IP o direcciones. En una red Windows Server 2008 R2 que ejecuta AD DS, cada dispositivo vinculado al directorio también está vinculado al sistema de resolución de nombres DNS y confía en él para identificar cada uno de los servicios con los que interactúa.
- Inicio de equipos en la red
- Por ejemplo, cuando inicia un equipo que forma parte de un dominio, se lleva a cabo un proceso estándar. Este proceso comienza con la identificación de registros de ubicación de servicio (SRV) desde un servidor DNS para identificar el controlador de dominio más cercano (DC). Una vez que DNS ha realizado su trabajo, comienza el proceso de autenticación entre el equipo y el DC. Sin embargo, sin la resolución de nombres para el SRV por DNS, sería difícil para AD DS autenticar un equipo miembro.
- Nombres comunes a las aplicaciones
- Debido a que proporciona la traducción de direcciones IP a nombres, DNS permite la programación de normas a través de nombres comunes en las aplicaciones. Cuando los programadores saben que necesitan un proceso que apoye el descubrimiento de un servicio específico, usan un nombre común para ese servicio; Entonces, cuando el cliente implementa el servicio DNS junto con la nueva aplicación, DNS devuelve el nombre común a la dirección IP real asignada a la computadora que aloja el servicio.
- Puede funcionar en red perimetral
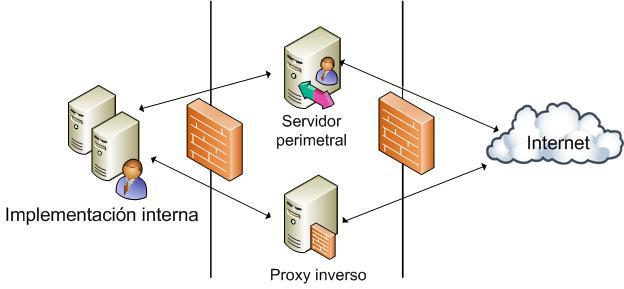
- Además, debido a que es una tecnología diseñada para administrar nombres en Internet, DNS es una de las tecnologías contenidas en Windows Server 2008 R2 que le permite extender la autoridad de su red al mundo exterior. Al igual que los Servicios de Certificate Server de Active Directory (AD CS), Servicios de administración de derechos de Active Directory (AD RMS), Servicios de directorio ligero de Active Directory (AD LDS) y Servicios de federación de Active Directory (AD FS), DNS está integrado con AD DS. También funcionan independientemente en una red de perímetro y más allá. (Vea la Figura 9-1.) Cuando lo hace, permite que otras organizaciones e individuos lo ubiquen desde cualquier parte del mundo. Cuando te encuentren, pueden interactuar contigo o con las aplicaciones que puedes compartir con clientes, socios, usuarios móviles y cualquier otra persona a través de algún tipo de comunicación electrónica.
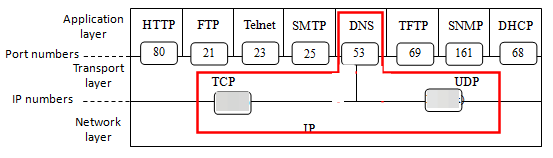
- Puerto 53
- Estructura Jerarquica
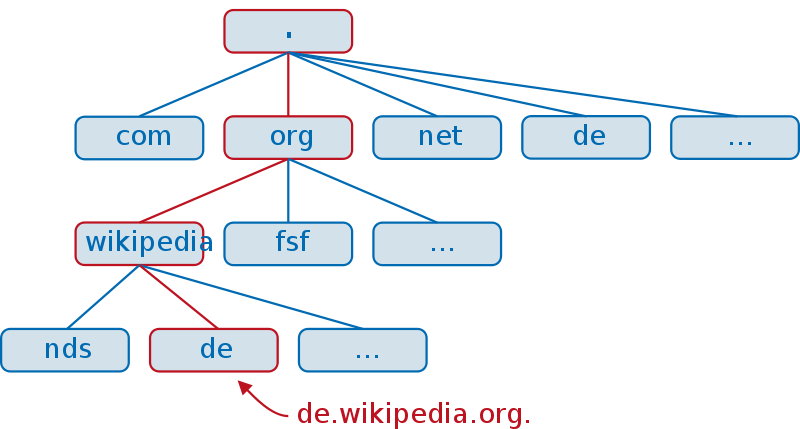
- La estructura de nombres soportada por DNS es jerárquica. Los nombres comienzan con una raíz y se extienden desde la raíz cuando se agregan niveles adicionales a la jerarquía. La raíz real de la jerarquía de DNS es el punto (.) Mismo. Sin embargo, este punto no se utiliza en nombres de Internet. Comúnmente, los nombres de raíz estándar se registran en Internet e incluyen nombres como .com, .biz, .net, .info, .name, .ms, .edu, .gov, .org, etc. Las organizaciones pueden enlazar a Internet a través de la unión de un nombre común con el nombre de la raíz. Por ejemplo, Microsoft.com tiene dos niveles abajo del nombre de la raíz pero tres niveles abajo de la raíz DNS real. Technet.microsoft.com está a tres niveles del nombre pero cuatro de la raíz DNS, y así sucesivamente. AD DS se basa en esta jerarquía para crear la estructura de dominio de un bosque.
- Contiene
- Tipos de Registros
- Para Tipos de Servicios
- Para tipos de equipos
- Almacenados en Zonas DNS
- marcadores de posición especiales que proporcionan una función de resolución de nombres determinada para un espacio de nombres específico.
- Tipos de Registros
- FQDN <=> Dirección IP
Estructura
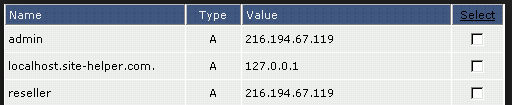
- Para hacer coincidir nombres con direcciones IP, el servicio DNS se basa en registros de nombres. Los registros se pueden inscribir manualmente, como en un servidor DNS primario que proporciona servicios de lectura y escritura. Sin embargo, las escrituras se admiten sólo a administradores, o pueden ser inscrito automáticamente como con los servidores de DNS dinámico que aceptan los registros de nombres de dispositivos. Los dispositivos inteligentes como las computadoras que ejecutan ediciones de Windows 2000, Windows XP, Windows 2003, Windows Vista, Windows 7, Windows Server 2008 o Windows Server 2008 R2 pueden registrar sus propios nombres dentro de un DDNS, pero los dispositivos que ejecutan sistemas operativos anteriores como Microsoft Windows NT no puede. Los dispositivos anteriores se basan en el protocolo de configuración dinámica de host (DHCP) para realizar la inscripción para ellos; Sin embargo, se trata de una implementación menos segura de una infraestructura DDNS.
- Tipos de DNS
- DNS Dinamicos
- Servidores DNS dinámicos: Los servidores que están diseñados para aceptar registros de nombres de una amplia variedad de dispositivos mediante actualizaciones dinámicas se consideran servidores DNS dinámicos (DDNS). DDNS está diseñado para permitir que los dispositivos-clientes y servidores- se auto-registren en el servidor DNS para que otros dispositivos puedan localizarlos. Cuando el servicio DNS se ejecuta en un controlador de dominio y se integra con el servicio de directorio, se ejecuta en modo DDNS, permitiendo a los equipos que utilizan DHCP para registrar sus propios nombres en él automáticamente. Esto permite a AD DS localizar al cliente cuando necesita enviarle datos de gestión, como objetos de directiva de grupo (GPO). Los servidores DDNS son servidores de lectura-escritura, pero aceptan registros de entidades conocidas solamente.
- Dispositivos se autoregistran en el Servidor
- DNS con AD DS => Modo DDSN
- Tip de examen: Tenga en cuenta que el examen hace referencia a las actualizaciones dinámicas, así como las zonas DNS integradas a Active Directory y DDNS. Cada vez que un servidor DNS se actualiza automáticamente a través de clientes autorizados, es un servidor DDNS. Tenga esto en cuenta al tomar el examen.
- Host DHCP actualizan registros DNS
- DNS de Lectura-Escritura
- Los servidores DNS anteriores que no se ejecutan en modo dinámico pero que aceptan escrituras de fuentes conocidas, como operadores autorizados, se consideran servidores DNS de lectura y escritura. El tipo más común de servidor DNS de lectura-escritura es el servidor DNS primario. Los servidores DNS primarios suelen estar desplegados en redes perimetrales y no están integrados con AD DS.
- DNS de Solo Lectura
- Los servidores DNS que contienen una copia de sólo lectura de datos DNS que se originan desde otra ubicación se consideran servidores DNS de sólo lectura. En Windows Server 2008 R2, hay dos tipos de servidores DNS de sólo lectura. El primero es el servidor DNS secundario. Los servidores DNS secundarios están vinculados a servidores DNS primarios y aceptan y alojan datos DNS proporcionados por el servidor primario principal. Hacen que los datos estén disponibles localmente pero no se pueden modificar porque sólo admiten la replicación unidireccional desde la primaria. Un segundo tipo de servidor DNS de sólo lectura en Windows Server 2008 R2 es el servidor DNS que se ejecuta en un controlador de dominio de sólo lectura (RODC). Estos servidores ejecutan zonas primarias de sólo lectura cuando se integran con los RODC.
- DNS Dinamicos
Imágenes y archivos del mapa
Información
- Descripción
- Active Directory (9 - Integración de AD DS con DNS) Windows Server 2008 Mapa Mental sobre DNS, creado por Jordan Gallardo O. el 20/07/2017.
- Creado por
- Jordan Gallardo O.
- Visitas
- 13
- Valoración