
Mapa mental
Criptografía
Contenido del mapa
Criptografía
Cifrado
- Cifrado de los Datos
- El cifrado es la conversión de datos de un formato legible a un formato codificado
- Solo se pueden leer o procesar después de haberlos descifrado
- El cifrado es el elemento fundamental de la seguridad de datos y es la forma más simple e importante de impedir que alguien robe o lea la información de un sistema informático con fines malintencionados.
- Utilizado tanto por usuarios individuales como por grandes corporaciones, el cifrado se usa ampliamente en Internet para garantizar la inviolabilidad de la información personal enviada entre navegadores y servidores.
- La necesidad del cifrado
- La ventaja obvia de proteger la información privada contra robos o amenazas
- El cifrado también ofrece un medio para demostrar tanto la autenticidad como el origen de la información
- Se puede utilizar para verificar el origen de un mensaje y confirmar que no ha sufrido modificaciones durante la transmisión.
- El cifrado también ofrece un medio para demostrar tanto la autenticidad como el origen de la información
- La ventaja obvia de proteger la información privada contra robos o amenazas
- La clave de entrada
- Lo esencial del cifrado es el concepto de algoritmos de cifrado y “claves”
- Cuando se envía información, esta se cifra mediante un algoritmo y solo se puede descodificar con la clave apropiada
- Una clave puede almacenarse en el sistema de recepción, o bien, transmitirse junto con los datos cifrados.
- Cuando se envía información, esta se cifra mediante un algoritmo y solo se puede descodificar con la clave apropiada
- Lo esencial del cifrado es el concepto de algoritmos de cifrado y “claves”
- Métodos
- Se utilizan una serie de métodos para codificar y descodificar la información, y dichos métodos evolucionan a medida que el software informático y los métodos de intercepción y robo de información cambian
- Cifrado de clave simétrica: también conocido como algoritmo de clave secreta, es un singular método de descodificación de mensajes que debe ser provisto al receptor antes de que el mensaje se pueda descodificar
- La clave que se usa en la codificación es la misma que se utiliza en la descodificación, lo que resulta más conveniente para los usuarios individuales y los sistemas cerrados
- La ventaja es que este método es mucho más ágil que el método asimétrico.
- De lo contrario, se le tiene que enviar la clave al receptor, lo que aumenta el riesgo de alteraciones en caso de que terceros, como un hacker, la intercepten
- La ventaja es que este método es mucho más ágil que el método asimétrico.
- La clave que se usa en la codificación es la misma que se utiliza en la descodificación, lo que resulta más conveniente para los usuarios individuales y los sistemas cerrados
- Criptografía asimétrica: este método utiliza dos claves diferentes (pública y privada), que están vinculadas entre sí matemáticamente. Las claves son solo números extensos vinculados entre sí, pero no son idénticos, de ahí el término asimétrico.
- La clave pública se puede compartir con cualquier persona, mientras que la clave privada debe mantenerse en secreto. Ambas se pueden usar para cifrar un mensaje, y la clave opuesta a la que se emplee para cifrarlo se utiliza luego para descodificarlo.
- Cifrado de clave simétrica: también conocido como algoritmo de clave secreta, es un singular método de descodificación de mensajes que debe ser provisto al receptor antes de que el mensaje se pueda descodificar
- Se utilizan una serie de métodos para codificar y descodificar la información, y dichos métodos evolucionan a medida que el software informático y los métodos de intercepción y robo de información cambian
- La necesidad del cifrado
- Utilizado tanto por usuarios individuales como por grandes corporaciones, el cifrado se usa ampliamente en Internet para garantizar la inviolabilidad de la información personal enviada entre navegadores y servidores.
- El cifrado es la conversión de datos de un formato legible a un formato codificado
- Cifrado de los Datos
Metodos de Descifrado
- Los algoritmos de descifrado especifican los datos y los algoritmos de cifrado de claves que se utilizan para descifrar el mensaje para el descifrado especifica el identificador de recursos uniforme del algoritmo de los métodos de cifrado de datos y claves.
- Los algoritmos de cifrado de datos son los algoritmos que se utilizan para cifrar y descifrar datos. Este tipo de algoritmo se utiliza para cifrar datos para cifrar y descifrar varias partes del mensaje, incluido el contenido del cuerpo y la firma.
- Esta información clave se utiliza para especificar la configuración necesaria para generar la clave para la firma digital y el cifrado. La información de firma y las configuraciones de información de cifrado pueden compartir la información de claves
- La información clave en el lado del consumidor se utiliza para especificar la información sobre la clave que se utiliza para validar la firma digital en el mensaje recibido o para descifrar las partes cifradas del mensaje. El generador de peticiones está configurado para el cliente.
- Esta información clave se utiliza para especificar la configuración necesaria para generar la clave para la firma digital y el cifrado. La información de firma y las configuraciones de información de cifrado pueden compartir la información de claves
- Los algoritmos de cifrado de datos son los algoritmos que se utilizan para cifrar y descifrar datos. Este tipo de algoritmo se utiliza para cifrar datos para cifrar y descifrar varias partes del mensaje, incluido el contenido del cuerpo y la firma.
- Los algoritmos de descifrado especifican los datos y los algoritmos de cifrado de claves que se utilizan para descifrar el mensaje para el descifrado especifica el identificador de recursos uniforme del algoritmo de los métodos de cifrado de datos y claves.
Clave
- Una clave es una pieza de información que puede operar de diversas formas y en diversos ámbitos.
- Una clave o palabra clave es una pieza de información que controla la operación de un algoritmo o funcionamiento de un sistema.
- Se trata de una secuencia de números y/o letras que muy frecuentemente son necesarios para obtener autorización al acceso a un servicio
- Las claves criptográficas son textos cifrados y pueden aparecer codificando el ingreso a complejos sistemas informáticos que protegen tesoros, dinero u otros valores pero también en operaciones de todo tipo, como cajeros automáticos, sitios web, cuentas de email y miles de otras alternativas.
- Con la informática y la Web, más recientemente, estas prácticas se han difundido ampliamente, obligando a la generación de múltiples claves para crear cuentas de usuario en redes sociales, para acceder a contenido privado y para prácticamente cualquier operación de intercambio online
- Las claves criptográficas son textos cifrados y pueden aparecer codificando el ingreso a complejos sistemas informáticos que protegen tesoros, dinero u otros valores pero también en operaciones de todo tipo, como cajeros automáticos, sitios web, cuentas de email y miles de otras alternativas.
- Se trata de una secuencia de números y/o letras que muy frecuentemente son necesarios para obtener autorización al acceso a un servicio
- Una clave o palabra clave es una pieza de información que controla la operación de un algoritmo o funcionamiento de un sistema.
- Clave Pública
- Es un sistema criptográfico en el que las claves vienen en pares
- La transformación realizada por una de las claves solo se puede deshacer con la otra clave
- Una clave (la clave privada) se mantiene secreta mientras que la otra se hace pública.
- Cuando se usa para firmas digitales, la clave privada se usa para firmar y la clave pública para verificar
- Esto significa que cualquier persona puede verificar una firma, pero solo el propietario de la clave privada correspondiente podría haberla generado.
- Cuando se utiliza para el cifrado, la clave pública se utiliza para cifrar y la clave privada se utiliza para descifrar. Esto le da a los sistemas de cifrado de clave pública una ventaja sobre los sistemas de cifrado simétrico,
- Esto significa que cualquier persona puede verificar una firma, pero solo el propietario de la clave privada correspondiente podría haberla generado.
- Cuando se usa para firmas digitales, la clave privada se usa para firmar y la clave pública para verificar
- Una clave (la clave privada) se mantiene secreta mientras que la otra se hace pública.
- La transformación realizada por una de las claves solo se puede deshacer con la otra clave
- Clave Privada
- Un cifrado de clave privada (o simétrico), se basa en un algoritmo/método/cifrado que usa una única clave para cifrar/descifrar los mensajes/criptogramas.
- Son todos los algorítmos de cifrados y descifrados deben ser públicos y conocidos por todos, por tanto lo único secreto es la clave del algorítmo, esta clave se convierte en la piedra angular del algorítmo.
- En este principio se basan todos los cifrados de clave privada, en mantener secreta la clave bajo cualquier medio, ya que es lo único que no permite a los usuarios malintencionados descifrar nuestros mensajes.
- La clave se comparte por canales seguros
- El funcionamiento del cifrado se basa en 16 fases idénticas del proceso, normalmente llamadas rondas
- Antes del comienzo de las rondas el bloque de 64 bits a cifrar/descifrar, se divide en dos mitades de 32 bits cada una, y se procesan alternativamente cruzandose
- El funcionamiento del cifrado se basa en 16 fases idénticas del proceso, normalmente llamadas rondas
- La clave se comparte por canales seguros
- En este principio se basan todos los cifrados de clave privada, en mantener secreta la clave bajo cualquier medio, ya que es lo único que no permite a los usuarios malintencionados descifrar nuestros mensajes.
- Son todos los algorítmos de cifrados y descifrados deben ser públicos y conocidos por todos, por tanto lo único secreto es la clave del algorítmo, esta clave se convierte en la piedra angular del algorítmo.
- Un cifrado de clave privada (o simétrico), se basa en un algoritmo/método/cifrado que usa una única clave para cifrar/descifrar los mensajes/criptogramas.
- Es un sistema criptográfico en el que las claves vienen en pares
- Una clave es una pieza de información que puede operar de diversas formas y en diversos ámbitos.
Hash
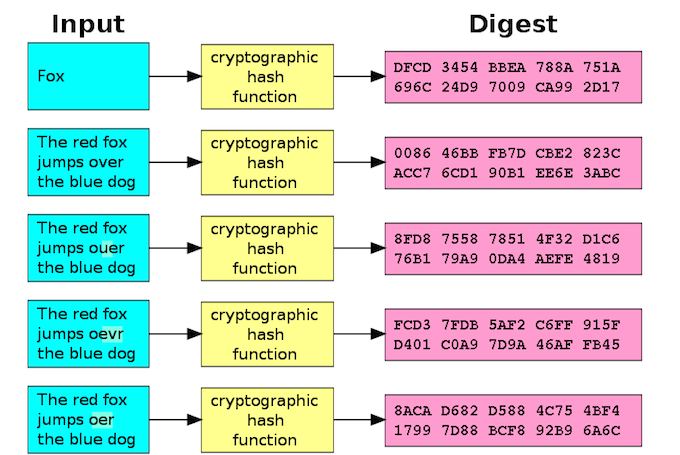
- Es un algoritmo matemático que transforma cualquier bloque arbitrario de datos en una nueva serie de caracteres con una longitud fija
- Independientemente de la longitud de los datos de entrada, el valor hash de salida tendrá siempre la misma longitud.
- Te darás cuenta de que todos los hashes aquí tienen 40 caracteres de longitud, lo cual no es sorprendente dado que, en ambos casos, la entrada es de cinco caracteres
- La forma más común del hash tiene que ver con las contraseñas.
- Te darás cuenta de que todos los hashes aquí tienen 40 caracteres de longitud, lo cual no es sorprendente dado que, en ambos casos, la entrada es de cinco caracteres
- Independientemente de la longitud de los datos de entrada, el valor hash de salida tendrá siempre la misma longitud.
- Es un algoritmo matemático que transforma cualquier bloque arbitrario de datos en una nueva serie de caracteres con una longitud fija
Message digest
- MD5
- El algoritmo de hash más utilizado en estos momentos es el MD5 . Este algoritmo fue desarrollado por Ronald Rivest en 1995 y está basado en dos algoritmos anteriores MD2 y MD4. Todos estos protocolos producen un número de 128 bits a partir de un texto de cualquier longitud.
- MD4 fue desarrollado para mejorar el rendimiento de MD2 , sin embargo, varios problemas fueron detectados y en 1996 fueron publicados elementos que hacen hoy en día inservible el algoritmo. MD5 sustituyó a MD4
- MD5 comienza rellenando el mensaje a una longitud congruente en módulo 448 mod 512. Es decir la longitud del mensaje es 64 bits menos que un entero múltiplo de 512. El relleno consiste en un bit en 1 seguido por cuentos bits en 0 sean necesarios. La longitud original del mensaje es almacenada en los últimos 64 bits del relleno.
- MD4 fue desarrollado para mejorar el rendimiento de MD2 , sin embargo, varios problemas fueron detectados y en 1996 fueron publicados elementos que hacen hoy en día inservible el algoritmo. MD5 sustituyó a MD4
- El algoritmo de hash más utilizado en estos momentos es el MD5 . Este algoritmo fue desarrollado por Ronald Rivest en 1995 y está basado en dos algoritmos anteriores MD2 y MD4. Todos estos protocolos producen un número de 128 bits a partir de un texto de cualquier longitud.
- MD5 es uno de los algoritmos de reducción criptográficos diseñados por el profesor Ronald Rivest del MIT
- Fue desarrollado en 1991 como reemplazo del algoritmo MD4 después de que Hans Dobbertin descubriese su debilidad.
- La codificación del MD5 de 128 bits es representada típicamente como un número de 32 símbolos hexadecimales. El siguiente código de 28 bytes ASCII será tratado con MD5 y veremos su correspondiente hash de salida:
- Terminologías y notaciones En este documento "palabra" es una entidad de 4 bytes y un byte es una entidad de 8 bits. Una secuencia de bytes puede ser interpretada de manera natural como una secuencia de bits, donde cada grupo consecutivo de ocho bits se interpreta como un byte con el bit más significativo al principio
- Descripción del algoritmo md5 Se inicia suponiendo que se tiene un mensaje de 'b' bits de entrada del que se necesita su resumen. Aquí 'b' es un valor arbitrario entero no negativo, pero puede ser cero, no tiene que ser múltiplo de ocho, y puede ser tan largo como sea necesario. Supóngase los bits del mensaje escritos
- Terminologías y notaciones En este documento "palabra" es una entidad de 4 bytes y un byte es una entidad de 8 bits. Una secuencia de bytes puede ser interpretada de manera natural como una secuencia de bits, donde cada grupo consecutivo de ocho bits se interpreta como un byte con el bit más significativo al principio
- La codificación del MD5 de 128 bits es representada típicamente como un número de 32 símbolos hexadecimales. El siguiente código de 28 bytes ASCII será tratado con MD5 y veremos su correspondiente hash de salida:
- Fue desarrollado en 1991 como reemplazo del algoritmo MD4 después de que Hans Dobbertin descubriese su debilidad.
- MD5
Des
- DES (Data Encryption Standard) es un esquema de encriptación simétrico desarrollado en 1977 por el Departamento de Comercio y la Oficina Nacional de Estándares de EEUU en colaboración con la empresa IBM
- Con objeto de proporcionar al público en general un algoritmo de cifrado normalizado para redes de ordenadores
- Estaba basado en la aplicación de todas las teorías criptográficas existentes hasta el momento, y fue sometido a las leyes de USA
- Posteriormente se sacó una versión de DES implementada por hardware, que entró a formar parte de los estándares de la ISO con el nombre de DEA.
- Se basa en un sistema monoalfabético, con un algoritmo de cifrado consistente en la aplicación sucesiva de varias permutaciones y sustituciones
- El texto en claro a cifrar se somete a una permutación, con bloque de entrada de 64 bits (o múltiplo de 64),
- Posteriormente ser sometido a la acción de dos funciones principales, una función de permutación con entrada de 8 bits y otra de sustitución con entrada de 5 bits, en un proceso que consta de 16 etapas de cifrado.
- El texto en claro a cifrar se somete a una permutación, con bloque de entrada de 64 bits (o múltiplo de 64),
- Se basa en un sistema monoalfabético, con un algoritmo de cifrado consistente en la aplicación sucesiva de varias permutaciones y sustituciones
- Posteriormente se sacó una versión de DES implementada por hardware, que entró a formar parte de los estándares de la ISO con el nombre de DEA.
- Estaba basado en la aplicación de todas las teorías criptográficas existentes hasta el momento, y fue sometido a las leyes de USA
- Con objeto de proporcionar al público en general un algoritmo de cifrado normalizado para redes de ordenadores
- DES (Data Encryption Standard) es un esquema de encriptación simétrico desarrollado en 1977 por el Departamento de Comercio y la Oficina Nacional de Estándares de EEUU en colaboración con la empresa IBM
3DES
- Es un tipo de algoritmo que se basa en cifrar la información emitida por un texto para transformarla en una cifra específica por medio de una serie de operaciones básicas establecidas
- Es un elemento de triple data, o de tres factores de informaciones en referencia a la estructura de diversas claves a largas, medianas y cortas longitudes o extensiones para fortalecer la seguridad.
- El nacimiento de esto se debió a que en muchas ocasiones una clave de menos de cincuenta bits no era suficiente para el soporte continuo de una fuerza o potencia de grandes magnitudes, por lo que surgieron nuevas necesidades.
- Realiza principalmente un cifrado en tres pasos bajo lo que se conoces con DES, que sus siglas corresponden al Data Encryption Standard.
- Se trata en aplicar el cifrado en tres elementos diferentes, con claves completamente distintas para ubicar el sistema de manera permanente.
- La seguridad de repetir el proceso se debe a que uno de los objetivos bien claros es proporcionar un nivel de seguridad a grandes escalas y medidas.
- Su velocidad es mucho más elevada en comparación con otros sistemas, siendo hasta cinco o seis veces más ágil en todos los sentidos del desarrollo.
- La triplicación del cifrado es un método que se ha caracterizado por considerarse uno de los más seguros, estables y coordinados de la informática, ya que adquiere niveles de protección que sobrepasa las expectativas en todo sentido.
- El aumento de los bits supera los más de 112, aunque en ocasiones se establece una cantidad de 168 ante un cálculo de 3×56, todo esto pensado para salvar los datos de procesos negativos o erróneos en su defecto.
- La triplicación del cifrado es un método que se ha caracterizado por considerarse uno de los más seguros, estables y coordinados de la informática, ya que adquiere niveles de protección que sobrepasa las expectativas en todo sentido.
- Su velocidad es mucho más elevada en comparación con otros sistemas, siendo hasta cinco o seis veces más ágil en todos los sentidos del desarrollo.
- La seguridad de repetir el proceso se debe a que uno de los objetivos bien claros es proporcionar un nivel de seguridad a grandes escalas y medidas.
- Se trata en aplicar el cifrado en tres elementos diferentes, con claves completamente distintas para ubicar el sistema de manera permanente.
- Es un elemento de triple data, o de tres factores de informaciones en referencia a la estructura de diversas claves a largas, medianas y cortas longitudes o extensiones para fortalecer la seguridad.
- Es un tipo de algoritmo que se basa en cifrar la información emitida por un texto para transformarla en una cifra específica por medio de una serie de operaciones básicas establecidas
AES
- El estándar de cifrado avanzado (AES, por sus siglas en inglés) describe una fórmula matemática o algoritmo, para la conversión de datos electrónicos en una forma ininteligible, denominada texto cifrado
- El funciona alimentando una clave de cifrado, esencialmente una cadena de dígitos en el algoritmo de cifrado y realizando de una serie de operaciones matemáticas basadas en esa clave de cifrado.
- El puede ser descrito como un bloque cifrado iterativo y simétrico. El AES utiliza una estructura de bucle para realizar repetidamente reordenamientos de datos, o permutaciones
- La rutina de cifrado utiliza la misma clave para cifrar y descifrar los datos, y aplica esa clave a los bloques de datos de longitud fija.
- El AES utiliza una clave de cifrado que puede ser 128, 192 o 256 bits de largo, y se aplica en unidades de datos, llamados bloques, cada uno de los cuales es de 128 bits de largo
- Comienza copiando cada bloque de 16 bits en una matriz bidimensional llamada el Estado, para crear una matriz de bytes de 4x4
- El AES utiliza una clave de cifrado que puede ser 128, 192 o 256 bits de largo, y se aplica en unidades de datos, llamados bloques, cada uno de los cuales es de 128 bits de largo
- La rutina de cifrado utiliza la misma clave para cifrar y descifrar los datos, y aplica esa clave a los bloques de datos de longitud fija.
- El puede ser descrito como un bloque cifrado iterativo y simétrico. El AES utiliza una estructura de bucle para realizar repetidamente reordenamientos de datos, o permutaciones
- El funciona alimentando una clave de cifrado, esencialmente una cadena de dígitos en el algoritmo de cifrado y realizando de una serie de operaciones matemáticas basadas en esa clave de cifrado.
- El estándar de cifrado avanzado (AES, por sus siglas en inglés) describe una fórmula matemática o algoritmo, para la conversión de datos electrónicos en una forma ininteligible, denominada texto cifrado
crc
- El algoritmo de CRC (Cyclic Redundancy Code) fue standarizado alrededor del año 1975, en la decada que parece ser donde todo lo importante se inventó.
- El objetivo de sus creadores era contar un código de verificación que permitiera detectar errores de transmisión de datos en las nacientes redes digitales
- El punto clave es que los algoritmos de CRC fueron diseñados para detectar modificaciones "no-intencionales."
- la utilización de esta clase de algoritmos con la idea de detectar modificaciones maliciosas en nuestra Internet está condenada a ser inefectiva en la mayoría de los casos.
- La clase de algoritmos CRC están basados en simples operaciones módulo un polinomio (irreducible en muchos casos, aunque primitivo es preferible) en un cuerpo finito, específicamente GF(2).
- las sumas se convertien en operaciones "XOR" y los inversos están garantizados cuando el polinomio es irreducible
- las operaciones algebraicas elementales a las que estamos acostumbrados. Pero toda esta teoría es suficiemente aburrida, y esto se supone que sea divertido
- Una de las construcciones criptográficas más prominentes en nuestros protocolos de comunicación segura involucra transformar texto claro en cifrado mediante la operación "XOR" del mensaje a proteger con una cadena "aleatoria" y de dificil deducción por parte de nuestro atacante.
- La clase de algoritmos CRC están basados en simples operaciones módulo un polinomio (irreducible en muchos casos, aunque primitivo es preferible) en un cuerpo finito, específicamente GF(2).
- la utilización de esta clase de algoritmos con la idea de detectar modificaciones maliciosas en nuestra Internet está condenada a ser inefectiva en la mayoría de los casos.
- El punto clave es que los algoritmos de CRC fueron diseñados para detectar modificaciones "no-intencionales."
- El objetivo de sus creadores era contar un código de verificación que permitiera detectar errores de transmisión de datos en las nacientes redes digitales
- El algoritmo de CRC (Cyclic Redundancy Code) fue standarizado alrededor del año 1975, en la decada que parece ser donde todo lo importante se inventó.
Algoritmo
- Es una función matemática usada en los procesos de encriptación y desencriptación. Trabaja en combinación con una llave (un número, palabra, frase, o contraseña) para encriptar y desencriptar datos.
- el algoritmo combina matemáticamente la información a proteger con una llave provista
- el algoritmo hace un cálculo combinando los datos encriptados con una llave provista, siendo el resultado de esta combinación los datos desencriptados (exactamente igual a como estaban antes de ser encriptados si se usó la misma llave).
- El objetivo de un algoritmo criptográfico es hacer tan difícil como sea posible desencriptar los datos sin utilizar la llave
- Incluso para una llave de sólo 40 bits, esto significa 2ˆ40 (poco más de 1 trillón) de llaves posibles.
- Los algoritmos criptográficos tienden a degradarse con el tiempo. A medida que transcurre el tiempo, los algoritmos de encripción se hacen más fáciles de quebrar debido al avance de la velocidad y potencia de los equipos de computación.
- Incluso para una llave de sólo 40 bits, esto significa 2ˆ40 (poco más de 1 trillón) de llaves posibles.
- El objetivo de un algoritmo criptográfico es hacer tan difícil como sea posible desencriptar los datos sin utilizar la llave
- el algoritmo hace un cálculo combinando los datos encriptados con una llave provista, siendo el resultado de esta combinación los datos desencriptados (exactamente igual a como estaban antes de ser encriptados si se usó la misma llave).
- el algoritmo combina matemáticamente la información a proteger con una llave provista
- Es una función matemática usada en los procesos de encriptación y desencriptación. Trabaja en combinación con una llave (un número, palabra, frase, o contraseña) para encriptar y desencriptar datos.
Computo
- Este término hace referencia a lo que obtendremos después de realizar un conteo o un recuento, normalmente se aplica a los votos
- A la hora de hacer un Cómputo se pueden tomar diferentes medidas a las unidades
- Es una sala dedicada a depositar los equipos que procesan los datos, la cual, debe estar acondicionada
- A la hora de hacer un Cómputo se pueden tomar diferentes medidas a las unidades
- Este término hace referencia a lo que obtendremos después de realizar un conteo o un recuento, normalmente se aplica a los votos
Reversible
- Aquél basado en un algoritmo invertible en algún sentido.
- En ocasiones, caso del cifrado asimétrico, el algoritmo inverso se obtiene con el concurso de un parámetro, clave privada, distinto del empleado para el algoritmo directo, clave pública.
- En el cifrado simétrico, el mismo parámetro, denominado clave secreta, se emplea para el algoritmo directo y el inverso
- En ocasiones, caso del cifrado asimétrico, el algoritmo inverso se obtiene con el concurso de un parámetro, clave privada, distinto del empleado para el algoritmo directo, clave pública.
- Aquél basado en un algoritmo invertible en algún sentido.
Protocolo
- Es simplemente un conjunto de reglas o instrucciones que determinan cómo actuar o interactuar en una situación dada
- Está diseñado para permitir una comunicación segura bajo un conjunto dado de circunstancias
- El protocolo criptográfico más familiar para los usuarios de Internet es el Secure Sockets Layer (o SSL) protocolo, que (con su descendiente el Transport Layer Securityo TLS, protocolo)
- Los números de tarjetas de crédito y otra información confidencial, y proporciona el símbolo de candado en la barra de direcciones de su navegador para hacerle saber que puede confiar en la conexión.
- El protocolo criptográfico más familiar para los usuarios de Internet es el Secure Sockets Layer (o SSL) protocolo, que (con su descendiente el Transport Layer Securityo TLS, protocolo)
- Está diseñado para permitir una comunicación segura bajo un conjunto dado de circunstancias
- Es simplemente un conjunto de reglas o instrucciones que determinan cómo actuar o interactuar en una situación dada
Imágenes y archivos del mapa
Información
- Descripción
- Mapa Mental sobre Criptografía, creado por Omaira Martinez Pinto el 12/08/2021.
- Creado por
- Omaira Martinez Pinto
- Visitas
- 1
- Valoración