
Mapa mental
seguridad de informatica
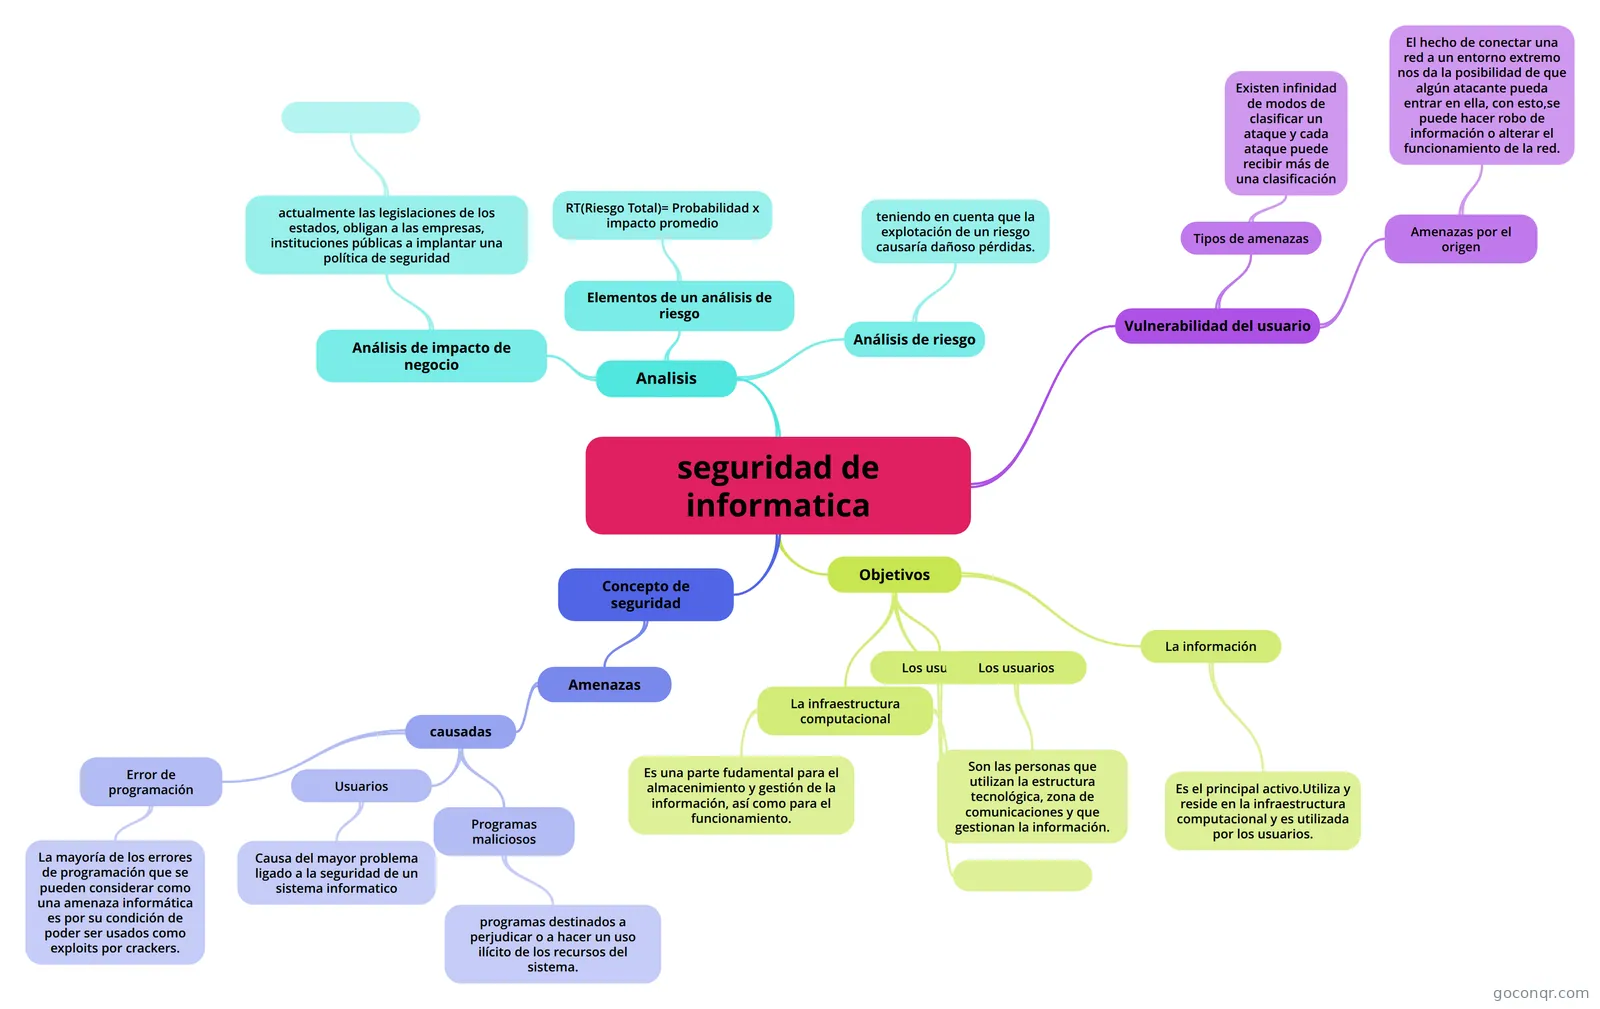
Mapa mental: seguridad informática
Contenido del mapa
seguridad de informatica
- Es el área de la informática que se enfoca en la protección de la infraestructura computacional y todo lo relacionado con esta y, especialmente, la información contenida o circulante.
Concepto de seguridad
- El concepto de seguridad de la información no debe ser confundido con el de "seguridad informática" ya que este último solo se encarga de la seguridad en el medio informático, pero la información puede encontrarse en diferentes medios o formas, y no solo en medios informáticos.
- Amenazas
- No solo las amenazas que surgen de la programación y el funcionamiento de un dispositivo de almacenamiento, transmisión o proceso deben ser consideradas.
- causadas
- Usuarios
- Causa del mayor problema ligado a la seguridad de un sistema informatico
- Programas maliciosos
- programas destinados a perjudicar o a hacer un uso ilícito de los recursos del sistema.
- Error de programación
- La mayoría de los errores de programación que se pueden considerar como una amenaza informática es por su condición de poder ser usados como exploits por crackers.
- Usuarios
Objetivos
- La seguridad informática debe establacer normas que minimicen los riesgos a la informática o infraestructura informática.Esta norma incluyen horarios de funcionamiento, restricciones a ciertos lugares, autorizaciones, denegaciones,perfiles de usuario, planes de emergencia, protocolos y todo lo necesario que permita un buen nivel de seguridad informática minimizando el impacto en el desempeño de los trabajadores y de la organización en general y como principal contribuyente al uso de programas realizados por programadores.
- La infraestructura computacional
- Es una parte fudamental para el almacenimiento y gestión de la información, así como para el funcionamiento.
- Los usuarios
- Los usuarios
- Son las personas que utilizan la estructura tecnológica, zona de comunicaciones y que gestionan la información.
- La información
- Es el principal activo.Utiliza y reside en la infraestructura computacional y es utilizada por los usuarios.
Vulnerabilidad del usuario
- Existen diferentes tipos de ataques en internet como virus,troyanos u otros.
- Tipos de amenazas
- Existen infinidad de modos de clasificar un ataque y cada ataque puede recibir más de una clasificación
- Amenazas por el origen
- El hecho de conectar una red a un entorno extremo nos da la posibilidad de que algún atacante pueda entrar en ella, con esto,se puede hacer robo de información o alterar el funcionamiento de la red.
Analisis
- Elementos de un análisis de riesgo
- El proceso de análisis de riesgo genera habitualmente un documento al cual se le conoce como matriz de riesgo.
- RT(Riesgo Total)= Probabilidad x impacto promedio
- Análisis de impacto de negocio
- El reto es asignar estratégicamente los recursos para cada equipo de seguridad y bienes que intervengan.
- actualmente las legislaciones de los estados, obligan a las empresas, instituciones públicas a implantar una política de seguridad
- Análisis de riesgo
- El análisis de riesgo informático es un proceso que comprende la identificación de activos informáticos.
- teniendo en cuenta que la explotación de un riesgo causaría dañoso pérdidas.
- Elementos de un análisis de riesgo
Información
- Descripción
- Mapa Mental sobre seguridad de informatica, creado por smile_now8 el 20/11/2013.
- Creado por
- smile_now8
- Visitas
- 5.745
- Valoración