
Test
TEST SOBRE LOS TIPOS DE ATAQUES A LOS SISTEMAS INFORMÁTICOS
Este test tiene tipos de pregunta que se abren en el reproductor de siempre.
Preguntas del test (10)
1Un ataque remoto es aquel que utiliza un conjunto de técnicas para acceder a un sistema informático a distancia.
- AVerdadero
- BFalso
2¿Cuáles de estos ataques comprometen la seguridad de un sistema remoto?
- AInyección de código
- BModificación
- CSuplantación
- DEscuchas de red
- ESpoofing
3[blank_start]Inyección de código[blank_end]: Añade o borra información en sitios remotos que no están bien protegidos. Por ejemplo, las bases de datos asociadas a los sitios web suelen utilizar instrucciones del lenguaje SQL para seleccionar datos (SELECT), insertarlos (INSERT), borrar tablas (DROP)...
- AInyección de código
- BEscaneo de puertos
- CEscuchas de red
4¿Cuál es la definición correcta de escaneo de puertos?
- ACaptura e interpreta el tráfico de una red, aplicando distintos tipos de filtros.
- BAumenta los permisos del atacante a administrador o root para obtener un acceso total al sistema.
- CAverigua qué puertos de un equipo en la red se encuentran abiertos para determinar los servicios que utiliza y, posteriormente, lanzar el ataque.
- DSuplanta la identidad de un usuario, red, equipo o aplicación, falsificando su dirección de IP, DNS, URL, e-mail, GPS, ARP....
5Denegación de servicio (DoS). Satura los recursos de un equipo o de una [blank_start]red[blank_end] para que deje de responder o lo haga con tal lentitud que se considere no disponible. Los objetivos habituales de este tipo de ataques son servidores web. Cuando el ataque se lanza desde varios puntos de [blank_start]conexión[blank_end], se denomina «DDoS».
- Aconexión
- Bred
6¿Qué tipo de ataque representa esta imagen?
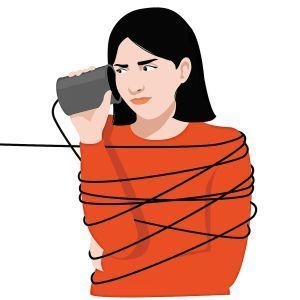
- AEscaneo de puertos
- BEscuchas de red
- CFuerza bruta
- DElevación de privilegios
7¿Qué ataque representa esta imagen?
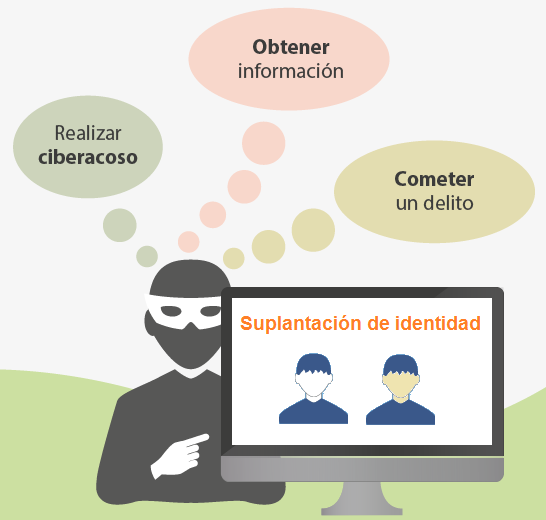
- ASpoofing
8[blank_start]Fuerza bruta[blank_end]: Vulnera mecanismos de autenticación basados en credenciales del tipo usuario y contraseña. Se basa en probar todas las combinaciones posibles del espacio de claves de un sistema. Pero, a medida que el espacio de claves y su longitud crecen, la capacidad de cálculo actual se vuelve insuficiente para probar todas las claves en tiempos razonables. Por esta razón, se combina la fuerza bruta con el uso de diccionarios que contienen palabras clave organizadas por medio de algún criterio en particular (datos de la empresa, lugares, familiares, claves populares, etc.).
- AFuerza bruta
- BSuplantación
- CInyección de códigos
- DSpoofing
9¿Esta imagen a qué ataque pertenece?
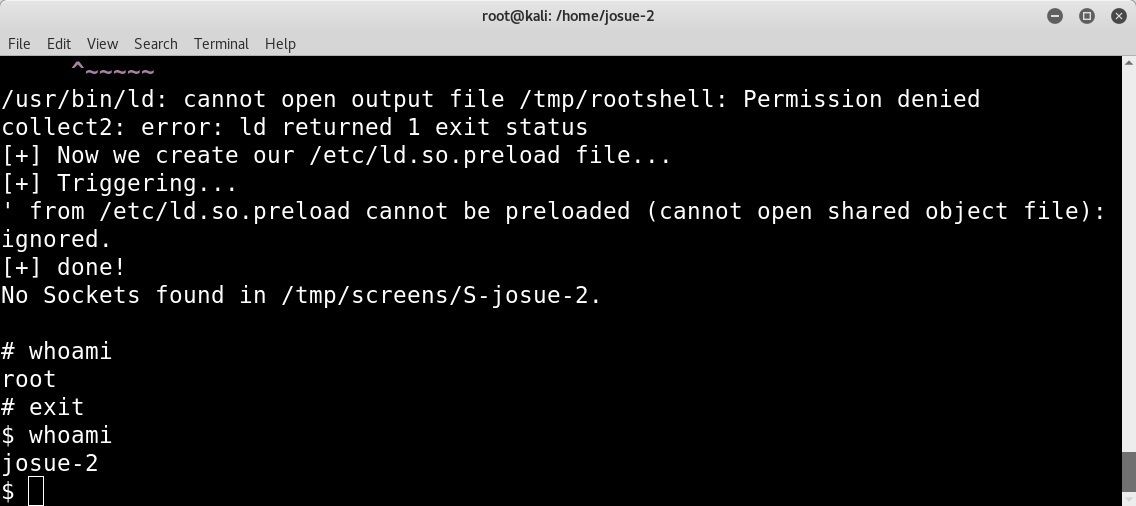
- AFuerza bruta
- BSpoofing
- CElevación de privilegios
- DInterrupción
10¿Cuáles no son ataques a sistemas remotos?
- AInterrupción
- BModificación
- CInterceptación
- DFabricación
- EEscaneo de puertos
Información
- Descripción
- El usuario ha eliminado su información de asignaturas Test sobre TEST SOBRE LOS TIPOS DE ATAQUES A LOS SISTEMAS INFORMÁTICOS, creado por Usuario eliminado el 14/05/2019.
- Autor
- Usuario eliminado
- Idioma
- English
- Visitas
- 30
- Historial
- Creado el 14 may 2019 · actualizado el 14 may 2019
- Etiquetas
- Valoración
- Aún sin valoraciones Valora este test