
Test
TEST
Este test tiene tipos de pregunta que se abren en el reproductor de siempre.
Preguntas del test (43)
1La seguridad es un elemento importante en el desarrollo de aplicaciones web. Posiblemente garantizar la seguridad en aplicaciones Web es la cuestión más importante. En la actualidad más aplicaciones Web en tiendo real ofrecen sus información a través del internet y redes privadas. A pesar de la amplia posibilidad y ventajas que esto ofrece, también aumenta los riesgos de seguridad. Las aplicaciones Web que requieren información sensible[blank_start]_________________________________[blank_end] ASP.NET en conjunto con IIS proporciona un servicio de [blank_start]__________________________[blank_end] y [blank_start]______________________[blank_end] a las aplicaciones Web con Microsoft .NET Framework e IIS, ASP.NET ofrece una mejor seguridad a dichas aplicaciones Web.
- Aautenticación
- Bautorización
- Cimplementar protocolos de seguridad
2Autenticación: Acepta [blank_start]___________[blank_end] proporcionadas por el usuario.Valida esas credenciales.
- Acredenciales
3Autorización: Dada una credencial autenticada, determinar los [blank_start]________[blank_end] de [blank_start]__________[blank_end] a los [blank_start]__________________[blank_end]. Los accesos pueden ser permitir ([blank_start]__________[blank_end]) o denegados ([blank_start]____________[blank_end]) a un usuario en particular o basado en un [blank_start]_____________[blank_end].
- Aniveles
- Bacceso
- Crecursos
- Dallow
- Edeny
- Fconjunto de permisos
4Basado en Windows:
La solicitud de la página para por [blank_start]______________[blank_end]. Si IIS valida exitosamente la credencial, entonces se devuelve la pagina solicitada.- Ael servidor
5Basado en Formularios
Las solicitudes no autenticadas son redireccionadas a un [blank_start]_____________[blank_end], Después de validar el credencial se envía al cliente una [blank_start]_______[blank_end] de autenticación.- Aformulario login
- Bcookie
6Basada en ________________
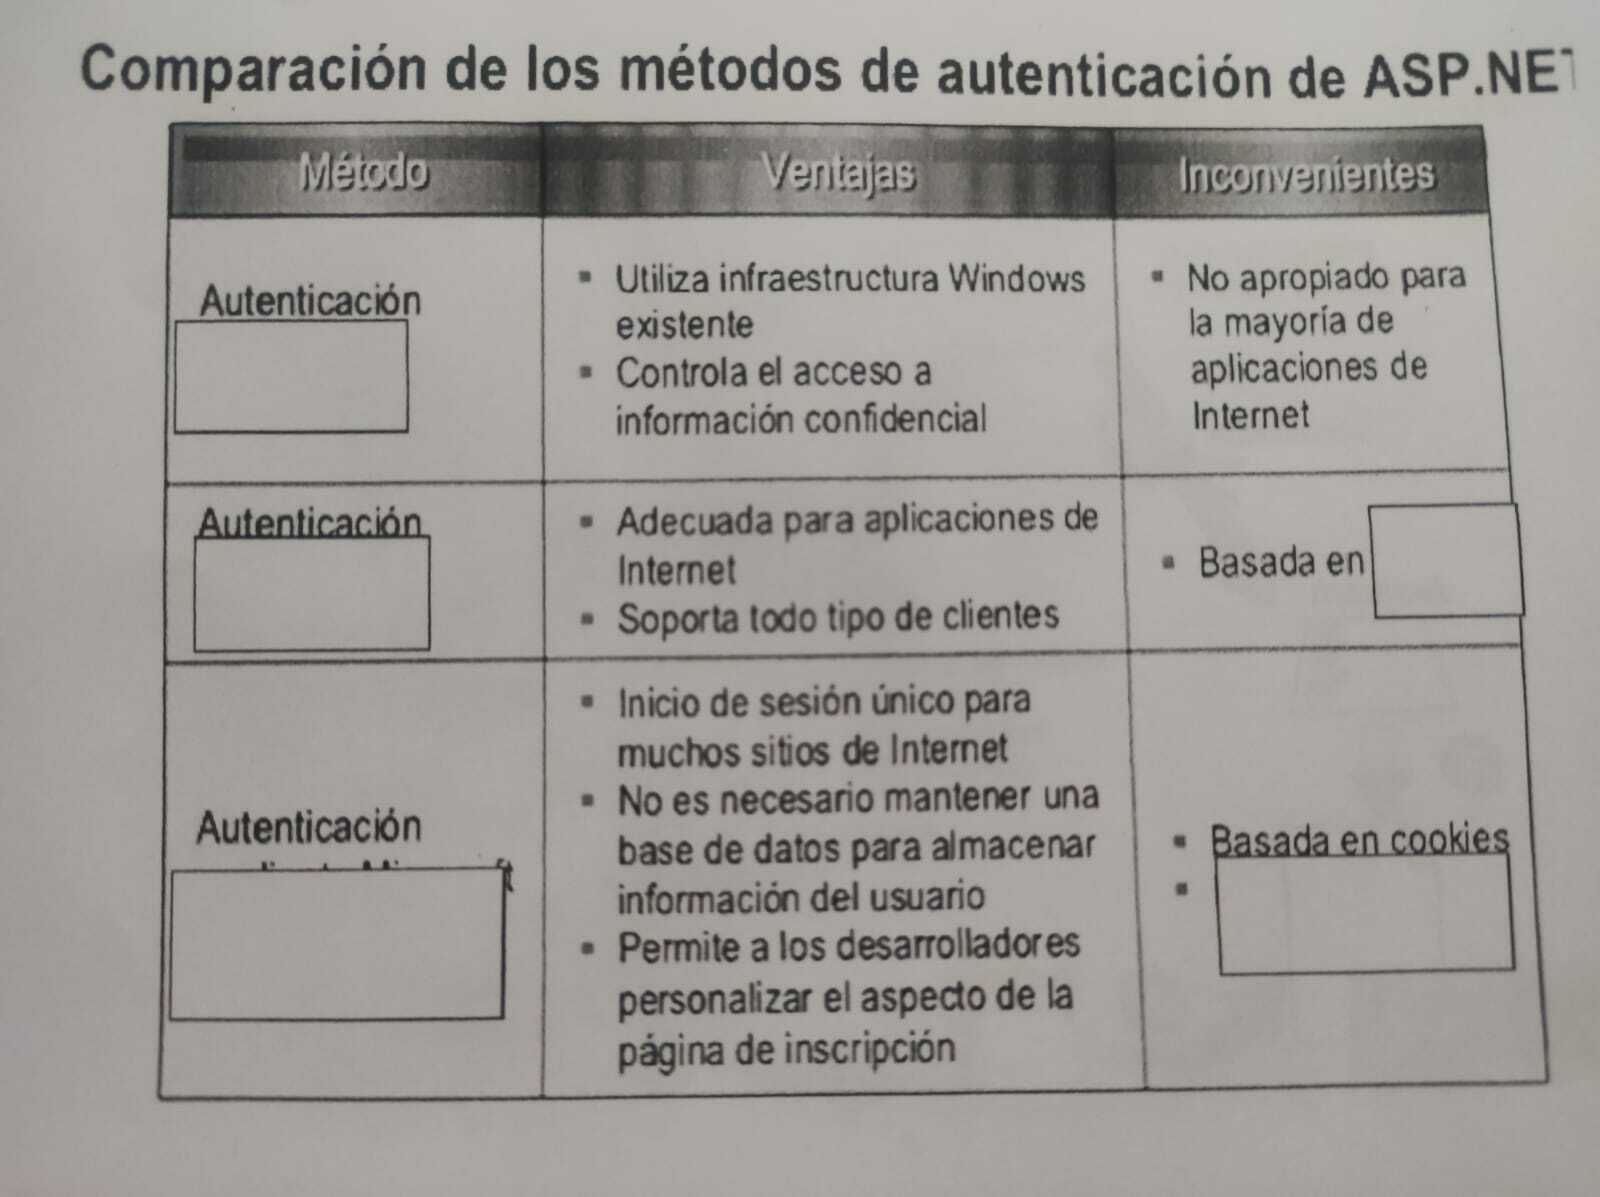
- Abasada en windows
- Bbasada en formularios
- Cmediante microsoft passport
- Dcookies
- Eimplica cuota
7Explicar que es y para que se utiliza "FormsAuthentication.RedirectFromLoginPage
- ARedirige al usuario a la página de inicio predeterminada después de iniciar sesión.
- BAlmacena las credenciales del usuario en una cookie.
- CProporciona una funcionalidad de autenticación de dos factores.
- DSe utiliza para cerrar la sesión de un usuario autenticado.
- EFacilita la redirección a la página original solicitada después de iniciar sesión correctamente.
8¿Cuál es el propósito principal de las cuentas en una aplicación ASP.NET?
- AGestionar roles y funciones.
- BAgrupar usuarios según autorizaciones.
- CAutenticar a los usuarios y verificar su identidad.
9¿Cómo se define a un usuario individual en el contexto de cuentas en ASP.NET?
- ACuenta de inicio de sesión.
- BRol de usuario.
- CFunción de identidad.
10¿Qué función cumplen los roles o funciones en ASP.NET?
- AAgrupar usuarios según responsabilidades o autorizaciones.
- BValidar credenciales de inicio de sesión.
- CAsociar usuarios con cuentas individuales.
11¿Por qué los roles facilitan la gestión de la autorización en ASP.NET?
- AAsignan permisos a usuarios individuales.
- BPermiten el acceso a recursos protegidos.
- CAgrupan usuarios con permisos similares.
12¿Qué especifican las reglas de autorización en ASP.NET?
- ACondiciones para redirección.
- BCriterios para asignar roles.
- CCondiciones bajo las cuales se permite o deniega el acceso a un recurso.
13¿Cuál es el propósito de las reglas de redirección en ASP.NET?
- AAsignar permisos a usuarios.
- BRedirigir a usuarios a páginas específicas según ciertos criterios.
- CValidar credenciales de inicio de sesión.
14¿Qué significa la abreviatura "MVC" en el contexto de desarrollo de software?
- AMáquina Virtual de Control
- BModelo Vista Controlador
- CMétodo Visual de Codificación
15¿Cuál es el propósito principal del componente "Modelo" en el patrón MVC?
- AManejar la interfaz de usuario.
- BGestionar la lógica de la aplicación y los datos.
- CControlar la interacción entre vista y controlador.
16¿Cuál es la responsabilidad principal de la "Vista" en el patrón MVC?
- AProcesar la lógica de negocio.
- BPresentar la información al usuario y manejar la entrada del usuario.
- CCoordinar la comunicación entre el modelo y el controlador.
17En el contexto de MVC, ¿qué función cumple el "Controlador"?
- AGestionar la lógica de la aplicación y los datos.
- BPresentar la información al usuario.
- CCoordinar la interacción entre la vista y el modelo.
18¿Cuál es uno de los beneficios clave del patrón MVC en el desarrollo de software?
- ASimplifica la arquitectura, pero dificulta el mantenimiento.
- BAumenta la complejidad y la dependencia entre componentes.
- CSeparación clara de preocupaciones, facilitando la mantenibilidad y la escalabilidad.
19¿Qué es la "Separación de Preocupaciones" en el contexto de MVC?
- AFusionar la lógica del modelo y la vista en una única entidad.
- BDividir las responsabilidades en diferentes componentes para facilitar el mantenimiento.
- CIgnorar por completo las preocupaciones relacionadas con la seguridad.
20¿Cuál es el flujo típico de interacción en el patrón MVC?
- AVista → Modelo → Controlador
- BModelo → Vista → Controlador
- CControlador → Vista → Modelo
21¿Cuándo se utiliza comúnmente el patrón MVC en el desarrollo de aplicaciones?
- ASolo en aplicaciones web.
- BPrincipalmente en aplicaciones móviles.
- CEn una amplia variedad de aplicaciones, incluyendo web y de escritorio.
22¿Cómo mejora MVC la modularidad y mantenibilidad del código en comparación con enfoques monolíticos?
- AAl fusionar todas las responsabilidades en un único componente.
- BAl separar claramente las responsabilidades en diferentes componentes.
- CNo tiene impacto en la modularidad del código.
23¿Cuál es el objetivo del componente "Modelo" en MVC al manejar la lógica de la aplicación?
- APresentar información al usuario.
- BGestionar la interacción entre la vista y el controlador.
- CRealizar operaciones relacionadas con la lógica de negocio y el acceso a datos.
24¿Qué significa LINQ?
- ALinked-Integrated Query
- BLanguage-Integrated Queue
- CLanguage-Integrated Query
- DLinked-Integrated Queue
25¿Cuál es la ventaja de LINQ sobre las consultas SQL tradicionales en el contexto de la programación en C#?
- AMayor rendimiento
- BMayor legibilidad del código
- CMenor consumo de memoria
- DMenor tiempo de desarrollo
26¿Qué tipo de gestor de base de datos se puede utilizar con LINQ?
- ASolo SQL Server
- BCualquier gestor de base de datos relacional
- CNo es compatible con gestores de base de datos
- DSolo MySQL
27¿Qué significa la ejecución retardada en LINQ?
- ALa consulta se ejecuta de forma inmediata al ser declarada
- BLa consulta se ejecuta de forma diferida hasta que se solicite explícitamente
- CLa consulta se ejecuta en paralelo a otras consultas
- DLa consulta se ejecuta en un hilo separado
28¿Cuál es la sintaxis de una consulta LINQ similar a la existente en SQL?
- AUtiliza palabras clave como FROM, WHERE y SELECT
- BUtiliza comandos como GET, FILTER y SHOW
- CUtiliza funciones como FIND, MATCH y OUTPUT
- DUtiliza operadores como >, < y =
29¿Qué tipo de consulta LINQ se utiliza para consultar colecciones de objetos en memoria?
- ALINQ to SQL
- BLINQ to Entities
- CLINQ to Objects
- DLINQ to Dataset
30¿Cómo se valida una consulta LINQ en tiempo de compilación en C#?
- ANo se puede validar en tiempo de compilación
- BMediante el uso de la palabra clave "CHECK"
- CMediante el uso de expresiones lambda
- DMediante el uso de tipos anónimos y verificación de tipos
31¿Cuál es el propósito de los stored procedures en el contexto de LINQ?
- AOptimizar consultas LINQ
- BEvitar el uso de LINQ
- CMejorar la seguridad de las consultas LINQ
- DCentralizar la lógica de acceso a datos
32LINQ solo se puede utilizar en C#.
- AVerdadero
- BFalso
33Completa la oración: LINQ es una tecnología de Microsoft que permite realizar consultas a distintas fuentes de datos, como objetos, XMLs y bases de datos, mediante un conjunto de herramientas propias que unifican las operaciones más comunes en todos los entornos, con esto, se consigue un mismo lenguaje para todo tipo de tareas con datos. Esta tecnología utiliza una sintaxis similar a la existente en [blank_start]_______[blank_end].
- ASQL
34¿Cuál es el papel de la capa de datos en una aplicación web?
- AGestionar la lógica de negocio.
- BInteractuar con la base de datos.
- CMostrar la interfaz de usuario.
35¿Cuál es el propósito de un Trigger en una base de datos?
- AControlar el acceso a la base de datos.
- BEjecutar acciones automáticamente en respuesta a ciertos eventos en la base de datos.
- CGestionar la estructura de la base de datos.
36Los Stored Procedures pueden mejorar el rendimiento de una base de datos al reducir la cantidad de consultas enviadas desde la aplicación.
- AVerdadero
- BFalso
37¿Cuál es el propósito de un ORM en el desarrollo de aplicaciones web?
- AFacilitar la interacción con la base de datos.
- BGestionar la capa de presentación.
- CControlar la lógica de negocio.
38¿Cuál es el objetivo principal de la capa de presentación en una aplicación web?
- AProcesar la lógica de negocio.
- BInteractuar con la base de datos.
- CMostrar la interfaz de usuario y gestionar las interacciones del usuario.
39¿Qué es un CDN?
- AUna red de distribución de contenidos.
- BUna red de distribución de bases de datos.
- CUna red de distribución de aplicaciones web.
40¿Qué significa ORM?
- AObject-Relational Mapping.
- BObject-Relational Model.
- CObject-Relational Method.
41¿Qué es un Trigger?
- AUn evento que se dispara al realizar una acción en la base de datos.
- BUna consulta que se ejecuta en el servidor de base de datos.
- CUna consulta que se ejecuta en el cliente de base de datos.
42Una ventaja de utilizar SqlHelper es que reduce la cantidad de código repetitivo necesario para interactuar con la base de datos.
- AVerdadero
- BFalso
43 ¿Qué métodos ofrece SqlHelper para facilitar el trabajo con la base de datos?
- AExecuteNonQuery, ExecuteScalar y ExecuteReader.
- BInsert, Update y Delete.
- CSelect, From y Where.
Información
- Descripción
- Test sobre TEST, creado por Adrian Blanco el 09/12/2023.
- Autor
- Adrian Blanco
- Idioma
- Español
- Visitas
- 13
- Valoración
- Aún sin valoraciones Valora este test