
Mapa mental
4.2 Pruebas de gestión de configuración e implementación
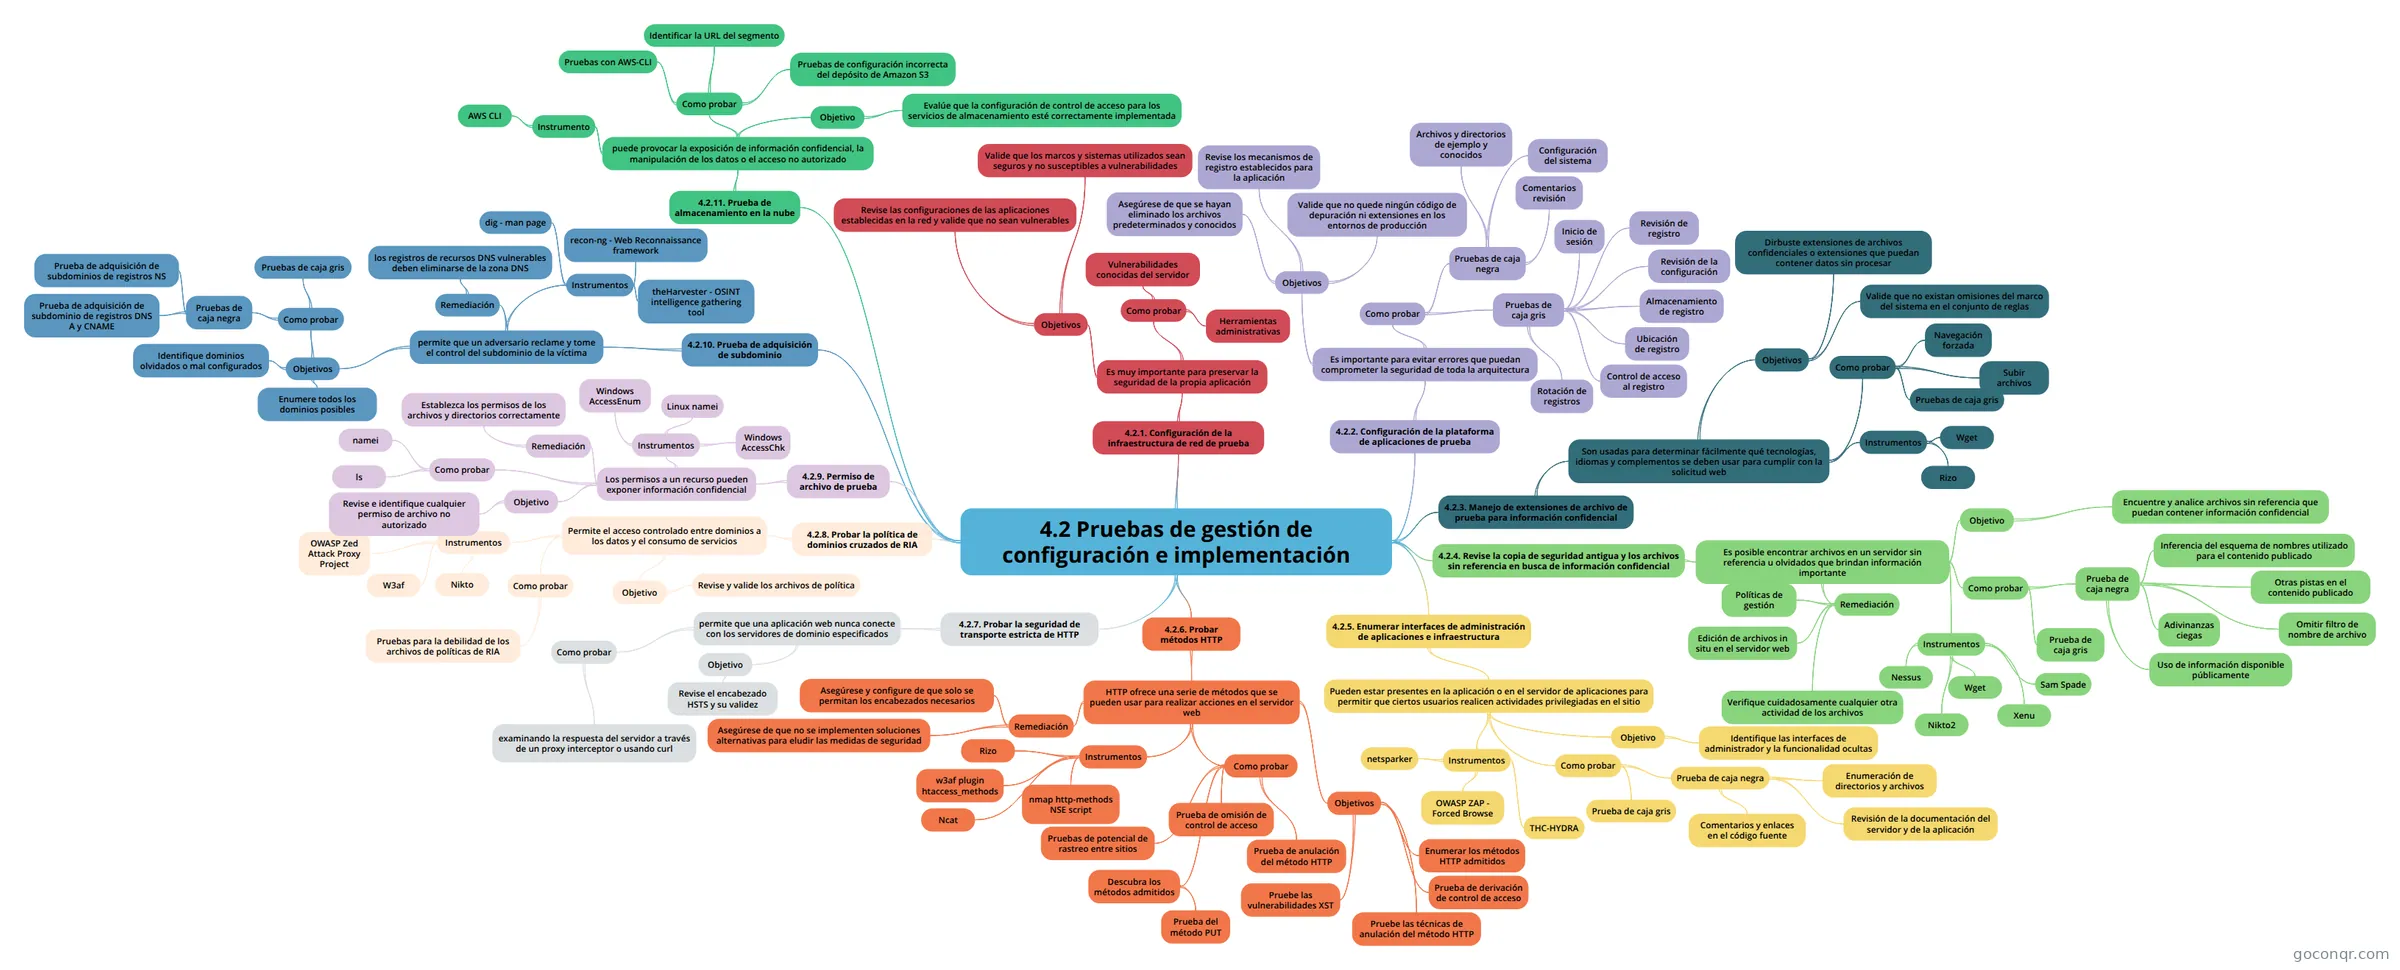
Mapa mental: Pruebas de gestión de configuración e implementación
Contenido del mapa
4.2 Pruebas de gestión de configuración e implementación
4.2.1. Configuración de la infraestructura de red de prueba
- Es muy importante para preservar la seguridad de la propia aplicación
- Objetivos
- Revise las configuraciones de las aplicaciones establecidas en la red y valide que no sean vulnerables
- Valide que los marcos y sistemas utilizados sean seguros y no susceptibles a vulnerabilidades
- Como probar
- Vulnerabilidades conocidas del servidor
- Herramientas administrativas
- Objetivos
- Es muy importante para preservar la seguridad de la propia aplicación
4.2.2. Configuración de la plataforma de aplicaciones de prueba
- Es importante para evitar errores que puedan comprometer la seguridad de toda la arquitectura
- Objetivos
- Asegúrese de que se hayan eliminado los archivos predeterminados y conocidos
- Valide que no quede ningún código de depuración ni extensiones en los entornos de producción
- Revise los mecanismos de registro establecidos para la aplicación
- Como probar
- Pruebas de caja negra
- Archivos y directorios de ejemplo y conocidos
- Comentarios revisión
- Configuración del sistema
- Pruebas de caja gris
- Revisión de la configuración
- Inicio de sesión
- Ubicación de registro
- Almacenamiento de registro
- Rotación de registros
- Control de acceso al registro
- Revisión de registro
- Pruebas de caja negra
- Objetivos
- Es importante para evitar errores que puedan comprometer la seguridad de toda la arquitectura
4.2.3. Manejo de extensiones de archivo de prueba para información confidencial
- Son usadas para determinar fácilmente qué tecnologías, idiomas y complementos se deben usar para cumplir con la solicitud web
- Objetivos
- Dirbuste extensiones de archivos confidenciales o extensiones que puedan contener datos sin procesar
- Valide que no existan omisiones del marco del sistema en el conjunto de reglas
- Como probar
- Navegación forzada
- Subir archivos
- Pruebas de caja gris
- Instrumentos
- Wget
- Rizo
- Objetivos
- Son usadas para determinar fácilmente qué tecnologías, idiomas y complementos se deben usar para cumplir con la solicitud web
4.2.4. Revise la copia de seguridad antigua y los archivos sin referencia en busca de información confidencial
- Es posible encontrar archivos en un servidor sin referencia u olvidados que brindan información importante
- Objetivo
- Encuentre y analice archivos sin referencia que puedan contener información confidencial
- Como probar
- Prueba de caja negra
- Inferencia del esquema de nombres utilizado para el contenido publicado
- Adivinanzas ciegas
- Otras pistas en el contenido publicado
- Uso de información disponible públicamente
- Omitir filtro de nombre de archivo
- Prueba de caja gris
- Prueba de caja negra
- Remediación
- Edición de archivos in situ en el servidor web
- Verifique cuidadosamente cualquier otra actividad de los archivos
- Políticas de gestión
- Instrumentos
- Nessus
- Nikto2
- Wget
- Sam Spade
- Xenu
- Objetivo
- Es posible encontrar archivos en un servidor sin referencia u olvidados que brindan información importante
4.2.5. Enumerar interfaces de administración de aplicaciones e infraestructura
- Pueden estar presentes en la aplicación o en el servidor de aplicaciones para permitir que ciertos usuarios realicen actividades privilegiadas en el sitio
- Objetivo
- Identifique las interfaces de administrador y la funcionalidad ocultas
- Como probar
- Prueba de caja negra
- Enumeración de directorios y archivos
- Comentarios y enlaces en el código fuente
- Revisión de la documentación del servidor y de la aplicación
- Prueba de caja gris
- Prueba de caja negra
- Instrumentos
- OWASP ZAP - Forced Browse
- THC-HYDRA
- netsparker
- Objetivo
- Pueden estar presentes en la aplicación o en el servidor de aplicaciones para permitir que ciertos usuarios realicen actividades privilegiadas en el sitio
4.2.6. Probar métodos HTTP
- HTTP ofrece una serie de métodos que se pueden usar para realizar acciones en el servidor web
- Objetivos
- Enumerar los métodos HTTP admitidos
- Prueba de derivación de control de acceso
- Pruebe las vulnerabilidades XST
- Pruebe las técnicas de anulación del método HTTP
- Como probar
- Descubra los métodos admitidos
- Prueba del método PUT
- Prueba de omisión de control de acceso
- Pruebas de potencial de rastreo entre sitios
- Prueba de anulación del método HTTP
- Descubra los métodos admitidos
- Remediación
- Asegúrese y configure de que solo se permitan los encabezados necesarios
- Asegúrese de que no se implementen soluciones alternativas para eludir las medidas de seguridad
- Instrumentos
- Ncat
- Rizo
- nmap http-methods NSE script
- w3af plugin htaccess_methods
- Objetivos
- HTTP ofrece una serie de métodos que se pueden usar para realizar acciones en el servidor web
4.2.7. Probar la seguridad de transporte estricta de HTTP
- permite que una aplicación web nunca conecte con los servidores de dominio especificados
- Objetivo
- Revise el encabezado HSTS y su validez
- Como probar
- examinando la respuesta del servidor a través de un proxy interceptor o usando curl
- Objetivo
- permite que una aplicación web nunca conecte con los servidores de dominio especificados
4.2.8. Probar la política de dominios cruzados de RIA
- Permite el acceso controlado entre dominios a los datos y el consumo de servicios
- Objetivo
- Revise y valide los archivos de política
- Como probar
- Pruebas para la debilidad de los archivos de políticas de RIA
- Instrumentos
- Nikto
- W3af
- OWASP Zed Attack Proxy Project
- Objetivo
- Permite el acceso controlado entre dominios a los datos y el consumo de servicios
4.2.9. Permiso de archivo de prueba
- Los permisos a un recurso pueden exponer información confidencial
- Objetivo
- Revise e identifique cualquier permiso de archivo no autorizado
- Como probar
- ls
- namei
- Remediación
- Establezca los permisos de los archivos y directorios correctamente
- Instrumentos
- Windows AccessEnum
- Windows AccessChk
- Linux namei
- Objetivo
- Los permisos a un recurso pueden exponer información confidencial
4.2.10. Prueba de adquisición de subdominio
- permite que un adversario reclame y tome el control del subdominio de la víctima
- Objetivos
- Enumere todos los dominios posibles
- Identifique dominios olvidados o mal configurados
- Como probar
- Pruebas de caja negra
- Prueba de adquisición de subdominio de registros DNS A y CNAME
- Prueba de adquisición de subdominios de registros NS
- Pruebas de caja gris
- Pruebas de caja negra
- Remediación
- los registros de recursos DNS vulnerables deben eliminarse de la zona DNS
- Instrumentos
- dig - man page
- recon-ng - Web Reconnaissance framework
- theHarvester - OSINT intelligence gathering tool
- Objetivos
- permite que un adversario reclame y tome el control del subdominio de la víctima
4.2.11. Prueba de almacenamiento en la nube
- puede provocar la exposición de información confidencial, la manipulación de los datos o el acceso no autorizado
- Objetivo
- Evalúe que la configuración de control de acceso para los servicios de almacenamiento esté correctamente implementada
- Como probar
- Pruebas de configuración incorrecta del depósito de Amazon S3
- Identificar la URL del segmento
- Pruebas con AWS-CLI
- Instrumento
- AWS CLI
- Objetivo
- puede provocar la exposición de información confidencial, la manipulación de los datos o el acceso no autorizado
Información
- Descripción
- Mapa Mental sobre 4.2 Pruebas de gestión de configuración e implementación, creado por Duver Melo el 27/04/2022.
- Creado por
- Duver Melo
- Visitas
- 0
- Valoración
Más sobre Pruebas de seguridad web