
Flashcards
Kapitel 1-3 InfoSicherheit
Flashcards do conjunto (46)
- 1InformationssicherheitBezeichnet den Zustand in dem die so gennanten Grundwerte (CIA) für alle Informationen erfüllt sind.
- 2Vertraulichkeit confidentialitynur diejenigen dürfen auf das System zugreifen die dazu berechtigt sind.
- 3Integrität integrityBedeutet die Korrektheit der Informationen und dass nur die Personen sie
ändern können die dazu berechtigt sind. - 4Verfügbarkeit availabilityBedeutet, dass die Systeme den Personen, die dazu berechtigt sind, zur
gewünschten Zeit zur Verfügung stehen.
#es gibt keine 100% Informatiossicherheit - 5GefährdungsvektorEin Verbund verschiedenen Merkmale einer Gefahren
welche Info, welches System, welcher Zugriff, welcher Angreifer (nur Theoretisch verwenden) - 6Sicherheitsmaßnahmen (gegenstück zu Gefährdungsvektor)-Maßnahme gegen einen Gefährdungsvektor
- es gibt technische (Firewalls, Virenschutz, Verschlüsselung)
- organisatorische (Risikoanalysen & Sicherheitsbeauftragter)
- personelle Sicherheitsmaßnahmen (Nutzerschulung & Richtlinien zur Nutzung) - 7Bei Einführung einer Sicherheitsmaßnahme entstehen:Einführungsaufwand sowie laufende Kosten (Lizenskosten) und Einschränkungen bei der Verwendung
- 8Wann ist eine Sicherheitsmaßnahme angemessen?Wenn der Nutzen den Aufwand übersteigt,
btw es können niemals alle Gefährdungsvektoren adressiert werden. (keine 100% InfoSicherheit) - 9Zentrale Aufgabe eines Informationssicherheitsbeauftragten im Unternehmen?eine angemessene Sicherheitsmaßnahme ermitteln und umzusetzen.
- 10DatensicherheitDie Sicherheitsanforderungen beziehen sich primär auf die zu verarbeitenden Daten. Gesichert werden müssen neben den Daten auch die Anlagen die diese Daten verarbeitet.
- 11Daten sichernSicherheitskopie
- 12Daten schützenallgemeine Aufgabe Daten und Informationen zu schützen (nicht das selbe wie Datenschutz)
- 13Kryptografiegeheimes schreiben,
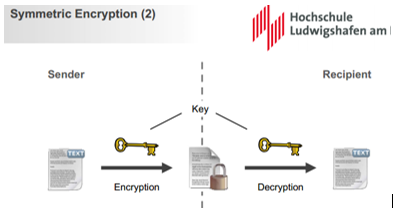
- die Lehre der Verschlüsselung von Daten - 14Schlüssel bei der Symmetrischen Verschlüsselung1x einziger Schlüssel wird für die Verschlüssel und und Entschlüsselung verwendet
- 15Schlüssel bei der Asymmetrischen Verschlüsselung2x unterschiedliche Schlüssel werden für die Verschlüssel und und Entschlüsselung verwendet
- 16Problem jeweils bei den Schlüsseln?Wie der Kommunikationspartner an den jeweiligen Schlüssel kommt ohne das ein angreifer diesen mitbekommt.
- 17Symmetrische Verschlüsselung
- 18Caeser Verschlüsselung- durch verschieben von Buchstaben um eine gewisse fest Zahl in egal welchem Alphabet
-Knackbar durch: brute force, Häufigkeitsanalyse - 19Erweiterung Caeserdurch eine Substitutionstabelle: statt verschieben wird jedes Zeichen durch ein anderes ausgetauscht.
Knackbar Häufigkeitsanalyse - 20SchlüsselverteilungsproblemDer Schlüssel muss beim symmetrischen Verfahren über einen anderen Weg übermittelt werden als die zu verschlüsselnde Nachricht, da sonst die Nachricht einfach abgehört werden kann.
->Ist dies nicht möglich kann diese Verschlüsselung in dieser Form nicht angewendet werden - 21Vigenère Verschlüsselungerweiterung von Ceaser um sich eine wiederholende Schlüsselkette.
Wie länger der Schlüssel umso sicherer.
Knackbar über Schlüssellänge herausfinden und dann wieder Häufigkeitsanalyse - 22Vernam-Chiffree /One-Time-PadVerschlüsselung der Nachricht mit einem genauso langen Schlüssel. Unpraktikabel und noch schwerer zu knacken.
Ist der Schlüssel zusätzlich noch zufällig ->One-Time-Pad ->Unknackbar - 23Permutationschiffren(Reihenfolge)
Eine Verschlüsslung der Nachricht durch Verschiebung der Buchstaben erreicht. (Permutation)
Key wäre dann die Info wie das gemacht wurde - 24Nachrichten als Bit oder ZahlenfolgeModerne Verschlüsselungsverfahren kombinieren Substitution und Permutationsschritte nach einer exakten Anleitung nacheinander.
- 25Verknüpfung / BinäroperationZusätzlich zu Substitutionen und Permutationen können Binärblöcke miteinander verknüpft werden. Z.B. XOR Verknüpfung = Binäroperation
- 26AES-AlgorithmusNeuer Verschlüsselungsalgorithmus. Zur symmetrischen Verschlüsselung (128Bit), Verwendet Substitutionen, Permutationen und Binäroperation.
->nicht knackbar durch bruteforce, da die schlüssel lang genug sind - 27Asymmetrische VerschlüsselungDas Verfahren der Verschlüsselung bei dem zwei verschiedenen Schlüssel verwendet werden. (Für je Ent-und Verschlüsselung)
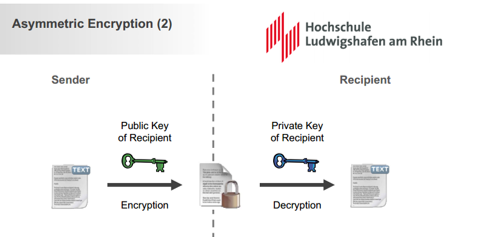
- 28RSA VerfahrenEs wird das selbe Verfahren zur Entschlüsselung wie auch zur Verschlüsselung verwendet. (btw auch ein Asymmetrischen Verfahren)
Private Schlüssel bleibt geheim, daher nicht nötig zu übertragen. Public Key öffentlich - 29FaktorisierungsproblemUm eine Nachricht als angreifer trotzdem zu lesen muss aus dem public key der private key errechnet werden. Wie kommt man von n auf p und q aus einer komplizierten mathematischen Formel. = Faktorisierungsproblem
- 30Man in the Middle AngriffIst möglich bei der asymmetrischen Verschlüsselung, wenn der Angreifer es schafft den Empfänger davon zu überzeugen das er der echte Sender ist. (indem er selber ein Schlüsselpaar erzeugt und sich dazwischen setzt)
dadurch kann er:
- unbemerkt mitlesen
- Nachrichten manipulieren - 31(aufbauend auf Man in den MIddle Angriff) Daher muss die korrektheit des public keys gewährleistet werden wie?:- persönlicher Austausch des Public Key (nur im kleinen Kreis praktikabel)
- Zertifizierungsinfrastruktur aufbauen (aufwändig und teuer) - 32Digitale SignaturSelbes Verfahren wie beim asymmetrischen Verschlüsseln nur die Schlüssel sind umgekehrt.
Zum digitale signieren wird der eigene Private Schlüssel verwendet. Mit diesem wird die Nachricht verschlüsselt und der Empfänger kann dann mit dem Public Key des Senders überprüfen das die Nachricht von ihm stammt. - 33Digitale Signatur vorgehen?Vorgehen:
- Hashwert der Nachricht wird digital Signiert. (nicht die ganze Nachricht)
- Ist das Ergebnis bei der Prüfung korrekt ist die Nachricht und der Sender korrekt - 34Challenge-ResponseDas Prinzip der digitalen Signatur lässt sich auch für Authentisierungsverfahren nutzen.
- Server schickt eine Zahl/Nachricht (Challenge) an den Empfänger
- Empfänger signiert diese mit seinem private Key und schickt diese zurück. (Response)
- Server überprüft anhand des Public Keys die Identität - 35Hybridverfahren
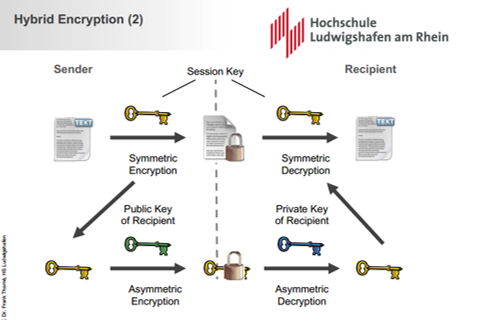
- 36Hybridverfahren-Kombiniert Vorteile der symmetrischen (schnell) und asymmetrischen Verschlüsselung (sicher)
-mit asymmetrischen Verfahren wird ein symmetrischer Schlüssel vereinbart. (mit dem Empfänger)
- mit dem Symmetrischen Schlüssel (sessionKey) wird anschließend der eigentliche Nachrichtenaustausch durchgeführt - 37Diffie & Hellmannklassische asymmetrische Verfahren zur erzeugung eines symmetrischen Keys ist von denen.
- 38SSL / TLSAm verbreiteten sind die SSL bzw. TLS Protokoll zur Verschlüsselung des http-Protokolls (zu https)
- 39SSL / TLS Ablauf- Client schickt Server eine Challenge
- Server verschlüsselt diese mit seinem private Key, womit der Client die Identität des Servers überprüfen kann.
- Die Identität des Clients wird nicht kryptografisch geprüft. (Entweder hat Client keinen Key oder Server kennt ihn nicht)
=>sogennanter Handshake dabei verhandelt Client und Server außerdem welche KryptoAlgorth. angewendet werden soll
ist sinnvoll weil ab dann verschlüsselt kommuniziert werden kann. - 40Kryptografische Hashfunktion(auch Einwegfunktion)
Berechnet aus einer Zahl/Nachricht einen Hashwert sodas es nicht leicht umgekerht werden kann. (Aus Hash zur Msg)
Idee:
vom Hashwert nicht auf die Nachricht schließen zu können -> Nichtumkehrbarkeit
-Hashwerte von sicheren Hashverfahren haben eine Länge von mind. 160 Bit.
Werden verwendet:
- Beim Speichern von Passwörtern
- Digitalen Signatur
- Challenge Response (Hybridverfahren) - 41WörterbuchattackeWörter aus dem Wörterbuch werden gehashed und mit dem vorgebenden Hash verglichen um Passwörter/msg zu entschlüsseln.
- 42Rainbow-TablesIst eine kompakte Repräsentation von zusammenhängenden Passwörtern (Hash und Passwort). Dadurch kann wie bei der Wörterbuchattacke einfach vom Hashcode auf Wörter/Passwörter geschlossen werden.
Lösung: „Salt“ die Nachricht wird vor dem berechnen des Hashwertes um zusätzliche Zeichen verlängert sodass die Nachricht nicht mehr in einem Wörterbuch vorkommt. - 43Effizienz bei kryptografischen Hashfkt.Bei der kryptografischen Hashfunktion wird die Dauer der Berechnung künstlich verlängert um Angriffsversuche zu verlangsamen. Z.B. 0,5 Sekunden. Fällt für den normalen Anwender kaum auf, verzögert aber das Ausprobieren von z.B. 100.000 Passwortkombinationen auf 14 Stunden.
- 44Kryptografische ZufallsgeneratorenDie Sicherheit hängt meist davon ab ob der Angreifer die Zahl herausbekommt die zum verschlüsseln verwendet wurde.
„Normale“ Zufallsgeneratoren erzeugen keine „echten“ Zufallszahlen, sondern nur Pseudozufallszahlen. (Nachvollziehbare Folge). - 45Kryptografische Zufallsgeneratoren zwei Ansätze- Echter Zufall: Lavalampen Bsp, physikalische „Effekte“ übertragen ins Digitale
- Pseudozufall: starten mit einem geheimen Schlüssel und einsetzen in eine Fortschaltfunktion (Formel) -> Pseudozufallszahlen - 46StromchiffrenStromchiffren (ähnlich kryptografischer Zufallsgenerator). Durch ständiges fortschalten wird eine Folge – ein Strom von zufälligen Bits generiert welche dann bitweise mit der geheimen Nachricht verknüpft wird. (= entspricht der Benutzung als One-Time-Pad)
Informações
- Descrição
- InfoSicherheit FlashCards sobre Kapitel 1-3 InfoSicherheit, criado por Sascha Keppel em 10-01-2018.
- Criado por
- Sascha Keppel
- Visualizações
- 30
- Avaliação