
Fluxograma
Web hacking technologies(Inacabado)
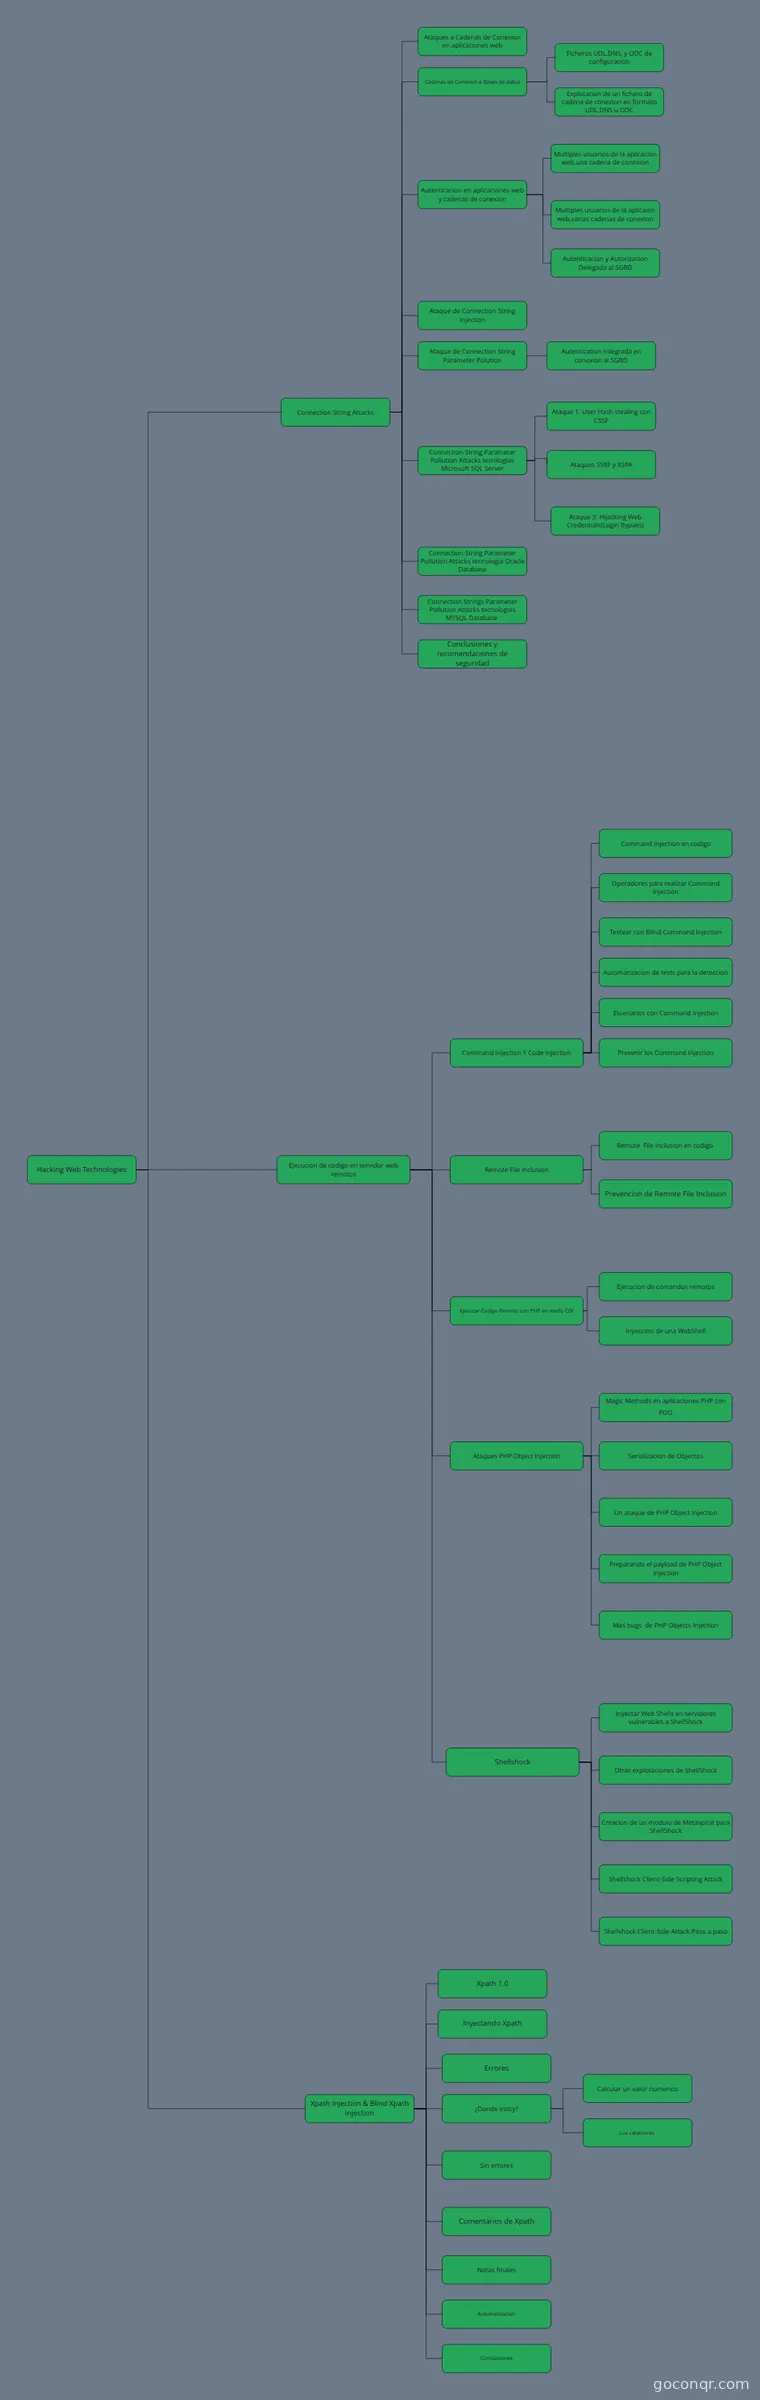
Diagrama de flujo: hacking web technologies
Conteúdo do fluxograma
Hacking Web Technologies
Ejecucion de codigo en servidor web remotos
Command Injection Y Code Injection
Remote File Inclusion
Ejecutar Codigo Remoto con PHP en modo CGI
Ataques PHP Object Injection
Shellshock
Command Injection en codigo
Operadores para realizar Command Injection
Testear con Blind Command Injection
Automatizacion de tests para la deteccion
Escenarios con Command Injection
Prevenir los Command Injection
Remote File Inclusion en codigo
Prevencion de Remote File Inclusion
Ejecucion de comandos remotos
Inyeccion de una WebShell
Magic Methods en aplicaciones PHP con POO
Preparando el payload de PHP Object Injection
Mas bugs de PHP Objects Injection
Un ataque de PHP Object Injection
Serializacion de Objectos
Shellshock Client-Side Attack:Paso a paso
Shellshock Client-Side Scripting Attack
Creacion de un modulo de Metasploit para ShellShock
Otras explotaciones de ShellShock
Inyectar Web Shells en servidores vulnerables a ShellShock
Connection String Attacks
Autenticacion en aplicaciones web y cadenas de conexion
Ataques a Cadenas de Conexion en aplicaciones web
Cadenas de Conexion a Bases de datos
Connection String Parameter Pollution Attacks tecnologia Oracle Database
Conclusiones y recomendaciones de seguridad
Connection Strings Parameter Pollution Attacks tecnologias MYSQL Database
Ataque de Connection String Parameter Polution
Connection String Parameter Pollution Attacks tecnilogias Microsoft SQL Server
Ataque de Connection String Injection
Ficheros UDL,DNS, y ODC de configuracion
Explotacion de un fichero de cadena de conexion en formato UDL,DNS u ODC
Multiples usuarios de la aplicacion web,una cadena de conexion
Multiples usuarios de la aplicaion web,varias cadenas de conexion
Autenticacion y Autorizacion Delegada al SGBD
Autentication Integrada en conexion al SGBD
Ataque 1: User Hash stealing con CSSP
Ataque 3: Hijacking Web Credentials(Login Bypass)
Ataques SSRF y XSPA
Xpath Injection & Blind Xpath Injection
¿Donde estoy?
Notas finales
Comentarios de Xpath
Errores
Inyectando Xpath
Sin errores
Automatizacion
Conclusiones
Xpath 1.0
Calcular un valor numerico
Los caracteres