
Mapa mental
Malwares
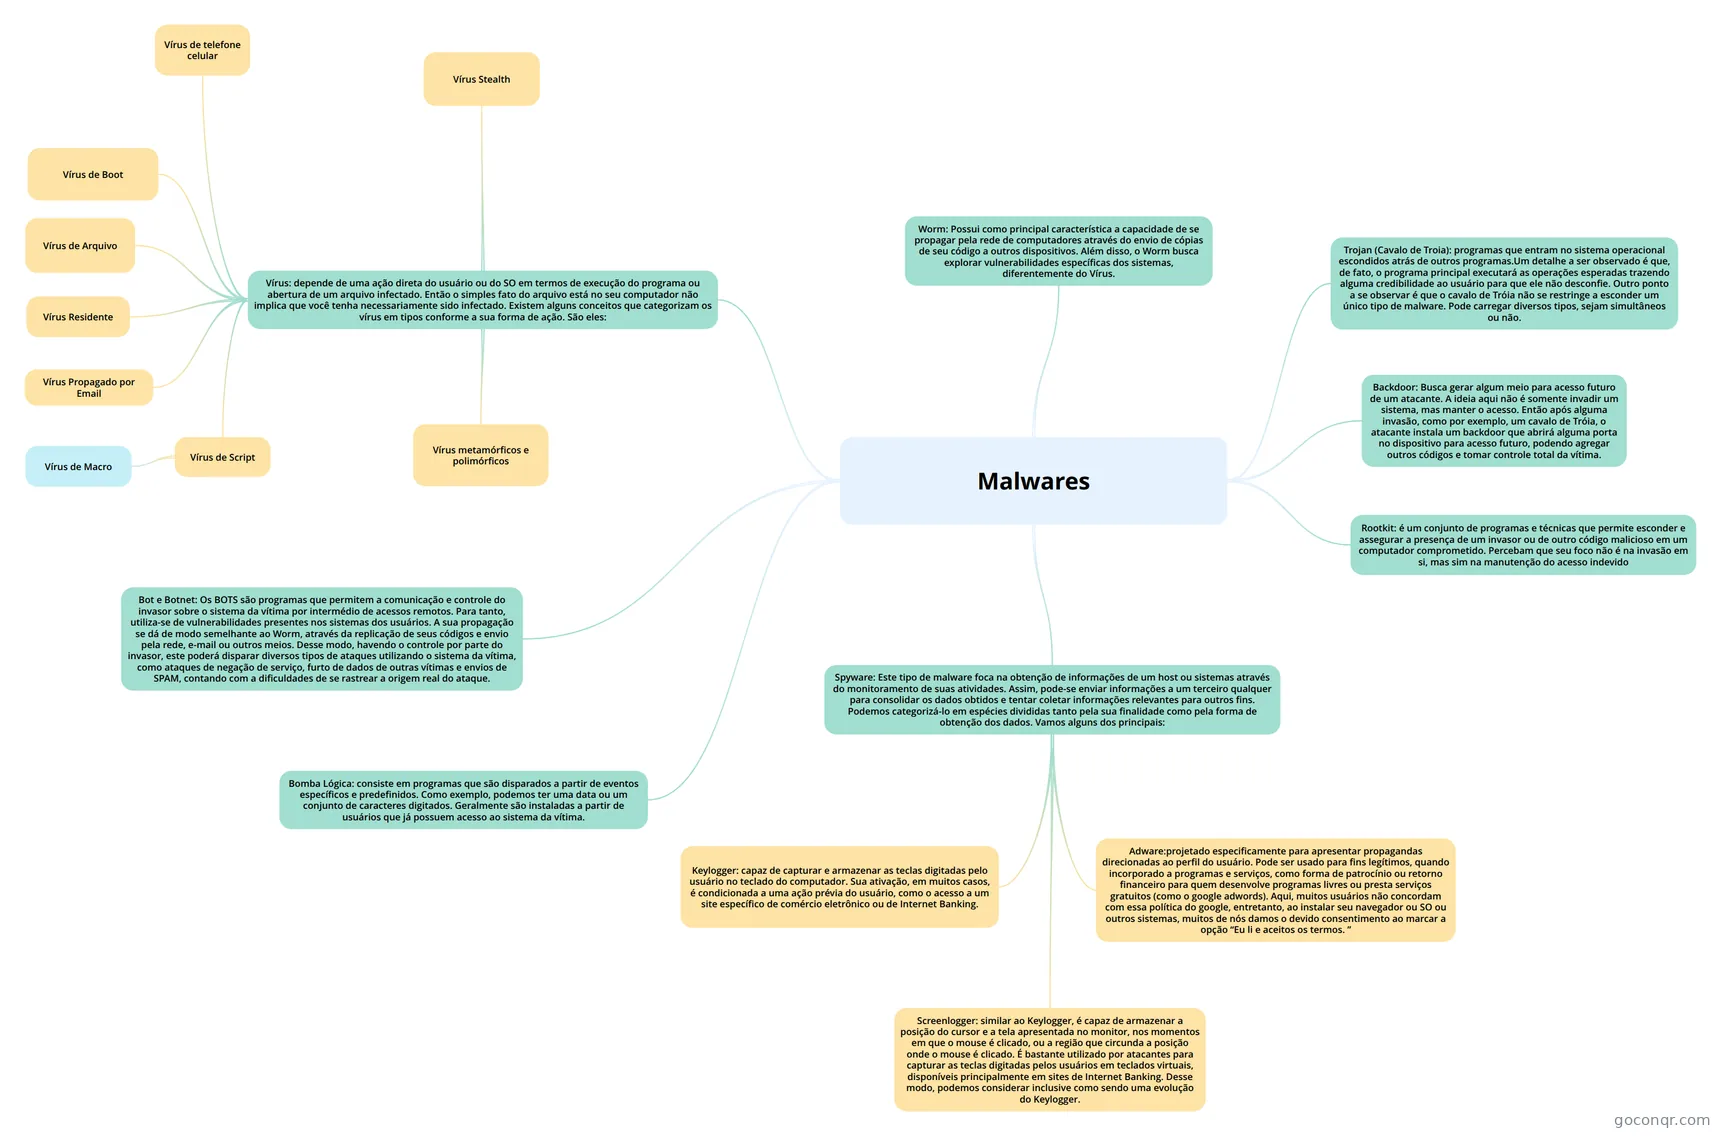
Mapa mental: malwares
Conteúdo do mapa
Malwares
- Nada mais é do que um software malicioso, dando origem ao termo em questão (MALICIOUS SOFTWARE). Podemos ter MALWARES com o objetivo de roubar dados, roubar identidades, traçar perfis, gerar danos aos hardwares e sistemas, entre muitas outras hipóteses.
Vírus: depende de uma ação direta do usuário ou do SO em termos de execução do programa ou abertura de um arquivo infectado. Então o simples fato do arquivo está no seu computador não implica que você tenha necessariamente sido infectado. Existem alguns conceitos que categorizam os vírus em tipos conforme a sua forma de ação. São eles:
- Nada mais é do que um código que pode ser representado por um programa ou parte de um programa com a capacidade de gerar cópias de si mesmo e se inserindo em outros programas ou arquivos, além de executar tarefas específicas no computador da vítima como deleção de arquivos, instalação de outros programas, redução de configurações de segurança, desestabilização do sistemas e ocupação de espaço de armazenamento.
- Vírus de Boot
- Infecta a área de inicialização dos sistemas peracionais, também conhecido como MBR (Master Boot Record) do disco rígido. Esse tipo de vírus não corrompe arquivos específicos, mas sim, todo o disco. Os antivírus comuns de sistemas operacionais não são capazes de detectar esse tipo vírus, sendo necessário uma varredura antes da inicialização do sistema para sua detecção.
- Vírus de Arquivo
- Infecta arquivos de programas executáveis, geralmente, nas extensões .EXE e .COM. Ao se executar o referido programa, ativa-se o vírus.
- Vírus Residente
- Este é carregado diretamente na memória RAM do SO toda vez que o SO é iniciado. Este tipo de vírus pode ser extremamente danoso, bloqueando acessos à memória RAM, interromper determinados processos e funções a serem executadas e inclusive, alterar tais funções para fins maliciosos.
- Vírus Propagado por Email
- Recebido como um arquivo anexo a um e-mail cujo conteúdo tenta induzir o usuário a clicar sobre este arquivo, fazendo com que seja executado. Quando entra em ação, infecta arquivos e programas e envia cópias de si mesmo para os e-mails encontrados nas listas de contatos gravadas no computador.
- Vírus de Script
- Escrito em linguagem de script, como VBScript e JavaScript,e recebido ao acessar uma página Web ou também por e-mail, como um arquivo anexo ou como parte do próprio e-mail escrito em formato HTML. Pode ser automaticamente executado, dependendo da configuração do navegador Web e do programa leitor de e-mails do usuário.
- Vírus de Macro
- Tipo específico de vírus de script, escrito em linguagem de macro (série de comandos e instruções que podem ser agrupadas em um simples comando), que tenta infectar arquivos manipulados por aplicativos que utilizam esta linguagem como, por exemplo, os que compõe o Microsoft Office (Excel, Word e PowerPoint, entre outros). Geralmente são escritas em linguagens como Visual Basic para Aplicações (VBA) e ficam armazenadas nos próprios documentos. Este o motivo das MACROS serem bloqueadas nativamente por estes programas devendo o usuário habilitá-la manualmente para macros legítimas.
- Vírus de telefone celular
- Vírus que se propaga de celular para celular por meio da tecnologia bluetooth ou de mensagens MMS (Multimedia Message Service). A infecção ocorre quando um usuário permite o recebimento de um arquivo infectado e o executa. Após infectar o celular, o vírus pode destruir ou sobrescrever arquivos, remover ou transmitir contatos da agenda, efetuar ligações telefônicas e drenar a carga da bateria, além detentar se propagar para outros celulares.
- Vírus Stealth
- É um malware que evita a sua detecção através de técnicas de programação.
- Vírus metamórficos e polimórficos
- São executados e automaticamente conseguem transformar-se, ou seja, modificam seu próprio código, dificultando e adiando a detecção da ameaça pelo antivírus.
Worm: Possui como principal característica a capacidade de se propagar pela rede de computadores através do envio de cópias de seu código a outros dispositivos. Além disso, o Worm busca explorar vulnerabilidades específicas dos sistemas, diferentemente do Vírus.
Spyware: Este tipo de malware foca na obtenção de informações de um host ou sistemas através do monitoramento de suas atividades. Assim, pode-se enviar informações a um terceiro qualquer para consolidar os dados obtidos e tentar coletar informações relevantes para outros fins. Podemos categorizá-lo em espécies divididas tanto pela sua finalidade como pela forma de obtenção dos dados. Vamos alguns dos principais:
- Keylogger: capaz de capturar e armazenar as teclas digitadas pelo usuário no teclado do computador. Sua ativação, em muitos casos, é condicionada a uma ação prévia do usuário, como o acesso a um site específico de comércio eletrônico ou de Internet Banking.
- Por esse motivo, foi desenvolvido o teclado virtual, de tal modo que o usuário não necessita digitar senhas diretamente em sem teclado, mas sim, através de cliques do mouse. Assim, caso haja um Keylogger na máquina do usuário, este não será capaz de coletar as informações digitas.
- Screenlogger: similar ao Keylogger, é capaz de armazenar a posição do cursor e a tela apresentada no monitor, nos momentos em que o mouse é clicado, ou a região que circunda a posição onde o mouse é clicado. É bastante utilizado por atacantes para capturar as teclas digitadas pelos usuários em teclados virtuais, disponíveis principalmente em sites de Internet Banking. Desse modo, podemos considerar inclusive como sendo uma evolução do Keylogger.
- Para evitar este tipo de ataque, foi desenvolvido teclados virtuais que “embaralham” os caracteres em cada acesso, ou seja, a sequência de digitação da senha nunca será a mesma, inviabilizando, portanto, a dedução dos números e letras pela posição do teclado virtual.
- Adware:projetado especificamente para apresentar propagandas direcionadas ao perfil do usuário. Pode ser usado para fins legítimos, quando incorporado a programas e serviços, como forma de patrocínio ou retorno financeiro para quem desenvolve programas livres ou presta serviços gratuitos (como o google adwords). Aqui, muitos usuários não concordam com essa política do google, entretanto, ao instalar seu navegador ou SO ou outros sistemas, muitos de nós damos o devido consentimento ao marcar a opção “Eu li e aceitos os termos. ”
- Também pode ser usado para fins maliciosos, quando as propagandas apresentadas são direcionadas, de acordo com a navegação do usuário e sem que este saiba que tal monitoramento está sendo feito. Alguns Adwares mais complexos e danosos possuem a capacidade de sequestrar e invadir os navegadores dos usuários. Assim, altera-se páginas iniciais de acesso, mecanismos de pesquisas, redirecionamentos automáticos, entre outros, com a finalidade de controlar, até certo ponto, a navegação do usuário. Importante delimitar a ação desse tipo de ataque, pois a finalidade não é criar zumbis ou inserir vírus, entre outros.
- Keylogger: capaz de capturar e armazenar as teclas digitadas pelo usuário no teclado do computador. Sua ativação, em muitos casos, é condicionada a uma ação prévia do usuário, como o acesso a um site específico de comércio eletrônico ou de Internet Banking.
Trojan (Cavalo de Troia): programas que entram no sistema operacional escondidos atrás de outros programas.Um detalhe a ser observado é que, de fato, o programa principal executará as operações esperadas trazendo alguma credibilidade ao usuário para que ele não desconfie. Outro ponto a se observar é que o cavalo de Tróia não se restringe a esconder um único tipo de malware. Pode carregar diversos tipos, sejam simultâneos ou não.
- Típicos cavalos de Tróia que são amplamente divulgados são programas para “craquear” produtos originais através da geração de códigos ou números de série. Outros tipos bastante difundidos são aqueles mascarados sobre produtos desenvolvidos para aumentar o desempenho de seu computador ou até mesmo antivírus ou antimalwares. Ele de fato pode realizar buscar e achar aspectos legítimos, porém, sempre mascarando seu verdadeiro propósito com algum malware.
Backdoor: Busca gerar algum meio para acesso futuro de um atacante. A ideia aqui não é somente invadir um sistema, mas manter o acesso. Então após alguma invasão, como por exemplo, um cavalo de Tróia, o atacante instala um backdoor que abrirá alguma porta no dispositivo para acesso futuro, podendo agregar outros códigos e tomar controle total da vítima.
Rootkit: é um conjunto de programas e técnicas que permite esconder e assegurar a presença de um invasor ou de outro código malicioso em um computador comprometido. Percebam que seu foco não é na invasão em si, mas sim na manutenção do acesso indevido
- Busca realizar operações como: 1. Remover evidências de registros em arquivos de logs; 2. Instalar outros códigos maliciosos, como backdoors; 3. Esconder atividades e informações como arquivos, diretórios, processos, entre outros;4. Mapear potenciais vulnerabilidades a serem exploradas em outroscomputadores na rede a qual a vítima está inserida e capturarinformações através da interceptação de tráfego; Tais ações são possíveis após a invasão e escalada de privilégios em um Sistema Operacional, obtendo o maior nível de acesso possível em um computador. Nos casos de ambientes UNIX, temos o modo ROOT. Para ambientes Windows, temos o modo SYSTEM.
Bot e Botnet: Os BOTS são programas que permitem a comunicação e controle do invasor sobre o sistema da vítima por intermédio de acessos remotos. Para tanto, utiliza-se de vulnerabilidades presentes nos sistemas dos usuários. A sua propagação se dá de modo semelhante ao Worm, através da replicação de seus códigos e envio pela rede, e-mail ou outros meios. Desse modo, havendo o controle por parte do invasor, este poderá disparar diversos tipos de ataques utilizando o sistema da vítima, como ataques de negação de serviço, furto de dados de outras vítimas e envios de SPAM, contando com a dificuldades de se rastrear a origem real do ataque.
- Como vimos, esses BOTS são conhecidos como zumbis (Zombies), uma vez que tal programa fica inerte até que haja o interesse do invasor para utiliza-lo para algum fim específico. Desse modo, ao se construir diversos controles de vários BOTS, cria-se,portanto, uma BOTNET, ou seja, uma rede de BOTS ou zumbis. A ideia é controlar cada vez mais vítimas com vistas a potencializar ainda mais os ataques. Essas redes são inclusive comercializadas no mercado negro. Ou seja, caso você seja demitido de uma empresa e queira desferir um ataque contra ela, você pode entrar em contato com algum dono de BOTNET e pagar um valor de aluguel, por exemplo, para ter essa rede disponível para um ataque à empresa que te demitiu.
Bomba Lógica: consiste em programas que são disparados a partir de eventos específicos e predefinidos. Como exemplo, podemos ter uma data ou um conjunto de caracteres digitados. Geralmente são instaladas a partir de usuários que já possuem acesso ao sistema da vítima.
Informações
- Descrição
- Redes (Tipos de Ataques em Redes) Mapa Mental sobre Malwares, criado por Manu Soares em 28-08-2017.
- Criado por
- Manu Soares
- Visualizações
- 3
- Avaliação