
Mapa mental
Virtual Private Network (VPN)
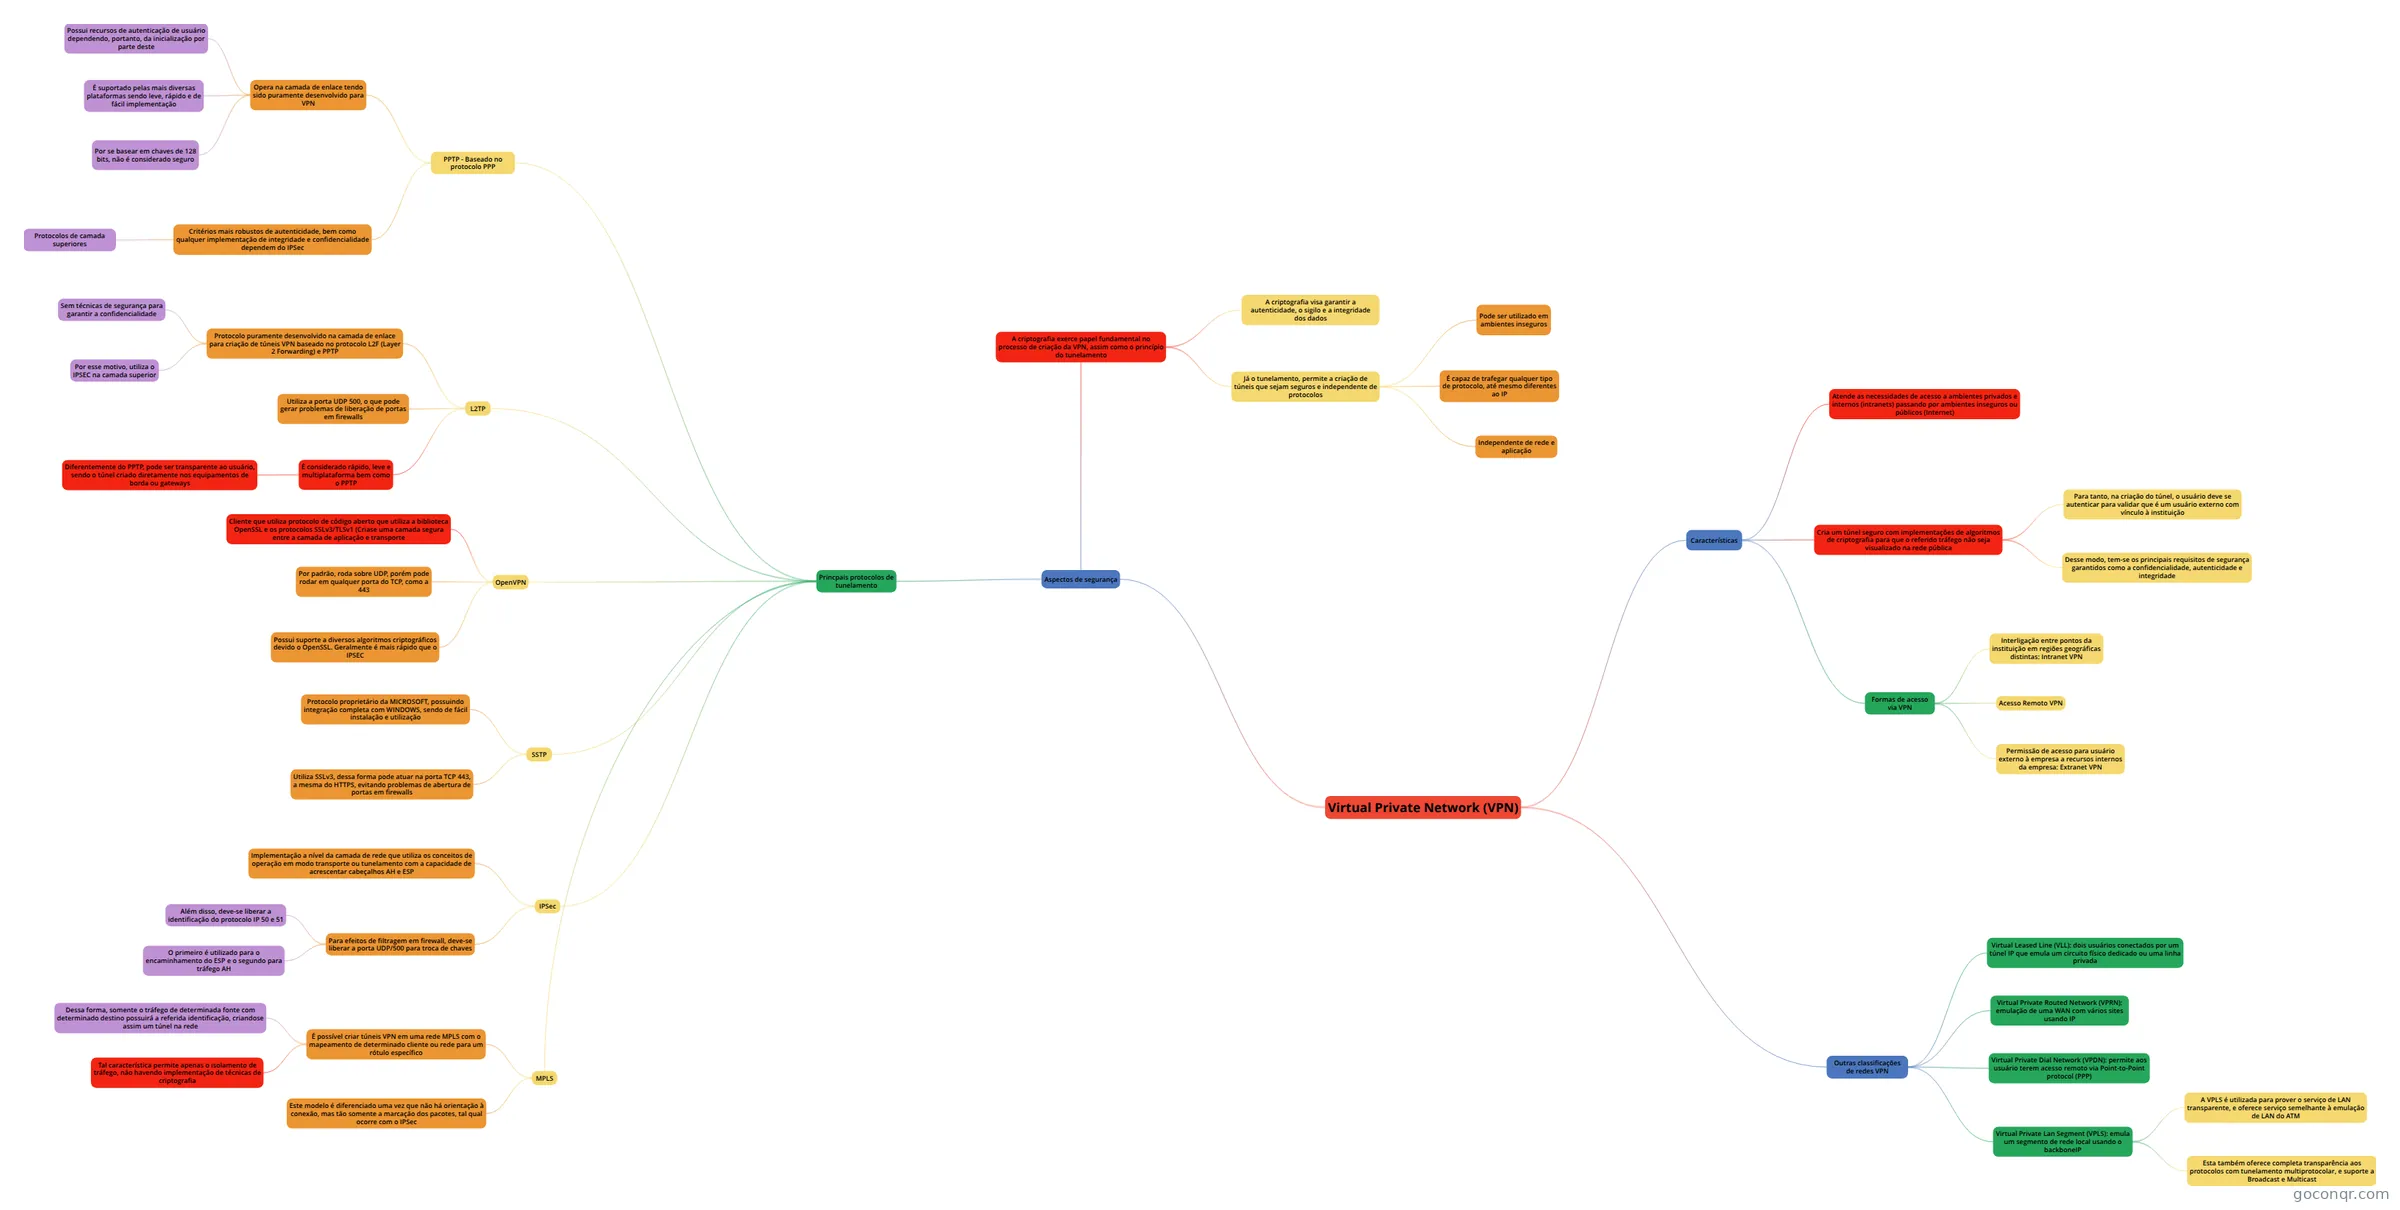
Mapa mental: Virtual Private Network (VPN)
Conteúdo do mapa
Virtual Private Network (VPN)
Características
- Atende as necessidades de acesso a ambientes privados e internos (intranets) passando por ambientes inseguros ou públicos (Internet)
- Cria um túnel seguro com implementações de algoritmos de criptografia para que o referido tráfego não seja visualizado na rede pública
- Para tanto, na criação do túnel, o usuário deve se autenticar para validar que é um usuário externo com vínculo à instituição
- Desse modo, tem-se os principais requisitos de segurança garantidos como a confidencialidade, autenticidade e integridade
- Formas de acesso via VPN
- Interligação entre pontos da instituição em regiões geográficas distintas: Intranet VPN
- Acesso Remoto VPN
- Permissão de acesso para usuário externo à empresa a recursos internos da empresa: Extranet VPN
Aspectos de segurança
- A criptografia exerce papel fundamental no processo de criação da VPN, assim como o princípio do tunelamento
- A criptografia visa garantir a autenticidade, o sigilo e a integridade dos dados
- Já o tunelamento, permite a criação de túneis que sejam seguros e independente de protocolos
- Pode ser utilizado em ambientes inseguros
- É capaz de trafegar qualquer tipo de protocolo, até mesmo diferentes ao IP
- Independente de rede e aplicação
- Princpais protocolos de tunelamento
- PPTP - Baseado no protocolo PPP
- Opera na camada de enlace tendo sido puramente desenvolvido para VPN
- Possui recursos de autenticação de usuário dependendo, portanto, da inicialização por parte deste
- É suportado pelas mais diversas plataformas sendo leve, rápido e de fácil implementação
- Por se basear em chaves de 128 bits, não é considerado seguro
- Critérios mais robustos de autenticidade, bem como qualquer implementação de integridade e confidencialidade dependem do IPSec
- Protocolos de camada superiores
- Opera na camada de enlace tendo sido puramente desenvolvido para VPN
- L2TP
- Protocolo puramente desenvolvido na camada de enlace para criação de túneis VPN baseado no protocolo L2F (Layer 2 Forwarding) e PPTP
- Sem técnicas de segurança para garantir a confidencialidade
- Por esse motivo, utiliza o IPSEC na camada superior
- Utiliza a porta UDP 500, o que pode gerar problemas de liberação de portas em firewalls
- É considerado rápido, leve e multiplataforma bem como o PPTP
- Diferentemente do PPTP, pode ser transparente ao usuário, sendo o túnel criado diretamente nos equipamentos de borda ou gateways
- Protocolo puramente desenvolvido na camada de enlace para criação de túneis VPN baseado no protocolo L2F (Layer 2 Forwarding) e PPTP
- OpenVPN
- Cliente que utiliza protocolo de código aberto que utiliza a biblioteca OpenSSL e os protocolos SSLv3/TLSv1 (Criase uma camada segura entre a camada de aplicação e transporte
- Por padrão, roda sobre UDP, porém pode rodar em qualquer porta do TCP, como a 443
- Possui suporte a diversos algoritmos criptográficos devido o OpenSSL. Geralmente é mais rápido que o IPSEC
- SSTP
- Protocolo proprietário da MICROSOFT, possuindo integração completa com WINDOWS, sendo de fácil instalação e utilização
- Utiliza SSLv3, dessa forma pode atuar na porta TCP 443, a mesma do HTTPS, evitando problemas de abertura de portas em firewalls
- IPSec
- Implementação a nível da camada de rede que utiliza os conceitos de operação em modo transporte ou tunelamento com a capacidade de acrescentar cabeçalhos AH e ESP
- Para efeitos de filtragem em firewall, deve-se liberar a porta UDP/500 para troca de chaves
- Além disso, deve-se liberar a identificação do protocolo IP 50 e 51
- O primeiro é utilizado para o encaminhamento do ESP e o segundo para tráfego AH
- MPLS
- É possível criar túneis VPN em uma rede MPLS com o mapeamento de determinado cliente ou rede para um rótulo específico
- Dessa forma, somente o tráfego de determinada fonte com determinado destino possuirá a referida identificação, criandose assim um túnel na rede
- Tal característica permite apenas o isolamento de tráfego, não havendo implementação de técnicas de criptografia
- Este modelo é diferenciado uma vez que não há orientação à conexão, mas tão somente a marcação dos pacotes, tal qual ocorre com o IPSec
- É possível criar túneis VPN em uma rede MPLS com o mapeamento de determinado cliente ou rede para um rótulo específico
- PPTP - Baseado no protocolo PPP
- A criptografia exerce papel fundamental no processo de criação da VPN, assim como o princípio do tunelamento
Outras classificações de redes VPN
- Virtual Leased Line (VLL): dois usuários conectados por um túnel IP que emula um circuito físico dedicado ou uma linha privada
- Virtual Private Routed Network (VPRN): emulação de uma WAN com vários sites usando IP
- Virtual Private Dial Network (VPDN): permite aos usuário terem acesso remoto via Point-to-Point protocol (PPP)
- Virtual Private Lan Segment (VPLS): emula um segmento de rede local usando o backboneIP
- A VPLS é utilizada para prover o serviço de LAN transparente, e oferece serviço semelhante à emulação de LAN do ATM
- Esta também oferece completa transparência aos protocolos com tunelamento multiprotocolar, e suporte a Broadcast e Multicast
Informações
- Descrição
- Mapa Mental sobre Virtual Private Network (VPN), criado por Michel Souza em 25-08-2018.
- Criado por
- Michel Souza
- Visualizações
- 0
- Avaliação
Mais sobre VPN e protocolos de tunelamento