
Mapa mental
GRCSI
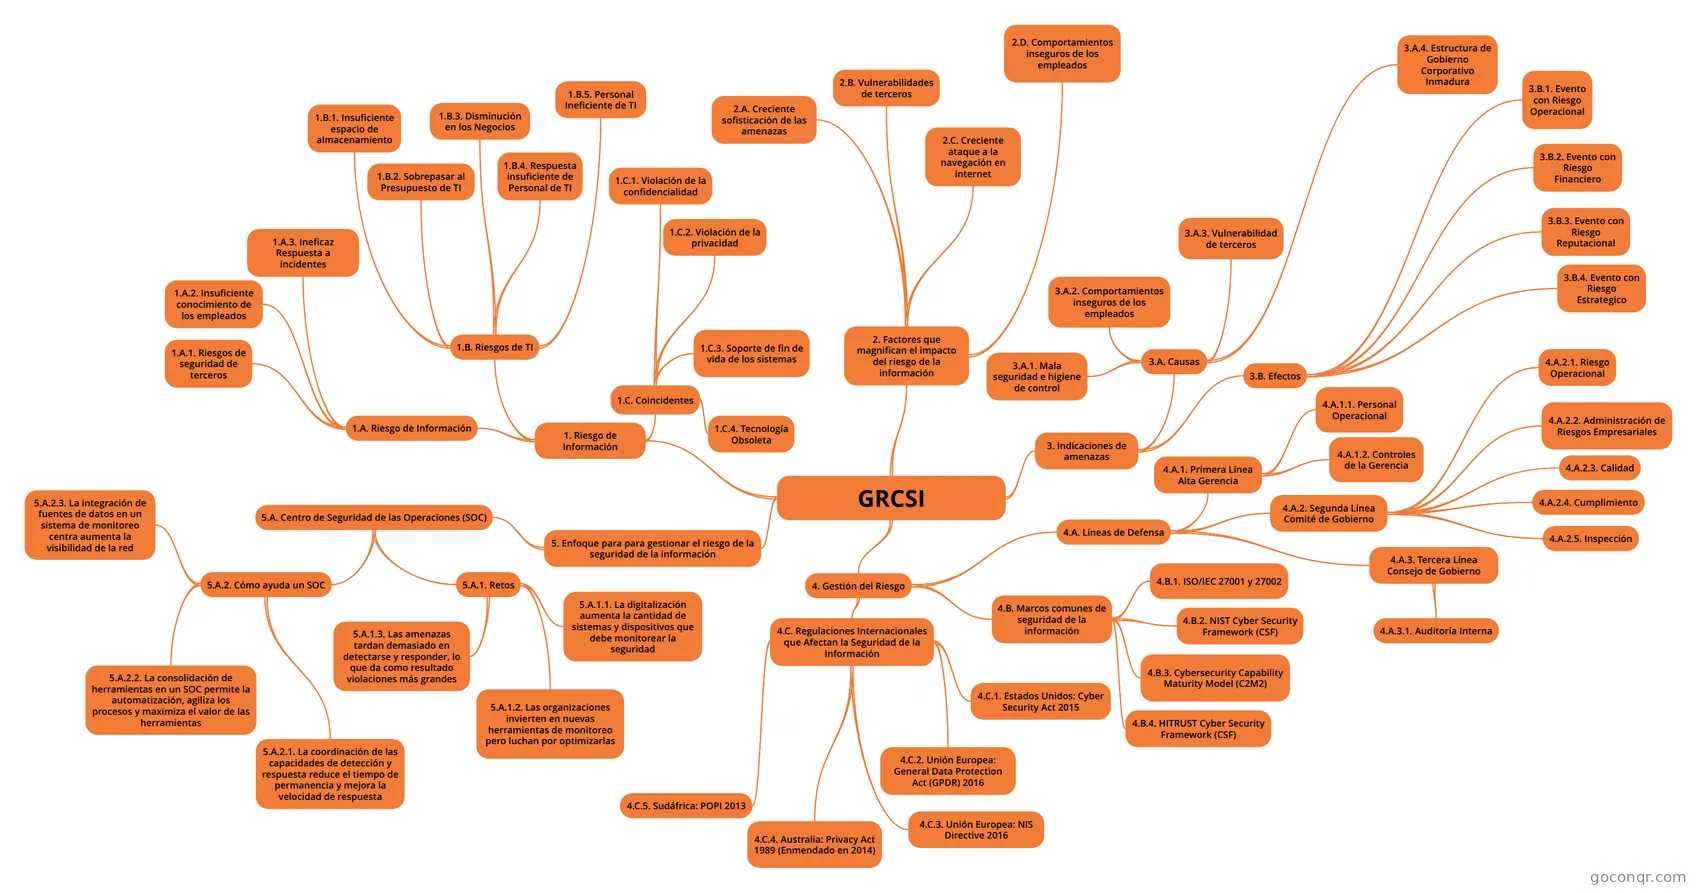
Mapa mental: riesgo de la información
Conteúdo do mapa
GRCSI
1. Riesgo de Información
- 1.A. Riesgo de Información
- 1.A.1. Riesgos de seguridad de terceros
- 1.A.2. Insuficiente conocimiento de los empleados
- 1.A.3. Ineficaz Respuesta a incidentes
- 1.B. Riesgos de TI
- 1.B.1. Insuficiente espacio de almacenamiento
- 1.B.2. Sobrepasar al Presupuesto de TI
- 1.B.3. Disminución en los Negocios
- 1.B.4. Respuesta insuficiente de Personal de TI
- 1.B.5. Personal Ineficiente de TI
- 1.C. Coincidentes
- 1.C.1. Violación de la confidencialidad
- 1.C.2. Violación de la privacidad
- 1.C.3. Soporte de fin de vida de los sistemas
- 1.C.4. Tecnología Obsoleta
- 1.A. Riesgo de Información
2. Factores que magnifican el impacto del riesgo de la información
- 2.A. Creciente sofisticación de las amenazas
- 2.B. Vulnerabilidades de terceros
- 2.C. Creciente ataque a la navegación en internet
- 2.D. Comportamientos inseguros de los empleados
3. Indicaciones de amenazas
- 3.A. Causas
- 3.A.1. Mala seguridad e higiene de control
- 3.A.2. Comportamientos inseguros de los empleados
- 3.A.3. Vulnerabilidad de terceros
- 3.A.4. Estructura de Gobierno Corporativo Inmadura
- 3.B. Efectos
- 3.B.1. Evento con Riesgo Operacional
- 3.B.2. Evento con Riesgo Financiero
- 3.B.3. Evento con Riesgo Reputacional
- 3.B.4. Evento con Riesgo Estrategico
- 3.A. Causas
4. Gestión del Riesgo
- 4.A. Líneas de Defensa
- 4.A.1. Primera Línea Alta Gerencia
- 4.A.1.2. Controles de la Gerencia
- 4.A.1.1. Personal Operacional
- 4.A.2. Segunda Línea Comité de Gobierno
- 4.A.2.2. Administración de Riesgos Empresariales
- 4.A.2.1. Riesgo Operacional
- 4.A.2.3. Calidad
- 4.A.2.5. Inspección
- 4.A.2.4. Cumplimiento
- 4.A.3. Tercera Línea Consejo de Gobierno
- 4.A.3.1. Auditoría Interna
- 4.A.1. Primera Línea Alta Gerencia
- 4.B. Marcos comunes de seguridad de la información
- 4.B.1. ISO/IEC 27001 y 27002
- 4.B.2. NIST Cyber Security Framework (CSF)
- 4.B.3. Cybersecurity Capability Maturity Model (C2M2)
- 4.B.4. HITRUST Cyber Security Framework (CSF)
- 4.C. Regulaciones Internacionales que Afectan la Seguridad de la Información
- 4.C.1. Estados Unidos: Cyber Security Act 2015
- 4.C.2. Unión Europea: General Data Protection Act (GPDR) 2016
- 4.C.3. Unión Europea: NIS Directive 2016
- 4.C.5. Sudáfrica: POPI 2013
- 4.C.4. Australia: Privacy Act 1989 (Enmendado en 2014)
- 4.A. Líneas de Defensa
5. Enfoque para para gestionar el riesgo de la seguridad de la información
- 5.A. Centro de Seguridad de las Operaciones (SOC)
- 5.A.1. Retos
- 5.A.1.1. La digitalización aumenta la cantidad de sistemas y dispositivos que debe monitorear la seguridad
- 5.A.1.2. Las organizaciones invierten en nuevas herramientas de monitoreo pero luchan por optimizarlas
- 5.A.1.3. Las amenazas tardan demasiado en detectarse y responder, lo que da como resultado violaciones más grandes
- 5.A.2. Cómo ayuda un SOC
- 5.A.2.3. La integración de fuentes de datos en un sistema de monitoreo centra aumenta la visibilidad de la red
- 5.A.2.2. La consolidación de herramientas en un SOC permite la automatización, agiliza los procesos y maximiza el valor de las herramientas
- 5.A.2.1. La coordinación de las capacidades de detección y respuesta reduce el tiempo de permanencia y mejora la velocidad de respuesta
- 5.A.1. Retos
- 5.A. Centro de Seguridad de las Operaciones (SOC)
Informações
- Descrição
- Tarea 10: Gestión de riesgos y controles en sistemas de información Alumno: José Manuel González Colin 00379314 Maestra Sara María Trigos Landa
- Criado por
- Jose Manuel Gonzalez Colin
- Visualizações
- 19
- Avaliação