
Mapa mental
Estándares de Prueba de Penetración
Conteúdo do mapa
Estándares de Prueba de Penetración
OSSTMM
- Es uno de los estándares profesionales más completos y comúnmente utilizados en Auditorías de Seguridad para revisar la Seguridad de los Sistemas desde Internet. Incluye un marco de trabajo que describe las fases que habría que realizar para la ejecución de la auditoría.
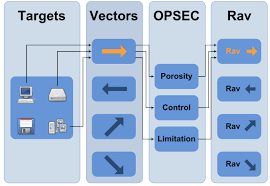
- Alcance
- Se define un proceso que recolecta de información en todos los bienes en el ambiente objetivo.
- Canal
- Nos determinar el tipo de comunicación e interacción que habrá con los bienes los cuales pueden ser físicos, espectros y comunicativos. Todos estos canales representan un único set de los componentes de seguridad y deben ser testados y verificados durante el periodo de evaluación.
- Índice
- Clasifica bienes objetivo que se corresponde con sus particulares identificaciones como la dirección MAC o la dirección IP.
- Vector
- Se concluye en qué dirección puede el perito informático evaluar y analizar cada bien funcional.
NIST
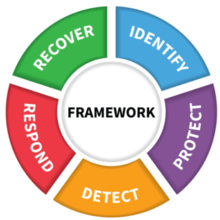
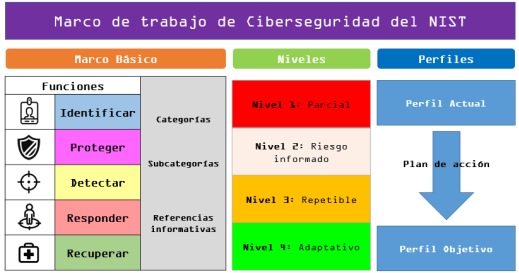
- Proporciona un marco de políticas de seguridad informática guía sobre cómo el sector privado organizaciones en los Estados Unidos pueden evaluar y mejorar su capacidad de prevenir, detectar y responder a los ataques cibernéticos.
- Identificar
- Desarrollar la comprensión de la organización para gestionar los riesgos de seguridad cibernética a sistemas, activos, datos y capacidades.
- Proteger
- Desarrollar y aplicar las salvaguardas apropiadas para garantizar la prestación de servicios de infraestructura crítica
- Detectar
- Desarrollar e implementar las actividades necesarias para identificar la ocurrencia de un evento de seguridad cibernética
- Responder
- Desarrollar e implementar las actividades necesarias para tomar acción respecto a un evento detectado la seguridad cibernética.
- Recuperar
- Desarrollar e implementar las actividades apropiadas para mantener los planes para la resistencia y para restaurar las capacidades o servicios que fueron perjudicadas debido a un evento de seguridad cibernética
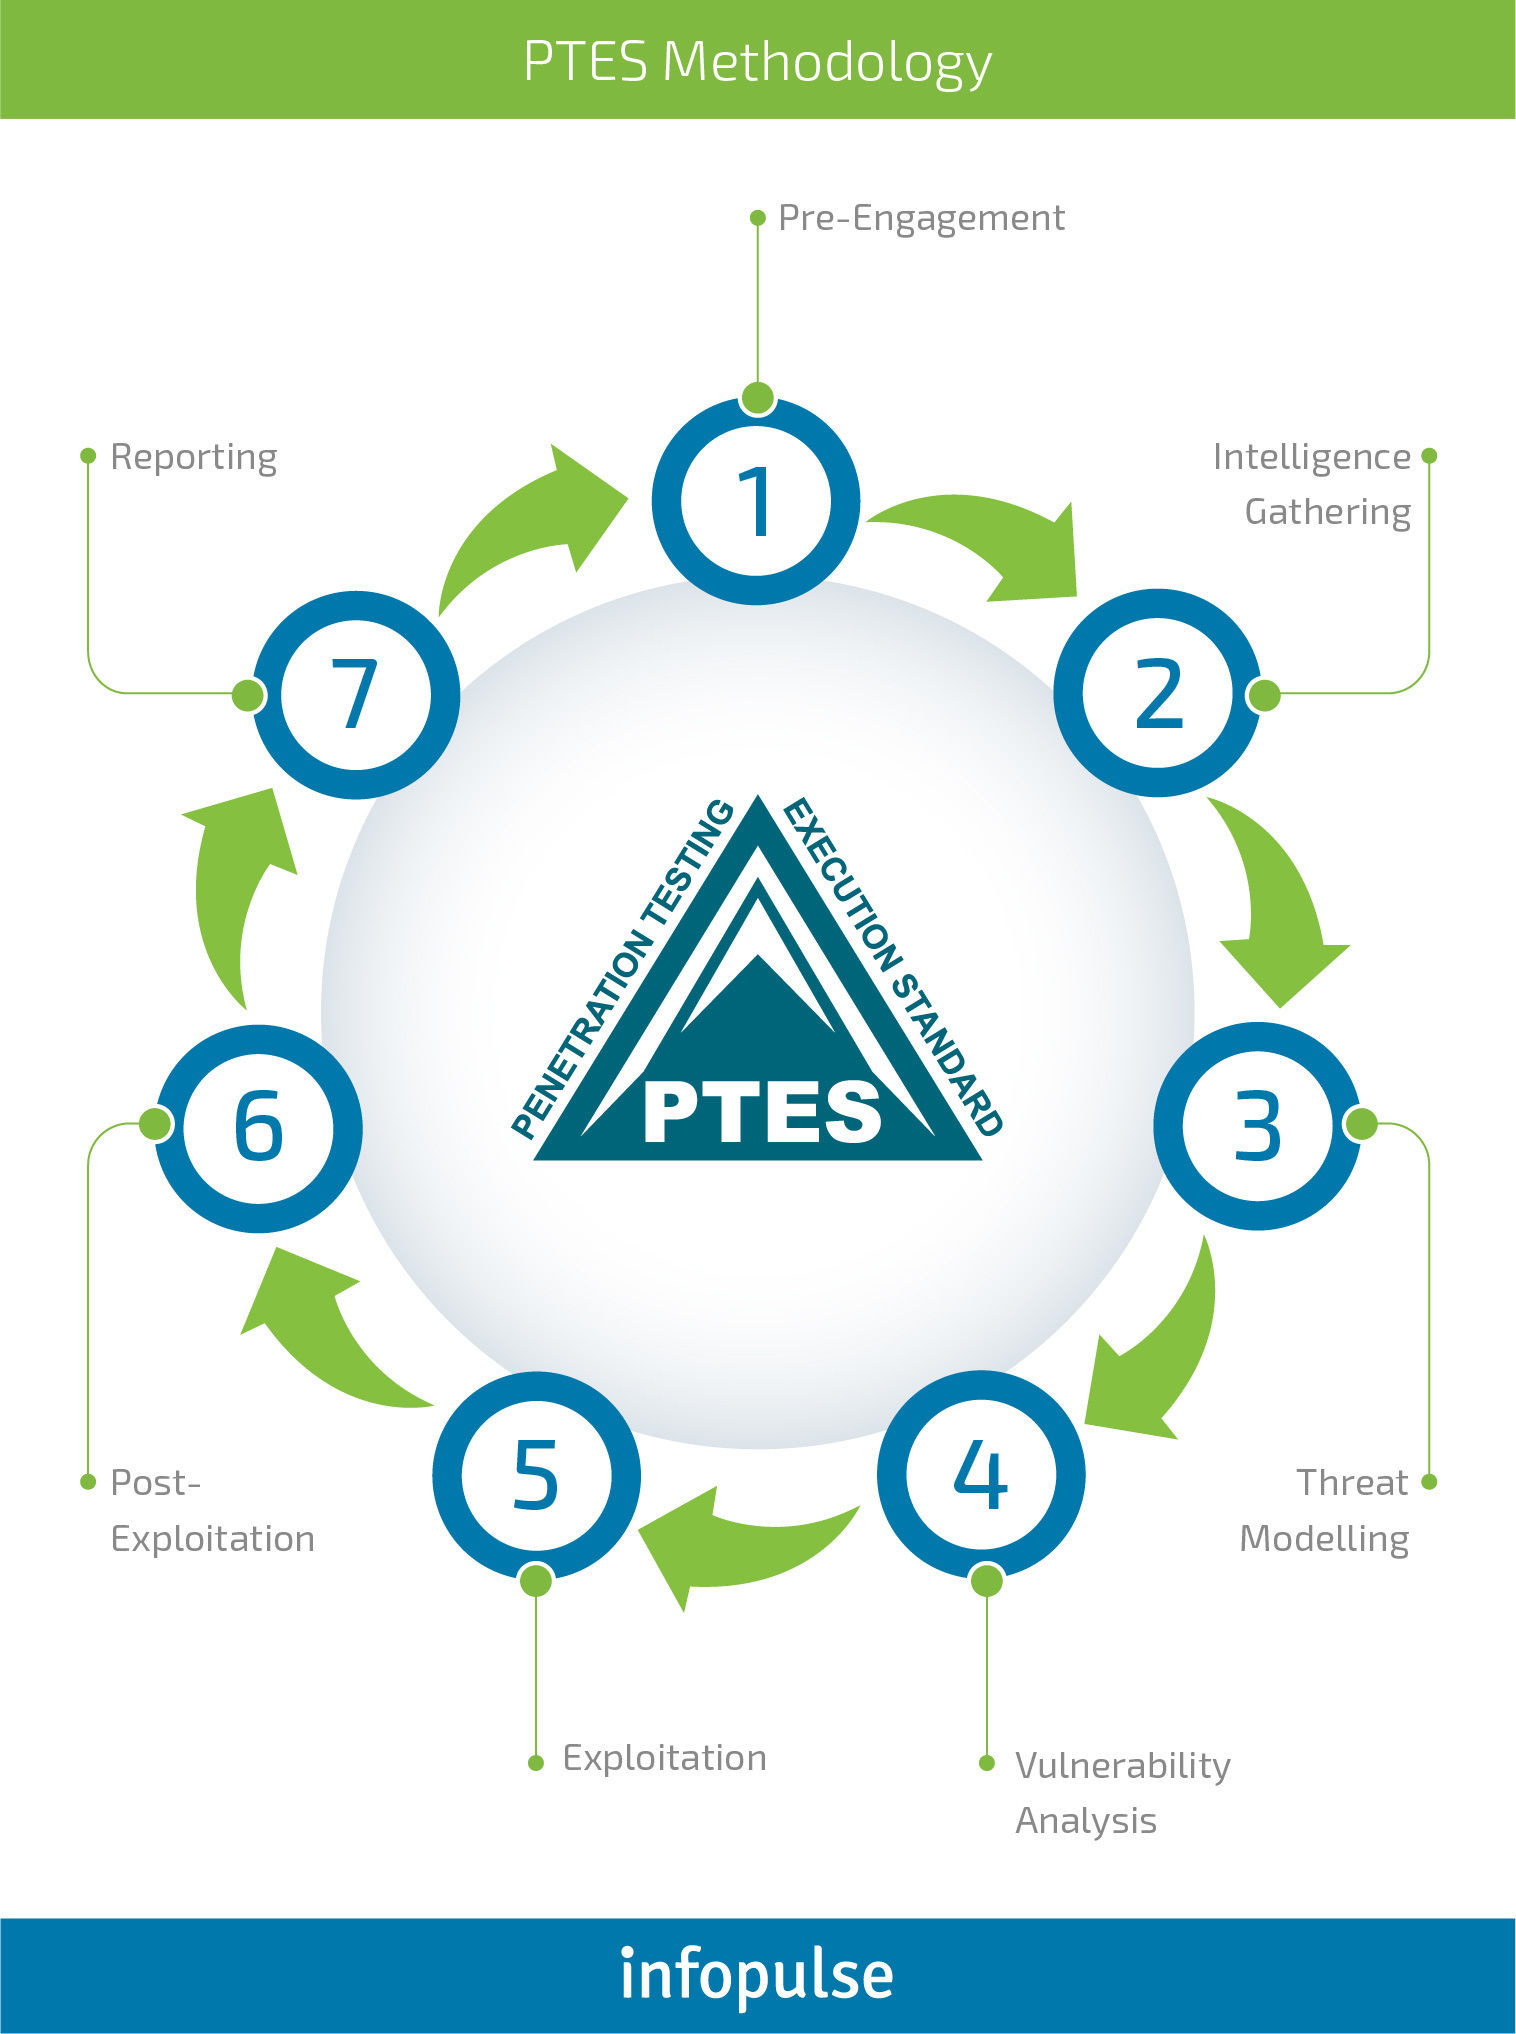
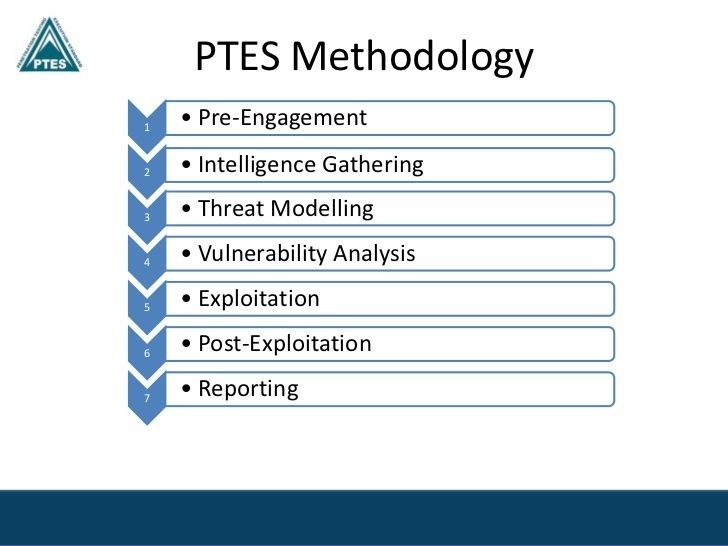
PTES
- Pretende unir esfuerzos de analistas y expertos en seguridad para hacer un estándar que pueda completar una auditoría en todos sus procesos más habituales.
- Pre-compromiso
- Esta sección describe los principales problemas que se debatirán y tratarán en la etapa inicial de la prueba antes de comenzar cualquier prueba real.
- Recolección de Información
- Modelado de Amenazas
- Esta sección sigue el enfoque tradicional de "activos y atacantes". Define los activos como activos comerciales y procesos comerciales, y los atacantes como comunidades de amenazas y sus capacidades / motivación.
- Análisis de Vulnerabilidad
- Este es el proceso de encontrar debilidades en los sistemas y procesos objetivo, lo que permitiría a un atacante comprometer los controles de seguridad de un activo.
- Explotación
- Esta sección comienza con "identificar el menor camino de resistencia dentro de la organización sin detección y tener el mayor impacto en la capacidad de la organización para generar ingresos" (PTES 2012)
- Post-explotación
- Informes
- La presentación de informes es la fase final de la prueba de penetración. En esta sección, el estándar PTES proporciona una discusión de alto nivel sobre los elementos requeridos del informe, así como los problemas que deben abordar.
OWASP
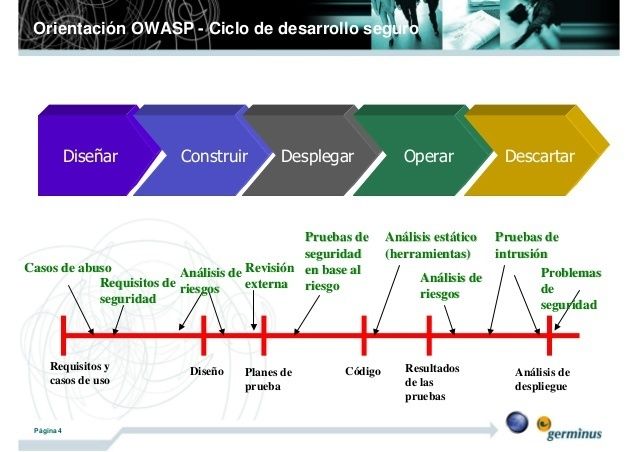
- Es una metodología de seguridad de auditoría web, abierta y colaborativa, orientada al análisis de seguridad de aplicaciones Web, y usada como referente en auditorías de seguridad.
- Diseñar
- Construir
- Desplegar
- Operar
- Descartar
Imagens e arquivos do mapa
Informações
- Descrição
- Mapa Mental Seguridad Computacional
- Criado por
- Christian Maza Achury
- Visualizações
- 38
- Avaliação