
Mapa mental
MALWARE
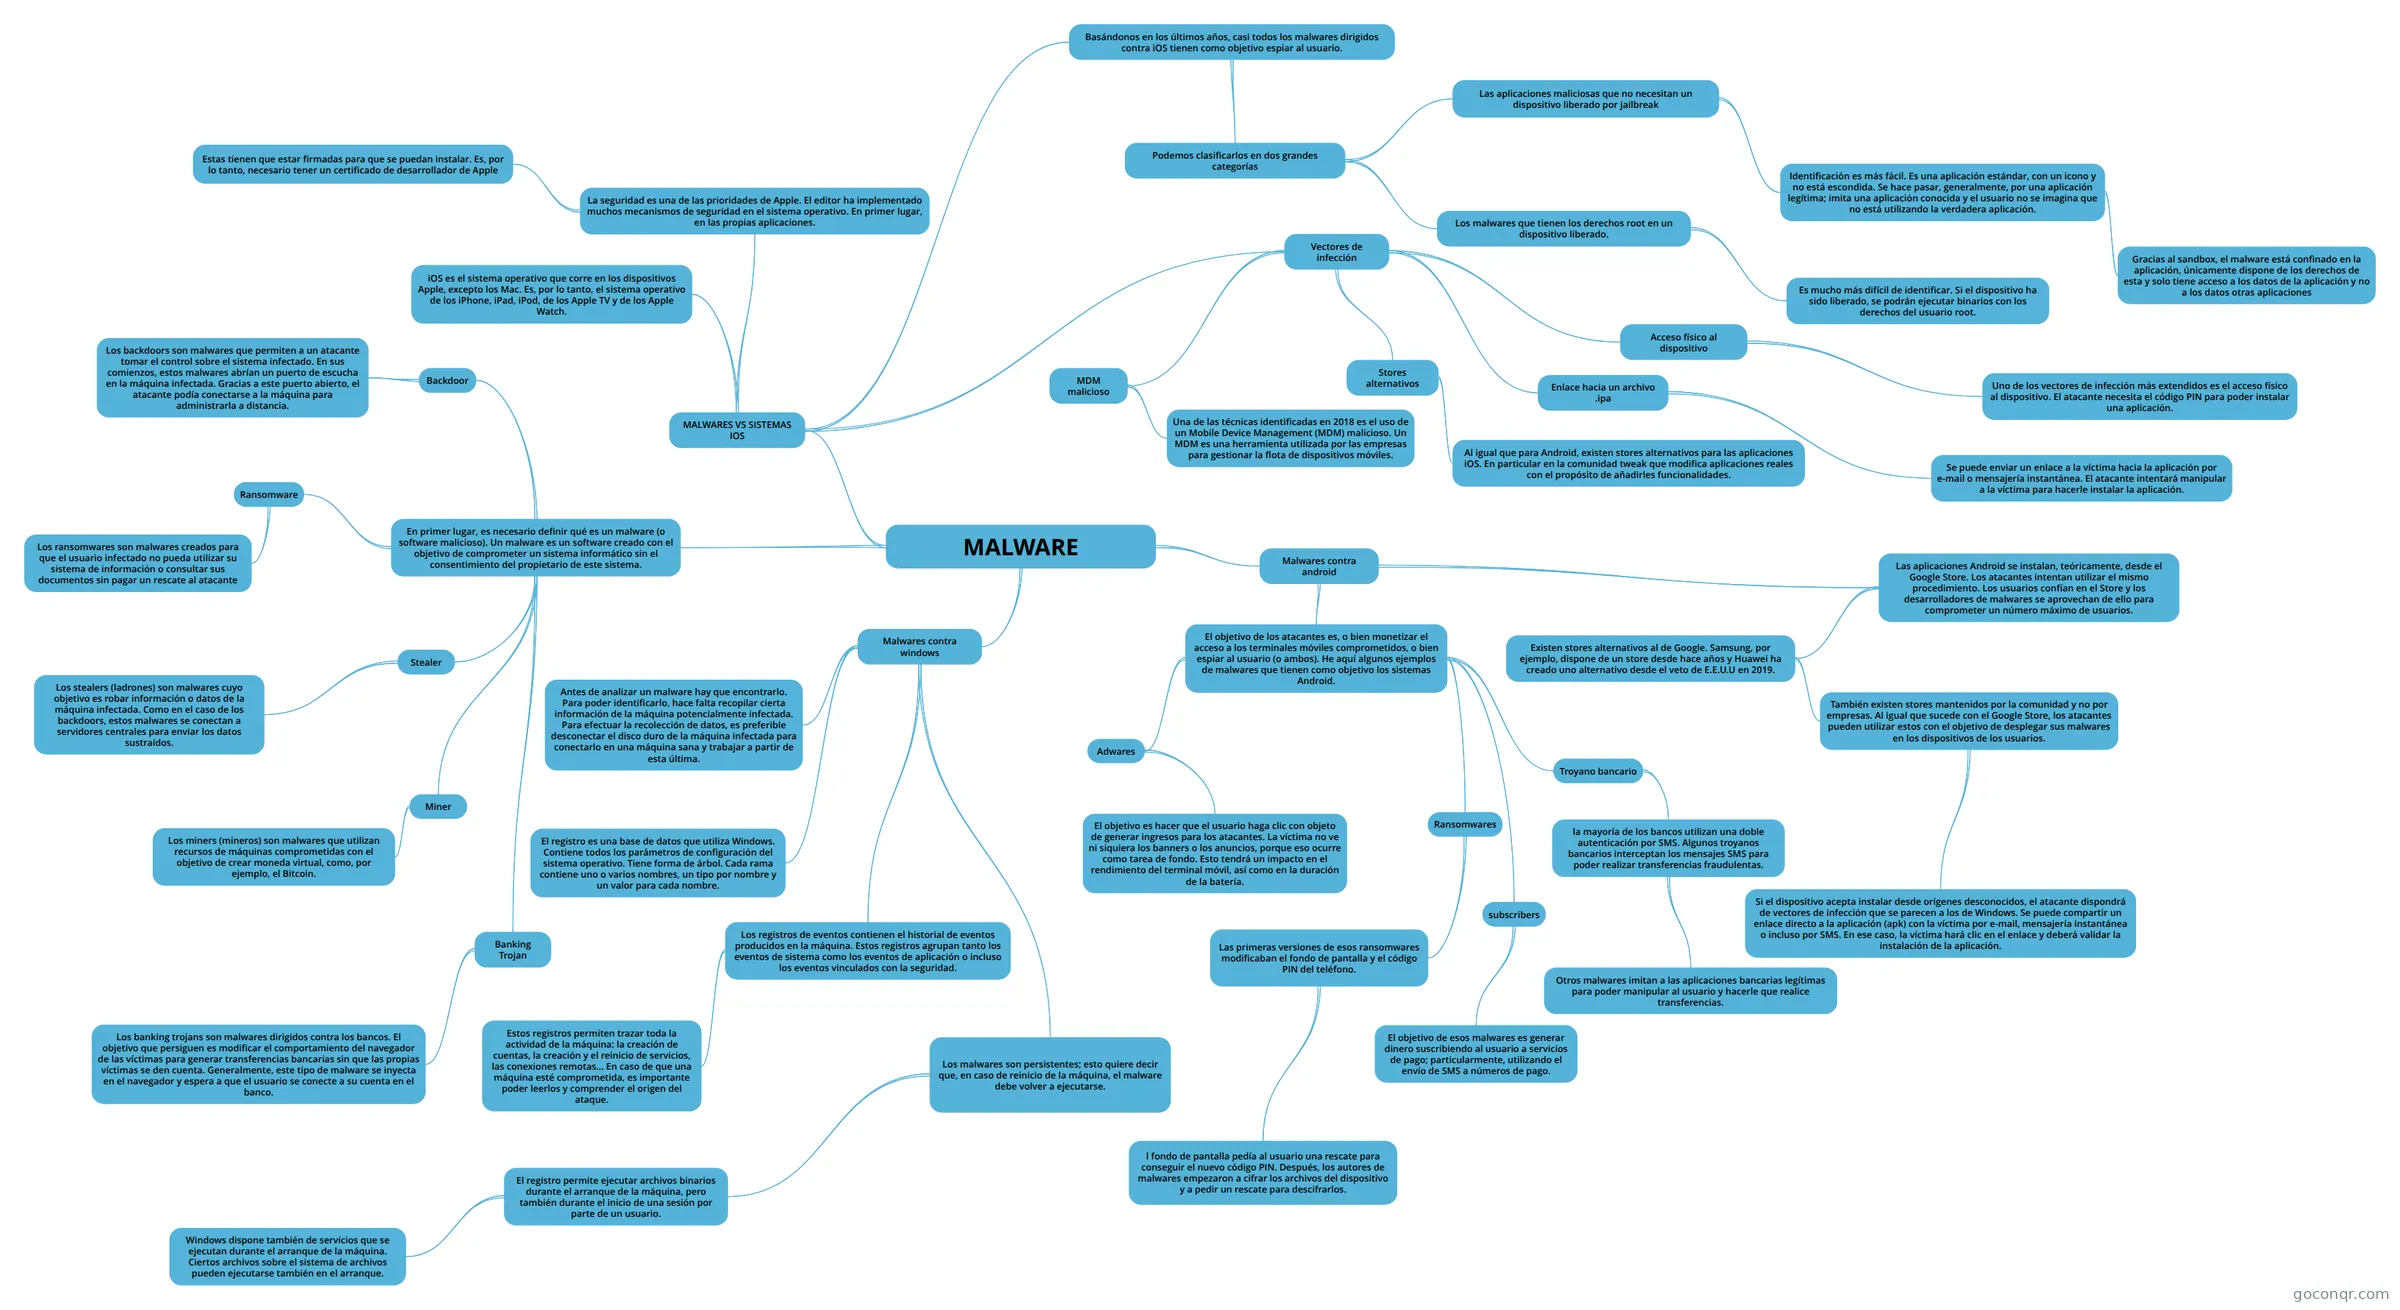
Mapa mental: Malware
Conteúdo do mapa
MALWARE
En primer lugar, es necesario definir qué es un malware (o software malicioso). Un malware es un software creado con el objetivo de comprometer un sistema informático sin el consentimiento del propietario de este sistema.
- Backdoor
- Los backdoors son malwares que permiten a un atacante tomar el control sobre el sistema infectado. En sus comienzos, estos malwares abrían un puerto de escucha en la máquina infectada. Gracias a este puerto abierto, el atacante podía conectarse a la máquina para administrarla a distancia.
- Ransomware
- Los ransomwares son malwares creados para que el usuario infectado no pueda utilizar su sistema de información o consultar sus documentos sin pagar un rescate al atacante
- Stealer
- Los stealers (ladrones) son malwares cuyo objetivo es robar información o datos de la máquina infectada. Como en el caso de los backdoors, estos malwares se conectan a servidores centrales para enviar los datos sustraídos.
- Miner
- Los miners (mineros) son malwares que utilizan recursos de máquinas comprometidas con el objetivo de crear moneda virtual, como, por ejemplo, el Bitcoin.
- Banking Trojan
- Los banking trojans son malwares dirigidos contra los bancos. El objetivo que persiguen es modificar el comportamiento del navegador de las víctimas para generar transferencias bancarias sin que las propias víctimas se den cuenta. Generalmente, este tipo de malware se inyecta en el navegador y espera a que el usuario se conecte a su cuenta en el banco.
- Backdoor
Malwares contra windows
- El registro es una base de datos que utiliza Windows. Contiene todos los parámetros de configuración del sistema operativo. Tiene forma de árbol. Cada rama contiene uno o varios nombres, un tipo por nombre y un valor para cada nombre.
- Los registros de eventos contienen el historial de eventos producidos en la máquina. Estos registros agrupan tanto los eventos de sistema como los eventos de aplicación o incluso los eventos vinculados con la seguridad.
- Estos registros permiten trazar toda la actividad de la máquina: la creación de cuentas, la creación y el reinicio de servicios, las conexiones remotas… En caso de que una máquina esté comprometida, es importante poder leerlos y comprender el origen del ataque.
- Los malwares son persistentes; esto quiere decir que, en caso de reinicio de la máquina, el malware debe volver a ejecutarse.
- El registro permite ejecutar archivos binarios durante el arranque de la máquina, pero también durante el inicio de una sesión por parte de un usuario.
- Windows dispone también de servicios que se ejecutan durante el arranque de la máquina. Ciertos archivos sobre el sistema de archivos pueden ejecutarse también en el arranque.
- El registro permite ejecutar archivos binarios durante el arranque de la máquina, pero también durante el inicio de una sesión por parte de un usuario.
- Antes de analizar un malware hay que encontrarlo. Para poder identificarlo, hace falta recopilar cierta información de la máquina potencialmente infectada. Para efectuar la recolección de datos, es preferible desconectar el disco duro de la máquina infectada para conectarlo en una máquina sana y trabajar a partir de esta última.
Malwares contra android
- El objetivo de los atacantes es, o bien monetizar el acceso a los terminales móviles comprometidos, o bien espiar al usuario (o ambos). He aquí algunos ejemplos de malwares que tienen como objetivo los sistemas Android.
- Adwares
- El objetivo es hacer que el usuario haga clic con objeto de generar ingresos para los atacantes. La víctima no ve ni siquiera los banners o los anuncios, porque eso ocurre como tarea de fondo. Esto tendrá un impacto en el rendimiento del terminal móvil, así como en la duración de la batería.
- subscribers
- El objetivo de esos malwares es generar dinero suscribiendo al usuario a servicios de pago; particularmente, utilizando el envío de SMS a números de pago.
- Ransomwares
- Las primeras versiones de esos ransomwares modificaban el fondo de pantalla y el código PIN del teléfono.
- l fondo de pantalla pedía al usuario una rescate para conseguir el nuevo código PIN. Después, los autores de malwares empezaron a cifrar los archivos del dispositivo y a pedir un rescate para descifrarlos.
- Las primeras versiones de esos ransomwares modificaban el fondo de pantalla y el código PIN del teléfono.
- Troyano bancario
- la mayoría de los bancos utilizan una doble autenticación por SMS. Algunos troyanos bancarios interceptan los mensajes SMS para poder realizar transferencias fraudulentas.
- Otros malwares imitan a las aplicaciones bancarias legítimas para poder manipular al usuario y hacerle que realice transferencias.
- la mayoría de los bancos utilizan una doble autenticación por SMS. Algunos troyanos bancarios interceptan los mensajes SMS para poder realizar transferencias fraudulentas.
- Adwares
- Las aplicaciones Android se instalan, teóricamente, desde el Google Store. Los atacantes intentan utilizar el mismo procedimiento. Los usuarios confían en el Store y los desarrolladores de malwares se aprovechan de ello para comprometer un número máximo de usuarios.
- Existen stores alternativos al de Google. Samsung, por ejemplo, dispone de un store desde hace años y Huawei ha creado uno alternativo desde el veto de E.E.U.U en 2019.
- También existen stores mantenidos por la comunidad y no por empresas. Al igual que sucede con el Google Store, los atacantes pueden utilizar estos con el objetivo de desplegar sus malwares en los dispositivos de los usuarios.
- Si el dispositivo acepta instalar desde orígenes desconocidos, el atacante dispondrá de vectores de infección que se parecen a los de Windows. Se puede compartir un enlace directo a la aplicación (apk) con la víctima por e-mail, mensajería instantánea o incluso por SMS. En ese caso, la víctima hará clic en el enlace y deberá validar la instalación de la aplicación.
- También existen stores mantenidos por la comunidad y no por empresas. Al igual que sucede con el Google Store, los atacantes pueden utilizar estos con el objetivo de desplegar sus malwares en los dispositivos de los usuarios.
- Existen stores alternativos al de Google. Samsung, por ejemplo, dispone de un store desde hace años y Huawei ha creado uno alternativo desde el veto de E.E.U.U en 2019.
- El objetivo de los atacantes es, o bien monetizar el acceso a los terminales móviles comprometidos, o bien espiar al usuario (o ambos). He aquí algunos ejemplos de malwares que tienen como objetivo los sistemas Android.
MALWARES VS SISTEMAS IOS
- iOS es el sistema operativo que corre en los dispositivos Apple, excepto los Mac. Es, por lo tanto, el sistema operativo de los iPhone, iPad, iPod, de los Apple TV y de los Apple Watch.
- La seguridad es una de las prioridades de Apple. El editor ha implementado muchos mecanismos de seguridad en el sistema operativo. En primer lugar, en las propias aplicaciones.
- Estas tienen que estar firmadas para que se puedan instalar. Es, por lo tanto, necesario tener un certificado de desarrollador de Apple
- Basándonos en los últimos años, casi todos los malwares dirigidos contra iOS tienen como objetivo espiar al usuario.
- Podemos clasificarlos en dos grandes categorías
- Las aplicaciones maliciosas que no necesitan un dispositivo liberado por jailbreak
- Identificación es más fácil. Es una aplicación estándar, con un icono y no está escondida. Se hace pasar, generalmente, por una aplicación legítima; imita una aplicación conocida y el usuario no se imagina que no está utilizando la verdadera aplicación.
- Gracias al sandbox, el malware está confinado en la aplicación, únicamente dispone de los derechos de esta y solo tiene acceso a los datos de la aplicación y no a los datos otras aplicaciones
- Identificación es más fácil. Es una aplicación estándar, con un icono y no está escondida. Se hace pasar, generalmente, por una aplicación legítima; imita una aplicación conocida y el usuario no se imagina que no está utilizando la verdadera aplicación.
- Los malwares que tienen los derechos root en un dispositivo liberado.
- Es mucho más difícil de identificar. Si el dispositivo ha sido liberado, se podrán ejecutar binarios con los derechos del usuario root.
- Las aplicaciones maliciosas que no necesitan un dispositivo liberado por jailbreak
- Podemos clasificarlos en dos grandes categorías
- Vectores de infección
- Acceso físico al dispositivo
- Uno de los vectores de infección más extendidos es el acceso físico al dispositivo. El atacante necesita el código PIN para poder instalar una aplicación.
- Enlace hacia un archivo .ipa
- Se puede enviar un enlace a la víctima hacia la aplicación por e-mail o mensajería instantánea. El atacante intentará manipular a la víctima para hacerle instalar la aplicación.
- Stores alternativos
- Al igual que para Android, existen stores alternativos para las aplicaciones iOS. En particular en la comunidad tweak que modifica aplicaciones reales con el propósito de añadirles funcionalidades.
- MDM malicioso
- Una de las técnicas identificadas en 2018 es el uso de un Mobile Device Management (MDM) malicioso. Un MDM es una herramienta utilizada por las empresas para gestionar la flota de dispositivos móviles.
- Acceso físico al dispositivo
Informações
- Descrição
- Mapa Mental sobre MALWARE, criado por Luis Angel Salas Terrazas em 23-03-2021.
- Criado por
- Luis Angel Salas Terrazas
- Visualizações
- 0
- Avaliação