
Mapa mental
LABORATORIO FORENSE DE ANDROID
Conteúdo do mapa
LABORATORIO FORENSE DE ANDROID
LABORATORIO DE ADQUISICIÓN DE DATOS
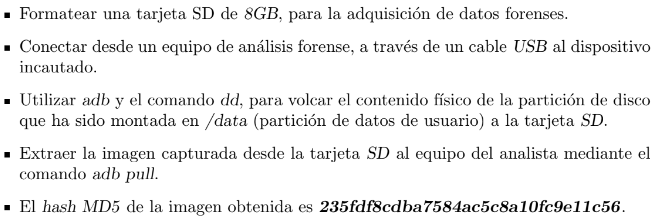
- Adquisición de una imagen forense de un dispositivo Android
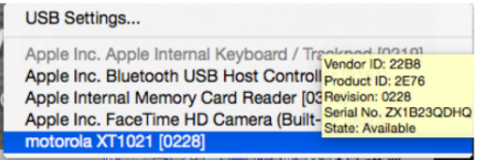
- Conexión del dispositivo
- Disponer de un dispositivo rooteado
- Mediante conexión USB
- Procedemos desde Santoku
- Preparación de la adquisición
- Una vez conectado a Santoku
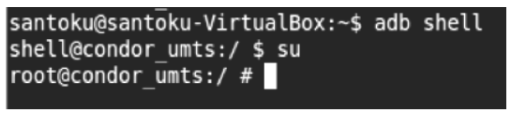
- Abrimos shell y cambiamos al usuario root
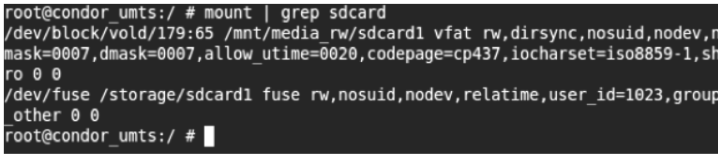
- mount para averiguar el dispositivo que le corresponde
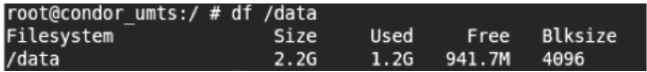
- Averiguamos el tamaño del bloque
- Abrimos shell y cambiamos al usuario root
- Una vez conectado a Santoku
- Adquisición de la imagen
- Tarjeta SD vacía en el dispositivo
- Ejecutamos dd
- adb pull obtenemos la imagen de la partición del usuario
- Conexión del dispositivo
- Adquisición de una imagen de una tarjeta SD
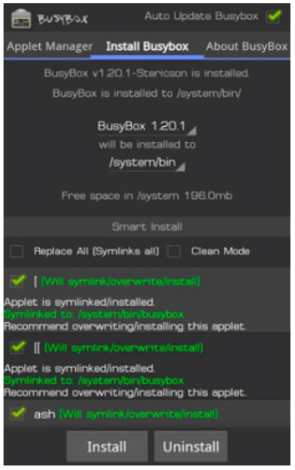
- Instalación de BUSYBOX
- Necesitamos otro dispoditivo
- Almacenar la imagen capturada
- Podemos redirigir los datos generados por dd
- Directamente a un puerto
- Una vez instalado lo ejecutamos
- Necesitamos otro dispoditivo
- Obtención de la imagen
- Averiguamos el dispositivo correspondiente
- Transmitir a la máquina de análisis a través de un socket
- Ejecutamos
- Instalación de BUSYBOX
- Adquisición lógica de un dispositivo Android
- Instalación de AFLOGICAL
- Extraer información
- Historial de llamadas
- Contactos
- Mensajes SMS, MMS
- Extraer información
- Ejecución de AFLOGICAL
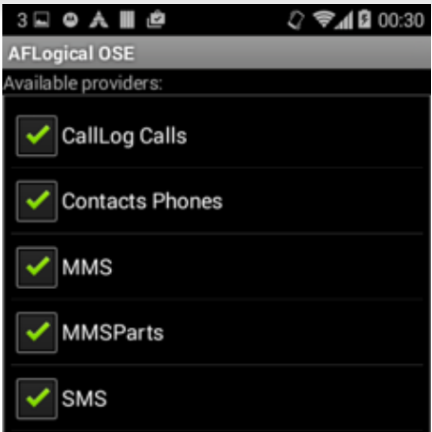
- Marcar información que queremos extraer en el dispositivo
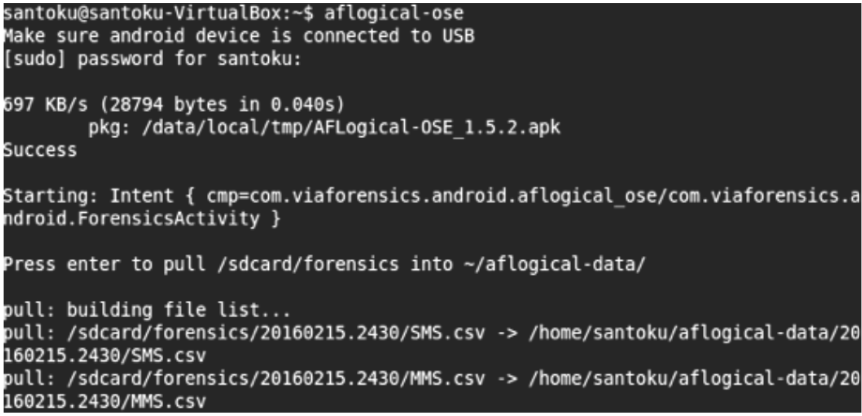
- Continuamos en la consola para transferir los datos a nuestro dispositivo
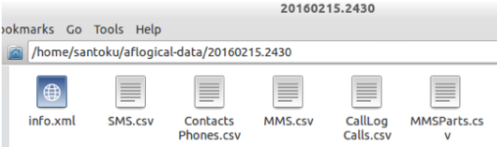
- Resultados
- Los resultados pueden ser inspeccionados
- Utilizando el navegador de archivos de Santoku Linux
- Los resultados pueden ser inspeccionados
- Instalación de AFLOGICAL
- Adquisición de la memoria de un dispositivo Android
- Instalación y ejecución de LIME
- Es necesario contar con un dispositivo rooteado
- Descargar y compilar LiME
- Copiar el módulo al dispositivo
- Modificamos los puertos para redirigir la salida del LiME
- Abrimos una shell
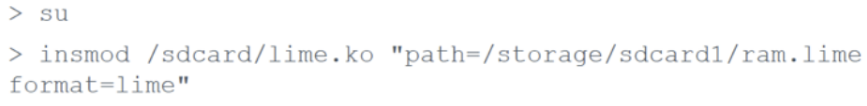
- Accedemos a root y ejecutamos el módulo de kernel
- Abrimos una shell
- Transmisión de la imagen
- La imagen se crea en formato lime en la sdcard del sistema
- Para obtener en la máquina
- Puede ser analizada con volatility
- Para obtener en la máquina
- La imagen se crea en formato lime en la sdcard del sistema
- Instalación y ejecución de LIME
- Adquisición de una imagen forense de un dispositivo Android
LABORATORIO DE ANÁLISIS DE DATOS
- Presentación del caso
- Escenario
- En un escenario de robo
- Se recupera un dispositivo Android
- El que el sospechoso estaba utilizando
- Se recupera un dispositivo Android
- En un escenario de robo
- Estado del dispositivo
- El dispositivo no tiene sistema de bloqueo
- Y estaba rooteado
- El experto lleva acabo unas tareas
- Y estaba rooteado
- El dispositivo no tiene sistema de bloqueo
- Enunciado
- La imagen debe incluir
- Localizaciones de posibles futuros objetivos del grupo criminal
- Nombres de posibles cómplices del sospechoso
- Información adicional
- Nombres de posibles cómplices del sospechoso
- Localizaciones de posibles futuros objetivos del grupo criminal
- La imagen debe incluir
- Escenario
- Introducción al laboratorio
- Análisis de una imagen de un dispositivo Android
- Se basa en una simulación en la que se debe asumir el papel de perito forense en un caso ficticio
- El objetivo es redactar una imagen forense
- Se basa en una simulación en la que se debe asumir el papel de perito forense en un caso ficticio
- Preparación de AUTOPSY
- Herramientas a utilizar
- Autopsy
- Sqliteman
- Exiftool
- Herramientas a utilizar
- Análisis de una imagen de un dispositivo Android
- Creación del caso
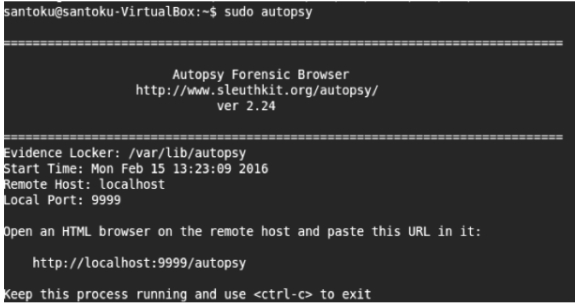
- Carga de AUTOPSY
- Ejecutamos como administrador
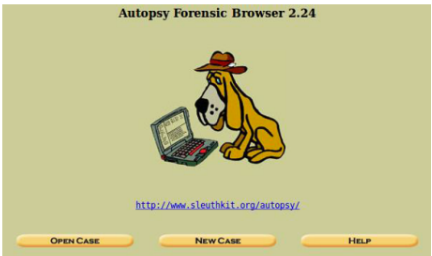
- Abriendo un nuevo caso
- En navegador presionamos New Case
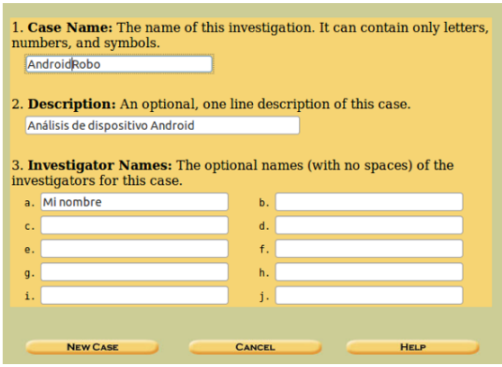
- Rellenamos los datos del caso
- En navegador presionamos New Case
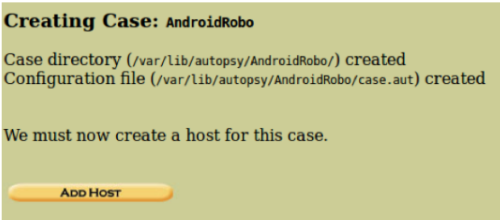
- Añadiendo dispositivos
- Vamos a analizar un dispositivo
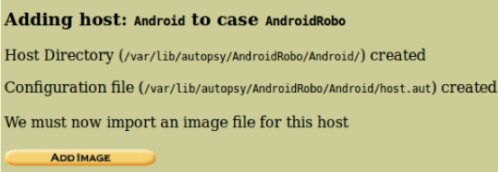
- Presionamos en Add Host
- Vamos a analizar un dispositivo
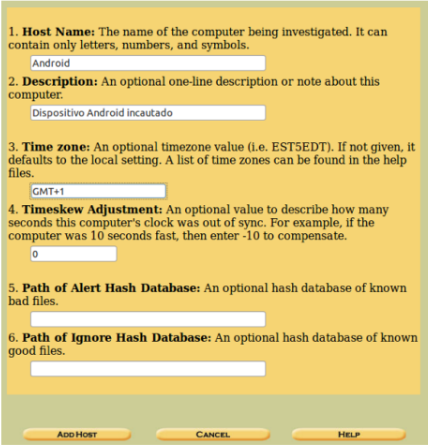
- Detalles del dispositivo
- Añadimos los detalles del dispositivo
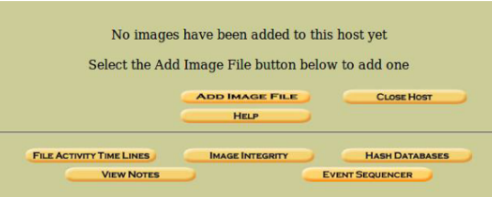
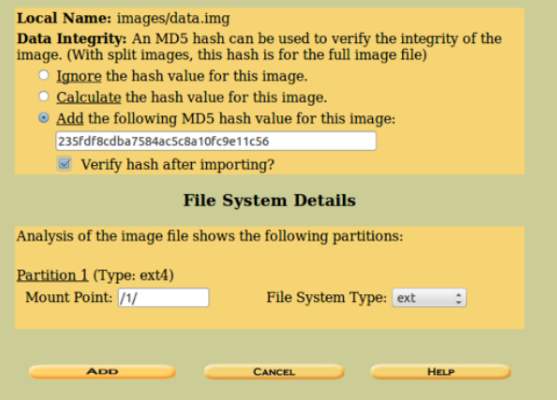
- Añadiendo la imagen
- Add Image
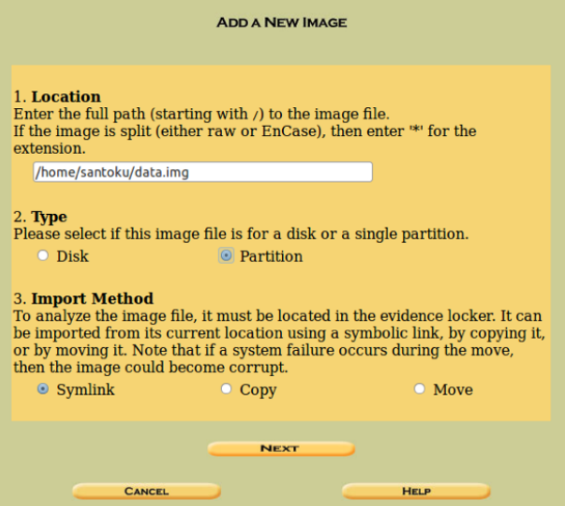
- Add Image File
- Symlink
- Add Image File
- Add Image
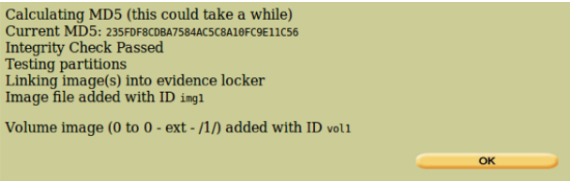
- Integridad de la imagen
- Asegurar que la imagen corresponde
- Con hash MD5
- Obtener un resultado
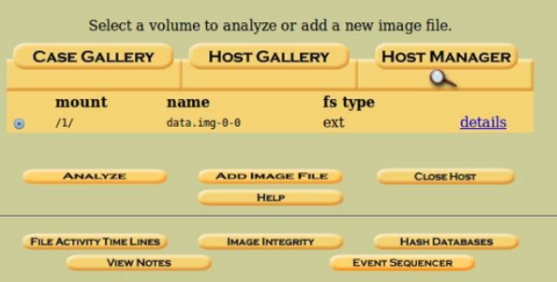
- Imagen cargada dentro del caso
- Obtener un resultado
- Con hash MD5
- Asegurar que la imagen corresponde
- Análisis inicial
- Analizar el espacio del dispositivo
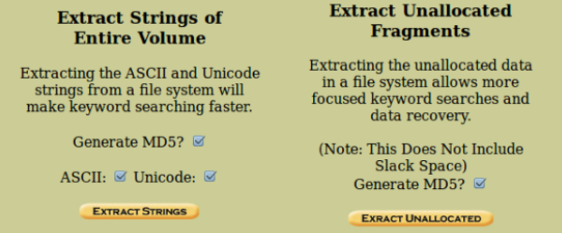
- Generar un índice de strings
- Abrimos detalles de la imagen
- Extract Strings
- Extract Unallocated
- Carga de AUTOPSY
- Extracción de información
- Determinando los elementos iniciales a examinar
- Decidir que información contenida en la imagen
- Elaborar una lista con los elementos de información de interés
- Recabar elementos
- Posible localización de nuevos objetivos
- Las conexiones personales
- Del sospechoso con otros cómplices
- Información adicional
- Puntos wifi
- Nombres de usuario
- Puntos wifi
- Decidir que información contenida en la imagen
- Lista de elementos a examinar
- Apps que tengan relación con
- Localización
- Mensajería
- Servicios en la red
- Agenda del teléfono
- Historial de llamadas
- Apps que tengan relación con
- Extracción de elementos de información
- Se deberá extraer la información relativa
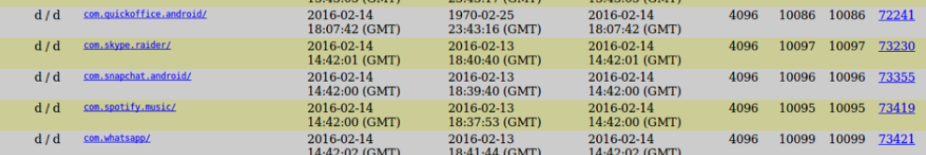
- Extracción del listado de aplicaciones
- Indentificar las apps instaladas
- Elaborar una lista
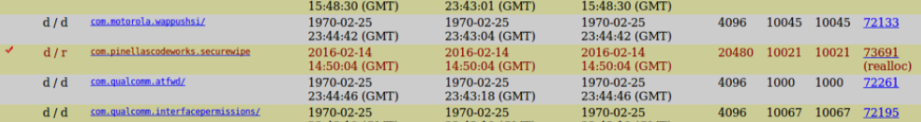
- Comprobamos una que ha sido borrada
- Elaborar una lista
- Indentificar las apps instaladas
- Extracción de datos de interés
- Analizamos en busca de datos que puedan ser relevantes para la investigación
- Es conveniente documentar y etiquetar
- Analizamos en busca de datos que puedan ser relevantes para la investigación
- Historial de llamadas y contactos
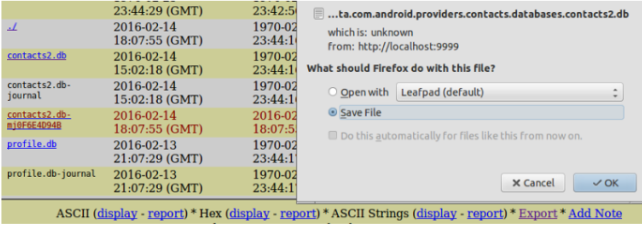
- Localizar y extraer la información relativa al historial de llamadas y contactos del teléfono
- Mensajes de texto
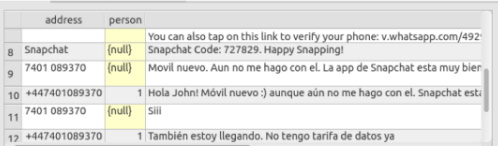
- Localizar y extraer la información relativa a los mensajes de texto existentes en el dispositivo
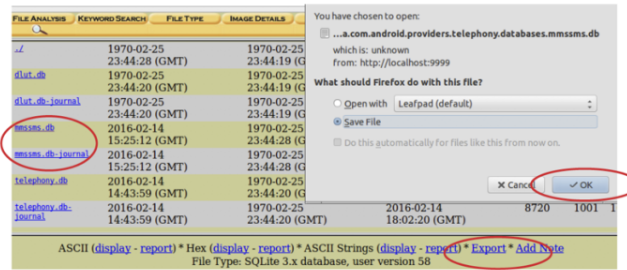
- Extraemos el fichero y tomamos notas de todo el proceso
- Para su documentación de cara al informe
- Extraemos el fichero y tomamos notas de todo el proceso
- Localizar y extraer la información relativa a los mensajes de texto existentes en el dispositivo
- Redes wifi
- Localizar y extraer la información de aquellas redes Wifi
- A las que se ha conectado el dispositivo
- Localizar y extraer la información de aquellas redes Wifi
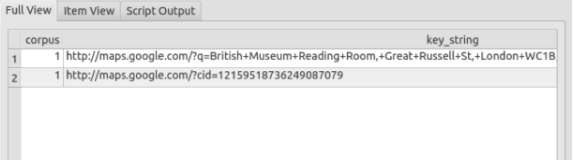
- Localización en las aplicación de mapas
- El fichero identifica las localizaciones existentes en la app de mapas
- Accedemos a la carpeta de la app de mapas
- Podemos encontrar un listado de apps con la que se han compartido ubicaciones
- Gmail
- Snapchat
- Podemos encontrar un listado de apps con la que se han compartido ubicaciones
- Accedemos a la carpeta de la app de mapas
- El fichero identifica las localizaciones existentes en la app de mapas
- Fotografías
- Se localizan y extraen las fotografías existentes en la imagen del dispositivo
- Accedemos al directorio donde se guardarán por defecto las fotografías
- Se localizan y extraen las fotografías existentes en la imagen del dispositivo
- Correos electrónicos
- Localizar y extraer correos electrónicos en la imagen del dispositivo
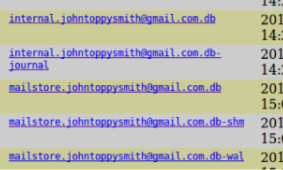
- Existen ficheros de BD que hacen referencia a una cuenta de Gmail
- Localizar y extraer correos electrónicos en la imagen del dispositivo
- Datos de navegación web
- Localizar y extraer los datos de navegación web existentes
- Inspeccionamos el contenido y lo anotamos
- Localizar y extraer los datos de navegación web existentes
- Información relativa a las redes sociales
- Extraer información relacionada a las redes sociales
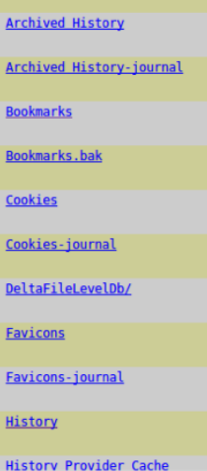
- Ficheros de bases de datos
- Fotografías
- Ficheros existentes en las cachés de las apps
- Extraer información relacionada a las redes sociales
- Determinando los elementos iniciales a examinar
- Análisis
- Tarea de análisis
- El objetivo es la obtención de la información que necesitamos
- Datos que necesitamos
- Información sobre posibles cómplices
- Localizaciones de los posibles futuros objetivos
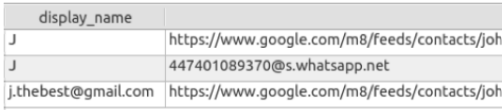
- Información sobre las cuentas existentes en el propio dispositivo
- Datos que necesitamos
- El objetivo es la obtención de la información que necesitamos
- Información sobre los cómplices
- Se tiene que analizar los datos obtenidos
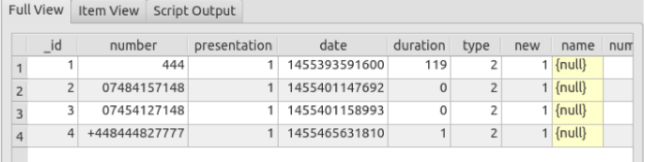
- Analizando la tabla call de la BD de llamadas contacts2.db
- Inspección de la BD de datos de mensajes mmssms.db
- Se tiene que analizar los datos obtenidos
- Información sobre los cómplices y otros teléfonos
- Con la información concluimos que se han realizado
- Llamadas a 4 números diferentes
- Y también información complementaria a partir de redes sociales
- Llamadas a 4 números diferentes
- Con la información concluimos que se han realizado
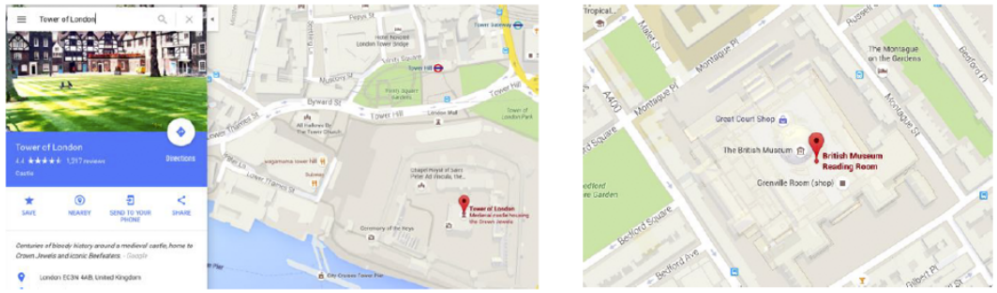
- Información sobre las localizaciones
- Analizar la información
- Sobre las posibles localizaciones en las que haya podido estar el dispositivo
- Analizar la información
- Informe sobre las cuentas existentes
- Se analizan los datos en cada una de las apps de interés encontradas en el dispositivo
- Para establecer una lista de contactos frecuentes
- Y el tipo de información que han enviado
- Para establecer una lista de contactos frecuentes
- Se analizan los datos en cada una de las apps de interés encontradas en el dispositivo
- Informe sobre las cuentas existentes
- Spotify
- Gmail
- Snapchat
- Tarea de análisis
- Presentación del caso
EL INFORME FORENSE
- Introducción
- Realizar un informe con las evidencias encontradas
- Resumen del caso
- Se debe incluir
- Una portada con nombre y apellidos del perito
- Antecedentes
- Estado de evidencias
- Antecedentes
- Las limitaciones del análisis
- Quién ha solicitado el informe forense
- Las fechas más importantes
- Quién ha solicitado el informe forense
- Una portada con nombre y apellidos del perito
- Se debe incluir
- Herramientas utilizadas
- Se deberán incluir las herramientas utilizadas
- Y especificar
- Versión de la herramienta
- Fabricante
- La tarea para la que ha sido utilizada
- Y especificar
- Se deberán incluir las herramientas utilizadas
- Adquisición de evidencias
- Se deberá incluir el proceso que se ha llevado
- Para añadir la imagen obtenida a Autopsy
- Se deberá incluir el proceso que se ha llevado
- Procesado de evidencias
- Se debe describir como se han extraído los ficheros
- Análisis y conclusiones
- Se debe razonar los diferentes hechos
- Introducción
Imagens e arquivos do mapa


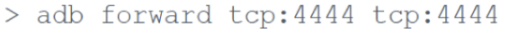

Informações
- Descrição
- Mapa Mental sobre LABORATORIO FORENSE DE ANDROID, criado por Navia Torrico Edson em 20-11-2022.
- Criado por
- Navia Torrico Edson
- Visualizações
- 0
- Avaliação