
Mapa mental
CÓDIGOS MALICIOSO
Conteúdo do mapa
CÓDIGOS MALICIOSO
MALWARE
- botnet
- Botnet é uma rede formada por centenas ou milhares de computadores zumbis e que permite potencializar as ações danosas executadas pelos bots. Ex.: Ataque a servidores, derrubando-os. Sigla: DDOS - Ataque de negação de serviços distribuídos
- DDoS
- * Distributed Denial of Service * Ataque negação de serviço distribuído
- Syn Flooding
- Inundar, vários apertos de mãos.
- bot
- Bot é um programa malicioso que tem o potencial de danificar sua vítima, mas nem sempre age dessa forma. Dentre eles, há um que engaja um computador em uma armada que permite a realização de tarefas de forma automatizada para atacar alvos determinados por criminosos cibernéticos, sem o conhecimento do dono do computador
- zombie computer- Bot é um programa que dispõe de mecanismos de comunicação com o invasor que permitem que ele seja controlado remotamente. Capaz de se propagar automaticamente.
- AMBOS, NORMALMENTE PODEM SE PROPAGAR AUTOMÁTICAMENTE
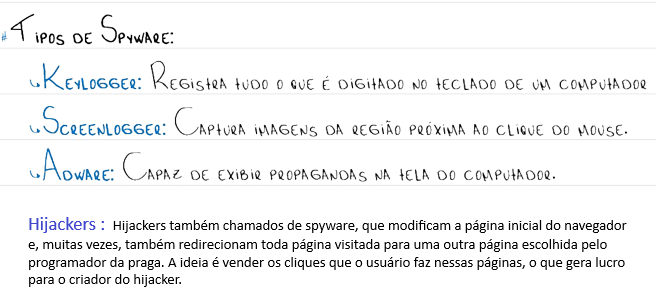
- SPYWARE
- É um programa projetado para monitorar atividades de um sistema e enviar as informações coletadas a terceiros, ou seja, um software espião. Nem sempre é utilizado de forma maliciosa.
- HIJACKERS
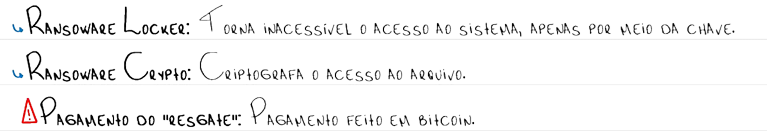
- ransoware
- Projetado para tornar inacessíveis dados armazenados em um equipamento, ou seja, é um sequestro de dados 1º passo: sequestra os dados.. 2º passo: criptografa os dados, deixando o sistema inoperante. 3º passo: solicita um resgate, podendo ser através de uma moeda virtual.
- Bad Rabbit
- 24 outubro 2017
- Sites comprometidos com falso update de Adobe Flash
- Setor de transporte na Ucrânia e empresas de mídia na Rússia
- Variante Diskcoder.d (parente do Petya); criptografia AES-128-CBC + RSA-2048; exigia 0,05 BTC
- NotPetya
- 27 junho 2017
- Atualização comprometida do software de contabilidade ucraniano M.E.Doc
- Paralisação de bancos, portos, farmacêuticas; prejuízos globais estimados em US$10 bilhões
- Disfarçado de ransomware, mas destrutivo; infectava MBR e impossibilitava recuperação; motivação geopolítica
- WannaCry
- 12–15 maio 2017
- Exploração da vulnerabilidade SMB (EternalBlue) em Windows não atualizado
- Mais de 200.000 computadores em 150 países; afetou NHS (Reino Unido), FedEx, Nissan, Honda
- Worm autorreplicante; exigia US$300–600 em Bitcoin; neutralizado por um “kill switch”
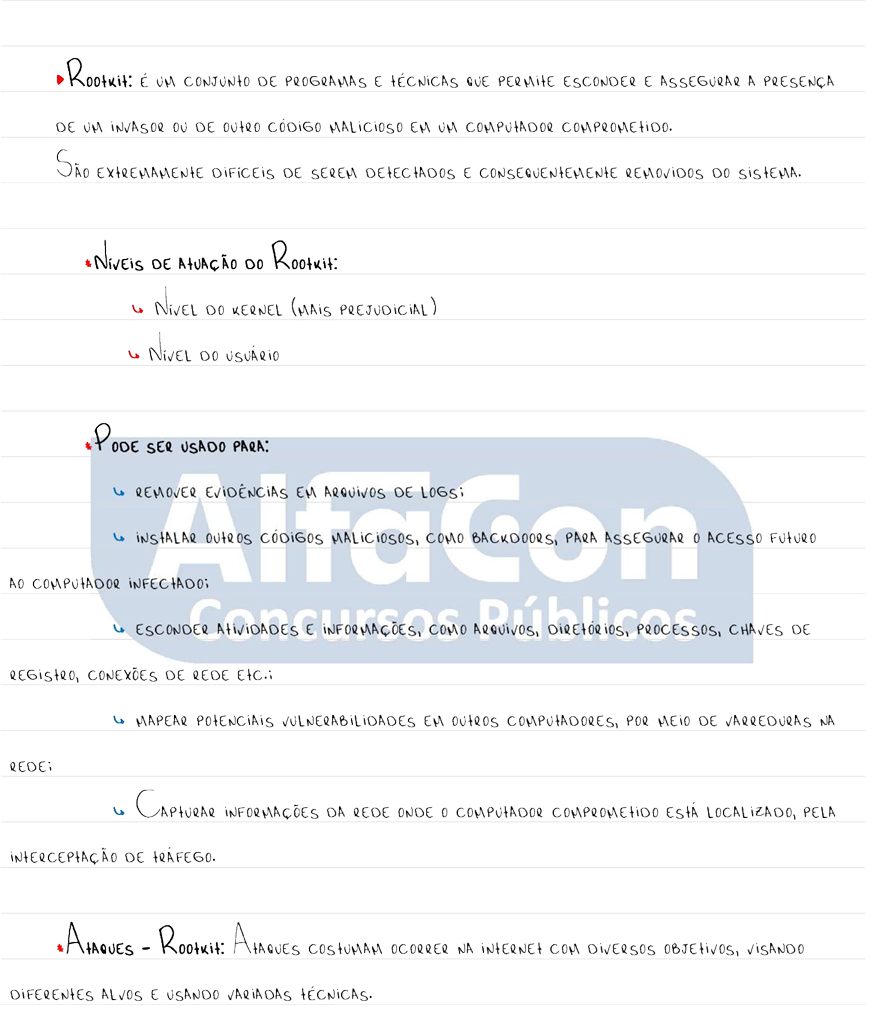
- ROOTKIT
- Rootkit é um conjunto de programas e técnicas que permite esconder e assegurar a presença de um invasor ou de outro código malicioso em um computador comprometido.
- Rootkits com estratégias de kernel podem, portanto, fazer quase tudo na memória de trabalho. O propósito dessas ferramentas é ler, alterar ou influenciar os processos em execução, dados ou arquivos do sistema. Um rootkit ajuda o invasor a ganhar acesso ao sistema, sem o usuário perceber nada.
- O conjunto de programas e técnicas fornecido pelos rootkits pode ser usado para: • remover evidências em arquivos de logs; • instalar outros códigos maliciosos, como backdoors, para assegurar o acesso futuro ao computador infectado; • esconder atividades e informações, como arquivos, diretórios, processos, chaves de registro, conexões de rede etc.; • mapear potenciais vulnerabilidades em outros computadores, por meio de varreduras na rede; • capturar informações da rede onde o computador comprometido está localizado, pela interceptação de tráfego
- *Diversos_objetivos *Diferentes_alvos *Varias_técnicas *Conjunto_de_programas_e_técnicas *Nível_do_Kerne(mais_prejudicial) *Remove_evidencias *Intala_códigos_malicioso *Esconde_atividades_e_informações *Procura_vulnerabilidades *Captura_informações_da_rede
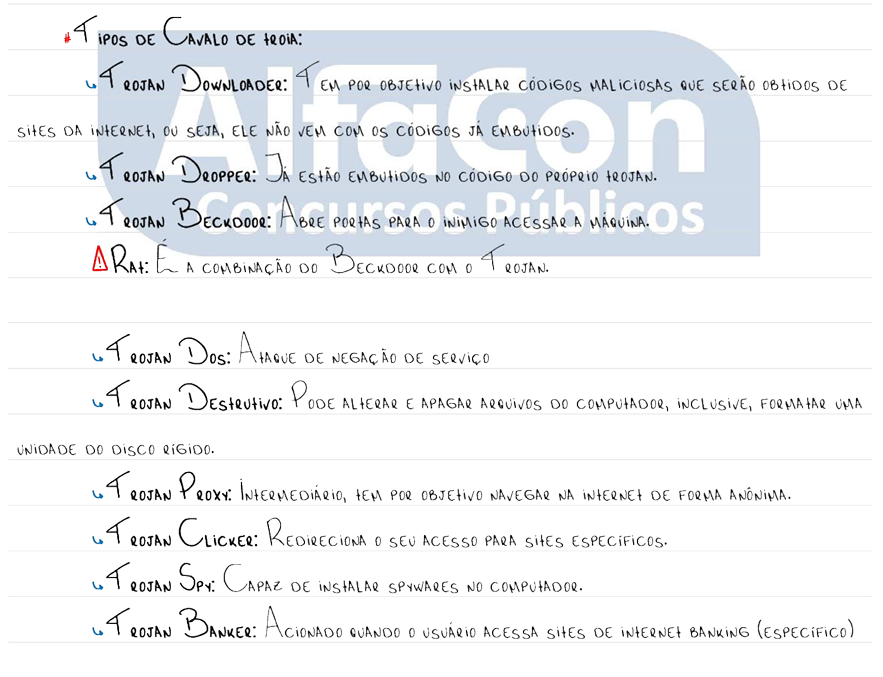
- TROJAN
- Um malware que precisa ser executado pelo usuário para se instalar. Ele se disfarça de programa legítimo, mas ao rodar abre portas para invasões, rouba informações ou executa funções maliciosas sem o conhecimento do usuário.
- Trojan: se disfarça de software legítimo, mas ao ser instalado abre portas para invasões ou executa funções maliciosas. Ele não se replica sozinho como um vírus ou worm.
- RAT (trojan_+_backdoor)
- Todo vírus é malware. Malware é uma categoria que engloba, além dele, outros códigos maliciosos.
- VÍRUS
- é um programa malicioso que infecta arquivos e programas, depende da execução do hospedeiro para se propagar e causa alterações ou danos ao sistema. pequeno programa de computador que propositalmente se replica, algumas vezes de forma alterada. Ele precisa de um hospedeiro/portador.
- TIPOS
- SCRIPT
- * Recebido ao acessar uma página de internet * pode ser autoexecutável * também pode fazer parte do corpo de e-mail.
- MACRO
- - escrito em linguagem de macro, ele infecta arquivos manipulados por aplicativos que utilizem linguagem. Excel, Power point, Word ...
- BOOT
- ( vírus de setor, boot sector ) - ataca a inicialização do sistema
- Stealth
- camuflado - fica camuflado no sistema
- Polimórfico
- - muda de assinatura a cada nova infecção
- metamórfico
- - muda a assinatura a cada nova infecção, rescrevendo o seu comportamento e aparência.
- worm
- Um worm é um tipo de malware que se replica sozinho e se espalha rapidamente por redes, explorando falhas de segurança, podendo causar lentidão, roubo ou destruição de dados. é um pequeno programa de computador que propositalmente se replica, mandando cópias de si mesmo sem precisar de hospedeiro ou de execução por parte do usuário (normalmente) alguns diferenciados como "@m" ou "@mm", meio principal de propagação é o e-mail
- *Identificação_dos_computadores *Ativação_das_cópias *Envio_das_cópias. *Reinicio_do_processo (o_computador_passa_a_ser_originador_de_ataques)
- SCRIPT
- MECANISMO DE INFECÇÃO
- O arquivo hospedeiro necessita ser executado, geralmente, pelo próprio usuário.
- MECANISMO DE ATIVAÇÃO
- (bomba lógica) - evento ou condição que determina quando a carga útil será ativada!)
- CARGA ÚTIL
- é o que o vírus faz, pode ser benigna ou maligna
- VÍRUS
- sniffing
- Interceptador de tráfico de dados - é uma técnica que consiste em inspecionar os dados trafegados em redes de computadores, por meio de uso de programas específicos chamados sniffers
- Interceptação de tráfego
- farejador
- LEGÍTIMO : por administradores de redes, para detectar problemas, analisar desempenhos e monitorar atividades maliciosas relativas aos computadores ou redes por ele administradas.
- MALICIOSA: utilizada por atacantes para capturar informações sensíveis, como senhas, números de cartões de crédito e o conteúdo de arquivos confidenciais que estejam trafegando por meio de conexões inseguras, ou seja, sem criptografia.
- defacement
- DESCONFIGURAÇÃO DE PÁGINA : é uma técnica que consiste em alterar o conteúdo da página WEB de um site (pichação)
- brute force
- consiste em adivinhar por tentativa e erro, 50% consiste em adivinhar por tentativa e erro, um nome de usuário e senha, assim, executar processos e executar sites, computadores e serviços em nome e com os mesmo privilégios do usuário.
- Em média, metade de todas as chaves precisa ser testadas para funcionar
- BACKDOOR
- Backdoor: porta dos fundos é um tipo de programa malicioso que tem com objetivo abrir portas explorando vulnerabilidades no sistema e tem também como característica permitir o retorno por parte do invasor.
- Scareware
- software malicioso que exibe anúncios que relatam problemas no computador do usuário e recomenda que ele faça a aquisição de algum software para solucionar esse problema.
- Zero Day
- "Dia zero" é um termo amplo que descreve as vulnerabilidades de segurança recentemente descobertas que os hackers podem usar para atacar sistemas. O termo "dia zero" refere-se ao fato de que o fornecedor ou desenvolvedor acabou de conhecer a falha – o que significa que tem "zero dias" para corrigi-la. Um ataque de dia zero ocorre quando hackers exploram a falha antes que os desenvolvedores tenham a chance de lidar com ela.
- Injeção de SQL
- Uma injeção de SQL, às vezes abreviada como SQLi, é um tipo de vulnerabilidade em que um invasor usa uma parte do código SQL (Structured Query Language) para manipular um banco de dados e obter acesso a informações potencialmente valiosas. Esse é um dos tipos de ataque mais comuns e perigosos porque pode ser usado contra qualquer aplicação de Web ou site que utilize um banco de dados SQL (ou seja, a maioria deles).
- botnet
ATIVO - qualquer coisa que tenha valor para uma organização
AMEAÇA - causa potencial de um acidente indesejado que pode causar dano a um sistema ou organização.
ATAQUE - Tentativa de destruir, expor, alterar, inutilizar, roubar ou obter acesso não autorizado a um ativo
VULNERABILIDADE - Fraqueza de um ativo ou um grupo de ativos que pode ser explorada por uma ou mais ameaças
FORMAS QUE UM CÓDIGO MALICIOSO PODE INFECTAR
- Vulnerabilidade existentes nos programas instalados
- Mídia removível infectada
- Web, navegadores vulneráveis
- Ação direta do atacante que inclui códigos maliciosos
- Execução de arquivos infectados
Engenharia Social
- spam
- são e-mails indesejáveis que poder estar sendo utilizador por um atacante de botnet.
- spoofing
- falsificação de e-mail, ou e-mail spoofing, é uma técnica que consiste em alterar campos de cabeçalho de um e-mail, de forma a aparentar que ele foi enviado de uma determinada origem quando, na verdade, foi enviado de outra.
- phishing
- uma forma de fraude na internet na qual a vitima recebe um e-mail pedindo para ele ou ela verificar ou confirmar uma conta junto ou provedor de serviços (em massa)
- hoax
- são boatos, exemplo, corrente de e-mail para o envia ao maior número de pessoas
- PHARMING altera o DNS levando para sites falsos
- direciona o usuário alterando o DNS, levando-o para sites falsos.
- SPEAR PHISHING engenharia social
- Técnica maliciosa utilizada por criminoso para obter dados pessoas ( engenharia social ) - é um ataque de phishing que persegue apenas um alvo (um indivíduo, organização ou empresa).
- Golpe proveniente de e-mail ou comunicação eletrônica, direcionada a um indivíduo, organização ou empresas específicas
- VISHING
- Diferente do phishing que usa e-mail, anúncios e sites maliciosos, o vishing (phishing + voz) utiliza recursos de voz, como ligações de supostos serviços de telefonia via internet (VoIP) para enganar as vítimas e extrair informações pessoais e confidenciais, como senhas de banco, cartão de crédito e CPF.
- SMISHING
- Tipo de fraude semelhante, mas que se diferencia pelo meio de abordagem: o texto chega por mensagem de SMS no telefone. O texto da mensagem de smishing sempre terá um link malicioso que leva as vítimas a um formulário usado para roubar as informações. O link também pode baixar vírus no dispositivo da vítima para roubar dados ou informações.
- Baiting
- Baiting (Isca): Utiliza uma "isca" (física ou digital) para atrair a vítima, prometendo algo valioso (ex: um dispositivo USB infectado deixado em local público ou um download gratuito de software pirata) para que ela execute uma ação que comprometa sua segurança.
- spam
Imagens e arquivos do mapa
Informações
- Descrição
- concurso Informática Mapa Mental sobre CÓDIGOS MALICIOSO, criado por JOHNATAS R em 28-12-2025.
- Criado por
- JOHNATAS R
- Visualizações
- 0
- Histórico
-
- Criado por JOHNATAS R · 10 ago 2024
- Copiado por JOHNATAS R · 14 set 2024
- Copiado por JOHNATAS R · 14 set 2024
- Copiado por JOHNATAS R · 28 dez 2025
- Copiado por JOHNATAS R · 28 dez 2025
- Avaliação