Mapa mental
Cortafuegos y filtro de paquetes
Conteúdo do mapa
Cortafuegos y filtro de paquetes
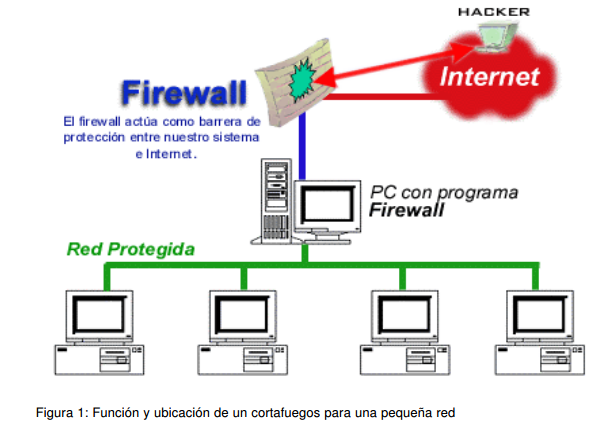
Es una zona de protección creada para evitar que el peligro se propague a otras áreas.
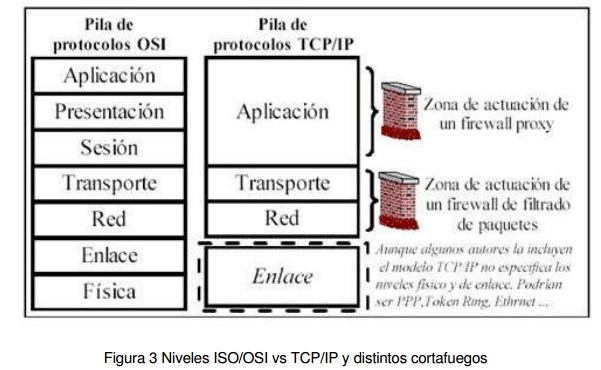
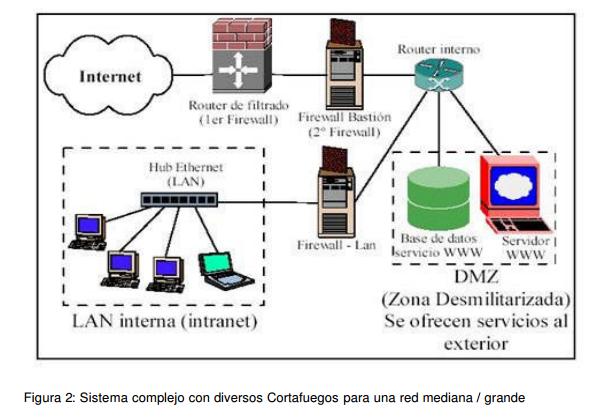
- Existen diferentes tipos de cortafuegos, dependiendo del uso, ubicación y reglas que se deseen. En esta reunión trataremos los cortafuegos que filtran paquetes a nivel de las capas 2 y 3, (ya veremos qué significa esto) y en el siguiente capítulo veremos el filtro de paquetes en la capa 4, utilizando Proxy Squid.
- Componentes de cortafuegos en Linux
- Una o más tarjetas de red funcionando, activas y configuradas con su dirección IP, dependiendo de la función que vaya a realizar el servidor.
- El componente NETFILTE R dentro del núcleo. Este componente viene integrado en los kernels a partir del 2.4 (no lo tienen las versiones anteriores). A veces, algunos administradores lo retiran al construir un nuevo kernel. Si utilizas los CDs de la distribución original de Centos 5.1 o Red Hat Enterprise Linux 5, no debes preocuparte, porque el componente ya viene instalado y activo por omisión. Si tienes dudas, utiliza el comando lsmod y observa el resultado:
- Los módulos de IPTABLES, que se pueden revisar / instalar con estos comandos (una vez más Centos 5 y Red Hat Enterprise Linux 5 ya lo tienen, a menos que alguien los haya retirado).
- El paquete iptables, que debe estar instalado y funcionando. Para comprobarlo, observa el resultado del comando: rpm –qi iptables Si no existe, utilizar yum install iptables
- El servicio iptables es el demonio que permite administrar las reglas de cortafuegos. Como se trata de un servicio estándar de Linux, se utilizan los comandos estándares para administrar un servicio:
- El comando iptables permite dar una gran cantidad de órdenes desde el teclado o desde una macro para construir las reglas y configurar el cortafuegos.
- El archivo /etc/sysconfig/iptables.save donde se guarda la configuración por omisión.
- Algunos programas adicionales que ayudan a construir las reglas, como : a. system-config-securitylevel b. apf c. shorewall
- Usando el cortafuegos estándar de Centos / RedHat
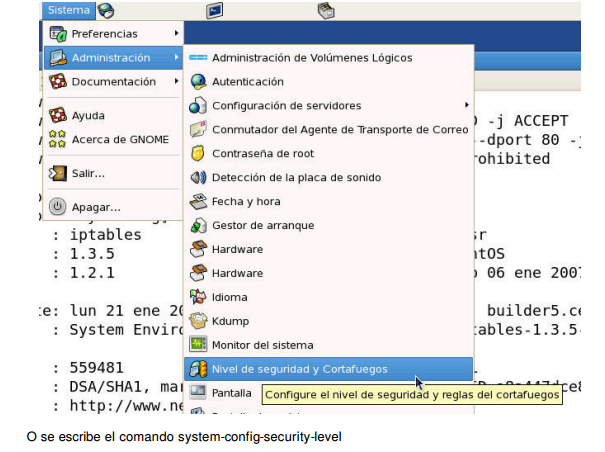
- Para activar la configuración estándar se utiliza el programa system-config-securitylevel, así: Modo gráfico: Elija Sistema -> Administración -> Nivel de Seguridad y Cortafuegos
- Para activar la configuración estándar se utiliza el programa system-config-securitylevel, así: Modo gráfico: Elija Sistema -> Administración -> Nivel de Seguridad y Cortafuegos
- Componentes de cortafuegos en Linux
- Existen diferentes tipos de cortafuegos, dependiendo del uso, ubicación y reglas que se deseen. En esta reunión trataremos los cortafuegos que filtran paquetes a nivel de las capas 2 y 3, (ya veremos qué significa esto) y en el siguiente capítulo veremos el filtro de paquetes en la capa 4, utilizando Proxy Squid.