
Mapa mental
APLICAÇÃO
Conteúdo do mapa
APLICAÇÃO
DNS (Domain Name Systen)
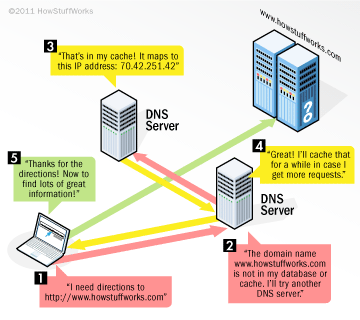
- ✓ Funciona em um esquema hierárquico de atribuição de nomes baseado no domínio e de um sistema de banco de dados distribuído. ✓ O servidor de DNS mais popular é o BIND. ✓ Para realizar o mapeamento de um nome em um endereço IP, um programa aplicativo chama um procedimento de biblioteca denominado resolvedor. ✓ Repassando a ele (o resolvedor) o nome como um parâmetro. ✓ O resolvedor envia uma consulta contendo o nome para um servidor DNS local (nameserver), que procura o nome e retorna uma resposta contendo o endereço IP ao resolvedor. ✓ O resolvedor, em seguida, retorna o endereço IP ao programa aplicativo que fez a chamada. A mensagem de consulta ao DNS pode ser UDP ou TCP
- UDP : PORTA 53
- TCP
- Utiliza também o TCP (respostas acima de 512 bytes e transferências de zonas)
- FQDN (Folly Qualified Domain Name)
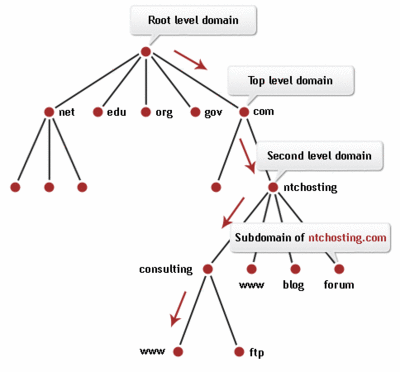
- ✓ Fully Qualified Domain Name (FQDN) ou domínio totalmente qualificado é o nome completo até raiz. ✓ Ex: http://www.google.br
- TLD (Top Level Domain)
- ✓ São os domínios de mais alto nível
- CC TLD (Contry Code Top Level Domain)
- ✓ Com a expansão internacional da internet, foi necessário criar identificadores para identificação dos países dos domínios, ccTLDs (country-code Top-Level Domains), ISO 3166.
- RR (registro de recursos)
- NOME DO DOMINIO
- Informa o domínio ao qual esse registro se aplica. É o campo de pesquisa primário utilizado para atendimento as consultas.
- TEMPO DE VIDA
- Fornece uma indicação da estabilidade do registro. Informações muito estáveis recebem um valor alto (86.400, números em segundo em um dia), enquanto informações voláteis recebem valor baixo 60 (1 minuto).
- CLASSES
- informações relacionadas à Internet, sempre IN.
- TIPO DE REGISTRO
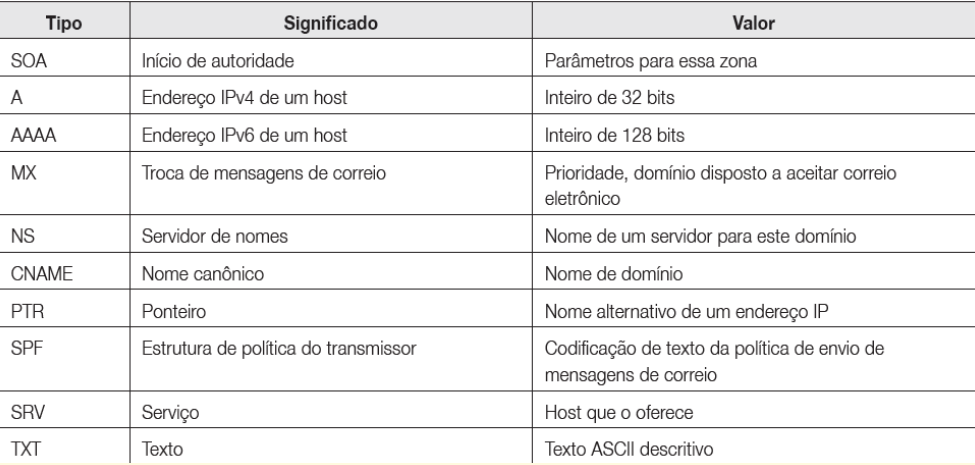
- SOA (Start of Autority)
- A:
- MX:
- NS (Name Serve)
- CNAME (Canonical Name)
- PTR : Pesquisa inversa
- SPF
- SRV (Service Routing Verification)
- VALOR
- pode ser um número, um nome de domínio ou uma string ASCII
- NOME DO DOMINIO
- METODOS DE CONSULTA
- TIPOS DE RESPOSTAS A CONSULTA ✓ Autoritativa – Resposta positiva obtida de um servidor responsável por uma zona, ou seja, é um servidor autoritário. Servidores de uma zona primária. ✓ Positiva – Resposta na consulta proveniente de qualquer nameserver. Servidores de zonas secundárias. ✓ Referencial – O servidor requisitado não possui uma resposta positiva e então, busca novos servidores para contribuírem na resolução de nomes. ✓ Negativa – A consulta chega a um servidor autoritário que não possui a resposta.
- ITERATIVA
- RECURSIVA
- ZONAS DNS
- ✓ Uma zona é uma fonte autoritativa de informações sobre cada nome de domínio DNS incluído na zona. ✓ A troca de informações entre os servidores é conhecida como transferências de zonas, realizadas através de mensagens de atualização. ✓ Realizadas com o protocolo TCP, e não UDP, na porta 53! ✓ Duas são as formas de transferência de zonas: AXFR e IXFR. ▪ AXFR: é a transferência completa da zona. O DNS server mestre envia para o escarvo todas suas informações conhecidas. ▪ IXFR: ou transferência incremental, há apenas transferência de informações desatualizadas.
- ROOT INIT
- ✓ É a zona onde se encontram o servidores raízes, no topo da hierarquia. ✓ São 13 os root servers!
PROTOCOLOS DE INFRAETRUTURA
- BOOTP - (Bootstrap Protocol)
- ✓ Permite a configuração automática de parâmetros de rede, de forma simples. ✓ Utilizado para o boot inicial de dispositivos de rede, como roteadores, switches, hubs gerenciáveis, além de estações diskless. ✓ Portas UDP 67 ( receber requisições) e UDP 68 (resposta)
- DHCP (Dynimic Host Configuration Protocol)
- ✓ A evolução do BOOTP. ✓ Descrito nas RFCs 2131 e 2132. ✓ Arquitetura cliente-servidor. ✓ Utilizado para atribuição endereços IPs. ✓ E também outros parâmetros: - máscara de rede - endereço IP do gateway-padrão - endereços IP de DNS e - servidores de hora ✓ Utiliza as portas UDP 67 (receber requisições) e UDP 68 (respostas). ✓ São três formas de atribuição de endereços:
- ATRIBUIÇÃO DE ENDEREÇOS
- DINAMICA
- Oferece as configurações de rede, e após certo período, geralmente após a máquina cliente ser desligada ou reiniciada, o endereçamento é atualizado, técnica de leasing .
- AUTOMATICA
- Atribui o mesmo endereçamento utilizado na última solicitação de informações
- MANUAL
- Associação do endereço físico (MAC) do cliente a um endereço IP
- DINAMICA
- PRINCIPAIS MENSAGENS
- DHCP Discover
- Solicitação em broadcast feita pelo cliente para descobrir o servidor DHCP da rede
- DHCP Offer
- Enviada pelo servidor em resposta ao DHCP DISCOVER com oferta de parâmetros de configuração
- DHCP Request
- Mensagem enviada pelo cliente em broadcast, solicitando parâmetros de um servidor e recusando ofertas de outros
- DHCP ACK
- Mensagem de confirmação do servidor onde é informada as configurações de endereço IP
- DHCP Discover
- BOOTP - (Bootstrap Protocol)
FTP (File Transfer Protocol)
- ✓ Permite a transferência de arquivos de uma máquina para outra. ✓ Utiliza as portas TCP 20 e 21, transferência de dados e controle, respectivamente. ✓ Modelo cliente/servidor. ✓ A conexão do cliente ao servidor é estabelecida pela porta 21 (forma persistente) e; ✓ A transferência de dados pode ocorrer por várias vezes pela porta 20. ✓ É dito protocolo “fora de banda” pois utiliza porta diferente da usada para estabelecimento de conexão.
- TCP PORTA 20
- TCP PORTA 21
- FTP ATIVO
- ✓ O servidor que informa quais portas serão usadas para transmissão de dados.
- FTP PASSIVO
- ✓ O servidor informa quais portas tem disponíveis e o cliente define as portas que serão usadas na transmissão de dados.
- COMANDOS
- OPEN
- abre uma sessão com o ftp selecionado, após estabelecida conexão
- CLOSE
- Fecha a conexão
- GET
- Baixa um arquivo do servidor remoto
- PUT
- Transfere um arquivo ao servidor remoto (Upload)
- CD
- Tal como o DOS, é utilizado para se mover através dos diretórios do servidor de FTP.
- DELETE
- apaga o arquivo no servidor remoto
- APPEND
- Permite renovar um download que tenha sido interrompido
- MPUT
- permite transferir vários arquivos de uma vez
- MGET
- permite baixar vários arquivos do servidor de uma vez
- PASV
- Retorna a porta na qual deve ser feita a próxima conexão de dados
- BYE
- fecha a sessão e sai do plicação de ftp
- OPEN
- TIPOS DE DADOS TRANSFERIDOS PELO FTP
- ASCII
- EBCDIC
- se uma ou duas extremidades da conexão usarem codificação EBCDIC (usada nos mainframes IBM) o arquivo poderá ser transferido usando essa codificação.
- IMAGENS
- este é o formato padrão para a transferência de arquivos binários. O arquivo é enviado como um fluxo contínuo de bits
TELNET
- ✓ Utilizada para acesso remoto. ✓ Não possui recursos de segurança, como criptografia. ✓ Considerado um protocolo não seguro. ✓ Funciona com TCP na porta 23. ✓ Padrão do comando: # telnet
- TCP PORTA 23
TFTP (Trivial FTP)
- ✓ Implementação simples ✓ Usada para transferência de pequenos arquivos. ✓ Não proporciona autenticação de usuário nem criptografia. ✓ Utiliza a porta UDP 69. ✓ Não é possível listar os arquivos dos diretórios. ✓ Transfere blocos fixos de 512 bytes
- UDP PORTA 69
SSH (Secure Shell)
- ✓ Substituto ao TELNET e ao FTP. ✓ Protocolo de acesso remoto de forma segura. ✓ Fornece um canal seguro sobre uma rede insegura. ✓ Utilizado também para transferência de arquivos: ▪ SSH file transfer (SFTP) ou Secure Copy (SCP). ✓ Arquitetura cliente/servidor. ✓ Utiliza TCP porta 22. ✓ Autenticação, criptografia e compressão. ✓ Suporta tunelamento e conexões X11 (GUI – Interface User Graphic). ✓ Nativo em sistemas Linux. ✓ Possui duas versões: SSH v1 e SSH v2. ✓ O SSH v1: não era muito seguro. ✓ O SSH v2: retirou os algoritmos de criptografia DES e IDEA, ficando com 3DES, RC4 e Twofish e adicionou o método de autenticação DSA.
- TRANSFERENCIA DE ARQUIPO
- SFTP (SSH FTP)
- SCP (Secure Copy Protocol)
- ACESSO REMOTO
- TCP PORTA 22
- MODULOS
- SSHD
- É o daemon (script para inicialização ou parada de um serviço) do serviço do protocolo SSH.
- SSH
- Aplicação que roda no cliente para fornecer uma interface de comunicação com o servidor
- SSHD
- ESTABELECENTO CONEXÃO
- ✓ O estabelecimento de conexão se dá, primeiramente, pela troca de chaves assimétricas (criptografia de chave pública) entre o cliente e o servidor. ✓ Para autenticação e integridade. ✓ E para a troca de chaves simétricas de sessão. ✓ O cliente envia sua chave pública para o servidor. ✓ E o servidor faz o mesmo. ✓ O cliente gera uma chave simétrica (sessão) e envia encriptada com a chave pública do servidor. ✓ O servidor com sua chave privada terá acesso a essa chave simétrica enviada pelo cliente. ✓ O processo inverso é feita para fins de confirmação. ✓ A sessão será estabelecida.
NTP (Network Time Protocol)
- ✓ Permite a sincronização dos relógios dos dispositivos de uma rede como servidores, estações de trabalho, roteadores e outros equipamentos. ✓ Utiliza UDP na porta 123. ✓ O /etc/ntp.conf é o arquivo principal de configuração do servidor NTP em sistemas Linux. ✓ O NTP pode fazer uso de pacotes do tipo broadcast ou multicast para enviar ou receber informações de tempo. ✓ Esse tipo de configuração pode ser vantajosa no caso de redes locais com poucos servidores alimentando uma grande quantidade de clientes
- UDP PORTA 123
- ASSOCIAÇÕES
- CLIENTE SERVIDOR
- ✓ É uma associação permanente e a forma mais comum de configuração. ✓ Um dispositivo faz o papel de cliente, solicitando informações sobre o tempo a um servidor. ✓ O cliente tem conhecimento das associações com os servidores e do estado da troca de pacotes. ✓ Outro dispositivo faz o papel de servidor, respondendo à solicitação do cliente com informações sobre o tempo. ✓ O servidor não armazena informações sobre o diálogo com o cliente ou sobre sua associação com o mesmo.
- MODO SIMETRICO
- ✓ É Dois ou mais dispositivos NTP podem ser configurados como pares. ✓ Dessa forma, podem tanto buscar o tempo, quanto fornecê-lo, garantindo redundância mútua
- CLIENTE SERVIDOR
- SNTP (Simple Network Time Protocol)
- O SNTP (Simple Network Time Protocol) veio em substituição ao NTP por ser uma implementação simplificada e mais eficiente.
HTTP (HyperText Transfer Protocol)
- ✓ Protocolo utilizado para navegação na Internet, base para a comunicação de dados na WEB. ✓ Arquitetura cliente/servidor. ✓ “Protocolo sem estado” (Stateless), não mantém informações sobre o cliente ✓ Utiliza cabeçalhos de requisição e resposta no padrão ASCII.
- TCP - PORTA 80
- HTTPS
- TCP - PORTA 443
- CONEXÕES
- NÃO PERSISTENTE
- Não-Persistente (HTTP v1.0): - Cada par de requisição/resposta deve ser enviado por uma conexão TCP distinta. - Um objeto apenas é enviado por conexão TCP.
- PERSISTENTE
- Persistentes (HTTP v1.1): - Todas as requisicões e suas respostas devem ser enviadas por uma mesma conexão TCP, técnica conhecida por reuso de conexão. - Vários objetos enviados por uma única conexão TCP. - Pipeline, também é possível enviar outra solicitação, antes da resposta da primeira.
- NÃO PERSISTENTE
- METODOS
- GET
- para solicitação de objeto (páginas WEB). - Parâmetros da solicitação codificados na URL. - A grande maioria das mensagens de requisição o utilizam.
- POST
- envio de um recurso (Ex: arquivos de dados ou formulário). - Os dados vão no corpo da requisição
- HEAD
- obtenção de metadados pelo cabeçalho de resposta.
- PUT
- Edita as informações de um determinado recurso
- DELETE
- OPTION
- Recupera os métodos HTTP que o servidor aceita
- CONNECT
- Usado com um proxy para que possa se tornar um túnel SSL
- PATH
- Utilizado para aplicar modificações parciais a um recurso
- TRACE
- Utilizado para teste com mensagens do tipo loopback, ecoando seus pedidos.
- GET
PROXY
- servidor proxy reverso
- tranaparente
- não transparente
Imagens e arquivos do mapa
Informações
- Descrição
- Mapa Mental sobre APLICAÇÃO, criado por Luis Claudio Lara Jr em 23-10-2017.
- Criado por
- Luis Claudio Lara Jr
- Visualizações
- 2
- Avaliação