
Mapa mental
CCNA 3 Escalamiento de redes
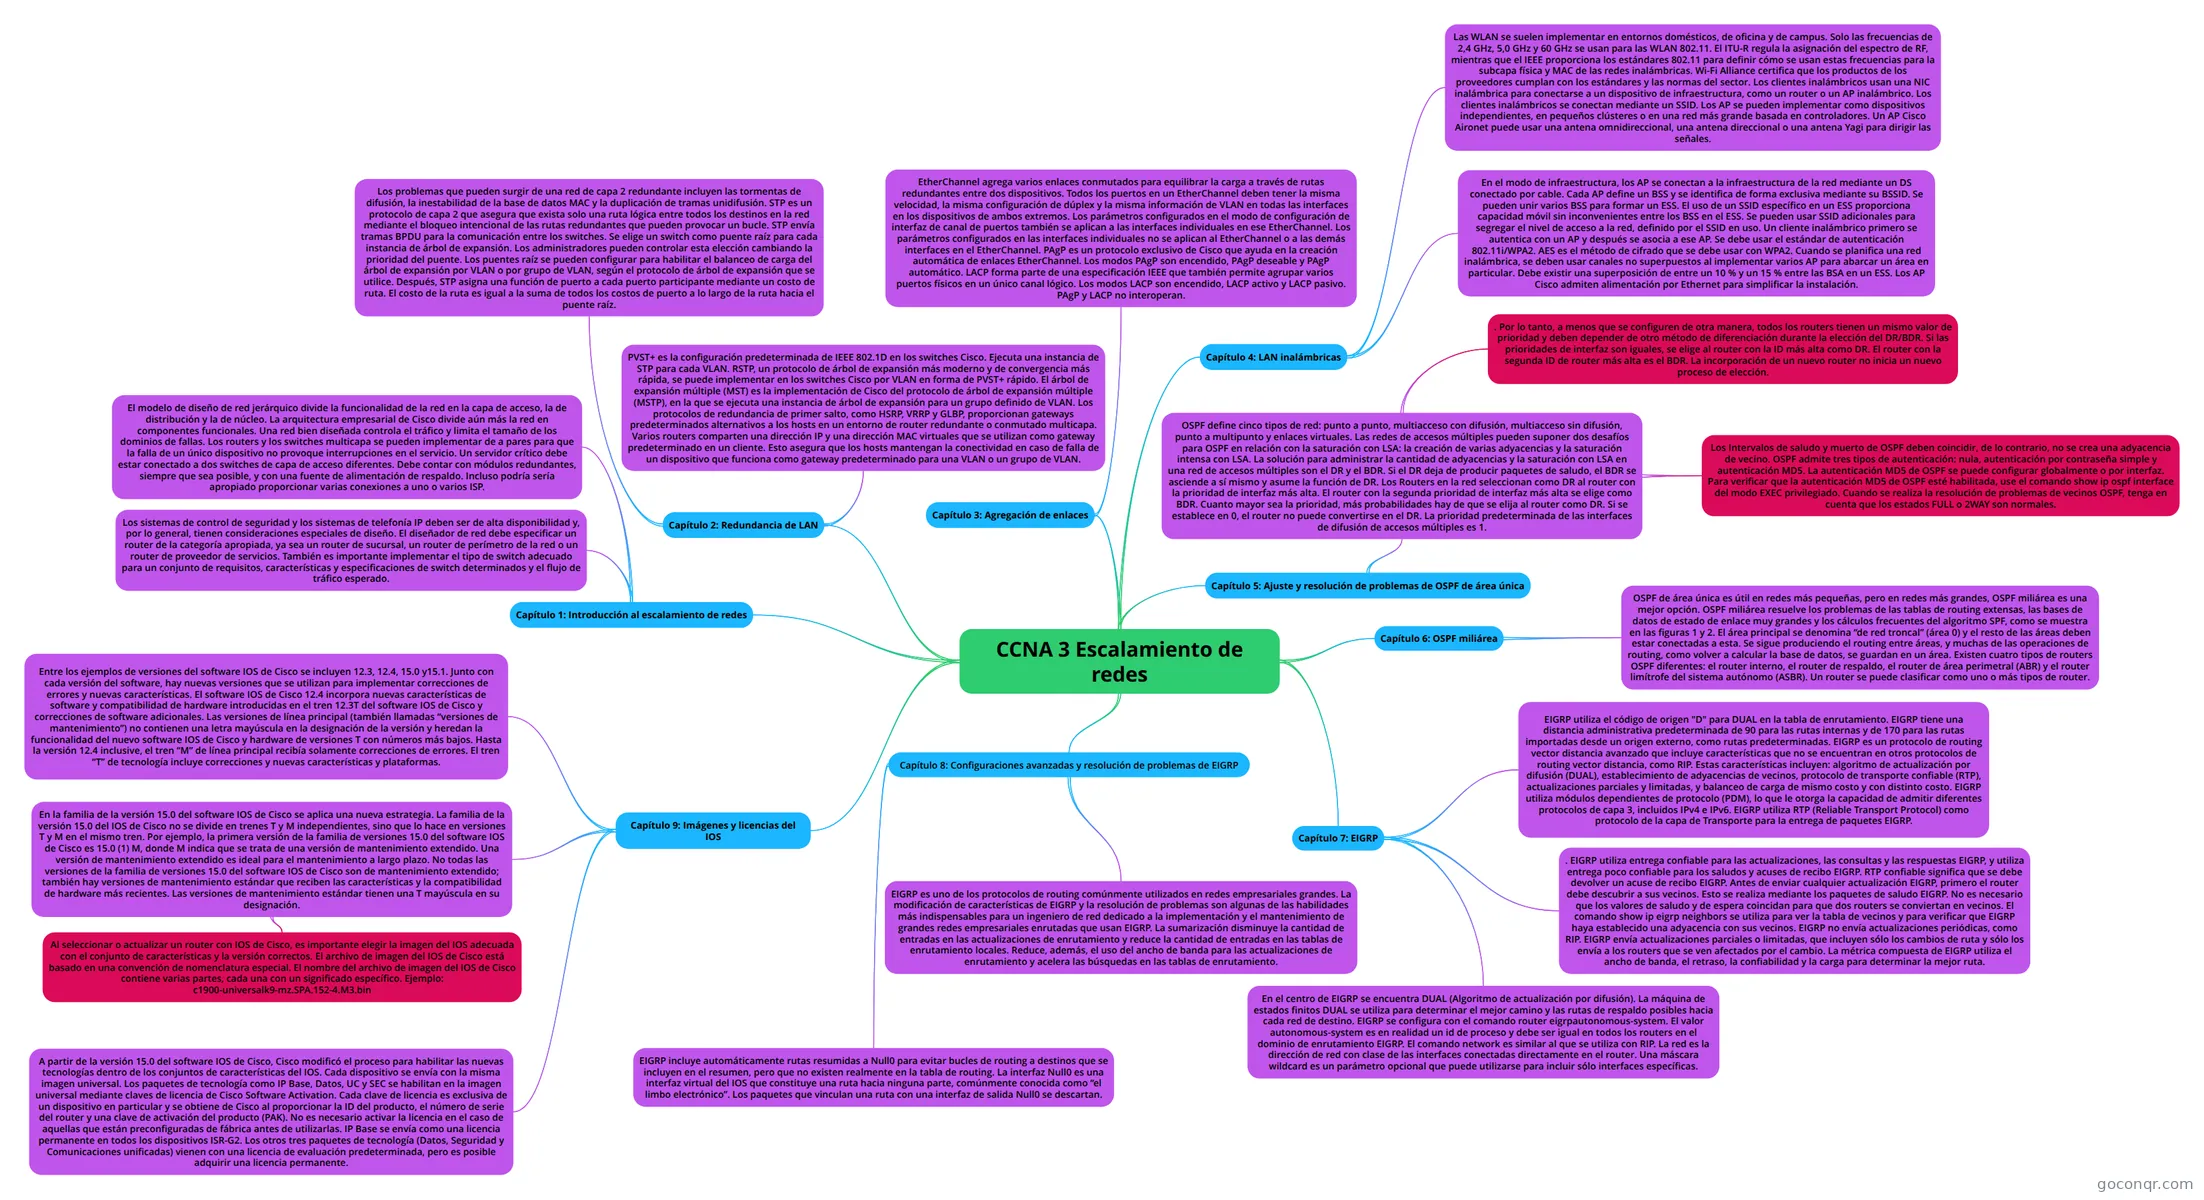
Mapa mental: CCNA 3 escalamiento de redes
Conteúdo do mapa
CCNA 3 Escalamiento de redes
Capítulo 1: Introducción al escalamiento de redes
- El modelo de diseño de red jerárquico divide la funcionalidad de la red en la capa de acceso, la de distribución y la de núcleo. La arquitectura empresarial de Cisco divide aún más la red en componentes funcionales. Una red bien diseñada controla el tráfico y limita el tamaño de los dominios de fallas. Los routers y los switches multicapa se pueden implementar de a pares para que la falla de un único dispositivo no provoque interrupciones en el servicio. Un servidor crítico debe estar conectado a dos switches de capa de acceso diferentes. Debe contar con módulos redundantes, siempre que sea posible, y con una fuente de alimentación de respaldo. Incluso podría sería apropiado proporcionar varias conexiones a uno o varios ISP.
- Los sistemas de control de seguridad y los sistemas de telefonía IP deben ser de alta disponibilidad y, por lo general, tienen consideraciones especiales de diseño. El diseñador de red debe especificar un router de la categoría apropiada, ya sea un router de sucursal, un router de perímetro de la red o un router de proveedor de servicios. También es importante implementar el tipo de switch adecuado para un conjunto de requisitos, características y especificaciones de switch determinados y el flujo de tráfico esperado.
Capítulo 2: Redundancia de LAN
- Los problemas que pueden surgir de una red de capa 2 redundante incluyen las tormentas de difusión, la inestabilidad de la base de datos MAC y la duplicación de tramas unidifusión. STP es un protocolo de capa 2 que asegura que exista solo una ruta lógica entre todos los destinos en la red mediante el bloqueo intencional de las rutas redundantes que pueden provocar un bucle. STP envía tramas BPDU para la comunicación entre los switches. Se elige un switch como puente raíz para cada instancia de árbol de expansión. Los administradores pueden controlar esta elección cambiando la prioridad del puente. Los puentes raíz se pueden configurar para habilitar el balanceo de carga del árbol de expansión por VLAN o por grupo de VLAN, según el protocolo de árbol de expansión que se utilice. Después, STP asigna una función de puerto a cada puerto participante mediante un costo de ruta. El costo de la ruta es igual a la suma de todos los costos de puerto a lo largo de la ruta hacia el puente raíz.
- PVST+ es la configuración predeterminada de IEEE 802.1D en los switches Cisco. Ejecuta una instancia de STP para cada VLAN. RSTP, un protocolo de árbol de expansión más moderno y de convergencia más rápida, se puede implementar en los switches Cisco por VLAN en forma de PVST+ rápido. El árbol de expansión múltiple (MST) es la implementación de Cisco del protocolo de árbol de expansión múltiple (MSTP), en la que se ejecuta una instancia de árbol de expansión para un grupo definido de VLAN. Los protocolos de redundancia de primer salto, como HSRP, VRRP y GLBP, proporcionan gateways predeterminados alternativos a los hosts en un entorno de router redundante o conmutado multicapa. Varios routers comparten una dirección IP y una dirección MAC virtuales que se utilizan como gateway predeterminado en un cliente. Esto asegura que los hosts mantengan la conectividad en caso de falla de un dispositivo que funciona como gateway predeterminado para una VLAN o un grupo de VLAN.
Capítulo 3: Agregación de enlaces
- EtherChannel agrega varios enlaces conmutados para equilibrar la carga a través de rutas redundantes entre dos dispositivos. Todos los puertos en un EtherChannel deben tener la misma velocidad, la misma configuración de dúplex y la misma información de VLAN en todas las interfaces en los dispositivos de ambos extremos. Los parámetros configurados en el modo de configuración de interfaz de canal de puertos también se aplican a las interfaces individuales en ese EtherChannel. Los parámetros configurados en las interfaces individuales no se aplican al EtherChannel o a las demás interfaces en el EtherChannel. PAgP es un protocolo exclusivo de Cisco que ayuda en la creación automática de enlaces EtherChannel. Los modos PAgP son encendido, PAgP deseable y PAgP automático. LACP forma parte de una especificación IEEE que también permite agrupar varios puertos físicos en un único canal lógico. Los modos LACP son encendido, LACP activo y LACP pasivo. PAgP y LACP no interoperan.
Capítulo 4: LAN inalámbricas
- Las WLAN se suelen implementar en entornos domésticos, de oficina y de campus. Solo las frecuencias de 2,4 GHz, 5,0 GHz y 60 GHz se usan para las WLAN 802.11. El ITU-R regula la asignación del espectro de RF, mientras que el IEEE proporciona los estándares 802.11 para definir cómo se usan estas frecuencias para la subcapa física y MAC de las redes inalámbricas. Wi-Fi Alliance certifica que los productos de los proveedores cumplan con los estándares y las normas del sector. Los clientes inalámbricos usan una NIC inalámbrica para conectarse a un dispositivo de infraestructura, como un router o un AP inalámbrico. Los clientes inalámbricos se conectan mediante un SSID. Los AP se pueden implementar como dispositivos independientes, en pequeños clústeres o en una red más grande basada en controladores. Un AP Cisco Aironet puede usar una antena omnidireccional, una antena direccional o una antena Yagi para dirigir las señales.
- En el modo de infraestructura, los AP se conectan a la infraestructura de la red mediante un DS conectado por cable. Cada AP define un BSS y se identifica de forma exclusiva mediante su BSSID. Se pueden unir varios BSS para formar un ESS. El uso de un SSID específico en un ESS proporciona capacidad móvil sin inconvenientes entre los BSS en el ESS. Se pueden usar SSID adicionales para segregar el nivel de acceso a la red, definido por el SSID en uso. Un cliente inalámbrico primero se autentica con un AP y después se asocia a ese AP. Se debe usar el estándar de autenticación 802.11i/WPA2. AES es el método de cifrado que se debe usar con WPA2. Cuando se planifica una red inalámbrica, se deben usar canales no superpuestos al implementar varios AP para abarcar un área en particular. Debe existir una superposición de entre un 10 % y un 15 % entre las BSA en un ESS. Los AP Cisco admiten alimentación por Ethernet para simplificar la instalación.
Capítulo 5: Ajuste y resolución de problemas de OSPF de área única
- OSPF define cinco tipos de red: punto a punto, multiacceso con difusión, multiacceso sin difusión, punto a multipunto y enlaces virtuales. Las redes de accesos múltiples pueden suponer dos desafíos para OSPF en relación con la saturación con LSA: la creación de varias adyacencias y la saturación intensa con LSA. La solución para administrar la cantidad de adyacencias y la saturación con LSA en una red de accesos múltiples son el DR y el BDR. Si el DR deja de producir paquetes de saludo, el BDR se asciende a sí mismo y asume la función de DR. Los Routers en la red seleccionan como DR al router con la prioridad de interfaz más alta. El router con la segunda prioridad de interfaz más alta se elige como BDR. Cuanto mayor sea la prioridad, más probabilidades hay de que se elija al router como DR. Si se establece en 0, el router no puede convertirse en el DR. La prioridad predeterminada de las interfaces de difusión de accesos múltiples es 1.
- . Por lo tanto, a menos que se configuren de otra manera, todos los routers tienen un mismo valor de prioridad y deben depender de otro método de diferenciación durante la elección del DR/BDR. Si las prioridades de interfaz son iguales, se elige al router con la ID más alta como DR. El router con la segunda ID de router más alta es el BDR. La incorporación de un nuevo router no inicia un nuevo proceso de elección.
- Los Intervalos de saludo y muerto de OSPF deben coincidir, de lo contrario, no se crea una adyacencia de vecino. OSPF admite tres tipos de autenticación: nula, autenticación por contraseña simple y autenticación MD5. La autenticación MD5 de OSPF se puede configurar globalmente o por interfaz. Para verificar que la autenticación MD5 de OSPF esté habilitada, use el comando show ip ospf interface del modo EXEC privilegiado. Cuando se realiza la resolución de problemas de vecinos OSPF, tenga en cuenta que los estados FULL o 2WAY son normales.
- OSPF define cinco tipos de red: punto a punto, multiacceso con difusión, multiacceso sin difusión, punto a multipunto y enlaces virtuales. Las redes de accesos múltiples pueden suponer dos desafíos para OSPF en relación con la saturación con LSA: la creación de varias adyacencias y la saturación intensa con LSA. La solución para administrar la cantidad de adyacencias y la saturación con LSA en una red de accesos múltiples son el DR y el BDR. Si el DR deja de producir paquetes de saludo, el BDR se asciende a sí mismo y asume la función de DR. Los Routers en la red seleccionan como DR al router con la prioridad de interfaz más alta. El router con la segunda prioridad de interfaz más alta se elige como BDR. Cuanto mayor sea la prioridad, más probabilidades hay de que se elija al router como DR. Si se establece en 0, el router no puede convertirse en el DR. La prioridad predeterminada de las interfaces de difusión de accesos múltiples es 1.
Capítulo 6: OSPF miliárea
- OSPF de área única es útil en redes más pequeñas, pero en redes más grandes, OSPF miliárea es una mejor opción. OSPF miliárea resuelve los problemas de las tablas de routing extensas, las bases de datos de estado de enlace muy grandes y los cálculos frecuentes del algoritmo SPF, como se muestra en las figuras 1 y 2. El área principal se denomina “de red troncal” (área 0) y el resto de las áreas deben estar conectadas a esta. Se sigue produciendo el routing entre áreas, y muchas de las operaciones de routing, como volver a calcular la base de datos, se guardan en un área. Existen cuatro tipos de routers OSPF diferentes: el router interno, el router de respaldo, el router de área perimetral (ABR) y el router limítrofe del sistema autónomo (ASBR). Un router se puede clasificar como uno o más tipos de router.
Capítulo 7: EIGRP
- EIGRP utiliza el código de origen "D" para DUAL en la tabla de enrutamiento. EIGRP tiene una distancia administrativa predeterminada de 90 para las rutas internas y de 170 para las rutas importadas desde un origen externo, como rutas predeterminadas. EIGRP es un protocolo de routing vector distancia avanzado que incluye características que no se encuentran en otros protocolos de routing vector distancia, como RIP. Estas características incluyen: algoritmo de actualización por difusión (DUAL), establecimiento de adyacencias de vecinos, protocolo de transporte confiable (RTP), actualizaciones parciales y limitadas, y balanceo de carga de mismo costo y con distinto costo. EIGRP utiliza módulos dependientes de protocolo (PDM), lo que le otorga la capacidad de admitir diferentes protocolos de capa 3, incluidos IPv4 e IPv6. EIGRP utiliza RTP (Reliable Transport Protocol) como protocolo de la capa de Transporte para la entrega de paquetes EIGRP.
- . EIGRP utiliza entrega confiable para las actualizaciones, las consultas y las respuestas EIGRP, y utiliza entrega poco confiable para los saludos y acuses de recibo EIGRP. RTP confiable significa que se debe devolver un acuse de recibo EIGRP. Antes de enviar cualquier actualización EIGRP, primero el router debe descubrir a sus vecinos. Esto se realiza mediante los paquetes de saludo EIGRP. No es necesario que los valores de saludo y de espera coincidan para que dos routers se conviertan en vecinos. El comando show ip eigrp neighbors se utiliza para ver la tabla de vecinos y para verificar que EIGRP haya establecido una adyacencia con sus vecinos. EIGRP no envía actualizaciones periódicas, como RIP. EIGRP envía actualizaciones parciales o limitadas, que incluyen sólo los cambios de ruta y sólo los envía a los routers que se ven afectados por el cambio. La métrica compuesta de EIGRP utiliza el ancho de banda, el retraso, la confiabilidad y la carga para determinar la mejor ruta.
- En el centro de EIGRP se encuentra DUAL (Algoritmo de actualización por difusión). La máquina de estados finitos DUAL se utiliza para determinar el mejor camino y las rutas de respaldo posibles hacia cada red de destino. EIGRP se configura con el comando router eigrpautonomous-system. El valor autonomous-system es en realidad un id de proceso y debe ser igual en todos los routers en el dominio de enrutamiento EIGRP. El comando network es similar al que se utiliza con RIP. La red es la dirección de red con clase de las interfaces conectadas directamente en el router. Una máscara wildcard es un parámetro opcional que puede utilizarse para incluir sólo interfaces específicas.
Capítulo 8: Configuraciones avanzadas y resolución de problemas de EIGRP
- EIGRP es uno de los protocolos de routing comúnmente utilizados en redes empresariales grandes. La modificación de características de EIGRP y la resolución de problemas son algunas de las habilidades más indispensables para un ingeniero de red dedicado a la implementación y el mantenimiento de grandes redes empresariales enrutadas que usan EIGRP. La sumarización disminuye la cantidad de entradas en las actualizaciones de enrutamiento y reduce la cantidad de entradas en las tablas de enrutamiento locales. Reduce, además, el uso del ancho de banda para las actualizaciones de enrutamiento y acelera las búsquedas en las tablas de enrutamiento.
- EIGRP incluye automáticamente rutas resumidas a Null0 para evitar bucles de routing a destinos que se incluyen en el resumen, pero que no existen realmente en la tabla de routing. La interfaz Null0 es una interfaz virtual del IOS que constituye una ruta hacia ninguna parte, comúnmente conocida como “el limbo electrónico”. Los paquetes que vinculan una ruta con una interfaz de salida Null0 se descartan.
Capítulo 9: Imágenes y licencias del IOS
- Entre los ejemplos de versiones del software IOS de Cisco se incluyen 12.3, 12.4, 15.0 y15.1. Junto con cada versión del software, hay nuevas versiones que se utilizan para implementar correcciones de errores y nuevas características. El software IOS de Cisco 12.4 incorpora nuevas características de software y compatibilidad de hardware introducidas en el tren 12.3T del software IOS de Cisco y correcciones de software adicionales. Las versiones de línea principal (también llamadas “versiones de mantenimiento”) no contienen una letra mayúscula en la designación de la versión y heredan la funcionalidad del nuevo software IOS de Cisco y hardware de versiones T con números más bajos. Hasta la versión 12.4 inclusive, el tren “M” de línea principal recibía solamente correcciones de errores. El tren “T” de tecnología incluye correcciones y nuevas características y plataformas.
- En la familia de la versión 15.0 del software IOS de Cisco se aplica una nueva estrategia. La familia de la versión 15.0 del IOS de Cisco no se divide en trenes T y M independientes, sino que lo hace en versiones T y M en el mismo tren. Por ejemplo, la primera versión de la familia de versiones 15.0 del software IOS de Cisco es 15.0 (1) M, donde M indica que se trata de una versión de mantenimiento extendido. Una versión de mantenimiento extendido es ideal para el mantenimiento a largo plazo. No todas las versiones de la familia de versiones 15.0 del software IOS de Cisco son de mantenimiento extendido; también hay versiones de mantenimiento estándar que reciben las características y la compatibilidad de hardware más recientes. Las versiones de mantenimiento estándar tienen una T mayúscula en su designación.
- Al seleccionar o actualizar un router con IOS de Cisco, es importante elegir la imagen del IOS adecuada con el conjunto de características y la versión correctos. El archivo de imagen del IOS de Cisco está basado en una convención de nomenclatura especial. El nombre del archivo de imagen del IOS de Cisco contiene varias partes, cada una con un significado específico. Ejemplo: c1900-universalk9-mz.SPA.152-4.M3.bin
- A partir de la versión 15.0 del software IOS de Cisco, Cisco modificó el proceso para habilitar las nuevas tecnologías dentro de los conjuntos de características del IOS. Cada dispositivo se envía con la misma imagen universal. Los paquetes de tecnología como IP Base, Datos, UC y SEC se habilitan en la imagen universal mediante claves de licencia de Cisco Software Activation. Cada clave de licencia es exclusiva de un dispositivo en particular y se obtiene de Cisco al proporcionar la ID del producto, el número de serie del router y una clave de activación del producto (PAK). No es necesario activar la licencia en el caso de aquellas que están preconfiguradas de fábrica antes de utilizarlas. IP Base se envía como una licencia permanente en todos los dispositivos ISR-G2. Los otros tres paquetes de tecnología (Datos, Seguridad y Comunicaciones unificadas) vienen con una licencia de evaluación predeterminada, pero es posible adquirir una licencia permanente.
Informações
- Descrição
- Mapa Mental sobre CCNA 3 Escalamiento de redes, criado por CARLA VEGA em 03-11-2017.
- Criado por
- CARLA VEGA
- Visualizações
- 4
- Avaliação
Mais sobre Escalabilidad de redes