Mapa mental
Cortafuegos (firewalls) y Filtro de Paquetes
Conteúdo do mapa
Cortafuegos (firewalls) y Filtro de Paquetes
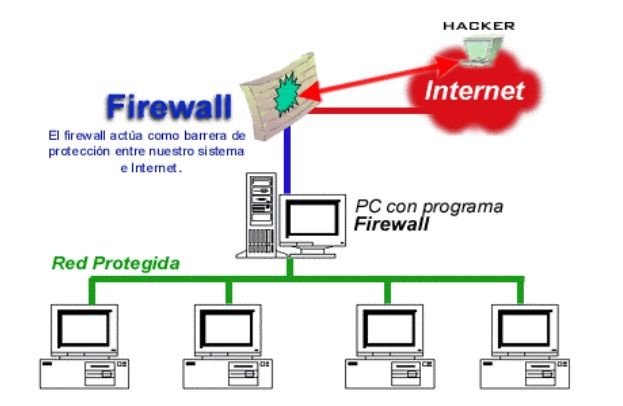
La mayoría de personas tenemos una idea más o menos precisa de lo que en la vida real se denomina “cortafuegos”: ¿Cuál es tu idea de cortafuegos, Paúl?
- Para mí, es una zona de protección creada para evitar que el peligro se propague a otras áreas.
Componentes de cortafuegos en Linux
- Una o más tarjetas de red funcionando, activas y configuradas con su dirección IP, dependiendo de la función que vaya a realizar el servidor.
- El componente NETFILTE R dentro del núcleo. Este componente viene integrado en los kernels a partir del 2.4 (no lo tienen las versiones anteriores).
- Los módulos de IPTABLES, que se pueden revisar / instalar con estos comandos (una vez más Centos 5 y Red Hat Enterprise Linux 5 ya lo tienen, a menos que alguien los haya retirado).
- El paquete iptables, que debe estar instalado y funcionando. Para comprobarlo, observa el resultado del comando:
- El servicio iptables es el demonio que permite administrar las reglas de cortafuegos. Como se trata de un servicio estándar de Linux, se utilizan los comandos estándares para administrar un servicio:
- El comando iptables permite dar una gran cantidad de órdenes desde el teclado o desde una macro para construir las reglas y configurar el cortafuegos
- El archivo /etc/sysconfig/iptables.save donde se guarda la configuración por omisión.
- Algunos programas adicionales que ayudan a construir las reglas, como
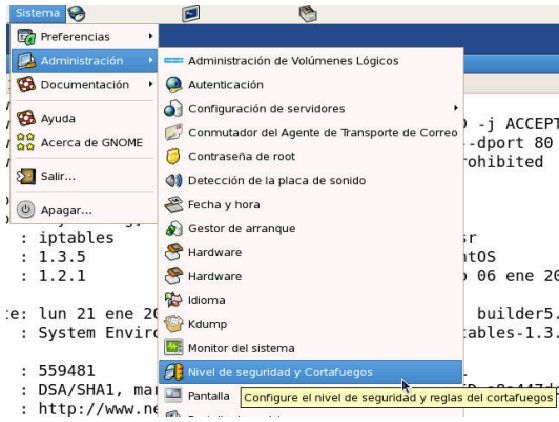
- . system-config-securityleve
- apf
- shorewall
Usando el cortafuegos estándar de Centos / RedHat
- Red Hat Linux Enterprise y Centos vienen con una configuración de cortafuegos básica, adecuada para un equipo estación de trabajo.
Cortafuegos usando IPTABLES
- IPTABLES es, actualmente, el mecanismo de cortafuegos recomendado, y el más utilizado en el mundo de Linux. Anteriormente se utilizaban IPCHAINS e ifwadmin.
- Activar y bajar el servicio iptables: service iptables start|stop|status|restart|save
- El comando service iptables start inicia el servicio cortafuegos y activa las reglas vigentes.
- Listar las reglas vigentes: comando iptables -L
- Tablas de iptables
- Borrar todas las reglas. Iptables –F e iptables -X
- Cadenas de Iptables
- Políticas de Iptables
- Agregar y eliminar reglas
Algunas reglas de utilidad
- Mira, Paúl, aquí te pongo algunas reglas muy útiles. Bloquear totalmente los paquetes que vengan desde IP
Otros cortafuegos
- Además del cortafuegos estándar de Red Hat Linux Enterprise y Centos, existen otros cortafuegos que se apoyan en el mecanismo netfilter/iptables explicado.