
Quiz
CCNA 2 v5 Capitulo 9
Crie uma conta grátis para terminar este quiz
Salve seu progresso e veja sua nota final.
Já tem uma conta? Inicie sessão
Perguntas do quiz (21)
1Un administrador de red necesita para configurar una ACL estándar de modo que sólo la estación de trabajo del administrador con la dirección IP 192.168.15.23 puede acceder a la terminal virtual del router principal. ¿Qué dos comandos de configuración puede lograr la tarea? (Elija dos.)
- ARouter1 (config) # access-list 10 permiso 192.168.15.23 255.255.255.0
- BRouter1 (config) # access-list 10 permiso 192.168.15.23 0.0.0.0
- CRouter1 (config) # access-list 10 permiso 192.168.15.23 0.0.0.255
- DRouter1 (config) # access-list 10 permiso 192.168.15.23 255.255.255.255
- ERouter1 (config) # access-list 10 permiso anfitrión 192.168.15.23
2Consulte la presentación. Un router tiene una ACL existente que permite que todo el tráfico de la red 172.16.0.0. El administrador intenta añadir un nuevo ACE a la ACL que niega los paquetes desde el host 172.16.0.1 y recibe el mensaje de error que se muestra en la exposición. ¿Qué medidas puede tomar el administrador para bloquear paquetes de anfitrión 172.16.0.1 permitiendo al mismo tiempo el resto del tráfico de la red 172.16.0.0?
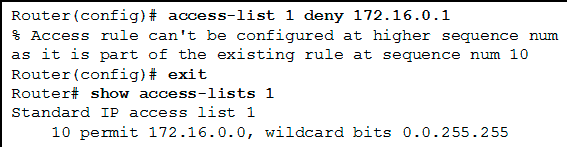
- AAgregar manualmente el nuevo negar ACE con un número de secuencia de 5.
- BAgregar manualmente el nuevo negar ACE con un número de secuencia de 15.
- CAñadir un negar cualquier cualquier ACE a la lista de acceso 1.
- DCree una segunda lista de acceso negar el anfitrión y aplicarlo a la misma interfaz.
3Lanzamiento PT – Hide and Save PT
Abra la Actividad PT. Realizar las tareas en las instrucciones de la actividad y luego responder a la pregunta.
¿Por qué la ACL no funciona?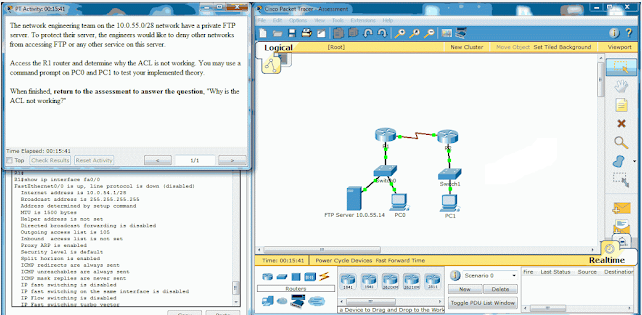
- ALa ACL le falta una ip any any ACE negar.
- BLa ACL se aplica en la dirección equivocada.
- CEl comando access-list 105 o comandos son incorrectos.
- DLa ACL se aplica a la interfaz equivocada.
- ENo se necesita ninguna ACL para este escenario.
4¿Qué enunciado describe una característica de las ACL estándar IPv4?
- ASe configuran en el modo de configuración de interfaz.
- BEllos se pueden crear con un número pero no con un nombre.
- CFiltran el tráfico basándose en sólo direcciones IP de origen.
- DSe pueden configurar para filtrar el tráfico basado en ambas direcciones IP de origen y los puertos de origen.
5Consulte la presentación. El administrador de la red que tiene la dirección IP de 10.0.70.23/25 necesita tener acceso al servidor FTP corporativa (10.0.54.5/28). El servidor FTP también es un servidor web que es accesible a todos los empleados internos en las redes dentro de la dirección 10.xxx. Ningún otro tráfico se debe permitir a este servidor. Que se extendía ACL se utiliza para filtrar este tráfico, y cómo se aplicaría esta ACL? (Elija dos.)
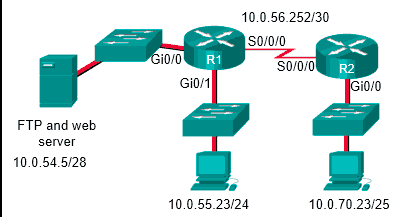
- Aaccess-list 105 permiso de host IP 10.0.70.23 anfitrión 10.0.54.5
access-list 105 permiso tcp cualquier host 10.0.54.5 eq www
access-list 105 IP del permiso cualquier cualquier - BR1 (config) # interface s0 / 0/0
R1 (config-if) # ip access-group 105 fuera - CR1 (config) # interface gi0 / 0
R1 (config-if) # ip access-group 105 fuera ****************** - Daccess-list 105 tcp permiso anfitrión 10.0.70.23 anfitrión 10.0.54.5 eq 20
access-list 105 tcp permiso anfitrión 10.0.70.23 anfitrión 10.0.54.5 eq 21
access-list 105 tcp permiso 10.0.0.0 0.255.255.255 anfitrión 10.0.54.5 eq www
access-list 105 negar ip cualquier host 10.0.54.5
access-list 105 IP del permiso cualquier cualquier ******************** - Eaccess-list 105 tcp permiso anfitrión 10.0.54.5 cualquier eq www
access-list 105 tcp permiso anfitrión 10.0.70.23 anfitrión 10.0.54.5 eq 20
access-list 105 tcp permiso anfitrión 10.0.70.23 anfitrión 10.0.54.5 eq 21
R2 (config) # interface gi0 / 0
R2 (config-if) # ip access-group 105 en
- Aaccess-list 105 permiso de host IP 10.0.70.23 anfitrión 10.0.54.5
6¿Cuáles son dos usos posibles de las listas de control de acceso en una red empresarial? (Elija dos.)
- Aque limitan las salidas de depuración
- Breducir la carga de procesamiento en los routers
- Ccontrolar el estado físico de las interfaces del router
- Dcontrol de acceso a la terminal virtual para routers
- Epermitiendo que el tráfico de Capa 2 para ser filtrada por un router
7Un administrador ha configurado una lista de acceso en R1 para permitir SSH acceso administrativo desde el host 172.16.1.100. ¿Qué comando se aplica correctamente la ACL?
- AR1 (config-line) # access-clase 1
- BR1 (config-line) # access-clase 1 en
- CR1 (config-if) # ip access-group 1
- DR1 (config-if) # ip access-group 1 en
8¿Qué tres afirmaciones son generalmente considerados como las mejores prácticas en la colocación de las ACL? (Elija tres.)
- AColoque las ACL extendidas cerca de la dirección IP de origen del tráfico.
- BPor cada ACL entrante colocado en una interfaz, debe existir un ACL saliente coincidente.
- CColoque las ACL extendidas cerca de la dirección IP de destino del tráfico.
- DColoque las ACL estándar cerca de la dirección IP de destino del tráfico.
- EFiltra el tráfico no deseado antes de que viaje en un enlace de bajo ancho de banda.
- FColoque las ACL estándar cerca de la dirección IP de origen del tráfico.
9¿Qué tres entradas implícitas de control de acceso se agregan automáticamente al final de una ACL IPv6? (Elija tres.)
- Aicmp negar cualquier cualquier
- Bipv6 negar cualquier cualquier
- Cpermiso de ICMP cualquier cualquier nd-ns
- Dpermiso de ipv6 any any
- Enegar cualquier cualquier ip
- Fpermitir icmp cualquier cualquier nd-na
10¿Qué dos características son compartidas por ambos ACL estándar y extendidas? (Elija dos.)
- AAmbos paquetes de filtro para una dirección específica IP host de destino.
- BAmbos pueden ser creados mediante el uso de un nombre o número descriptivo.
- CAmbos incluyen un rechazo implícito como ACE final.
- DAmbos pueden permitir o denegar servicios específicos por número de puerto.
- EAmbos tipos de ACL pueden filtrar según el tipo de protocolo.
11Colocar las opciones en el orden siguiente:
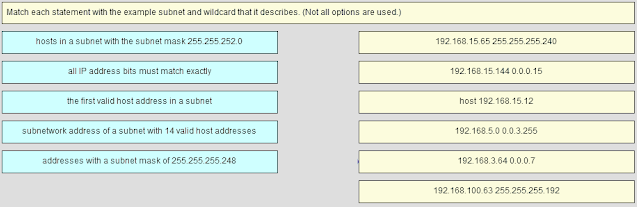
- Ala primera dirección válida de host en una subred
dirección de la subred de una subred con 14 direcciones de host válidas
todos los bits de la dirección IP deben coincidir exactamente
hosts en una subred con la máscara de subred 255.255.252.0
direcciones con una máscara de subred de 255.255.255.248
– No anotó – - B--------------------------------------
- Ala primera dirección válida de host en una subred
12Considere la siguiente lista de acceso que permite la transferencia de archivos de configuración de teléfonos IP de un host en particular a un servidor TFTP:
R1 (config) # access-list 105 udp permiso anfitrión 10.0.70.23 anfitrión 10.0.54.5 gama 1024 5000
R1 (config) # access-list 105 negar cualquier cualquier ip
R1 (config) # interface gi0 / 0
R1 (config-if) # ip access-group 105 fuera
¿Qué método permitiría al administrador de la red para modificar la ACL e incluyen las transferencias FTP desde cualquier dirección IP de origen?- AR1 (config) # interface gi0 / 0
R1 (config-if) # no ip access-group 105 fuera
R1 (config) # access-list 105 permiso tcp cualquier host 10.0.54.5 eq 20
R1 (config) # access-list 105 permiso tcp cualquier host 10.0.54.5 eq 21
R1 (config) # interface gi0 / 0
R1 (config-if) # ip access-group 105 fuera
R1 (config) # access-list 105 permiso tcp cualquier host 10.0.54.5 eq 20
R1 (config) # access-list 105 permiso tcp cualquier host 10.0.54.5 eq 21
R1 (config) # access-list 105 udp permiso anfitrión 10.0.70.23 anfitrión 10.0.54.5 gama 1024 5000
R1 (config) # access-list 105 permiso tcp cualquier host 10.0.54.5 eq 20
R1 (config) # access-list 105 permiso tcp cualquier host 10.0.54.5 eq 21
R1 (config) # access-list 105 negar cualquier cualquier ip - BR1 (config) # interface gi0 / 0
R1 (config-if) # no ip access-group 105 fuera
R1 (config) # no access-list 105
R1 (config) # access-list 105 udp permiso anfitrión 10.0.70.23 anfitrión 10.0.54.5 gama 1024 5000
R1 (config) # access-list 105 permiso tcp cualquier host 10.0.54.5 eq 20
R1 (config) # access-list 105 permiso tcp cualquier host 10.0.54.5 eq 21
R1 (config) # access-list 105 negar cualquier cualquier ip
R1 (config) # interface gi0 / 0
R1 (config-if) # ip access-group 105 fuera ******************
- AR1 (config) # interface gi0 / 0
13¿Qué dos funciones describen los usos de una lista de control de acceso? (Elija dos.)
- AACL proporcionan un nivel básico de seguridad para el acceso a la red.
- BACL pueden controlar qué áreas un host puede acceder en una red.
- CACL estándar pueden restringir el acceso a las aplicaciones y puertos específicos.
- DACL se pueden permitir o denegar el tráfico basándose en la dirección MAC de origen en el router.
- EACL ayudan el router para determinar la mejor ruta a un destino.
14¿Qué característica es única para IPv6 ACL cuando se compara con las de IPv4 ACL?
- Aun permiso implícito de los paquetes de descubrimiento vecino
- Bun rechazo implícito cualquier cualquier ACE
- Cel uso de las entradas de ACL nombradas
- Del uso de máscaras wildcard
15Qué tres afirmaciones describen el procesamiento de ACL de paquetes? (Elija tres.)
- ACada paquete se compara con las condiciones de cada ACE en la ACL antes de tomar una decisión de reenvío.
- BUn paquete que ha sido negado por uno ACE puede ser permitido por un ACE posterior.
- CCada declaración se comprueba sólo hasta que se detecta una coincidencia o hasta el final de la lista de ACE.
- DUn implícita niegan cualquier rechaza cualquier paquete que no coincida con ninguna ACE.
- EUn paquete que no coincida con las condiciones de cualquier ACE será remitida de forma predeterminada.
- FUn paquete bien puede ser rechazada o trasladada según las indicaciones de la ACE que empareje.
16¿Qué enunciado describe una diferencia entre el funcionamiento de las ACL de entrada y salida?
- AEn una interfaz de red, más de una ACL entrante puede ser configurado pero sólo una ACL de salida se puede configurar.
- BEn contraste hasta la salida de ALC, ACL entrantes se pueden utilizar para filtrar los paquetes con múltiples criterios.
- CACL entrantes se procesan antes de que los paquetes se encaminan mientras ACL salientes son procesados después de que se complete el enrutamiento.
- DACL entrantes se pueden utilizar en ambos enrutadores y conmutadores pero ACL salientes sólo pueden utilizarse en los routers.
17¿Cuál es el único tipo de ACL disponible para IPv6?
- Anombrada estándar
- Bnumerada extendido
- Cllamado extendido
- Destándar numerada
18 Qué entrada de comandos IPv6 ACL permita el tráfico desde cualquier host a un servidor SMTP en la red 2001: DB8: 10: 10 :: / 64?
- Apermitir tcp cualquier host 2001: DB8: 10: 10 :: 100 eq 23
- Bpermiso tcp anfitrión 2001: DB8: 10: 10 :: 100 cualquier eq 23
- Cpermiso tcp anfitrión 2001: DB8: 10: 10 :: 100 cualquier eq 25
- Dpermitir tcp cualquier host 2001: DB8: 10: 10 :: 100 eq 25
19Consulte la presentación. La lista de acceso IPv6 LIMITED_ACCESS se aplica en la interfaz S0 / 0/0 de R1 en la dirección entrante. Qué IPv6 paquetes desde el ISP será dado de baja por la ACL en R1?
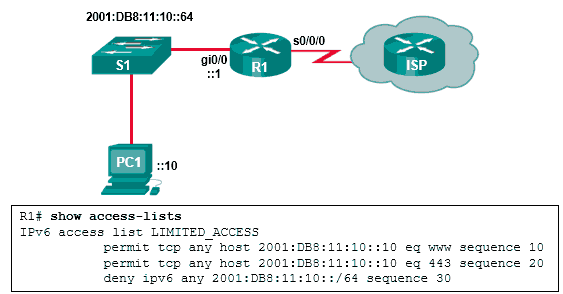
- Aanuncios de vecino que se reciben desde el router ISP
- BPaquetes ICMPv6 que están destinados a PC1
- Cpaquetes que están destinados a la PC1 en el puerto 80
- DPaquetes HTTPS a PC1
20Si un router tiene dos interfaces y está encaminando el tráfico IPv4 e IPv6, ¿cuántos ACL se ha podido crear y que se le aplica?
- A4
- B8
- C6
- D16
- E12
21¿Qué rango de direcciones IPv4 cubre todas las direcciones IP que coinciden con el filtro ACL especificada por 172.16.2.0 con comodín enmascaran 0.0.1.255?
- A172.16.2.1 a 172.16.255.255
- B172.16.2.1 a 172.16.3.254
- C172.16.2.0 a 172.16.2.255
- D172.16.2.0 a 172.16.3.255
Informações
- Descrição
- CCNA 2 v5 Quiz sobre CCNA 2 v5 Capitulo 9, criado por Miguel Garcia em 06-11-2018.
- Autor
- Miguel Garcia
- Idioma
- Español
- Visualizações
- 25
- Histórico
- Criado em 6 nov 2018 · atualizado em 6 nov 2018
- Etiquetas
- Avaliação
- Ainda sem avaliações Avalie este quiz