
Quiz
CRP01
This quiz has question types that open in the usual player.
Questions in this quiz (34)
1¿En qué se basan los ataques Activos?
- AEn, por ejemplo la "denegación de servicio"
- BEn que el usuario no pueda ingresar al sistema.
- CNo sé. : (
- DSon los que hacen los "chicos" activos.
2Integridad es...
- AEs la garantía de que los datos no han sido
alterados de manera no autorizada (lo que
incluye accidentalmente). - BEs la garantía de que los datos no pueden
ser vistos por un usuario no autorizado. A
veces se denomina secreto. - CEs la garantía de que una entidad no puede
negar un compromiso o acción anterior - DEs la garantía de que una entidad
determinada está involucrada y
actualmente activa en una sesión de
comunicación.
- AEs la garantía de que los datos no han sido
3Un servicio de seguridad es una meta de seguridad específica que podemos desear
alcanzar.- ATrue
- BFalse
4Confidencialidad es...
- AEs la garantía de que los datos no pueden
ser vistos por un usuario no autorizado. A
veces se denomina secreto. - BEs la garantía de que los datos no han sido
alterados de manera no autorizada (lo que
incluye accidentalmente). - CEs la garantía de que una entidad no puede
negar un compromiso o acción anterior. - DEs la garantía de que una entidad no puede
negar un compromiso o acción anterior - EEs la garantía de que una entidad
determinada está involucrada y
actualmente activa en una sesión de
comunicación.
- AEs la garantía de que los datos no pueden
5Los riesgos de la información pueden ser evaluados identificando diferentes tipos de
posibles ataques que pueden aplicarse. Estos ataques se clasifican a menudo por el
tipo de acción que un atacante es capaz de realizar
¿Cuáles son los dos tipos de ataques más comunes?- ADe integridad y confidencialidad
- BAsimétricos y Simetricos
- CDe empleados y No autorizados
- DNinguna es correcta
6¿En qué se basan los ataques Pasivos?
- AAquel en que los datos y los procesos que se están llevando a
cabo en esos datos no se ven afectados por el ataque - BEstos implican que los datos se cambian de alguna manera, o un proceso que
se lleva a cabo en los datos - CNo sé, tengo que repasar más. :)
- AAquel en que los datos y los procesos que se están llevando a
7La autenticación de origen de datos es...
- AEs la garantía de que una entidad
determinada está involucrada y
actualmente activa en una sesión de
comunicación. - BEs la garantía de que los datos no pueden
ser vistos por un usuario no autorizado. A
veces se denomina secreto. - CEs la garantía de que los datos no han sido
alterados de manera no autorizada (lo que
incluye accidentalmente). - DEs la garantía de que una entidad dada es
la fuente original de los datos recibidos.
- AEs la garantía de que una entidad
8No Repudio es...
- ANinguna es correcta
- BEs la garantía de que los datos no han sido
alterados de manera no autorizada (lo que
incluye accidentalmente). - CLa primera opción es siempre correcta. : )
- DEs la garantía de que una entidad
determinada está involucrada y
actualmente activa en una sesión de
comunicación.
9La autenticación
de entidad y Control de
Acceso es...- AEs la garantía de que una entidad no puede
negar un compromiso o acción anterior - BEs la garantía de que una entidad no puede
negar un compromiso o acción anterior. - CEs la garantía de que una entidad
determinada está involucrada y
actualmente activa en una sesión de
comunicación. - DNo sé y no tengo ni idea.
- EMe cae mal la señora de "ING. DE SOFTWARE". :)
- AEs la garantía de que una entidad no puede
10Para mantener la CONFIDENCIALIDAD se necesita:
- ACIFRADO
- BFUNCIONES JASH
- CHASH
- DMD6.1
- EUNA LLAVE
- FUN ELEFANTE
- GTENGO HAMBRE
11Para mantener la INTEGRIDAD se necesita:
- ACIFRADO
- BLLAVE PÚBISCA
- CFUNCIONES HASH
- DUNA BUENA RED DE ENLACES NEURONALES
12Para mantener la AUTENTICIDAD EN EL ORIGEN DE LOS DATOS se necesita:
- AFIRMAS DIGITALES
- BLLAVES
- CPROTOCOLOS CRIPTOGRÁFICOS
- DLLAVES PÚBLICAS
13Para mantener el NO REPUDIO se necesita de:
- ALLAVES
- BFIRMA DIGITAL
- CINTEGRIDAD DE DATOS
- DNINGUNA ES CORRECTA
14Para mantener la AUTENTICIDAD DE LA ENTIDAD Y CONTROL DE ACCESO se necesita de:
- ALLAVE PUBLICA
- BLLAVE PRIVADA
- CCERTIFICADOS DE AUTORIDAD (CA) O "CERTIFICATE AUTHORITY".
- DLA PRIMERA OPCIÓN
15¿QUÉ REPRESENTA LA IMAGEN, SEGÚN LO VIS[blank_start]TO EN CLASES?[blank_end]
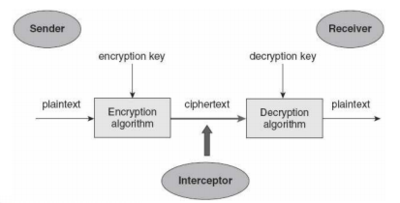
- ATO EN CLASES' CONFIDENCIALIDAD MODELO
16Indique las dos clases principales de [blank_start]algoritmos[blank_end] criptográficos:
- Aalgoritmos y llaves
- BStream Ciphers y Bloque Cifras
- CShh y pfg
17¿Cómo se leen los bits en "stream cipher"?
- ADe izquierda hacía arriba
- BDe derecha hacía abajo
- CDe izquierda a derecha
- DDe derecha a izquierda
18¿Un cifrado de bloque se procesa convenientemente mediante cifrados de bloques con longitudes múltiples de 8 bits?
- ATrue
- BFalse
19¿Los algoritmos SIMÉTRICOS no utilizan una sola clave para cifrar y
descifrar, de ahí el nombre simétrico?- ATrue
- BFalse
20¿Todos los algoritmos de la variedad simétrica utilizan una sola clave para cifrar y
descifrar, de ahí el nombre simétrico?- ATrue
- BFalse
21Los algoritmos simétricos son malos en: Gestión de claves y No repudio
- ATrue
- BFalse
22Son ejemplos de algoritmos SIMÉTRICOS:
- ANINGUNA ES CORRECTA
- BDES, TRIPLE DES, BLOWFISH, IDEA
- CGCP, UDF, CDMA, MSD
23En el caso de este cifrado, el cambio de teclado es de tres espacios a la derecha para el cifrado y tres
espacios a la izquierda para el descifrado, estamos hablando del cifrado:- ARSF
- BCAESAR
- CROT13
- DGPF
24Es donde debemos tener dos llaves, una pública y una privada, la pública la puede saber cualquier persona y nos va a servir para encriptar, la privada debe ser, como su nombre lo indica; no publicada en foros ni sabida por otras personas, y nos servirá para desencriptar
- AAlgoritmo de criptoanálisis
- BAlgoritmo Asimétrico
- CAlgoritmo Simétrico (Está es la correcta)
- DAlgo ritmo Pgp
25Son ejemplos de algoritmos simétricos: Diffie-Hellman Key Agreement Protocol y ECC
- ATrue
- BFalse
26Son funciones computacionales que toman una entrada de datos de longitud variable y producen un resultado de longitud fija que puede usarse como huella digital para representar los datos originales.
- AFunción algoritmica
- BFunción HASH
- CNinguna es Correcta
- DLa opción A es correcta
27¿Una función hash proporciona cifrado utilizando un algoritmo y ninguna clave?
- ATrue
- BFalse
28¿Podría darse "Colisión" en las funciones HASH?
- ASí. Pero son casos muy vagos
- BNo. Es imposible
- CNinguna es correcta
29Son ejemplos de algoritmos que se usan en HASH
- AHAVAL
- BMDS
- CSHA-1
- DFPS
- EMD5
30Las firmas digitales se basan en la gestión de claves públicas y privadas y su uso en la
comunicación.- ATrue
- BFalse
31El código de autenticación de mensajes (MAC) con DES es la combinación de
encriptación y hash.- ATrue
- BFalse
32MAC es muy similar a la encriptación, pero el MAC está diseñado para ser irreversible,
como una función de hash estándar.- ATrue
- BFalse
33SI QUIERO ENVIAR UN MENSAJE DE AMOR A LA MARTA Y ELLA QUIERE LEERLO, ¿QUÉ NECESITO TENER YO. ELLA QUÉ NECESITA?
- ANADA
- BEL WA O CORREO DE ELLA A LO MEJOR.
- CUNA LLAVE PÚBLICA (YO Y ELLA)
- DUNA LLAVE PRIVADA (ELLA Y YO)
- EUNA LLAVE PUBLICA Y UNA PRIVADA (AMBOS)
34SI QUIERO ENVIAR UN MENSAJE DE AMOR ( PERO QUE ESTÉ ENCRIPTADO) A LA JESSY Y ELLA QUIERE LEERLO, Y ADEMÁS ME VA A RESPONDER CON MUCHOS "XOXO" ¿QUÉ NECESITO TENER YO. ELLA QUÉ NECESITA? (ELIJA LA O LAS CORRECTAS)
- AYO: NECESITO TENER UNA LLAVE PRIVADA PARA DESENCRIPTAR LA RESPUESTA DE ELLA Y LA PÚBLICA DE ELLA)PARA PODER ENCRIPTAR EL MENSAJE QUE LE DESEO ENVIAR
- BYO: MI LLAVE PRIVADA SOLAMENTE, Y ELLA: SU LLAVE PÚBLICA
- CELLA: NECESITA TENER MI LLAVE PÚBLICA PARA PODER RESPONDERME, Y SU LLAVE PRIVADA PARA DESENCRIPTAR
- DELLA: MI LLAVE PÚBLICA Y ELLA: SU LLAVE PRIVADA
- EELLA: EL HASH DE MI MENSAJE Y MI LLAVE PRIVADA
- FYO: EL HASH DE MI MENSAJE, LA LLAVE DE ELLA Y LA CLAVE DE DESCIFRADO
Information
- Description
- EXAMEN DE LA PRESENTACIÓN DE LA CLASE 2 (INTRODUCCIÓN A LA CRIPTOGRAFÍA)
- Author
- Rodolfo Otero
- Language
- Español
- Views
- 12
- Rating
- No ratings yet Rate this quiz