
Mindmap
Virus
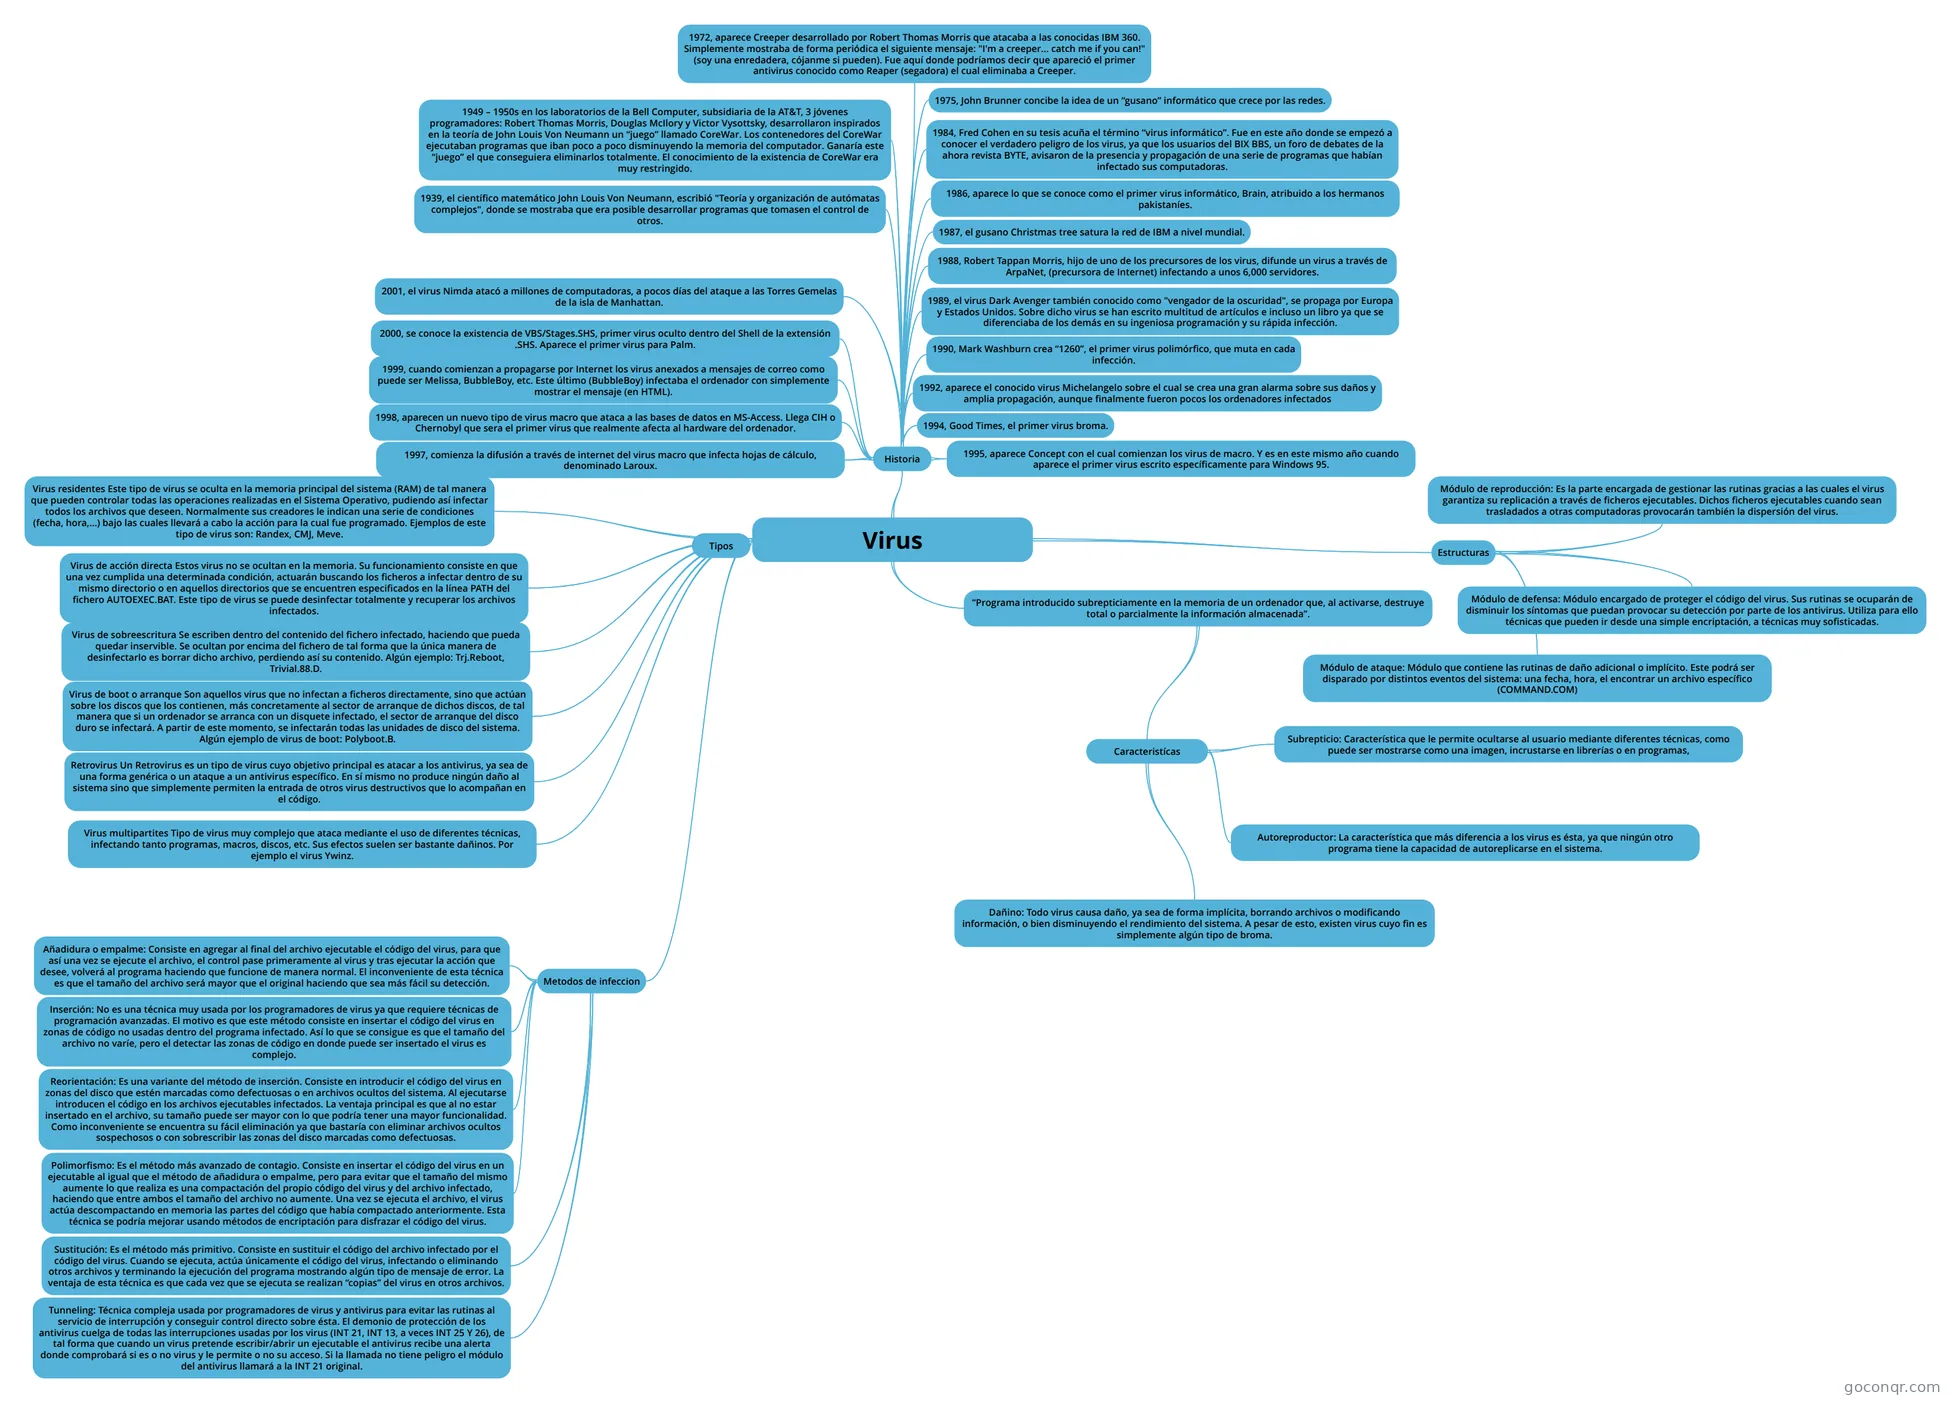
Mapa mental: Virus informáticos
Inhalt der Mindmap
Virus
“Programa introducido subrepticiamente en la memoria de un ordenador que, al activarse, destruye total o parcialmente la información almacenada”.
- Caracteristícas
- Dañino: Todo virus causa daño, ya sea de forma implícita, borrando archivos o modificando información, o bien disminuyendo el rendimiento del sistema. A pesar de esto, existen virus cuyo fin es simplemente algún tipo de broma.
- Subrepticio: Característica que le permite ocultarse al usuario mediante diferentes técnicas, como puede ser mostrarse como una imagen, incrustarse en librerías o en programas,
- Autoreproductor: La característica que más diferencia a los virus es ésta, ya que ningún otro programa tiene la capacidad de autoreplicarse en el sistema.
- Caracteristícas
Historia
- 1939, el científico matemático John Louis Von Neumann, escribió "Teoría y organización de autómatas complejos", donde se mostraba que era posible desarrollar programas que tomasen el control de otros.
- 1949 – 1950s en los laboratorios de la Bell Computer, subsidiaria de la AT&T, 3 jóvenes programadores: Robert Thomas Morris, Douglas McIlory y Victor Vysottsky, desarrollaron inspirados en la teoría de John Louis Von Neumann un “juego” llamado CoreWar. Los contenedores del CoreWar ejecutaban programas que iban poco a poco disminuyendo la memoria del computador. Ganaría este “juego” el que conseguiera eliminarlos totalmente. El conocimiento de la existencia de CoreWar era muy restringido.
- 1972, aparece Creeper desarrollado por Robert Thomas Morris que atacaba a las conocidas IBM 360. Simplemente mostraba de forma periódica el siguiente mensaje: "I'm a creeper... catch me if you can!" (soy una enredadera, cójanme si pueden). Fue aquí donde podríamos decir que apareció el primer antivirus conocido como Reaper (segadora) el cual eliminaba a Creeper.
- 1975, John Brunner concibe la idea de un “gusano” informático que crece por las redes.
- 1984, Fred Cohen en su tesis acuña el término “virus informático”. Fue en este año donde se empezó a conocer el verdadero peligro de los virus, ya que los usuarios del BIX BBS, un foro de debates de la ahora revista BYTE, avisaron de la presencia y propagación de una serie de programas que habían infectado sus computadoras.
- 1986, aparece lo que se conoce como el primer virus informático, Brain, atribuido a los hermanos pakistaníes.
- 1987, el gusano Christmas tree satura la red de IBM a nivel mundial.
- 1988, Robert Tappan Morris, hijo de uno de los precursores de los virus, difunde un virus a través de ArpaNet, (precursora de Internet) infectando a unos 6,000 servidores.
- 1989, el virus Dark Avenger también conocido como "vengador de la oscuridad", se propaga por Europa y Estados Unidos. Sobre dicho virus se han escrito multitud de artículos e incluso un libro ya que se diferenciaba de los demás en su ingeniosa programación y su rápida infección.
- 1990, Mark Washburn crea “1260”, el primer virus polimórfico, que muta en cada infección.
- 1992, aparece el conocido virus Michelangelo sobre el cual se crea una gran alarma sobre sus daños y amplia propagación, aunque finalmente fueron pocos los ordenadores infectados
- 1994, Good Times, el primer virus broma.
- 1995, aparece Concept con el cual comienzan los virus de macro. Y es en este mismo año cuando aparece el primer virus escrito específicamente para Windows 95.
- 1997, comienza la difusión a través de internet del virus macro que infecta hojas de cálculo, denominado Laroux.
- 1998, aparecen un nuevo tipo de virus macro que ataca a las bases de datos en MS-Access. Llega CIH o Chernobyl que sera el primer virus que realmente afecta al hardware del ordenador.
- 1999, cuando comienzan a propagarse por Internet los virus anexados a mensajes de correo como puede ser Melissa, BubbleBoy, etc. Este último (BubbleBoy) infectaba el ordenador con simplemente mostrar el mensaje (en HTML).
- 2000, se conoce la existencia de VBS/Stages.SHS, primer virus oculto dentro del Shell de la extensión .SHS. Aparece el primer virus para Palm.
- 2001, el virus Nimda atacó a millones de computadoras, a pocos días del ataque a las Torres Gemelas de la isla de Manhattan.
Estructuras
- Módulo de reproducción: Es la parte encargada de gestionar las rutinas gracias a las cuales el virus garantiza su replicación a través de ficheros ejecutables. Dichos ficheros ejecutables cuando sean trasladados a otras computadoras provocarán también la dispersión del virus.
- Módulo de ataque: Módulo que contiene las rutinas de daño adicional o implícito. Este podrá ser disparado por distintos eventos del sistema: una fecha, hora, el encontrar un archivo específico (COMMAND.COM)
- Módulo de defensa: Módulo encargado de proteger el código del virus. Sus rutinas se ocuparán de disminuir los síntomas que puedan provocar su detección por parte de los antivirus. Utiliza para ello técnicas que pueden ir desde una simple encriptación, a técnicas muy sofisticadas.
Virus residentes Este tipo de virus se oculta en la memoria principal del sistema (RAM) de tal manera que pueden controlar todas las operaciones realizadas en el Sistema Operativo, pudiendo así infectar todos los archivos que deseen. Normalmente sus creadores le indican una serie de condiciones (fecha, hora,...) bajo las cuales llevará a cabo la acción para la cual fue programado. Ejemplos de este tipo de virus son: Randex, CMJ, Meve.
Virus de acción directa Estos virus no se ocultan en la memoria. Su funcionamiento consiste en que una vez cumplida una determinada condición, actuarán buscando los ficheros a infectar dentro de su mismo directorio o en aquellos directorios que se encuentren especificados en la línea PATH del fichero AUTOEXEC.BAT. Este tipo de virus se puede desinfectar totalmente y recuperar los archivos infectados.
Virus de sobreescritura Se escriben dentro del contenido del fichero infectado, haciendo que pueda quedar inservible. Se ocultan por encima del fichero de tal forma que la única manera de desinfectarlo es borrar dicho archivo, perdiendo así su contenido. Algún ejemplo: Trj.Reboot, Trivial.88.D.
Virus de boot o arranque Son aquellos virus que no infectan a ficheros directamente, sino que actúan sobre los discos que los contienen, más concretamente al sector de arranque de dichos discos, de tal manera que si un ordenador se arranca con un disquete infectado, el sector de arranque del disco duro se infectará. A partir de este momento, se infectarán todas las unidades de disco del sistema. Algún ejemplo de virus de boot: Polyboot.B.
Retrovirus Un Retrovirus es un tipo de virus cuyo objetivo principal es atacar a los antivirus, ya sea de una forma genérica o un ataque a un antivirus específico. En sí mismo no produce ningún daño al sistema sino que simplemente permiten la entrada de otros virus destructivos que lo acompañan en el código.
Virus multipartites Tipo de virus muy complejo que ataca mediante el uso de diferentes técnicas, infectando tanto programas, macros, discos, etc. Sus efectos suelen ser bastante dañinos. Por ejemplo el virus Ywinz.
Tipos
Metodos de infeccion
- Añadidura o empalme: Consiste en agregar al final del archivo ejecutable el código del virus, para que así una vez se ejecute el archivo, el control pase primeramente al virus y tras ejecutar la acción que desee, volverá al programa haciendo que funcione de manera normal. El inconveniente de esta técnica es que el tamaño del archivo será mayor que el original haciendo que sea más fácil su detección.
- Inserción: No es una técnica muy usada por los programadores de virus ya que requiere técnicas de programación avanzadas. El motivo es que este método consiste en insertar el código del virus en zonas de código no usadas dentro del programa infectado. Así lo que se consigue es que el tamaño del archivo no varíe, pero el detectar las zonas de código en donde puede ser insertado el virus es complejo.
- Reorientación: Es una variante del método de inserción. Consiste en introducir el código del virus en zonas del disco que estén marcadas como defectuosas o en archivos ocultos del sistema. Al ejecutarse introducen el código en los archivos ejecutables infectados. La ventaja principal es que al no estar insertado en el archivo, su tamaño puede ser mayor con lo que podría tener una mayor funcionalidad. Como inconveniente se encuentra su fácil eliminación ya que bastaría con eliminar archivos ocultos sospechosos o con sobrescribir las zonas del disco marcadas como defectuosas.
- Polimorfismo: Es el método más avanzado de contagio. Consiste en insertar el código del virus en un ejecutable al igual que el método de añadidura o empalme, pero para evitar que el tamaño del mismo aumente lo que realiza es una compactación del propio código del virus y del archivo infectado, haciendo que entre ambos el tamaño del archivo no aumente. Una vez se ejecuta el archivo, el virus actúa descompactando en memoria las partes del código que había compactado anteriormente. Esta técnica se podría mejorar usando métodos de encriptación para disfrazar el código del virus.
- Sustitución: Es el método más primitivo. Consiste en sustituir el código del archivo infectado por el código del virus. Cuando se ejecuta, actúa únicamente el código del virus, infectando o eliminando otros archivos y terminando la ejecución del programa mostrando algún tipo de mensaje de error. La ventaja de esta técnica es que cada vez que se ejecuta se realizan “copias” del virus en otros archivos.
- Tunneling: Técnica compleja usada por programadores de virus y antivirus para evitar las rutinas al servicio de interrupción y conseguir control directo sobre ésta. El demonio de protección de los antivirus cuelga de todas las interrupciones usadas por los virus (INT 21, INT 13, a veces INT 25 Y 26), de tal forma que cuando un virus pretende escribir/abrir un ejecutable el antivirus recibe una alerta donde comprobará si es o no virus y le permite o no su acceso. Si la llamada no tiene peligro el módulo del antivirus llamará a la INT 21 original.
Informationen
- Beschreibung
- Mindmap am Virus, erstellt von Manuel Alexis Orozco Viedas am 18/05/2018.
- Erstellt von
- Manuel Alexis Orozco Viedas
- Aufrufe
- 1
- Bewertung