
Mindmap
Conceptos Básicos de Auditoría
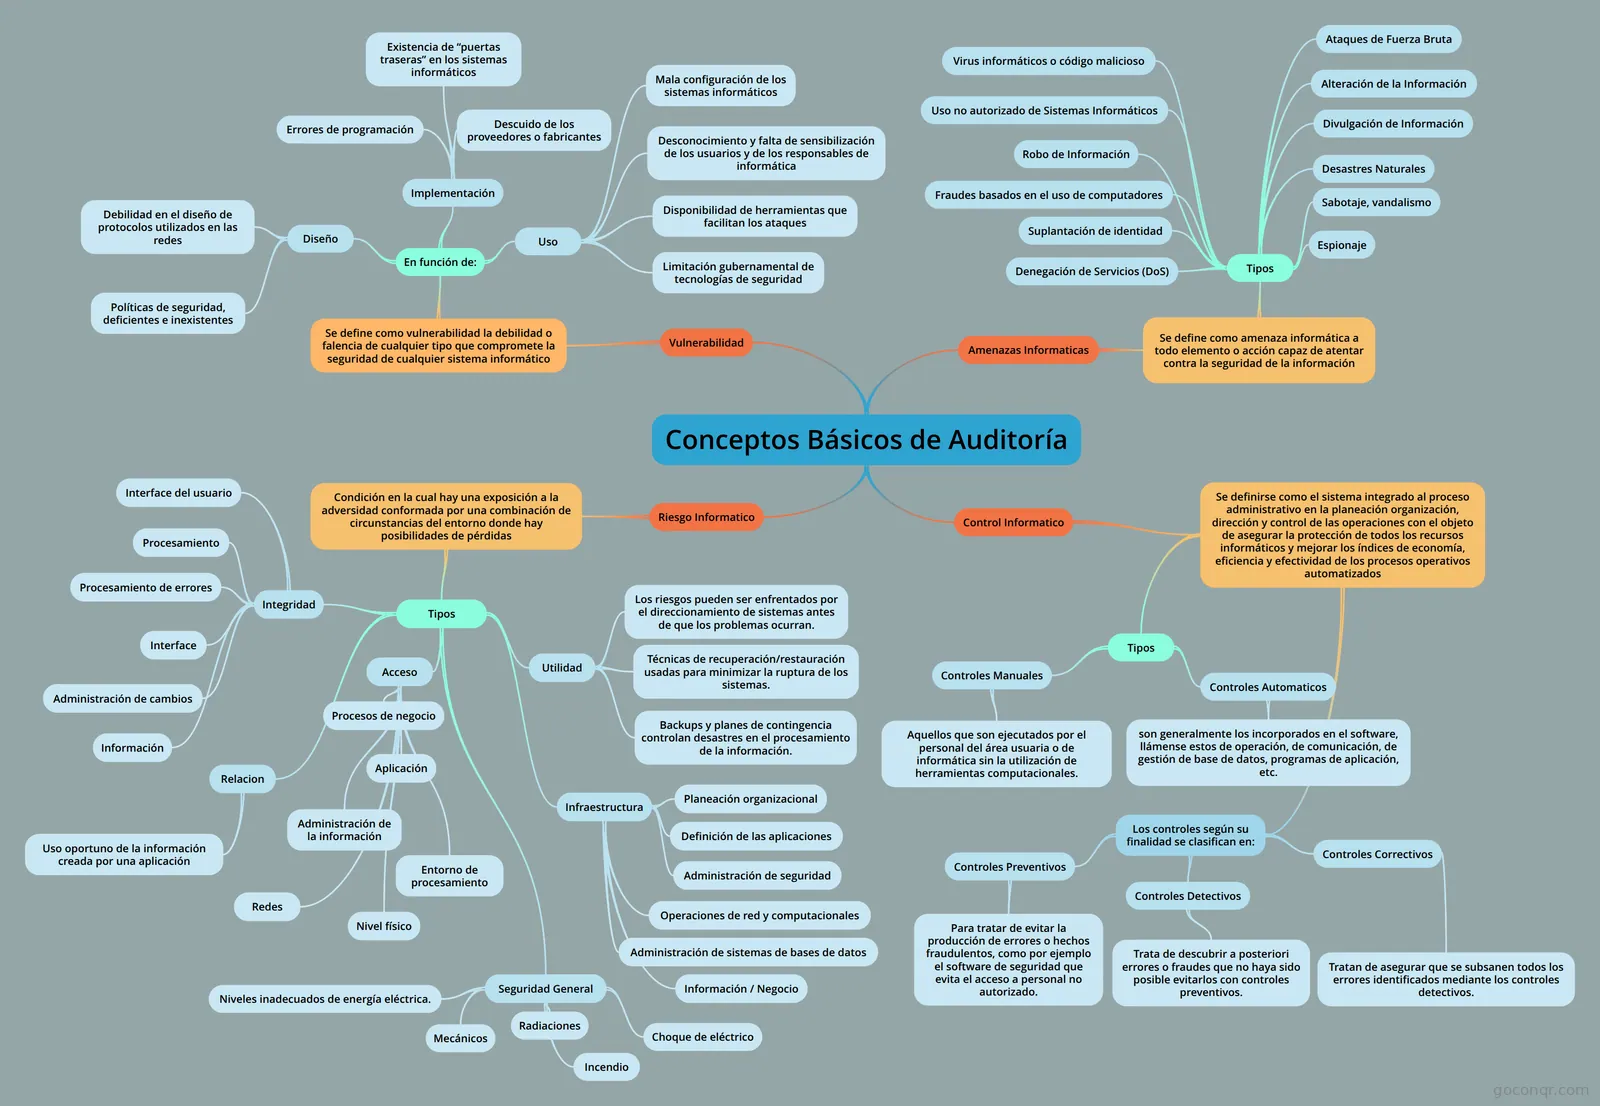
Mapa mental: Conceptos básicos de auditoría
Inhalt der Mindmap
Conceptos Básicos de Auditoría
Vulnerabilidad
- Se define como vulnerabilidad la debilidad o falencia de cualquier tipo que compromete la seguridad de cualquier sistema informático
- En función de:
- Diseño
- Debilidad en el diseño de protocolos utilizados en las redes
- Políticas de seguridad, deficientes e inexistentes
- Implementación
- Errores de programación
- Existencia de “puertas traseras” en los sistemas informáticos
- Descuido de los proveedores o fabricantes
- Uso
- Mala configuración de los sistemas informáticos
- Desconocimiento y falta de sensibilización de los usuarios y de los responsables de informática
- Disponibilidad de herramientas que facilitan los ataques
- Limitación gubernamental de tecnologías de seguridad
- Diseño
- En función de:
- Se define como vulnerabilidad la debilidad o falencia de cualquier tipo que compromete la seguridad de cualquier sistema informático
Amenazas Informaticas
- Se define como amenaza informática a todo elemento o acción capaz de atentar contra la seguridad de la información
- Tipos
- Virus informáticos o código malicioso
- Uso no autorizado de Sistemas Informáticos
- Robo de Información
- Fraudes basados en el uso de computadores
- Suplantación de identidad
- Denegación de Servicios (DoS)
- Ataques de Fuerza Bruta
- Alteración de la Información
- Divulgación de Información
- Desastres Naturales
- Sabotaje, vandalismo
- Espionaje
- Tipos
- Se define como amenaza informática a todo elemento o acción capaz de atentar contra la seguridad de la información
Riesgo Informatico
- Condición en la cual hay una exposición a la adversidad conformada por una combinación de circunstancias del entorno donde hay posibilidades de pérdidas
- Tipos
- Integridad
- Interface del usuario
- Procesamiento
- Procesamiento de errores
- Interface
- Administración de cambios
- Información
- Relacion
- Uso oportuno de la información creada por una aplicación
- Acceso
- Procesos de negocio
- Aplicación
- Administración de la información
- Entorno de procesamiento
- Redes
- Nivel físico
- Utilidad
- Los riesgos pueden ser enfrentados por el direccionamiento de sistemas antes de que los problemas ocurran.
- Técnicas de recuperación/restauración usadas para minimizar la ruptura de los sistemas.
- Backups y planes de contingencia controlan desastres en el procesamiento de la información.
- Infraestructura
- Planeación organizacional
- Definición de las aplicaciones
- Administración de seguridad
- Operaciones de red y computacionales
- Administración de sistemas de bases de datos
- Información / Negocio
- Seguridad General
- Choque de eléctrico
- Incendio
- Niveles inadecuados de energía eléctrica.
- Radiaciones
- Mecánicos
- Integridad
- Tipos
- Condición en la cual hay una exposición a la adversidad conformada por una combinación de circunstancias del entorno donde hay posibilidades de pérdidas
Control Informatico
- Se definirse como el sistema integrado al proceso administrativo en la planeación organización, dirección y control de las operaciones con el objeto de asegurar la protección de todos los recursos informáticos y mejorar los índices de economía, eficiencia y efectividad de los procesos operativos automatizados
- Tipos
- Controles Manuales
- Aquellos que son ejecutados por el personal del área usuaria o de informática sin la utilización de herramientas computacionales.
- Controles Automaticos
- son generalmente los incorporados en el software, llámense estos de operación, de comunicación, de gestión de base de datos, programas de aplicación, etc.
- Controles Manuales
- Los controles según su finalidad se clasifican en:
- Controles Preventivos
- Para tratar de evitar la producción de errores o hechos fraudulentos, como por ejemplo el software de seguridad que evita el acceso a personal no autorizado.
- Controles Detectivos
- Trata de descubrir a posteriori errores o fraudes que no haya sido posible evitarlos con controles preventivos.
- Controles Correctivos
- Tratan de asegurar que se subsanen todos los errores identificados mediante los controles detectivos.
- Controles Preventivos
- Tipos
- Se definirse como el sistema integrado al proceso administrativo en la planeación organización, dirección y control de las operaciones con el objeto de asegurar la protección de todos los recursos informáticos y mejorar los índices de economía, eficiencia y efectividad de los procesos operativos automatizados
Informationen
- Beschreibung
- vulnerabilidad, amenaza, riesgo y control informático.
- Erstellt von
- Omar Danilo Rivera Barrios
- Aufrufe
- 40
- Tags
- Bewertung