
Mindmap
malware
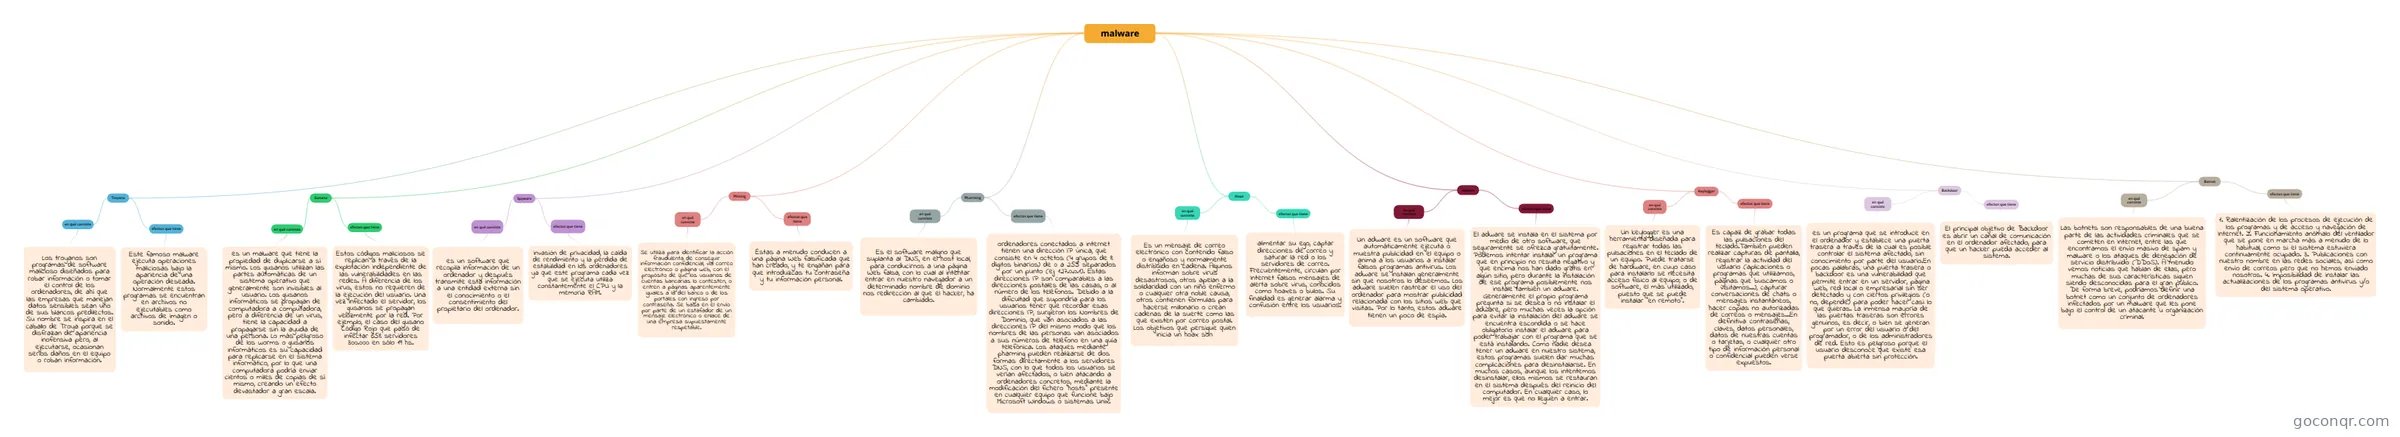
Mapa mental: malware
Inhalt der Mindmap
malware
Troyano
- efectos que tiene
- Este famoso malware ejecuta operaciones maliciosas bajo la apariencia de una operación deseada. Normalmente estos programas se encuentran en archivos no ejecutables como archivos de imagen o sonido.
- en qué consiste
- Los troyanos son programas de software malicioso diseñados para robar información o tomar el control de los ordenadores, de ahí que las empresas que manejan datos sensibles sean uno de sus blancos predilectos. Su nombre se inspira en el caballo de Troya porque se disfrazan de apariencia inofensiva pero, al ejecutarse, ocasionan serios daños en el equipo o roban información.
- efectos que tiene
Hoax
- en qué consiste
- Es un mensaje de correo electrónico con contenido falso o engañoso y normalmente distribuido en cadena. Algunos informan sobre virus desastrosos, otros apelan a la solidaridad con un niño enfermo o cualquier otra noble causa, otros contienen fórmulas para hacerse millonario o crean cadenas de la suerte como las que existen por correo postal. Los objetivos que persigue quien inicia un hoax son
- efectos que tiene
- :alimentar su ego, captar direcciones de correo y saturar la red o los servidores de correo. Frecuentemente, circulan por Internet falsos mensajes de alerta sobre virus, conocidos como hoaxes o bulos. Su finalidad es generar alarma y confusión entre los usuarios.
- en qué consiste
Adware
- en qué consiste
- Un adware es un software que automáticamente ejecuta o muestra publicidad en el equipo o anima a los usuarios a instalar falsos programas antivirus. Los adware se instalan generalmente sin que nosotros lo deseemos. Los adware suelen rastrear el uso del ordenador para mostrar publicidad relacionada con los sitios web que visitas. Por lo tanto, estos adware tienen un poco de espía.
- efectos que tiene
- El adware se instala en el sistema por medio de otro software, que seguramente se ofrezca gratuitamente. Podemos intentar instalar un programa que en principio no resulta negativo y que encima nos han dado gratis en algún sitio, pero durante la instalación de ese programa posiblemente nos instale también un adware. Generalmente el propio programa pregunta si se desea o no instalar el adware, pero muchas veces la opción para evitar la instalación del adware se encuentra escondida o se hace obligatorio instalar el adware para poder trabajar con el programa que se está instalando. Como nadie desea tener un adware en nuestro sistema, estos programas suelen dar muchas complicaciones para desinstalarse. En muchos casos, aunque los intentemos desinstalar, ellos mismos se restauran en el sistema después del reinicio del computador. En cualquier caso, lo mejor es que no lleguen a entrar.
- en qué consiste
Spyware
- en qué consiste
- es un software que recopila información de un ordenador y después transmite esta información a una entidad externa sin el conocimiento o el consentimiento del propietario del ordenador.
- efectos que tiene
- invasión de privacidad, la caída de rendimiento y la pérdida de estabilidad en los ordenadores ya que este programa cada vez que se ejecuta utiliza constantemente el CPU y la memoria RAM.
- en qué consiste
Pharming
- en qué consiste
- Es el software maligno que suplanta al DNS, en el host local, para conducirnos a una página Web falsa, con lo cual al intentar entrar en nuestro navegador a un determinado nombre de dominio nos redirección al que el hacker, ha cambiado.
- efectos que tiene
- ordenadores conectados a internet tienen una dirección IP única, que consiste en 4 octetos (4 grupos de 8 dígitos binarios) de 0 a 255 separados por un punto (ej: 127.0.0.1). Estas direcciones IP son comparables a las direcciones postales de las casas, o al número de los teléfonos. Debido a la dificultad que supondría para los usuarios tener que recordar esas direcciones IP, surgieron los Nombres de Dominio, que van asociados a las direcciones IP del mismo modo que los nombres de las personas van asociados a sus números de teléfono en una guía telefónica. Los ataques mediante pharming pueden realizarse de dos formas: directamente a los servidores DNS, con lo que todos los usuarios se verían afectados, o bien atacando a ordenadores concretos, mediante la modificación del fichero "hosts" presente en cualquier equipo que funcione bajo Microsoft Windows o sistemas Unix.
- en qué consiste
Gusano
- en qué consiste
- es un malware que tiene la propiedad de duplicarse a sí mismo. Los gusanos utilizan las partes automáticas de un sistema operativo que generalmente son invisibles al usuario. Los gusanos informáticos se propagan de computadora a computadora, pero a diferencia de un virus, tiene la capacidad a propagarse sin la ayuda de una persona. Lo más peligroso de los worms o gusanos informáticos es su capacidad para replicarse en el sistema informático, por lo que una computadora podría enviar cientos o miles de copias de sí mismo, creando un efecto devastador a gran escala.
- efectos que tiene
- Estos códigos maliciosos se replican a través de la explotación independiente de las vulnerabilidades en las redes. A diferencia de los virus, estos no requieren de la ejecución del usuario. Una vez infectado el servidor, los gusanos se propagan velozmente por la red. Por ejemplo, el caso del gusano Código Rojo que pasó de infectar 658 servidores 300.000 en sólo 19 hs.
- en qué consiste
Keylogger
- en qué consiste
- Un keylogger es una herramienta diseñada para registrar todas las pulsaciones en el teclado de un equipo. Puede tratarse de hardware, en cuyo caso para instalarlo se necesita acceso físico al equipo; o de software, el más utilizado, puesto que se puede instalar “en remoto”.
- efectos que tiene
- Es capaz de grabar todas las pulsaciones del teclado.También pueden realizar capturas de pantalla, registrar la actividad del usuario (aplicaciones o programas que utilizamos, páginas que buscamos o visitamos…), capturar conversaciones de chats o mensajes instantáneos, hacer copias no autorizadas de correos o mensajes…En definitiva: contraseñas, claves, datos personales, datos de nuestras cuentas o tarjetas, o cualquier otro tipo de información personal o confidencial pueden verse expuestos.
- en qué consiste
Backdoor
- en qué consiste
- es un programa que se introduce en el ordenador y establece una puerta trasera a través de la cual es posible controlar el sistema afectado, sin conocimiento por parte del usuario.En pocas palabras, una puerta trasera o backdoor es una vulnerabilidad que permite entrar en un servidor, página web, red local o empresarial sin ser detectado y con ciertos privilegios (o no, depende) para poder hacer casi lo que quieras. La inmensa mayoría de las puertas traseras son errores genuinos, es decir, o bien se generan por un error del usuario o del programador, o de los administradores de red. Esto es peligroso porque el usuario desconoce que existe esa puerta abierta sin protección.
- efectos que tiene
- El principal objetivo de Backdoor es abrir un canal de comunicación en el ordenador afectado, para que un hacker pueda acceder al sistema.
- en qué consiste
Botnet
- en qué consiste
- Las botnets son responsables de una buena parte de las actividades criminales que se cometen en Internet, entre las que encontramos el envío masivo de spam y malware o los ataques de denegación de servicio distribuido (DDoS). A menudo vemos noticias que hablan de ellas, pero muchas de sus características siguen siendo desconocidas para el gran público. De forma breve, podríamos definir una botnet como un conjunto de ordenadores infectados por un malware que les pone bajo el control de un atacante u organización criminal.
- efectos que tiene
- 1. Ralentización de los procesos de ejecución de los programas y de acceso y navegación de Internet. 2. Funcionamiento anómalo del ventilador que se pone en marcha más a menudo de lo habitual, como si el sistema estuviera continuamente ocupado. 3. Publicaciones con nuestro nombre en las redes sociales, así como envío de correos pero que no hemos enviado nosotros. 4. Imposibilidad de instalar las actualizaciones de los programas antivirus y/o del sistema operativo.
- en qué consiste
Phising
- en qué consiste
- Se utiliza para identificar la acción fraudulenta de conseguir información confidencial, vía correo electrónico o página web, con el propósito de que los usuarios de cuentas bancarias lo contesten, o entren a páginas aparentemente iguales a la del banco o de los portales con ingreso por contraseña. Se basa en el envío por parte de un estafador de un mensaje electrónico o enlace de una empresa supuestamente respetable.
- efectos que tiene
- Éstas a menudo conducen a una página Web falsificada que han creado, y te engañan para que introduzcas tu contraseña y tu información personal.
- en qué consiste
Informationen
- Beschreibung
- TICs Mindmap am malware, erstellt von elena alonso am 08/04/2019.
- Erstellt von
- elena alonso
- Aufrufe
- 1
- Bewertung