
Mindmap
LINUX
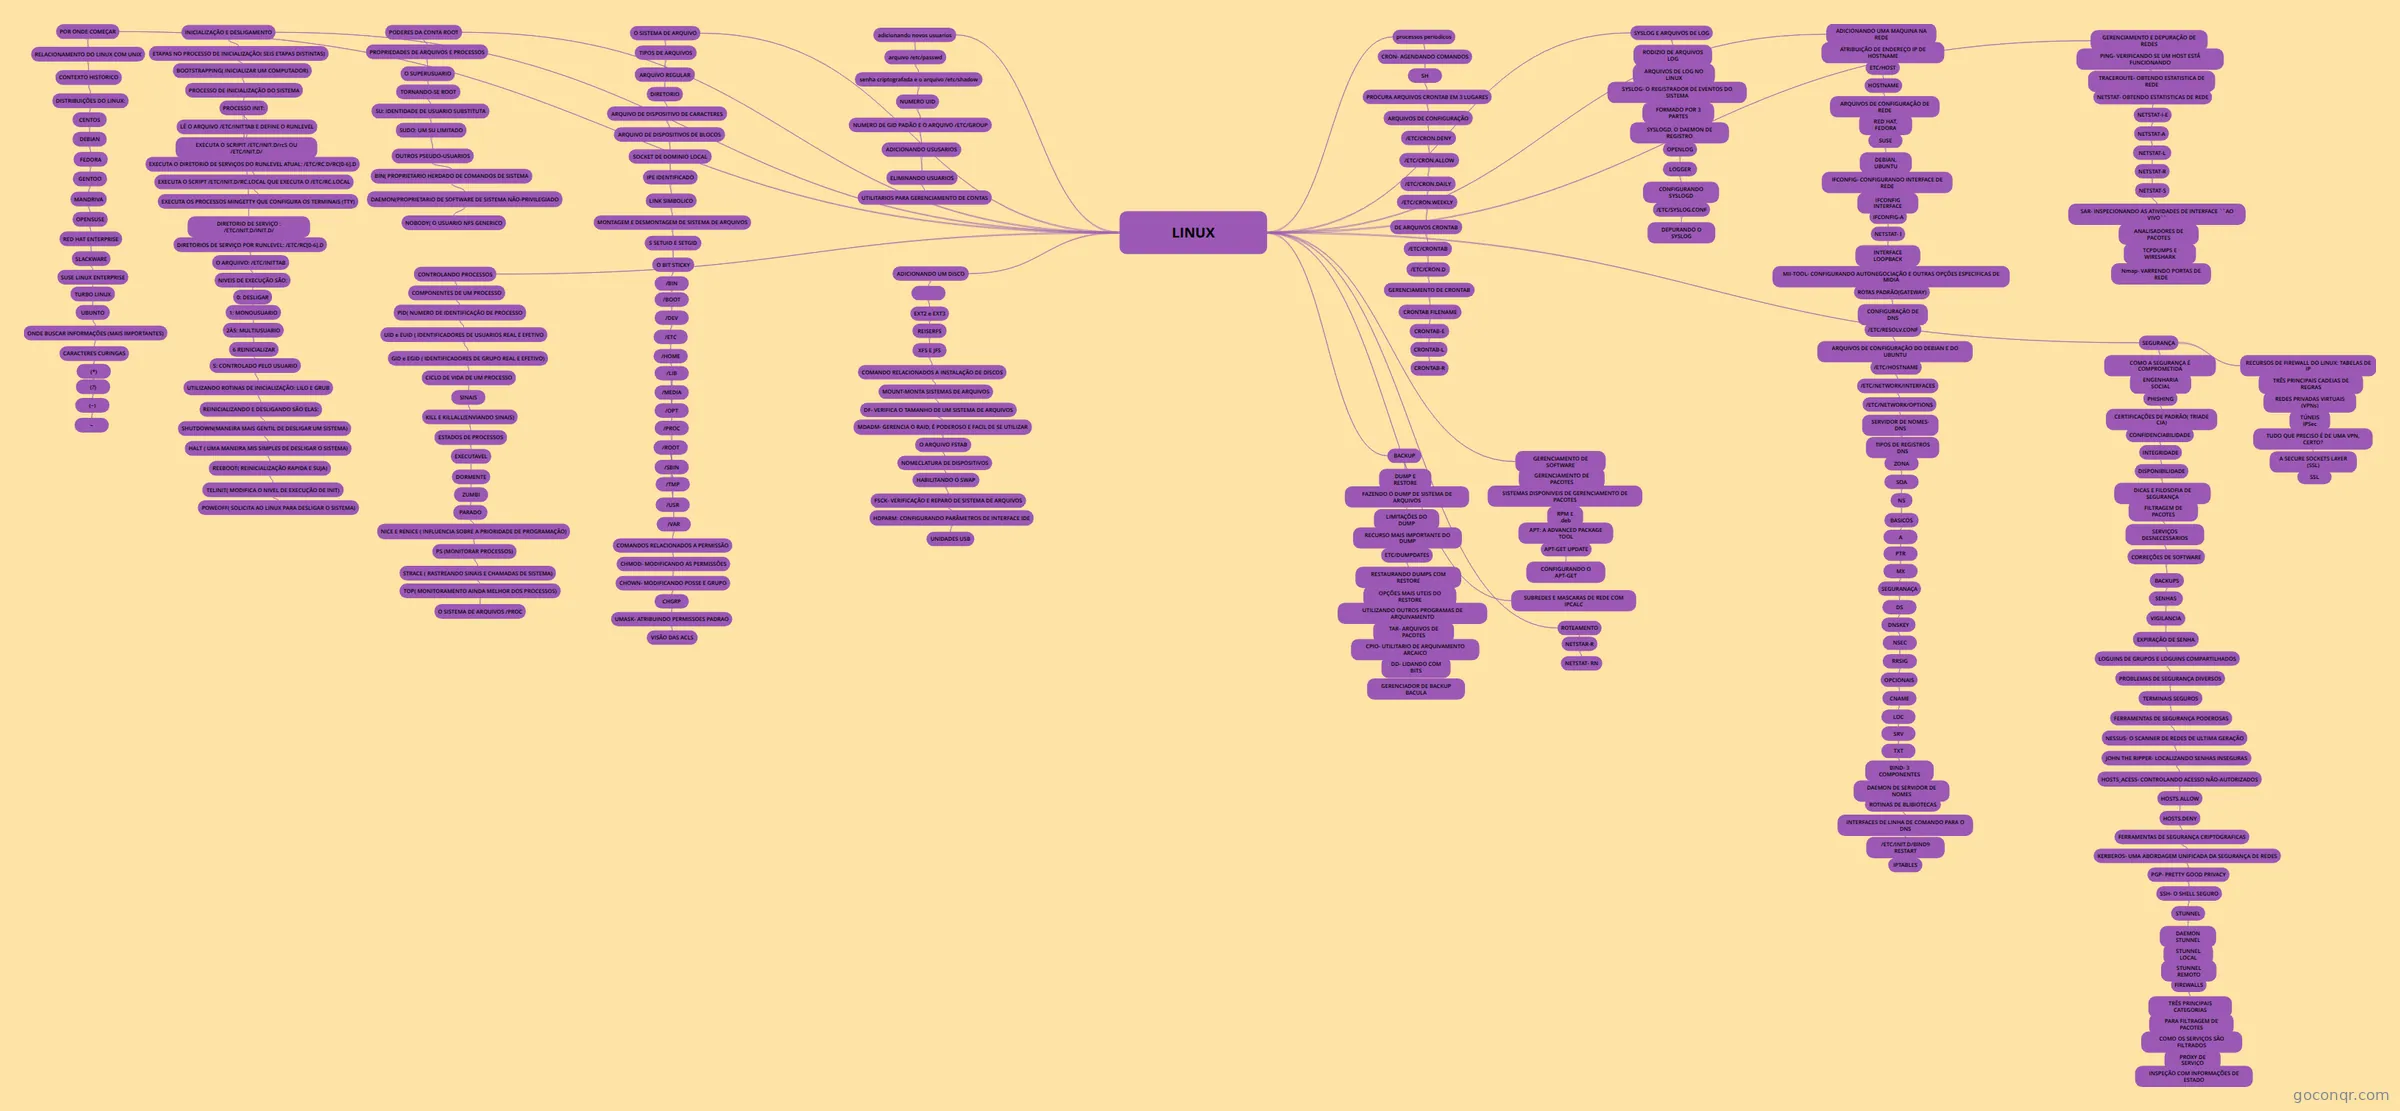
Mapa mental: Linux
Inhalt der Mindmap
LINUX
POR ONDE COMEÇAR
- RELACIONAMENTO DO LINUX COM UNIX
- LINUX É UMA VERSÃO DO UNIX, OBEDECE AO PADRÃO POSIX E DA A LIBERDADE DE EXECUTAR O PROGRAMA, COPIA-LO E DA-LO A SEUS AMIGOS E DISTRIBUIR VERSÕES MELHORADAS
- CONTEXTO HISTORICO
- O LINUX SE ORIGINOU EM 1991 COMO UM PROJETO PESSOAL DE LINUS TORVALDS, ORIGINALMENTE ERA UMA MODESTA RAMIFICAÇÃO DO MINIX
- DISTRIBUIÇÕES DO LINUX:
- CENTOS
- CORRESPONDENTE LIVRE/GRATUITO DO RED HAT ENTERPRISE LINUX
- DEBIAN
- DISTRIBUIÇÃO DE PROPOSITO GENERICO MAIS LARGAMENTE UTILIZADA
- FEDORA
- RED HAT LINUX DESCORPARATIZADO
- GENTOO
- DISTRIBUIÇÃO BASEADA EM CODIGO ABERTO
- MANDRIVA
- UMA DAS DISTRIBUIÇÃO MAIS AMIGAVEIS AO USUARIO
- OPENSUSE
- CORRESPONDENTE LIVRE/GRATUITO DO SUSE LINUX ENTERPRISE
- RED HAT ENTERPRISE
- ASSOCIADA MAIS DE PERTO AO PROJETO GNU
- SLACKWARE
- ANTIGAMENTE, UM LINUX DOMINANTE HOJE EM DIA MENOS POPULAR
- SUSE LINUX ENTERPRISE
- PARTICULARMENTE FORTE NA EUROPA MULTILINGUE
- TURBO LINUX
- FORTE NA ASIA, VARIOS IDIOMAS
- UBUNTO
- A VERSÃO SIMPLIFICADA DO DEBIAN
- ONDE BUSCAR INFORMAÇÕES (MAIS IMPORTANTES)
- PAGINAS MAN, LIDAS POR MEIO DO COMANDO MAN DOCUMENTOS TEXINFO, LIDOS POR MEIO DO COMANDO INFO
- CARACTERES CURINGAS
- (*)
- CORRESPONDE A ZERO OU MAIS CARACTERES
- (?)
- CORRESPONDE A UM CARACTERE
- (~)
- REPRESENTA O DIRETORIO INICIAL DO USUARIO ATUAL
- ~
- REPRESENTA O DIRETORIO INICIAL DO USUARIO
- (*)
- CENTOS
- RELACIONAMENTO DO LINUX COM UNIX
INICIALIZAÇÃO E DESLIGAMENTO
- ETAPAS NO PROCESSO DE INICIALIZAÇÃO( SEIS ETAPAS DISTINTAS)
- carregamento e inicialização do kernel, dtecção e configuração de dispositivos, criação de threads do kernel para processos de sistema espontaneos, intervenção do operador( somente para inicialização manual), execução dos scripts de inicialização do sistema, operação multiusuario
- BOOTSTRAPPING( INICIALIZAR UM COMPUTADOR)
- durante o bootstrapping, o kernel é carregado na memoria e começa a ser executado. são realizadas uma serie de tarefas e o sistema é então tornando disponivel aos usuarios. quando um pc é ligado ele executa o codigo de boot que se encontra armazenado em rom o processo init do sistema que sempre será o pid1, dois tipos de boot automatico e o manual
- PROCESSO DE INICIALIZAÇÃO DO SISTEMA
- PROCESSO INIT:
- (INIT): INICIA E A INICIALIZAÇÃO DO SISTEMA DE ALTO NIVEL É EXECUTADA
- DIRETORIO DE SERVIÇO : /ETC/INIT.D/INIT.D/
- CONTEM OS SCRIPTS DE INICIALIZAÇÃO DOS SERVIÇOS
- DIRETORIOS DE SERVIÇO POR RUNLEVEL: /ETC/RC[0-6].D
- CONTEM LINK PARA OS SCRIPTS DE INICIALIZAÇÃO, PODENDO SER INICIADO COM ($ - START) OU (K - KILL) E SEGUIDO DE SUA ORDEM
- O ARQUIIVO: /ETC/INITTAB
- ARQUIVO DEFINE EM QUE NIVEL DE EXECUÇÃO (RUNLEVEL) O LINUX INICIALIZARA, A SEQUENCIA DE SHELL SCRIPTS, OS PROGRAMAS MINGETTY, CONFIGURA OS TERMINAIS E VIABILIZA O LOGUIN
- NIVEIS DE EXECUÇÃO SÃO:
- 0: DESLIGAR
- 1: MONOUSUARIO
- 2À5: MULTIUSUARIO
- 6 REINICIALIZAR
- S: CONTROLADO PELO USUARIO
- UTILIZANDO ROTINAS DE INICIALIZAÇÃO: LILO E GRUB
- LILO É A ROTINA DE INICIALIZAÇÃO TRADICIONAL, MUITO ESTAVEL E BEM DOCUMENTADO GRUB É PARTICULAMENTE POPULAR ENTRE OS USUARIOS QUE RODAM UMA VARIEDADE DE SISTEMAS OPERACIONAIS NA MESMA MAQUINA
- REINICIALIZANDO E DESLIGANDO SÃO ELAS:
- SHUTDOWN(MANEIRA MAIS GENTIL DE DESLIGAR UM SISTEMA)
- É A MANEIRA MAIS COMPLETA, SEGURA E PONDERADA DE INICIAR O PROCESSO DE PARADA OU DE REINICIALIZAÇÃO OU RETORNO AO MODO MONOUSUARIO
- HALT ( UMA MANEIRA MIS SIMPLES DE DESLIGAR O SISTEMA)
- REALIZA AS TAREFAS ESSENCIAIS NECESSARIAS PARA DESLIGAR O SISTEMA
- REEBOOT( REINICIALIZAÇÃO RAPIDA E SUJA)
- INICIALIZA A MAQUINA AO INVES DE PARAR
- TELINIT( MODIFICA O NIVEL DE EXECUÇÃO DE INIT)
- POWEOFF( SOLICITA AO LINUX PARA DESLIGAR O SISTEMA)
- SHUTDOWN(MANEIRA MAIS GENTIL DE DESLIGAR UM SISTEMA)
- UTILIZANDO ROTINAS DE INICIALIZAÇÃO: LILO E GRUB
- S: CONTROLADO PELO USUARIO
- 6 REINICIALIZAR
- 2À5: MULTIUSUARIO
- 1: MONOUSUARIO
- 0: DESLIGAR
- LÊ O ARQUIVO /ETC/INITTAB E DEFINE O RUNLEVEL
- EXECUTA O SCRIPIT /ETC/INIT.D/rcS OU /ETC/INIT.D/
- EXECUTA O DIRETORIO DE SERVIÇOS DO RUNLEVEL ATUAL: /ETC/RC.D/RC[0-6].D
- EXECUTA O SCRIPT /ETC/INIT.D/RC.LOCAL QUE EXECUTA O /ETC/RC.LOCAL
- EXECUTA OS PROCESSOS MINGETTY QUE CONFIGURA OS TERMINAIS (TTY)
- EXECUTA O SCRIPT /ETC/INIT.D/RC.LOCAL QUE EXECUTA O /ETC/RC.LOCAL
- EXECUTA O DIRETORIO DE SERVIÇOS DO RUNLEVEL ATUAL: /ETC/RC.D/RC[0-6].D
- EXECUTA O SCRIPIT /ETC/INIT.D/rcS OU /ETC/INIT.D/
- PROCESSO INIT:
- ETAPAS NO PROCESSO DE INICIALIZAÇÃO( SEIS ETAPAS DISTINTAS)
PODERES DA CONTA ROOT
- TODO PROCESSO E ARQUIVO NUM SISTEMA LINUX PERTECEM A UMA CONTA DE USUARIO EM PARTICULAR OS ARQUIVOS E PROCESSOS DE SISTEMA PERTECEM A UM USUARIO FICTCIO CHAMADO ´´ROOT´´
- PROPRIEDADES DE ARQUIVOS E PROCESSOS
- OS GRUPOS SÃO DEFINIDOS NO ARQUIVO /ETC/GROUP
- O SUPERUSUARIO
- CARACTERISTICA QUE DEFINE E SEU UID IGUAL A 0
- TORNANDO-SE ROOT
- LORGAR-SE DIRETAMENTE É UMA MA IDEIA, PORQUE ESSE PROCEDIMENTO NÃO DEIXA NENHUM REGISTRO DAS OPERAÇÕES QUE FORAM EFETUADAS
- SU: IDENTIDADE DE USUARIO SUBSTITUTA
- UMA MANEIRA LIGEIRAMENTE MELHOR DE ACESSAR A CONTA ROOT É USAR O COMANDO SU
- SUDO: UM SU LIMITADO
- ATRAVES DELE SE TEM A CAPACIDADE DE SER DAR A ALGUEM A CAPACIDADE DE REALIZAR TAREFAS COMO ADM CONSULTA O ARQUIVO /ETC/SUDOERS, QUE LISTA AS PESSOAS QUE ESTÃO AUTORIZADAS A USAR O SUDO
- OUTROS PSEUDO-USUARIOS
- ROOT É O UNICO USUARIO ESPECIAL AOS OLHOS DO KERNEL
- BIN( PROPRIETARIO HERDADO DE COMANDOS DE SISTEMA
- PSSUIA OS DIREITOS QUE CONTINHAM OS COMANDOS DE SISTEMAS E A MAIORIA DOS DEMAIS COMANDOS
- DAEMON(PROPRIETARIO DE SOFTWARE DE SISTEMA NÃO-PRIVILEGIADO
- ARQUIVOS E PROCESSOS QUE SÃO PARTE DO SO, MAS NÃO SÃO POSSUIDOS PELO ROOT SÃO ATRIBUIDOS A DAEMON
- NOBODY( O USUARIO NFS GENERICO
- REPRESENTAR USUARIOS ROOT EM OUTROS SISTEMAS PARA FINS DE COMPARTILHAMENTO DE ARQUIVOS
CONTROLANDO PROCESSOS
- PROCESSO É UMA ABSTRAÇÃO USADA PELO LINUX PARA REPRESENTAR UM PROGRAMA EM EXECUÇÃO
- COMPONENTES DE UM PROCESSO
- PID( NUMERO DE IDENTIFICAÇÃO DE PROCESSO
- UID e EUID ( IDENTIFICADORES DE USUARIOS REAL E EFETIVO
- GID e EGID ( IDENTIFICADORES DE GRUPO REAL E EFETIVO)
- CICLO DE VIDA DE UM PROCESSO
- FORK PARA CRIAR UM NOVO PROCESSO, CRIA COPIA DO PROCESSO ORIGINAL QUE É EM GRANDE PARTE IDENTICA AO PAI
- SINAIS
- SÃO SOLICITAÇÕES DE INTERRUPÇÃO EM NIVEL DE PROCESSOS
- KILL E KILLALL(ENVIANDO SINAIS)
- É USADO MAIS FREQUENTEMENTE PARA ENCERRAR UM PROCESSO SE NÃO CONHECE O PID DO PROCESSO QUE DESEJA SINALIZAR, USA-SE O COMANDO KILLALL QUE EXECUTARA
- ESTADOS DE PROCESSOS
- EXECUTAVEL
- PODE SER EXECUTADO
- DORMENTE
- ESTA AGUARDANDO ALGUM RECURSO
- ZUMBI
- ESTA TENTANTO SE DESTRUIR
- PARADO
- É SUSPENSO ( NÃO RECEBE PERMISSÃO PARA SER EXECUTADO)
- NICE E RENICE ( INFLUENCIA SOBRE A PRIORIDADE DE PROGRAMAÇÃO)
- RENICE, ALTERA A PRIORIDADE DE UM PROCESSO APOS SUA EXECUÇÃO
- PS (MONITORAR PROCESSOS)
- STRACE ( RASTREANDO SINAIS E CHAMADAS DE SISTEMA)
- MOSTRA CADA CHAMADA DE SISTEMA QUE O PROCESSO FAZ E CADA SINAL QUE ELE RECEBE
- TOP( MONITORAMENTO AINDA MELHOR DOS PROCESSOS)
- FORNECE UM SUMARIO ATUALIZADO REGULARMENTE DOS PROCESSOS ATIVOS E O EMPREGO DE SEUS RECURSOS
- O SISTEMA DE ARQUIVOS /PROC
- LEEM INFORMAÇÕES SOBRE STATUS DE UM PROCESSO
- STRACE ( RASTREANDO SINAIS E CHAMADAS DE SISTEMA)
- EXECUTAVEL
- CICLO DE VIDA DE UM PROCESSO
- GID e EGID ( IDENTIFICADORES DE GRUPO REAL E EFETIVO)
- UID e EUID ( IDENTIFICADORES DE USUARIOS REAL E EFETIVO
- PID( NUMERO DE IDENTIFICAÇÃO DE PROCESSO
O SISTEMA DE ARQUIVO
- OBJETIVO DE UM SISTEMA DE ARQUIVO É REPRESENTAR OS RECURSOS DE ARMAZENAMENTO DE UM SISTEMA
- TIPOS DE ARQUIVOS
- ARQUIVO REGULAR
- SIMBOLO -, CRIADO POR: EDITORES,CP ETC., REMOVIDO POR:rm
- DIRETORIO
- SIMBOLO: d, CRIADO POR: MKDIR, REMOVIDO POR: RMDIR
- ARQUIVO DE DISPOSITIVO DE CARACTERES
- SIMBOLO: C, CRIADO POR MKNOD, REMOVIDO POR RM
- ARQUIVO DE DISPOSITIVOS DE BLOCOS
- SMBOLO B, CRIADO POR MKNOD, REMOVIDO POR RM
- SOCKET DE DOMINIO LOCAL
- SIMBOLO S, CRIADO POR SOCKET(2), REMOVIDO POR RM
- IPE IDENTIFICADO
- SIMBOLO P, CRIADO POR MKNOD, REMOVIDO POR RM
- LINK SIMBOLICO
- SIMBOLO L, CRIADO POR LN-S E REMOVIDO POR RM
- MONTAGEM E DESMONTAGEM DE SISTEMA DE ARQUIVOS
- OS SISTEMAS DE ARQUIVOS SÃO ANEXADOS À ARVORE COM O COMANDO MOUNT E ASSOCIA UM DIRETORIO DENTRO DA ARVORE DE ARQUIVOS EXISTENTE
- S SETUID E SETGID
- O BIT STICKY
- se estiver configurado num diretorio, o sistema de arquivos não ira permitir que eliminemos um arquivo a menos que sejamos o proprietario ou diretorio ou superusuario
- /BIN
- COMANDOS NECESSARIOS PARA MINIMA OPERAÇÃO DO SISTEMA
- /BOOT
- KERNEL E ARQUIVOS NECESSARIOS PARA CARREGAR O KERNEL
- /DEV
- ENTRADAS DE DISPOSITIVOS PARA DISCOS, IMPRESSORAS, PSEUDOTERMINAIS ETC.
- /ETC
- ARQUIVOS DE CONFIGURAÇÃO E INICIALIZAÇÃO CRITICOS
- /HOME
- DIRETORIOS INICIAIS PARA USUARIOS
- /LIB
- BLIBIOTECAS E PARTES DO COMPILADOR C
- /PROC
- INFORMAÇÕES SOBRE OS PROCESSOS EM EXECUÇÃO
- /SBIN
- COMANDOS PARA INICIALIZAR, REPARAR E RECUPERAR O SISTEMA
- /VAR
- ARQUIVOS DE CONFIGURAÇÃO E DADOS ESPECIFICOS AO SISTEMA
- COMANDOS RELACIONADOS A PERMISSÃO
- CHMOD- MODIFICANDO AS PERMISSÕES
- ALTERA AS PERMISSÕES DOS ARQUIVOS
- CHOWN- MODIFICANDO POSSE E GRUPO
- PERMITE MODIFICAR A POSSE DE UM ARQUIVO E GRUPOS DE ARQUIVO
- CHGRP
- MUDA O GRUPO DE UM ARQUIVO
- UMASK- ATRIBUINDO PERMISSOES PADRAO
- MANIPULA AS PERMISSÕES PADRÃO DOS ARQUIVOS, É ESPECIFICADO COM UM VALOR OCTAL DE TRÊS DIGITOS QUE REPRESENTA AS PERMISSÕES A SEREM REVOGADAS
- VISÃO DAS ACLS
- SÃO UMA EXTENSÃO SIMPLES E DIRETA EM SUA MAIOR PARTE DO MODELO DE 9 BITS PADÃO PERMITEM QUE OS BITS rwx SEJAM CONFIGURADOS INDEPENDENTES PARA QUALQUER COMBINAÇÃO DE USARIOS E GRUPOS OS SITEMAS DE ARQUIVOS EXT2 E EXT3 PERMITEM 32 ENTRADAS, O QUE É PROVAVELMENTE UM LIMITE RAZOAVEL PRA GERENCIABILIDADE EM QUALQUER CASO COMANDO GETFACL: EXIBE A ACL ATUAL DE UM ARQUIVO, SETFACL: MODIFICA OU CONFIGURA, SETFACL-B: AQUIVO PARA LIMPAR A ACL, SETFACL-M ESPECIFICAÇÃODAACL ARQUIVO PARA MODIFICA-LA OU ESTENDELA, SETFACL-X ESPECIFICAÇÃO DAACL ARQUIVO PARA EXCLUIR ENTRADAS ESPECIFICAS NA LISTA
- CHMOD- MODIFICANDO AS PERMISSÕES
- /TMP
- ARQUIVOS TEMPORARIOS QUE PODEM DESAPARECER ENTRE AS REINICIALIZAÇÕES
- /USR
- HIERARQUIA DE ARQUIVOS E COMANDOS SECUNDARIOS
- /ROOT
- DIRETORIO DE USUARIO DO SUPERUSUARIO
- /MEDIA
- PONTOS DE MONTAGEM PARA SISTEMAS DE ARQUIVOS EM MIDIA REMOVIVEL
- /OPT
- PACOTES DE SOFTWARE APLICATIVO OPCIONAL
- O BIT STICKY
- ARQUIVO REGULAR
adicionando novos usuarios
- arquivo /etc/passwd
- representa uma lista de usuarios reconhecidos pelo sistema. contem sete campos separados por sinais de dois pontos: nome do loguin, senha criptografada, numero uid, numero gid padão, informações gecos, diretorio inicial, shell de loguin
- senha criptografada e o arquivo /etc/shadow
- é legivel somenete pelo superusuario e serve para manter senhas criptografadas seguras quanto ao acesso não autorizado
- NUMERO UID
- POR DEFINIÇÃO, O USUARIO ROOT TEM UM UID 0
- NUMERO DE GID PADÃO E O ARQUIVO /ETC/GROUP
- O GID 0 É RESERVADO PARA O GRUPO CHAMADO ROOT. GID 1 É O GRUPO BIN E GID 2 É O GRUPO DAEMON /ETC/GROUP CONTEM OS NOMES DOS GRUPOS UNIX E UMA LISTA DE CADA GRUPO
- ADICIONANDO USUSARIOS
- -EDITAR OS ARQUIVOS PASSWD E SHADOW PARA DEFINIR A CONTA DO USUARIO. -CONFIGURAR UMA SENHA INICIAL -CRIAR E APLICAR OS COMANDOS CHOWN E CHMOD AO DIRETORIO INICIAL DO USUARIO
- ELIMINANDO USUARIOS
- O EQUIVALENTR AUTOMATIZADO DE USERADD É USERDEL
- UTILITARIOS PARA GERENCIAMENTO DE CONTAS
- -COMANDO USERADD ADICIONA O USUARIO AO ARQUIVO PASSWD -COMANDO USEMOD ALTERA AS ENTRADAS PASSWD DE USUARIO EXISTENTES -COMANDO USERDEL ELIMINA UM USUARIO DO SISTEMA, DELETANDO OPCIONAMELTENTE O DIRETORIO INICIAL DO USUARIO -OS COMANDOS GROUPSDD, GROUPMOD E GROUPDEL OPERAM SOBRE O ARQUIVO /ETC/GROUP.
- arquivo /etc/passwd
ADICIONANDO UM DISCO
- PROCEDIMENTO PARA ADICIONAR UM NOVO DISCO: CONECTAR O DISCO AO PC, FORMATAR O DISCO, IDENTIFICAR E PARTICIONAR O DISCO, ESTABELECER OS VOLUMES LOGICOS, CRIAR SISTEMAS DE ARQUIVOS LINUX DENTRO DE PARTIÇÕES DO DISCO, CONFIGUAR AMONTAGEM AUTOMATICA, CONFIGURAR O SWAPPING EM PARTIÇÕES SWAP
- O SUPORTE DE ARQUIVOS LINUX EVOLUIU RAPIDAMENTE A MEDIDA QUE ELE ABSORVEU OS RECURSOS PROVENIENTES DE DIFERENTES SISTEMAS OPERACIONAIS
- EXT2 e EXT3
- - O SEGUNDO SISTEMA DE ARQUIVOS ESTENDIDO CONHECIDO COMO ext2fs FOI, POR MUITO TEMPO, O PRINCIPAL SISTEMA DE ARQUIVOS LINUX -O TERCEIRO SISTEMA DE ARQUIVOS ESTENDIDO, ext3fs, É UMA EXTENÇÃO NOTAVEL DO ext2fs. O ext3fs ADICIONA JOURNALING AO CODIGO DO ext2 EXISTENTE E SEPARA UMA AREA DO DISCO PARA O ARQUIVO JORNAL
- REISERFS
- É OUTRO SISTEMA DE ARQUIVOS COM BOAS PERSPECTIVAS DE ÊXITO. ALÉM DE RECURSOS DE JOURNAULING, ELE FORNECERA UMA INTERFACE DE SISTEMA DE ARQUIVOS MODULAR PELA QUAL DESENVOLVEDORES DE APLICATIVOS E ADMINISTRADORES DE SISTEMAS PODEM ESPECIFICAR COMO ARQUIVOS DEVEM SER MANIPULADOS
- XFS E JFS
- PRINCIPAL SISTEMA DE ARQUIVOS LINUX MODERNO SÃO XFS DA SGI E JFS DA IBM, AMBOS SUPORTADOS PELOS KERNELS, SÃO SISTEMA DE ARQUIVOS COM JOURNAULING DE ALTO DESEMPENHO, MAS NÃO É USADO DE MODO TÃO AMPLO QUANTO ext2 e o ext3
- COMANDO RELACIONADOS A INSTALAÇÃO DE DISCOS
- MOUNT-MONTA SISTEMAS DE ARQUIVOS
- DF- VERIFICA O TAMANHO DE UM SISTEMA DE ARQUIVOS
- MDADM- GERENCIA O RAID, É PODEROSO E FACIL DE SE UTILIZAR
- APLICATIVO DO LINUX
- O ARQUIVO FSTAB
- TEM UMA LISTA DOS DISPOSITIVS QUE CORRESPODEM AOS SITEMAS DE ARQUIVOS
- NOMECLATURA DE DISPOSITIVOS
- OS DRIVES IDE TRADICIONAIS, QUE USAM OS CABOS DE 40 OU 80 VIAS, SÃO CHAMADOS DE IDE/ATA OU PATA - OS DRIVES SÃO DETECTADOS PELOS SISTEMA OELA SEGUINTE FORMA: IDE PRIMARIA- MASTER:HDA, IDE PRIMARIA-SIAVE:HDB, IDE SECUNDARIA- MASTER:HDC, IDE SECUNDARIA- SIAVE:HDD
- HABILITANDO O SWAP
- UMAS DAS PRIMEIRAS VANTAGENS DO UNIX ERA IMPLEMENTAÇÃO DE MEMORIA VIRTUAL. ESSE RECURSO PERMITE AO SISTEMA OPERACIONAL FINGIR QUE TEM MAIS MEMORIA DO QUE REALMENTE POSSUI
- FSCK- VERIFICAÇÃO E REPARO DE SISTEMA DE ARQUIVOS
- HDPARM: CONFIGURANDO PARÂMETROS DE INTERFACE IDE
- INTERAGE COM O DRIVER IDE DO LINUX PARA OBTER E ALTERA PARAMETROS DE DISCO E PODE CONFIGURAR AS OPÇÕES DE ENERGIA DA UNIDADE, ATIVAR OU DESATIVAR O DMA, CONFIGURAR O FLAG DE LEITURA E IMPRIMIR INFORMAÇÕES DETALHADAS SOBRE A UNIDADE
- UNIDADES USB
- COMANDO QUE LISTA O DISPOSITIVO USB IDENTIFICADO PELO KERNEL SUDO/SBIN/LSUSB
- HDPARM: CONFIGURANDO PARÂMETROS DE INTERFACE IDE
- MDADM- GERENCIA O RAID, É PODEROSO E FACIL DE SE UTILIZAR
- DF- VERIFICA O TAMANHO DE UM SISTEMA DE ARQUIVOS
- MOUNT-MONTA SISTEMAS DE ARQUIVOS
processos periodicos
- CRON- AGENDANDO COMANDOS
- - A EXECUÇÃO PERIODICA É NORMALMENTE TRATADA PELO DAEMON CRON -CRON É INICIADO JUNTO COM O SISTEMA E PERMANECE EM EXECUÇÃO ENQUANTO O SISTEMA ESTIVER NO AR, LÊ UM OU MAIS ARQUIVOS DE CONFIGURAÇÃOCONTENDO LISTAS DE COMANDOS E HORARIOS NOS QUAIS SÃO INVOCADOS, E É CHAMADO DE CRONTAB
- SH
- POR ONDE AS LINHAS DE COMANDOS SÃO EXECUTADAS
- PROCURA ARQUIVOS CRONTAB EM 3 LUGARES
- /VAR/SPOOL/CRON, /ETC/CRON.D e /ETC/CRONTAB
- ARQUIVOS DE CONFIGURAÇÃO
- /ETC/CRON.DENY
- /ETC/CRON.ALLOW
- LISTA DE TODOS OS USUARIOS QUE PODEM SUBMETER CRONTABS, UM POR LINHA.
- /ETC/CRON.DAILY
- SÃO EXECUTADOS UMA VEZ POR DIA
- /ETC/CRON.WEEKLY
- SÃO EXECUTADOS UMA VEZ POR SEMANA
- DE ARQUIVOS CRONTAB
- /ETC/CRONTAB
- ONDE O USENAME É ENCONTRADO
- /ETC/CRON.D
- ESPECIFICA O USUARIO COMO O COMANDO DEVE SER EXECUTADO
- GERENCIAMENTO DE CRONTAB
- CRONTAB FILENAME
- INSTALA FILENAME( NOME DO ARQUIVO) COMO SEU CRONTAB, SUBSTITUINDO QUALQUER VERSÃO ANTERIOR
- CRONTAB-E
- VERIFICA UMA COPIA DE SEU CRONTAB, ATIVA O SEU EDITOR NELE E DEPOIS SUBMET NOVAMENTE AO DIRETORIO CRONTAB
- CRONTAB-L
- LISTA O CONTEUDO DE SEU CRONTAB PARA A SAÍDA-PADRÃO
- CRONTAB-R
- ELIMINA, DEIXANDO-O SEM NENHUM ARQUIVO CRONTAB
- CRONTAB FILENAME
- /ETC/CRONTAB
- /ETC/CRON.ALLOW
- /ETC/CRON.DENY
- CRON- AGENDANDO COMANDOS
BACKUP
- DUMP E RESTORE
- SÃO A MANEIRA MAIS COMUM DE CRIARMOS E RESTAURARMOS INFORMAÇÕES DE BACKUP
- FAZENDO O DUMP DE SISTEMA DE ARQUIVOS
- DUMP É A MELHOR OPÇÃO PARA SUPORTAR BACKUPS PARA LINUX E UNIX E COMPREENDE O LAYOUT DE SISTEMAS DE ARQUIVOS BRUTOS E LÊ AS TABELAS DE INODES DE UM SISTEMA DE ARQUIVOS PARA DECIDIR QUAIS ARQUIVOS DEVEM SER COLOCADOS EM BACKUP
- LIMITAÇÕES DO DUMP
- DUMP É MUITO EFICIENTE, MAS TEM SUAS LIMITAÇÕES: 1° É QUE TODO SISTEMA DE ARQUIVO DEVE TER SEU BACKUP FEITO INDIVIDUALMENTE, 2° É QUE SOMENTE SISTEMAS DE ARQUIVOS NA MAQUINA LOCAL PODEM TER O DUMP FEITO
- RECURSO MAIS IMPORTANTE DO DUMP
- É O SUPORTE AO CONCEITO DE BACKUP ´´INCREMENTAL´´
- ETC/DUMPDATES
- É O ARQUIVO DE CONFIGURAÇÃO DO DUMP
- RESTAURANDO DUMPS COM RESTORE
- RESTORE PROGRAMA QUE EXTRAI DADOS DE FITAS GRAVADAS COM DUMPS
- OPÇÕES MAIS UTEIS DO RESTORE
- -RESTORE-I PARA ISTRUÇÕES INTERATIVAS DE ARQUIVOS E DIRETORIOS INDIVIDUAIS -RESTORE-R PARA UMA RESTAURAÇÃO COMPLETA DE SISTEMA DE ARQUIVOS INTEIROS
- UTILIZANDO OUTROS PROGRAMAS DE ARQUIVAMENTO
- TAR- ARQUIVOS DE PACOTES
- LÊ ARQUIVOS OU DIRETORIOS E OS EMPACOTA NUM UNICO ARQUIVO, NORMALMENTE UM ARQUIVO EM FITA.
- CPIO- UTILITARIO DE ARQUIVAMENTO ARCAICO
- DATA OS PRIMORDIOS E RARAMENTE É USADO HOJE
- DD- LIDANDO COM BITS
- É UM PROGRAMA DE COPIA E CONVERSÃO DE ARQUIVOS, COPIA ARQUIVOS DE ENTRADA PARA ARQUIVOS DE SAÍDA, CRIA OU RECUPERA UMA IMAGEM DE UM ARQUIVO
- GERENCIADOR DE BACKUP BACULA
- BACULA É UMA SOLUÇÃO DE BACKUP CLIENTE/SERVIDOR CORPORATIVA QUE GERENCIA BACKUP,RECUPERAÇÃO E VERIFICAÇÃO DE ARQUIVOS EM REDE
- TAR- ARQUIVOS DE PACOTES
- DUMP E RESTORE
SYSLOG E ARQUIVOS DE LOG
- RODIZIO DE ARQUIVOS LOG
- UMA MANEIRA COMUM DE PRESERVAR INFORMAÇOES DE LOG POR UM PERIODO FIXO É CONHECIDA COMO ``RODIZIO``(LOGROTATE)
- ARQUIVOS DE LOG NO LINUX
- A MAIORIA DOS PROGRAMAS ENVIA SUA ENTRADAS DE LOG PARA UM SISTEMA CENTRAL CHAMADO DE SYSLOG, A CONFIGURAÇÃO DE SYSLOG FAZ TIPICAMENTE UM DUMP DA S MENSAGENS EM ALGUM PONTO DE /VAR/LOG
- SYSLOG- O REGISTRADOR DE EVENTOS DO SISTEMA
- SISTEMA DE REGISTRO ABRAGENTE, POSSUI DUA FUNÇÕES IMPORTANTES: LIBERA OS PROGRAMADORES DA MECANICA ENTEDIANTE DA GRAVAÇÃO DE ARQUIVOS LOG E COLOCA OS ADMRS NO CONTROLE DO PROCESSO DE REGISTRO
- FORMADO POR 3 PARTES
- SYSLOGD, O DAEMON DE REGISTRO
- ARQUIVO DE CONFIGURAÇÃO /ETC/SYSLOG.CONF
- OPENLOG
- ROTINAS DE BLIBIOTECAS QUE SUBMETEM MENSAGENS A SYSLOGD
- LOGGER
- UM COMANDO EM NIVEL DE USUARIO QUE SUBMETE ENTRADAS DE LOG DO SHELL
- CONFIGURANDO SYSLOGD
- /ETC/SYSLOG.CONF
- CONTROLA O COMPORTAMENTO DE SYSLOGD
- DEPURANDO O SYSLOG
- O COMANDO LOGGER É UTIL PARA SUBMETERMOS ENTRADAS DE LOG POR MEIO DE SCRIPTS DE SHELL, TAMBEM PODEMOS USAR PARA TESTAR ALTERAÇÕES NO ARQUIVO DE CONFIGURAÇÃO DE SYSLOGD
- /ETC/SYSLOG.CONF
- SYSLOGD, O DAEMON DE REGISTRO
- RODIZIO DE ARQUIVOS LOG
GERENCIAMENTO DE SOFTWARE
- GERENCIAMENTO DE PACOTES
- SÃO GERALMENTE UTILIZADOS PARA DISTRIBUIR SOFTWARE, MAS TAMBEM PARA EMPACOTAR ARQUIVOS DE CONFIGURAÇÃO E DADOS ADMS
- SISTEMAS DISPONIVEIS DE GERENCIAMENTO DE PACOTES
- HÁ DOIS FORMATOS DE PACOTES UTILIZADOS COMUMENTE. O RED HAT, FEDORA, SUSE E OUTRAS USAM O RPM - RED HAT PACKEGE MANAGER, O DEBIAN E UBUNTU UTILIZAM UM FORMATO .deb
- RPM E .deb
- FUNCIONAM COMO FERRAMENTAS COMPLETAS DE GERENCIAMENTO DE CONFIGURAÇÃO EM DUAS CAMADAS: NO NIVEL MAIS BAIXO ESTÃO AS FERRAMENTAS QUE INSTALAM,DESISTALAM E CONSULTAM PACOTES: rpm PARA RPM E DPKG PARA .deb
- APT: A ADVANCED PACKAGE TOOL
- APT É UM DOS SISTEMAS DE GERENCIAMENTO DE PACOTES MAIS MADUROS.
- APT-GET UPDATE
- ATUALIZA O CACHE DE INFORMAÇÕES DE PACOTES DO APT-GET, E TAMBEM UM SISTEMA INTEIRO CHEIO DE SOFTWARE
- CONFIGURANDO O APT-GET
- O ARQUIVO DE CONFIGURAÇÃO MAIS IMPORTANTE DO APT-GET É /ETC/APT;SOUCE.LIST, QUE INFORMA SOBRE ONDE OBTER SEUS PACOTES.
- GERENCIAMENTO DE PACOTES
SUBREDES E MASCARAS DE REDE COM IPCALC
- IPCALC EXIBE TUDO O QUE TALVEZ, VOC~E PRECISE CONHECER SOBRE UM ENDEREÇO DE REDE E SUA MASCRA DE REDE, ENDEREÇO BROADCAST, HOSTS ETC.
ROTEAMENTO
- É O PROCESSO DE DIRECIONAR UM PACOTE POR MEIO DO EMARANHADO DE REDES QUE SE INTERPELE ENTRE A SUA ORIGEM E O SEU DESTINO
- NETSTAR-R
- EXAMINA A TABELA DE ROTEAMENTO DE UMA MAQUINA
- NETSTAT- RN
- EVITA PESQUISAS DE DNS E APRESENTA TODAS AS INFORMAÇÕES NUMERICAMENTE
ADICIONANDO UMA MAQUINA NA REDE
- ATRIBUIÇÃO DE ENDEREÇO IP DE HOSTNAME
- ETC/HOST
- CONTÉM UMA RELAÇÃO ENTRE O ENDEREÇO IP E O NOME DOS COMPUTADORES. É A MANEIRA MAIS ANTIGA E SIMPLES DE MAPEAR NOMES PARA ENDEREÇOS IP
- HOSTNAME
- NOME DE UMA MAQUINA NA REDE. PODE SER CONFIGURADO ATRAVES DO ARQUIVO ETC/HOSTNAME, SOZINHO PODE RETORNA O NOME DA MAQUINA
- ARQUIVOS DE CONFIGURAÇÃO DE REDE
- RED HAT, FEDORA
- /ETC/SYSCONFIG/NETWORK: NOME DO HOST, ROTA PADRÃO NETWORK-SCRIPTS/IGCFG-IFRAME: ENDEREÇO IP, MASCARA DE REDE, ENDEREÇO DE BROADCAST
- SUSE
- /ETC/RC.CONFIG: NOME DO HOST, ENDEREÇO IP, MASCARA DE REDE E OUTROS /ETC/ROUTE.CONF: ROTA-PADRÃO
- DEBIAN, UBUNTU
- /ETC/HOSTNAME: NOME DE HOST /ETC/NETWORK/INTERFACES: ENDEREÇO IP, MASCARA DE REDE E ROTA(GATEWAY) PADRÃO
- IFCONFIG- CONFIGURANDO INTERFACE DE REDE
- PARA CONFIGURAR MANUALMENTE UMA PLACA DE REDE,
- IFCONFIG INTERFACE
- EXIBE AS CONFIGURAÇÕES ATUAIS SEM ALTERA-LAS
- IFCONFIG-A
- PODE SER USADO PARA DESCOBRIR QUE INTERFACES ESTÃO PRESENTES NO SISTEMA
- NETSTAT- I
- PODE SER USADO PARA DESCOBRIR O NOME DAS INTERFACES
- INTERFACE LOOPBACK
- PERMITE FAZER CONEXÕES COM VOCÊ MESMO E CHMA-SE ``lo``.
- MII-TOOL- CONFIGURANDO AUTONEGOCIAÇÃO E OUTRAS OPÇÕES ESPECIFICAS DE MIDIA
- CONSULTA E CONFIGURA PARÂMETROS ESPECIFICOS DE MIDIA COMO VELOCIDADE DO LINK E MODO DUPLEX
- ROTAS PADRÃO(GATEWAY)
- ROUTE ADD DEFAULT GW ENDEREÇO IP DO GATEWAY
- CONFIGURAÇÃO DE DNS
- PARA CONFIGURAR UMA MAQUINA COMO CLIENTE DNS, BASTA EDITAR DOIS ARQUIVOS: /ETC/RESOLV.CONF OU SERVICE SWITCH
- /ETC/RESOLV.CONF
- ARQUIVO QUE INFORMA COMO VAI SER A CONSULTA AO SERVIDOR DNS
- ARQUIVOS DE CONFIGURAÇÃO DO DEBIAN E DO UBUNTU
- /ETC/HOSTNAME
- NOME DE HOST
- /ETC/NETWORK/INTERFACES
- ENDEREÇO IP, MASCARA DE REDE, ROTA PADRÃO
- /ETC/NETWORK/OPTIONS
- OPÇÕES DE REDE DE BAIXO NIVEL
- SERVIDOR DE NOMES- DNS
- EXAMINA E ATUALIZA SEU BD RESOLVER NOMES DE SERVIÇOS EM ENDEREÇOS DE REDE (IPs) EM UM SISTEMA LIVRE O SERVIÇO É IMPLEMENTADO PELO SOFTWARE BIND
- TIPOS DE REGISTROS DNS
- ZONA
- SOA
- DEFINE UMA ZONA DNS
- NS
- IDENTIFICA SERVIDORES DE ZONAS, DELEGA SUBDOMINIOS
- BASICOS
- A
- CONVERSÃO DE NOME PARA ENDEREÇO
- PTR
- CONVERSÃO DE ENDEREÇO PARA NOME
- MX
- CONTROLA O ROTEAMENTO DE E-MAIL
- SEGURANAÇA
- DS
- HASH DA CHAVE DE ASSINATURA DE CHAVE DA ZONA FILHA ASSINADA
- DNSKEY
- CHAVE PUBLICA PARA UM NOME DNS
- NSEC
- USADO COM DNSSEC PARA RESPOSTAS NEGATIVAS
- RRSIG
- CONJUNTO DE REGISTROS DE RECURSOS ASSINADOS E AUTENTICADOS
- OPCIONAIS
- CNAME
- APELIDOS OU ALIASES PARA UM HOST
- LOC
- LOCALIZAÇÃO E EXTENSÃO GEOGRAFICA
- SRV
- DÁ AS LOCALIZAÇÕES DE SERVIÇOS BEM CONHECIDOS
- TXT
- COMENTARIOS OU INFORMAÇÕES NÃO TRANSCRITAS
- BIND- 3 COMPONENTES
- DAEMON DE SERVIDOR DE NOMES
- CHAMADO DE NAMED QUE RESPONDE CONSULTAS
- ROTINAS DE BLIBIOTECAS
- QUE SOLUCIONAM CONSULTAS HOSTS CONTATANDO OS SERVIDORES DO BD DNS DISTRIBUIDO
- INTERFACES DE LINHA DE COMANDO PARA O DNS
- NSLOOKUP, DIG E HOST
- /ETC/INIT.D/BIND9 RESTART
- ARQUIVOS DE CONFIGURAÇÃO QUE SE ENCONTRA NO DIRETORIO /ETC/BIND
- IPTABLES
- IMPLEMENTA O NAT E É UMA FILTRAGEM DE PACOTES
- DAEMON DE SERVIDOR DE NOMES
- CNAME
- DS
- A
- SOA
- ZONA
- /ETC/HOSTNAME
- RED HAT, FEDORA
- ETC/HOST
- ATRIBUIÇÃO DE ENDEREÇO IP DE HOSTNAME
GERENCIAMENTO E DEPURAÇÃO DE REDES
- PING- VERIFICANDO SE UM HOST ESTÁ FUNCIONANDO
- ENVIA PACOTE ICMP ECHO_REQUEST A UM HOST DE DESTINO E ESPERA PARA VER SE O HOST RESPONDE DE VOLTA
- TRACEROUTE- OBTENDO ESTATISTICA DE REDE
- REVELA A SEQUENCIA DE GATEWAYS QUE UM PACOTE PERCORRE PARA ALCANÇAR SEU DESTINO.
- NETSTAT- OBTENDO ESTATISTICAS DE REDE
- COLETA UMA GRANDE QUANTIDADE DE INFORMAÇÃO SOBRE O ESTADO DO SOFTWARE DE REDE DE SEU PC
- NETSTAT-I-E
- EXIBE INFORMAÇÕES SOBRE A CONFIGURAÇÃO E O ESTADO DE CADA UMA DAS INTERFACES DE REDE DO HOST
- NETSTAT-A
- MONITORANDO ESTADO DAS CONEXÕES DE REDE
- NETSTAT-L
- PARA VER APENAS AS PORTAS OUVINTES
- NETSTAT-R
- EXIBE A TABELA DE ROTEAMENTO DO KERNEL
- NETSTAT-S
- FAZ UM DUMP DO CONTEUDO DOS CONTADORES QUE ESTÃO ESPALHADOS PELO CODIGO QUE SUPORTA A REDE
- SAR- INSPECIONANDO AS ATIVIDADES DE INTERFACE ``AO VIVO``
- ANALISADORES DE PACOTES
- TCPDUMPS E WIRESHARK
- PERTECEM A MESMA CLASSE DE FERRAMENTAS, OUVEM O TRAFEGO EM UMA REDE E REGISTRAM OU IMPRIMEM PACOTES QUE ATENDAM CRITERIOS ESPECIFICADOS
- Nmap- VARRENDO PORTAS DE REDE
- SCANNER DE PORTAS, SUA PRINCIPAL FUNÇÃO É VERIFICAR CONJUNTO DE HOSTS E PORTAS TCP E UDP
- TCPDUMPS E WIRESHARK
- ANALISADORES DE PACOTES
- PING- VERIFICANDO SE UM HOST ESTÁ FUNCIONANDO
SEGURANÇA
- COMO A SEGURANÇA É COMPROMETIDA
- ENGENHARIA SOCIAL
- CONTINUA A SER UMA DAS TECNICAS PODEROSAS DE HACKING E É UMAS DASAMEAÇAS MAIS DIFICEIS DE NEUTRALIZAR
- PHISHING
- DESCREVE AS TENTATIVAS PARA COLETAR INFORMAÇÕES DOS USUARIOS POR MEIO DE E-MAIL ENGANOSO, MENSAGENS INSTANTANEAS OU SMS DE CELULARES
- CERTIFICAÇÕES DE PADRÃO( TRIADE CIA)
- PRICIPIOS BASICOS DA SEGURANÇA DA INFORMAÇÃO
- CONFIDENCIABILIDADE
- DIZ RESPEITO A PRIVACIDADE DOS DADOS
- INTEGRIDADE
- RELACIONADO A AUTENTICIDADE DAS INFORMAÇÕES
- DISPONIBILIDADE
- PARA OS USUARIOS AUTORIZADOS QUANDO ELES PRECISAM DELAS OU NÃO
- DICAS E FILOSOFIA DE SEGURANÇA
- FILTRAGEM DE PACOTES
- SE ESTIVER CONECTADO UM SISTEMA LINUX A UMA REDE DE INTERNET, DEVE TER UM ROTEADOR DE FILTRAGEM DE PACOTES OU UM FIREWALL
- SERVIÇOS DESNECESSARIOS
- FICA A SEU CRITERIO EXAMINAR SERVIÇOS ATIVADOS OU DESATIVAR, OS COMANDO NETSTAT E FUSER SÃO EXECELENTES MANEIRA PARA ENTENDER QUAIS SERVIÇOS UM INVASOR PODE VER
- CORREÇÕES DE SOFTWARE
- DEVE ESTAR ATENTO AOS PATCHES DE SEGURANÇA RELEVANTES PARA OS SOFTWARES DO SEU SITEMA
- BACKUPS
- DEVE SER REALIZADOS REGULARMENTE DE TODOS OS SISTEMAS PARA PODER RECUPERA-LOS DE MODO EFETIVO DEPOIS DE ALGUM INCIDENTE COM A SEGURANÇA
- SENHAS
- TODA CONTA DEVE TER E DEVE SER ALGO QUE NÃO PODE SER ADVINHADO FACILMENTE
- VIGILANCIA
- PARA GARANTIR A SEGURANÇA DE SEU SISTEMA,
- EXPIRAÇÃO DE SENHA
- PROGAMA CHAGE CONTROLA A EXPIRAÇÃO DE SENHA, PODEM IMPOR TEMPOS MINIMOS E MAXIMOS ENTRE AS ALTERAÇÃO DE SENHA E DATAS DE EXPIRAÇÃO
- LOGUINS DE GRUPOS E LOGUINS COMPARTILHADOS
- TERRENO FERTIL PARA HACKERS E SÃO PROIBIDOS EM MUITOS CONTEXTO
- PROBLEMAS DE SEGURANÇA DIVERSOS
- TERMINAIS SEGUROS
- LINUX PODE ER CONFIGURADOS PARA RESTRINGIR LOGUINS ROOT A TERMINAIS ``SEGUROS`` ESPECIFICOS
- FERRAMENTAS DE SEGURANÇA PODEROSAS
- NESSUS- O SCANNER DE REDES DE ULTIMA GERAÇÃO
- É UM SCANNER PODEROSO E ÚTIL PARA VULNERABILIDADES DE SOFTWARE
- JOHN THE RIPPER- LOCALIZANDO SENHAS INSEGURAS
- É UMA FERRAMENTA SOTISFICADA DA SOLAR DESIGNER QUE IMPLEMENTA VARIOS ALGORITMOS DE QUEBRA DE SENHA EM UMA UNICA FERRAMENTA
- HOSTS_ACESS- CONTROLANDO ACESSO NÃO-AUTORIZADOS
- O LINUX UTILIZA DOIS ARQUIVOS, /ETC/HOSTS.ALLOW E /ETC/HOSTS.DENY, PARA RESTRINGIR ACESSO AOS SERVIÇOS
- HOSTS.ALLOW
- LISTA OS HOSTS QUE TEM PERMISSÃO DE CONECTAR A UM SERVIÇO ESPECIFICO
- HOSTS.DENY
- RESTRINGE O ACESSO
- FERRAMENTAS DE SEGURANÇA CRIPTOGRAFICAS
- KERBEROS- UMA ABORDAGEM UNIFICADA DA SEGURANÇA DE REDES
- É UM SISTEMA DE AUTENTICAÇÃO, UM RECURSO QUE GARANTE QUE USUARIOS E SERVIÇOS SEJAM REALMENTE QUEM ELES AFIRMAM SER
- PGP- PRETTY GOOD PRIVACY
- FORNECE UMA ´´CESTA´´ DE FERRAMENTAS COM CRIPTOGRAFIA QUE FOCALIZAM ESSENCIALMENTE A SEGURANÇA DE E-MAIL
- SSH- O SHELL SEGURO
- USA A AUTENTICAÇÃO CRIPTOGRAFICA PARA CONFIRMAR A IDENTIDADE DE UM USUARIO E CRIPTOGRAFA TODO O FLUXO DE COMUNICAÇÃO ENTRE DOIS HOSTS E CONCEBIDO PARA RESISTIR UMA SERIE DE ATAQUES POTENCIAIS
- STUNNEL
- é um pacote de codigo-fonte aberto que criptografa conexões tcp arbitrarias, utiliza ssl para criar tuneis de uma extremidade a outra pelos quais paasa dados
- DAEMON STUNNEL
- EXECUTA TANTO EM SISTEMAS CLIENETE COMO EM SISTEMAS SERVIDOR
- STUNNEL LOCAL
- NORMALMENTE ACEITA CONEXÕES NA PORTA TRADICIONAL DE SERVIÇO(25 PARA SMTP) E AS ROTEIA POR MEIO DA SSL PARA UM STUNNEL NO HOST REMOTO
- STUNNEL REMOTO
- ACEITA A CONEXÃO, DECRIPTA OS DADOS QUE CHEGAM E OS ROTEIA PARA PORTA REMOTA EM QUE O SERVIDOR ESTA OUVINDO
- FIREWALLS
- FERRAMENTA BASICA DE SEGURANÇA DE REDE
- TRÊS PRINCIPAIS CATEGORIAS
- FILTRAGEM DE PACOTES, PROXY DE SERVIÇO E INSPEÇÃO DE INFORMAÇÕES DE ESTADO
- PARA FILTRAGEM DE PACOTES
- LIMITA OS TIPOS DE TRÁFEGO QUE PODEM PASSAR PELO GATEWAY INTERNET, BASEADO EM INFORMAÇÕES NO CABEÇALHO DO PACOTE
- COMO OS SERVIÇOS SÃO FILTRADOS
- /ETC/SERVICES: A ONDE A MAIORIA DOS SERVIÇOS BEM CONHECIDOS ESTA ASSOCIADA
- PROXY DE SERVIÇO
- INTERCEPTAM CONEXÕES PARA E A PARTIR DO MUNDO EXTERNO E ESTABELECEM NOVAS CONEXÕES NO LADO OPOSTO DO FIREWALL
- INSPEÇÃO COM INFORMAÇÕES DE ESTADO
- SÃO PROJETADOS PARA INSPECIONAR O TRAFEGO QUE OS ATRAVESSA E COMPARAR A REAL ATIVIDADE DE REDE COM AQUELA QUE TEORICAMENTE DEVERIA ESTAR ESCUTANDO
- KERBEROS- UMA ABORDAGEM UNIFICADA DA SEGURANÇA DE REDES
- NESSUS- O SCANNER DE REDES DE ULTIMA GERAÇÃO
- TERMINAIS SEGUROS
- FILTRAGEM DE PACOTES
- ENGENHARIA SOCIAL
- RECURSOS DE FIREWALL DO LINUX: TABELAS DE IP
- TRÊS PRINCIPAIS CADEIAS DE REGRAS
- FORWARD, INPUT E OUTPUT
- REDES PRIVADAS VIRTUAIS (VPNs)
- É UMA CONEXÃO QUE FAZ COM QUE FAZ COM QUE UMA REDE REMOTA PAREÇA ESTAR CONECTADA DIRETAMENTE,
- TÚNEIS IPSec
- É UM SISTEMA DE CRIPTOGRAFIA E DE AUTENTICAÇÃO PONTA A PONTA APROVADO PELO IETF
- TUDO QUE PRECISO É DE UMA VPN, CERTO?
- INFELISMENTE, ELAS NÃO SE PRECUPAM COM A SEGURANÇA DAS EXTREMIDADES EM SI
- A SECURE SOCKETS LAYER (SSL)
- ARMAZENA COMUNICAÇÕES ENTRE UM SITE WEB E UM NAVEGADOR CLIENTE
- SSL
- UTILIZA CRIPTOGRAFIA PARA IMPEDIR ESPIONAGEM, ADULTERAÇÃO E FALSIFICAÇÃO
- TRÊS PRINCIPAIS CADEIAS DE REGRAS
- COMO A SEGURANÇA É COMPROMETIDA
Informationen
- Beschreibung
- Mindmap am LINUX, erstellt von Renan Arruda am 19/02/2020.
- Erstellt von
- Renan Arruda
- Aufrufe
- 1
- Bewertung