
Mindmap
Autenticacion y control de acceso
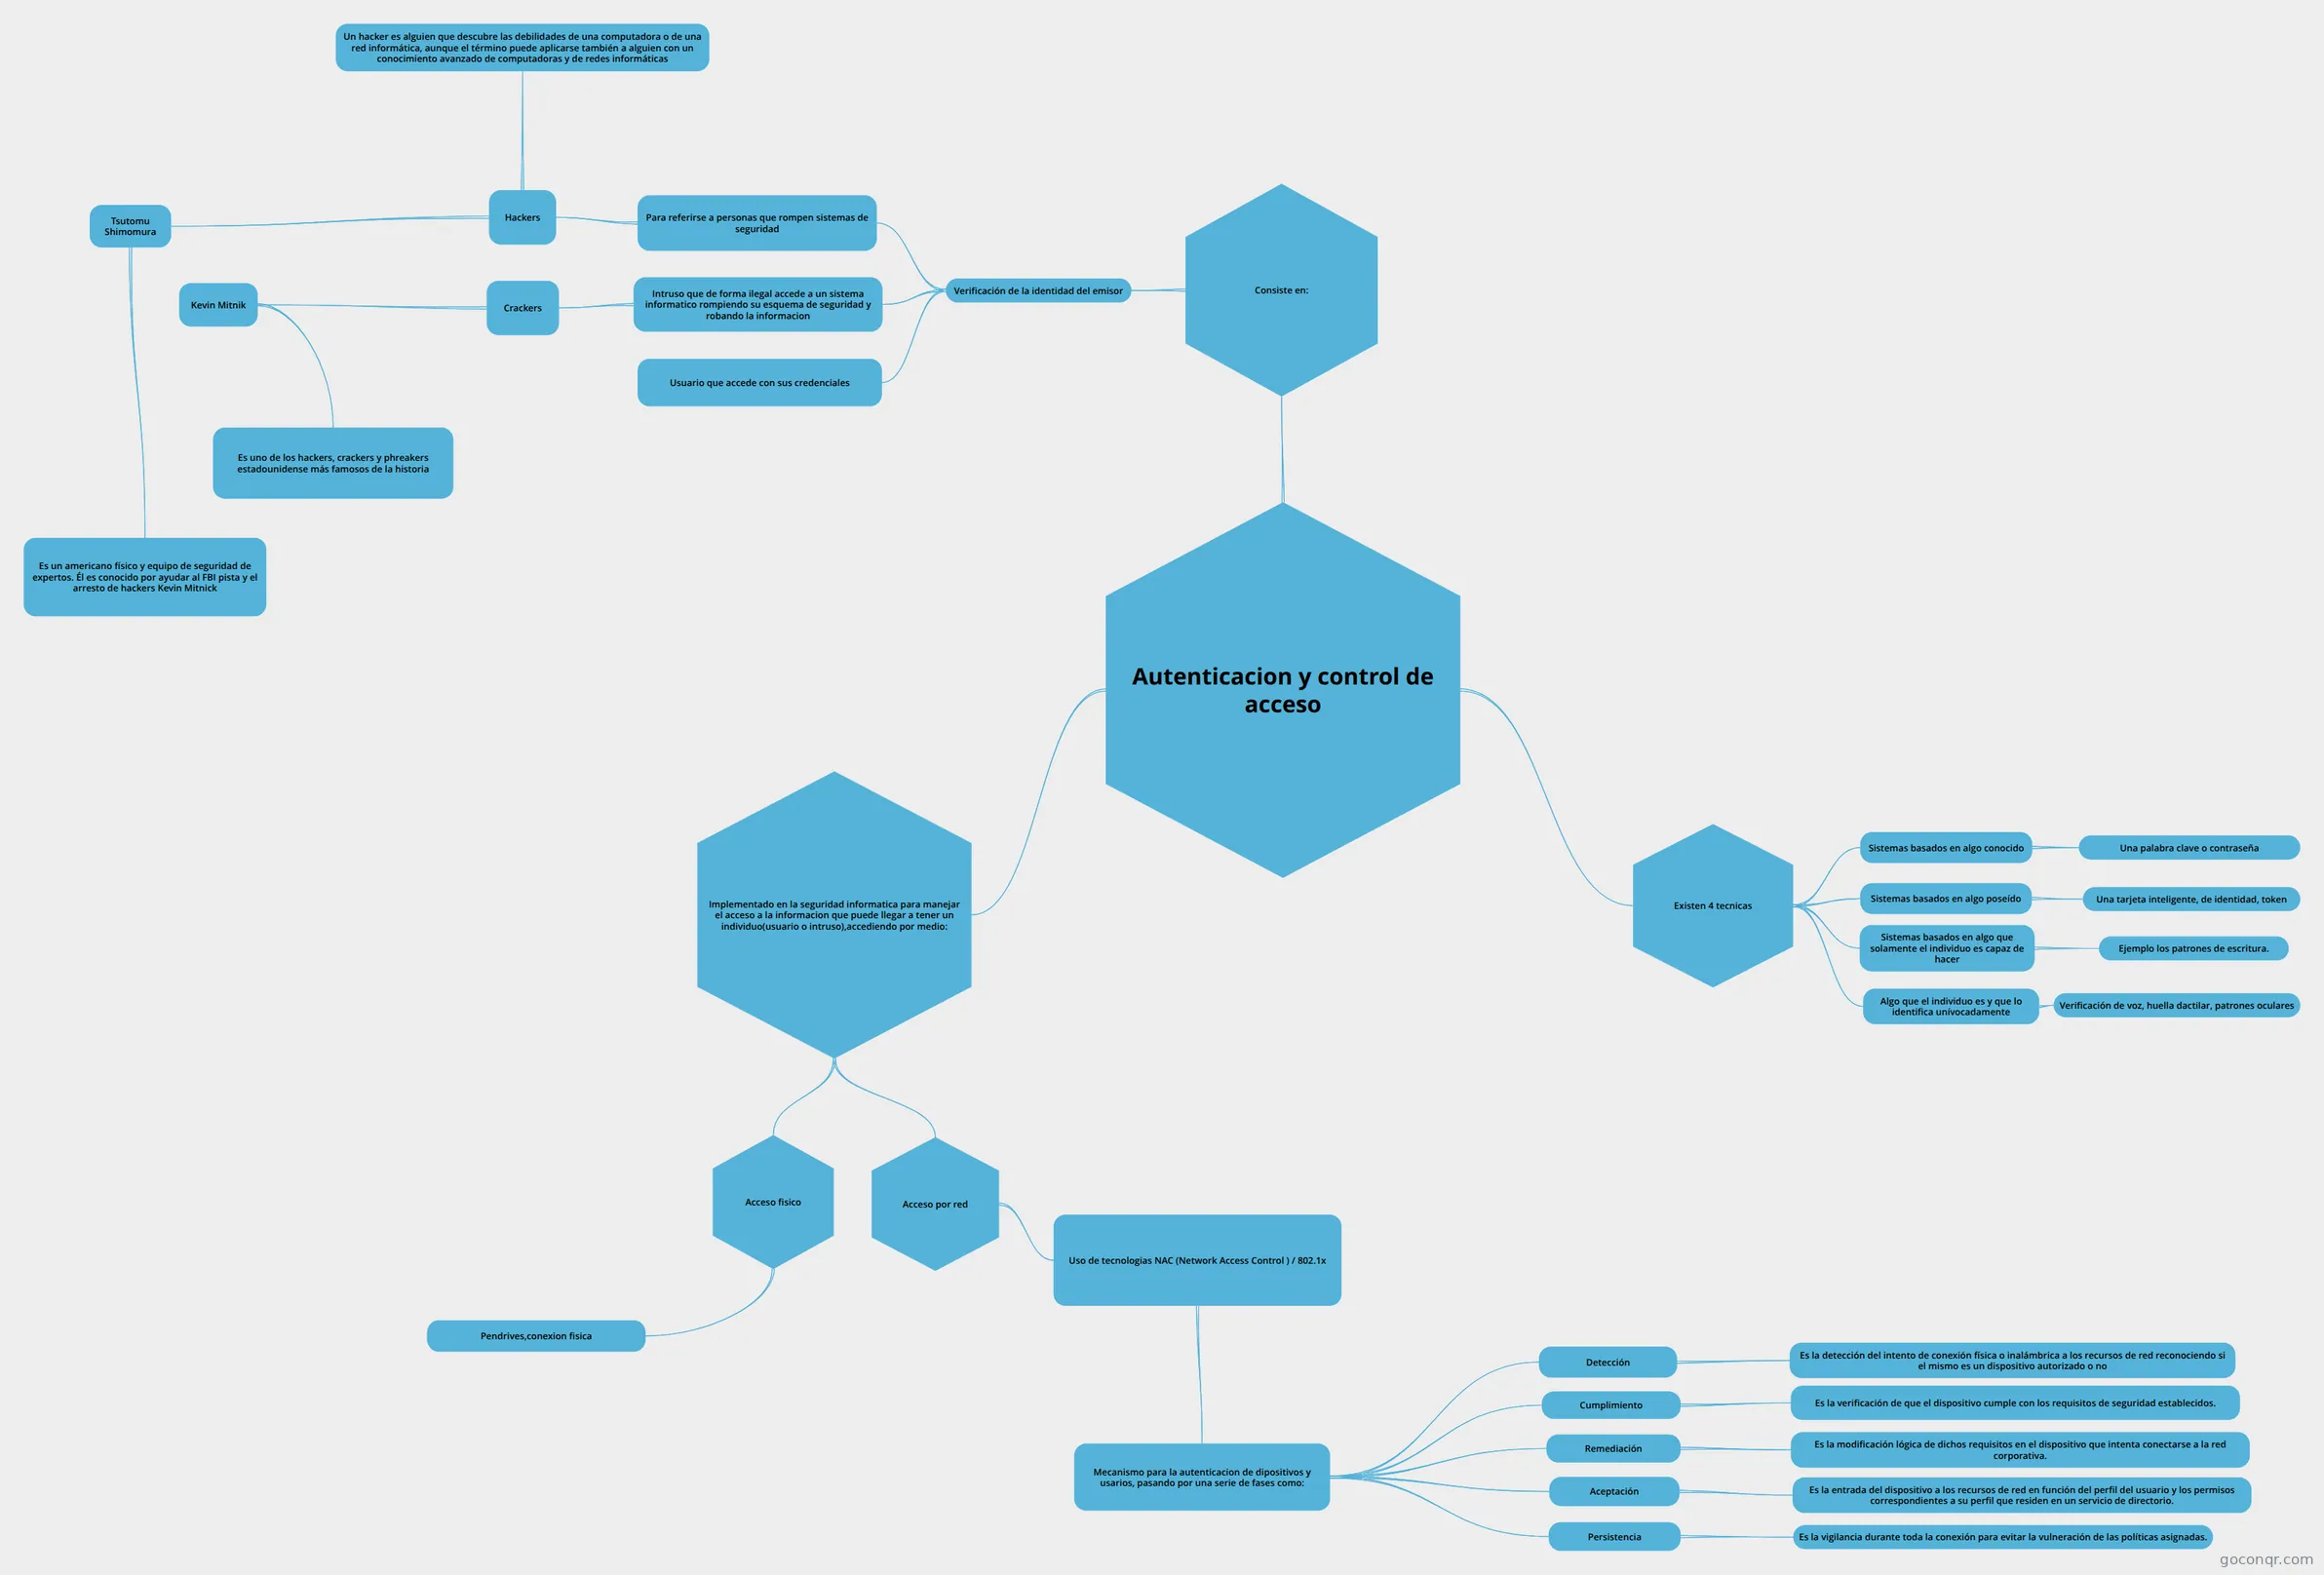
Mapa mental: Autenticación y control de acceso
Inhalt der Mindmap
Autenticacion y control de acceso
Consiste en:
- Verificación de la identidad del emisor
- Intruso que de forma ilegal accede a un sistema informatico rompiendo su esquema de seguridad y robando la informacion
- Crackers
- Kevin Mitnik
- Es uno de los hackers, crackers y phreakers estadounidense más famosos de la historia
- Kevin Mitnik
- Crackers
- Para referirse a personas que rompen sistemas de seguridad
- Hackers
- Tsutomu Shimomura
- Es un americano físico y equipo de seguridad de expertos. Él es conocido por ayudar al FBI pista y el arresto de hackers Kevin Mitnick
- Un hacker es alguien que descubre las debilidades de una computadora o de una red informática, aunque el término puede aplicarse también a alguien con un conocimiento avanzado de computadoras y de redes informáticas
- Tsutomu Shimomura
- Hackers
- Usuario que accede con sus credenciales
- Intruso que de forma ilegal accede a un sistema informatico rompiendo su esquema de seguridad y robando la informacion
- Verificación de la identidad del emisor
Existen 4 tecnicas
- Sistemas basados en algo conocido
- Una palabra clave o contraseña
- Sistemas basados en algo poseído
- Una tarjeta inteligente, de identidad, token
- Sistemas basados en algo que solamente el individuo es capaz de hacer
- Ejemplo los patrones de escritura.
- Algo que el individuo es y que lo identifica unívocadamente
- Verificación de voz, huella dactilar, patrones oculares
- Sistemas basados en algo conocido
Implementado en la seguridad informatica para manejar el acceso a la informacion que puede llegar a tener un individuo(usuario o intruso),accediendo por medio:
- Acceso fisico
- Pendrives,conexion fisica
- Acceso por red
- Uso de tecnologias NAC (Network Access Control ) / 802.1x
- Mecanismo para la autenticacion de dipositivos y usarios, pasando por una serie de fases como:
- Persistencia
- Es la vigilancia durante toda la conexión para evitar la vulneración de las políticas asignadas.
- Aceptación
- Es la entrada del dispositivo a los recursos de red en función del perfil del usuario y los permisos correspondientes a su perfil que residen en un servicio de directorio.
- Remediación
- Es la modificación lógica de dichos requisitos en el dispositivo que intenta conectarse a la red corporativa.
- Cumplimiento
- Es la verificación de que el dispositivo cumple con los requisitos de seguridad establecidos.
- Detección
- Es la detección del intento de conexión física o inalámbrica a los recursos de red reconociendo si el mismo es un dispositivo autorizado o no
- Persistencia
- Mecanismo para la autenticacion de dipositivos y usarios, pasando por una serie de fases como:
- Uso de tecnologias NAC (Network Access Control ) / 802.1x
- Acceso fisico
Informationen
- Beschreibung
- Laureano Andres Lopez Ortiz
- Erstellt von
- andresllopezo
- Aufrufe
- 78
- Tags
- Bewertung