
Mindmap
4- Amazon Virtual Private Cloud
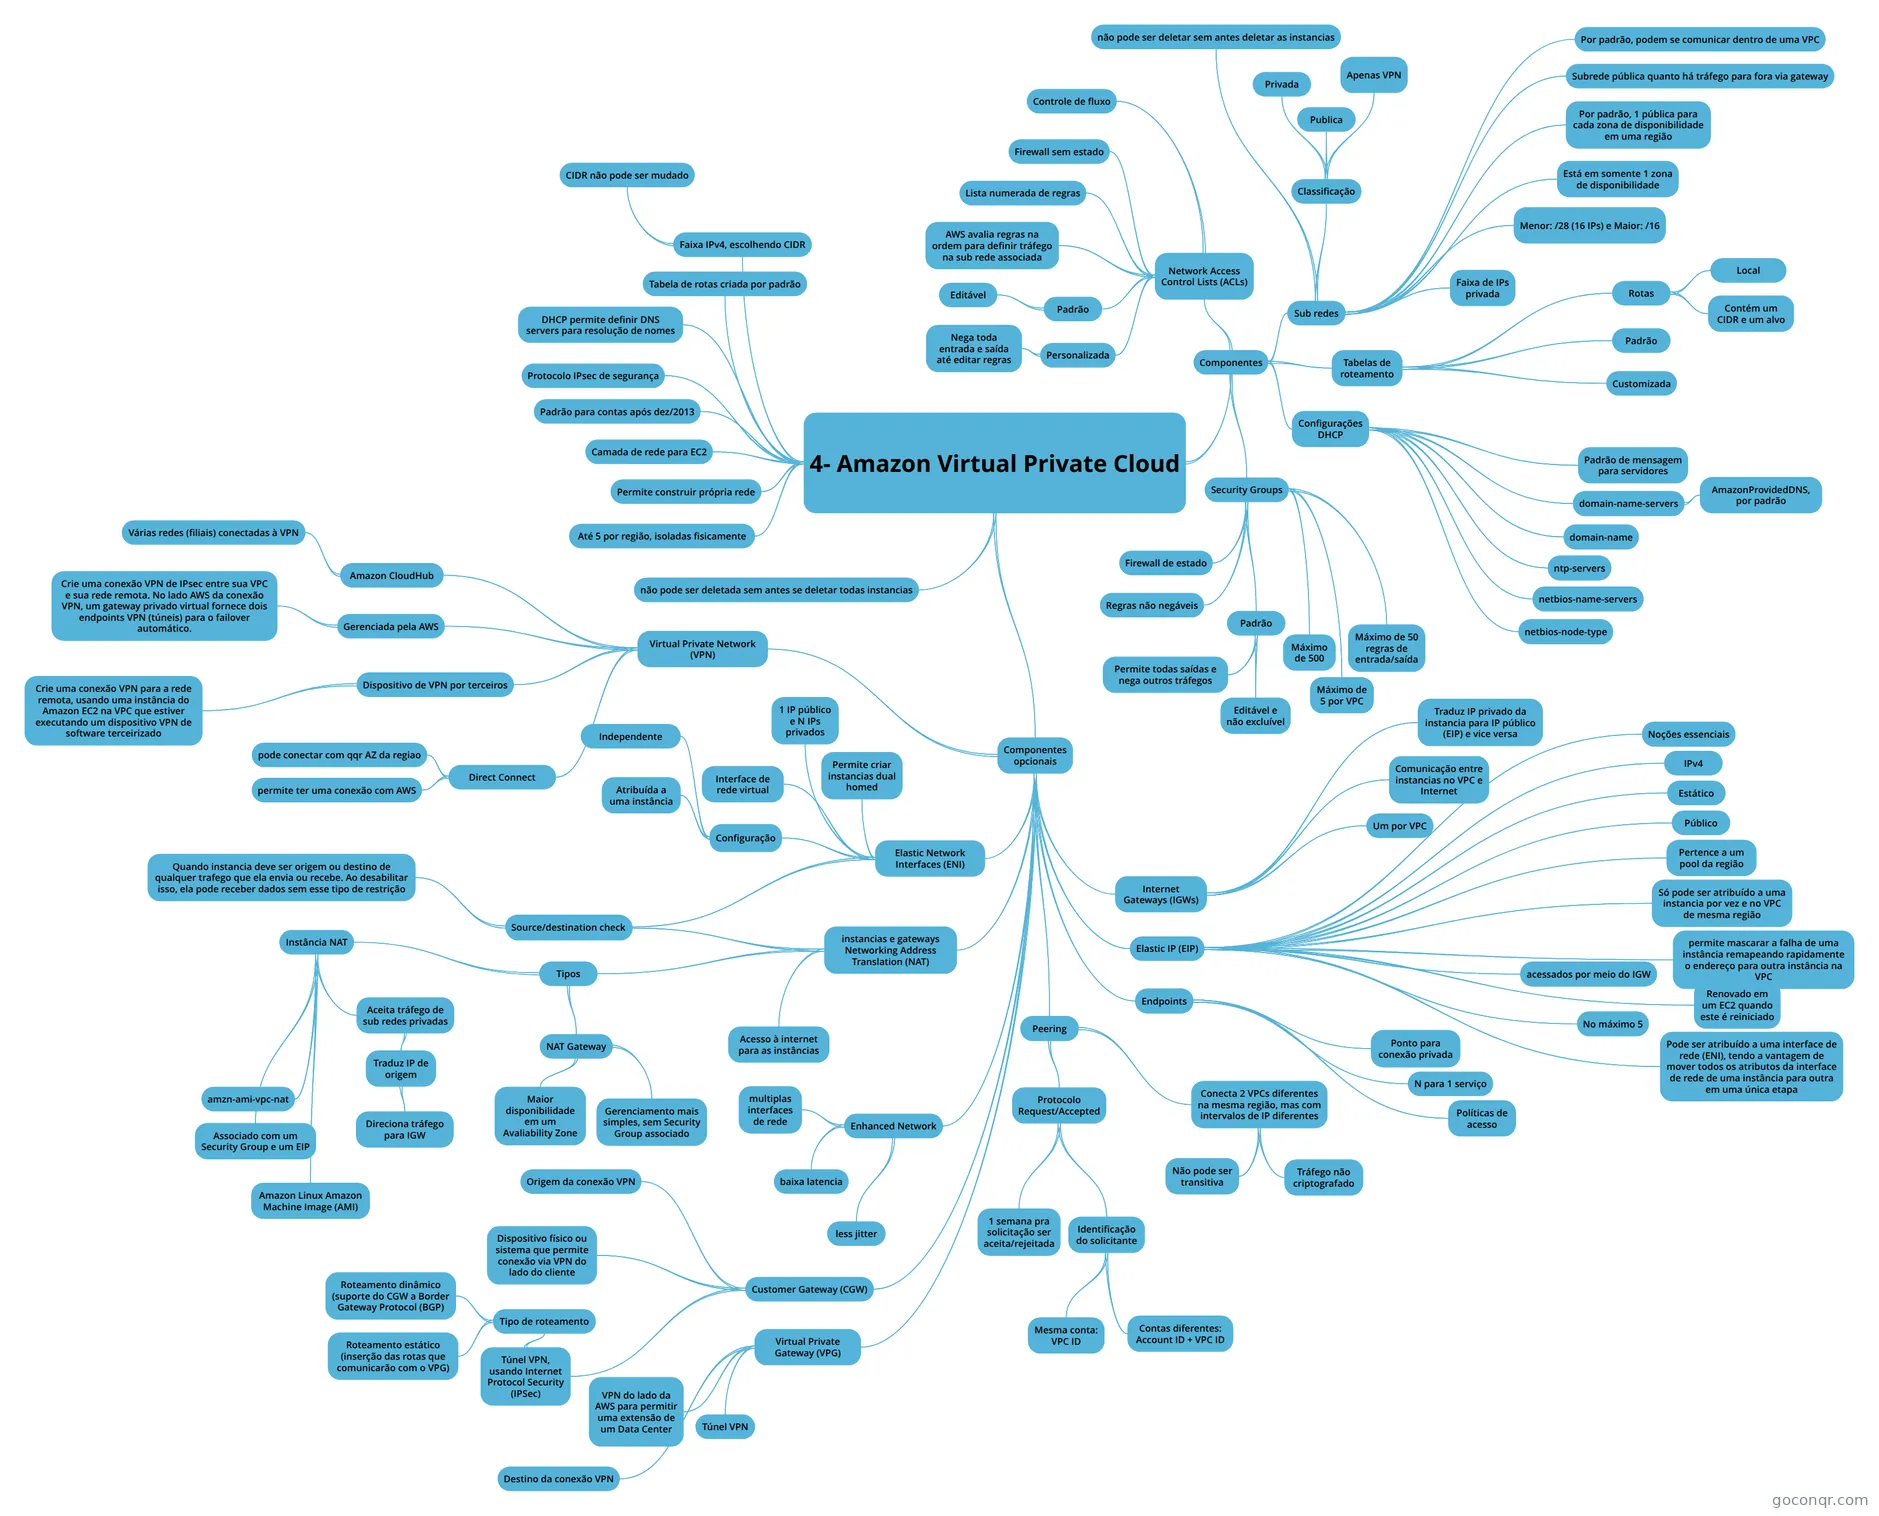
Mapa mental: Amazon Virtual Private Cloud
Inhalt der Mindmap
4- Amazon Virtual Private Cloud
Camada de rede para EC2
Permite construir própria rede
Até 5 por região, isoladas fisicamente
Faixa IPv4, escolhendo CIDR
- CIDR = Classless inter domain routing
- CIDR não pode ser mudado
Padrão para contas após dez/2013
- Antes disso, existia a EC2-Classic que poderia ser usada como uma opção para os clientes
Componentes
- Sub redes
- Menor: /28 (16 IPs) e Maior: /16
- Destes, 5 IPs (4 primeiros e último) são reservados para fins de rede interna. Neste caso sobram 11 IPs para uso próprio
- Está em somente 1 zona de disponibilidade
- Classificação
- Privada
- Tabela de roteamento não direciona o tráfico dela para IGW
- Publica
- Tabela de roteamento direciona o tráfico dela para IGW
- Apenas VPN
- Tabela de roteamento direciona o tráfico dela para VPG e não há roteamento para o IGW
- Privada
- Faixa de IPs privada
- Não roteável para internet
- Por padrão, 1 pública para cada zona de disponibilidade em uma região
- Subrede pública quanto há tráfego para fora via gateway
- Por padrão, podem se comunicar dentro de uma VPC
- não pode ser deletar sem antes deletar as instancias
- Menor: /28 (16 IPs) e Maior: /16
- Tabelas de roteamento
- Rotas
- Conjunto de regras que definem o destino do tráfego de rede e determinam se as sub redes são publicas e privadas mediante controle da comunicação delas
- Local
- Rota padrão. Não pode ser modificada ou removida
- Contém um CIDR e um alvo
- Padrão
- Padrão. Se não for explicitada outra, a sub rede a usará
- Customizada
- Pode substituir a padrão e, neste caso, as novas sub redes a usarão
- Rotas
- Configurações DHCP
- DHCP = Dynamic Host Configuration Protocol
- Padrão de mensagem para servidores
- domain-name-servers
- Habilita DNS para instancias que se comunicam sobre IGW
- AmazonProvidedDNS, por padrão
- domain-name
- Especifica o nome de domínio desejado
- ntp-servers
- IPs de até 4 servidores NTP (Network Time Protocol), separado por vírgulas
- netbios-name-servers
- IPs de até 4 servidores NetBIOS, separado por vírgulas
- netbios-node-type
- Configurar o valor para 2
- Security Groups
- Padrão
- Editável e não excluível
- Permite todas saídas e nega outros tráfegos
- Máximo de 500
- Máximo de 50 regras de entrada/saída
- Máximo de 5 por VPC
- Regras não negáveis
- Firewall de estado
- Controla entradas e saídas. Respostas podem ser baixas
- Padrão
- Network Access Control Lists (ACLs)
- Lista numerada de regras
- AWS avalia regras na ordem para definir tráfego na sub rede associada
- Padrão
- Editável
- Personalizada
- Nega toda entrada e saída até editar regras
- Firewall sem estado
- Controle de fluxo
- Sub redes
Componentes opcionais
- Internet Gateways (IGWs)
- Comunicação entre instancias no VPC e Internet
- Traduz IP privado da instancia para IP público (EIP) e vice versa
- Um por VPC
- Elastic IP (EIP)
- Estático
- Público
- Pertence a um pool da região
- Só pode ser atribuído a uma instancia por vez e no VPC de mesma região
- Relação 1 para 1
- Renovado em um EC2 quando este é reiniciado
- IPv4
- Pode ser atribuído a uma interface de rede (ENI), tendo a vantagem de mover todos os atributos da interface de rede de uma instância para outra em uma única etapa
- permite mascarar a falha de uma instância remapeando rapidamente o endereço para outra instância na VPC
- Noções essenciais
- Primeiro, você aloca um endereço IP elástico para usar em uma VPC e depois o associa a uma instância na VPC (ele pode ser atribuído a uma única instância por vez). O endereço IP elástico é uma propriedade das interfaces de rede. Você pode associar um endereço IP elástico a uma instância atualizando a interface de rede anexada à instância. Se você associar um endereço IP elástico à interface de rede eth0 de sua instância, o endereço IPv4 público atual (se houver um) será liberado ao grupo de endereços IP públicos da EC2-VPC. Se você associar um endereço IP elástico, em poucos minutos a interface de rede eth0 será automaticamente atribuída a um endereço IPv4 público. Isso não se aplica se você tiver anexado uma segunda interface de rede à sua instância. Existem diferenças entre um endereço IP elástico usado em uma VPC e um usado no EC2-Classic. Para obter mais informações, consulte Elastic IP Address Differences Between EC2-Classic and Amazon EC2-VPC no Guia do usuário do Amazon EC2 para instâncias do Linux). Também é possível mover um endereço IP elástico de uma instância para outra. A instância pode estar na mesma VPC ou em outra VPC, mas não no EC2-Classic. Seus endereços IP elásticos mantêm-se associados à sua conta AWS até o momento em que você expressamente os libera. Para garantir o uso eficiente dos endereços IP elásticos, aplicamos uma pequena cobrança por hora quando eles não estão associados a uma instância em execução ou quando eles estão associados a uma instância encerrada ou a uma interface de rede desvinculada. Enquanto a instância estiver em execução, você não será cobrado por um endereço IP elástico associado a essa instância, mas será cobrado por outros endereços IP elásticos associados a ela. Para obter mais informações, consulte as informações de preço do Amazon EC2. Você está limitado a cinco endereços IP elásticos; para ajudar a conservá-los, você pode usar um dispositivo NAT (consulte NAT). Os endereços IP elásticos são acessados por meio do Internet Gateway da VPC. Se tiver configurado uma conexão VPN entre sua VPC e sua rede, o tráfego da VPN atravessará o gateway privado virtual, e não o Internet Gateway, e por isso não conseguirá acessar o endereço IP elástico. Você pode mover um endereço IP elástico alocado para uso na plataforma EC2-Classic para a plataforma VPC. Para obter mais informações, consulte Migrating an Elastic IP Address from EC2-Classic to EC2-VPC no Amazon EC2 User Guide.
- No máximo 5
- acessados por meio do IGW
- Elastic Network Interfaces (ENI)
- Interface de rede virtual
- Configuração
- Quando independente, seu ciclo de vida não está atrelado ao da instância
- Independente
- Atribuída a uma instância
- Permite criar instancias com cargas de trabalho ou regras em sub redes distintas
- 1 IP público e N IPs privados
- Um dos IPs privados é um IP primário
- Source/destination check
- Quando instancia deve ser origem ou destino de qualquer trafego que ela envia ou recebe. Ao desabilitar isso, ela pode receber dados sem esse tipo de restrição
- Permite criar instancias dual homed
- Endpoints
- Ponto para conexão privada
- Pode ser feita com outro serviço AWS (sem Internet), instancia NAT< VPN ou AWS Direct Connect
- N para 1 serviço
- Usa tabela de roteamento para indicar o serviço como destino e o endpoint como alvo
- Políticas de acesso
- Envolvendo diferentes redes/sub redes
- Ponto para conexão privada
- Peering
- Conecta 2 VPCs diferentes na mesma região, mas com intervalos de IP diferentes
- Não pode ser transitiva
- Ou seja, VPC A não pode se conectar à VPC C mediante a VPC B (por ela estar conectada à VPC C). Para isso, VPC A deve se conectar diretamente à VPC C.
- Tráfego não criptografado
- Não pode ser transitiva
- Protocolo Request/Accepted
- ID
- Identificação do solicitante
- Mesma conta: VPC ID
- Contas diferentes: Account ID + VPC ID
- 1 semana pra solicitação ser aceita/rejeitada
- Conecta 2 VPCs diferentes na mesma região, mas com intervalos de IP diferentes
- instancias e gateways Networking Address Translation (NAT)
- Acesso à internet para as instâncias
- Tipos
- Instância NAT
- Amazon Linux Amazon Machine Image (AMI)
- Aceita tráfego de sub redes privadas
- Traduz IP de origem
- Direciona tráfego para IGW
- Traduz IP de origem
- amzn-ami-vpc-nat
- Associado com um Security Group e um EIP
- NAT Gateway
- Gerenciamento mais simples, sem Security Group associado
- Maior disponibilidade em um Avaliability Zone
- Instância NAT
- Source/destination check
- Virtual Private Gateway (VPG)
- VPN do lado da AWS para permitir uma extensão de um Data Center
- Túnel VPN
- Destino da conexão VPN
- Customer Gateway (CGW)
- Dispositivo físico ou sistema que permite conexão via VPN do lado do cliente
- Túnel VPN, usando Internet Protocol Security (IPSec)
- Tipo de roteamento
- Roteamento dinâmico (suporte do CGW a Border Gateway Protocol (BGP)
- Roteamento estático (inserção das rotas que comunicarão com o VPG)
- Tipo de roteamento
- Origem da conexão VPN
- Virtual Private Network (VPN)
- Amazon CloudHub
- Várias redes (filiais) conectadas à VPN
- Gerenciada pela AWS
- Crie uma conexão VPN de IPsec entre sua VPC e sua rede remota. No lado AWS da conexão VPN, um gateway privado virtual fornece dois endpoints VPN (túneis) para o failover automático.
- Dispositivo de VPN por terceiros
- Crie uma conexão VPN para a rede remota, usando uma instância do Amazon EC2 na VPC que estiver executando um dispositivo VPN de software terceirizado
- Direct Connect
- pode conectar com qqr AZ da regiao
- permite ter uma conexão com AWS
- Amazon CloudHub
- Enhanced Network
- multiplas interfaces de rede
- baixa latencia
- less jitter
- Internet Gateways (IGWs)
Tabela de rotas criada por padrão
DHCP permite definir DNS servers para resolução de nomes
Protocolo IPsec de segurança
não pode ser deletada sem antes se deletar todas instancias
Informationen
- Beschreibung
- Computação Mindmap am 4- Amazon Virtual Private Cloud, erstellt von Raphael Nara am 17/08/2017.
- Erstellt von
- Raphael Nara
- Aufrufe
- 9
- Bewertung
Mehr zu Serviços da Amazon Web Services