
Mindmap
Malwares: parte 2
Inhalt der Mindmap
Malwares: parte 2
Backdoor
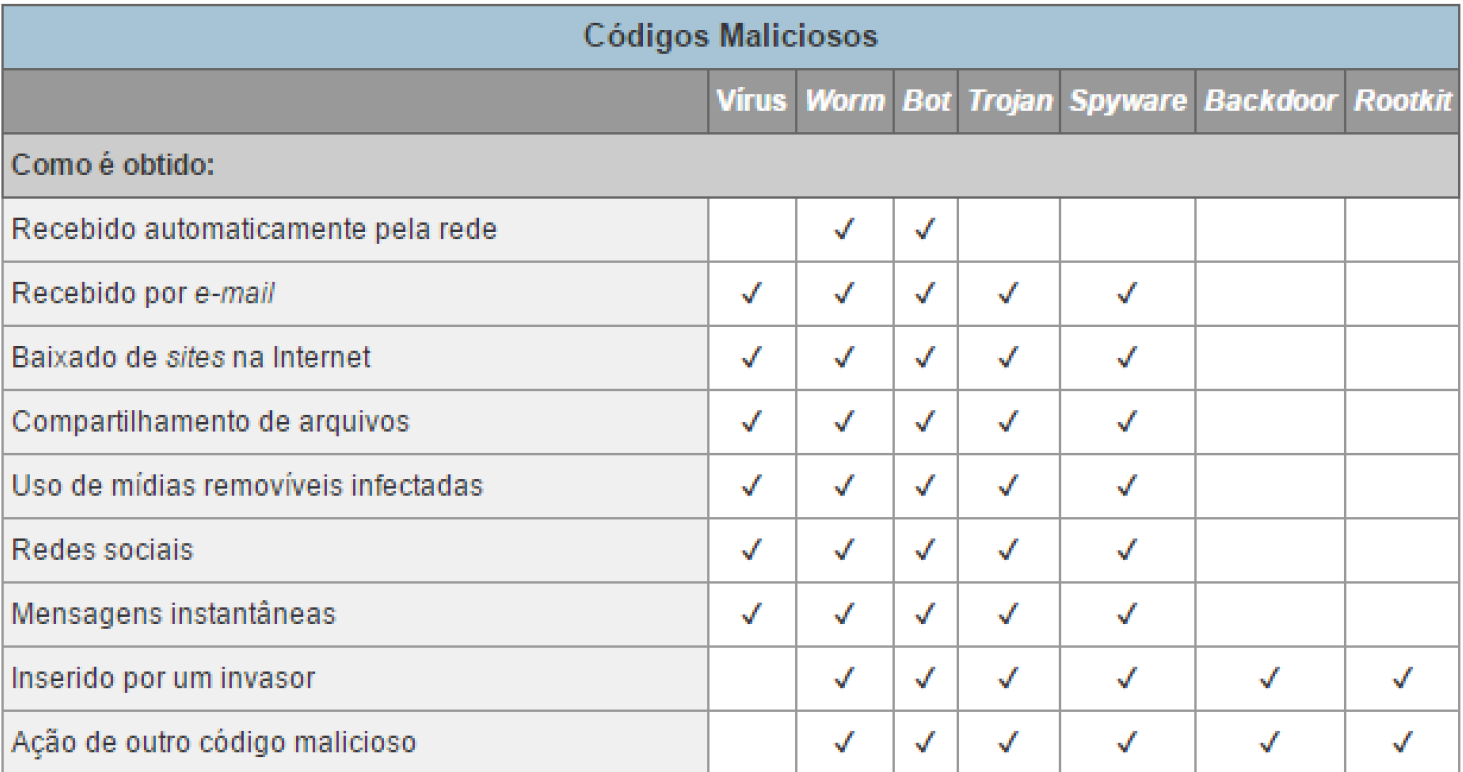
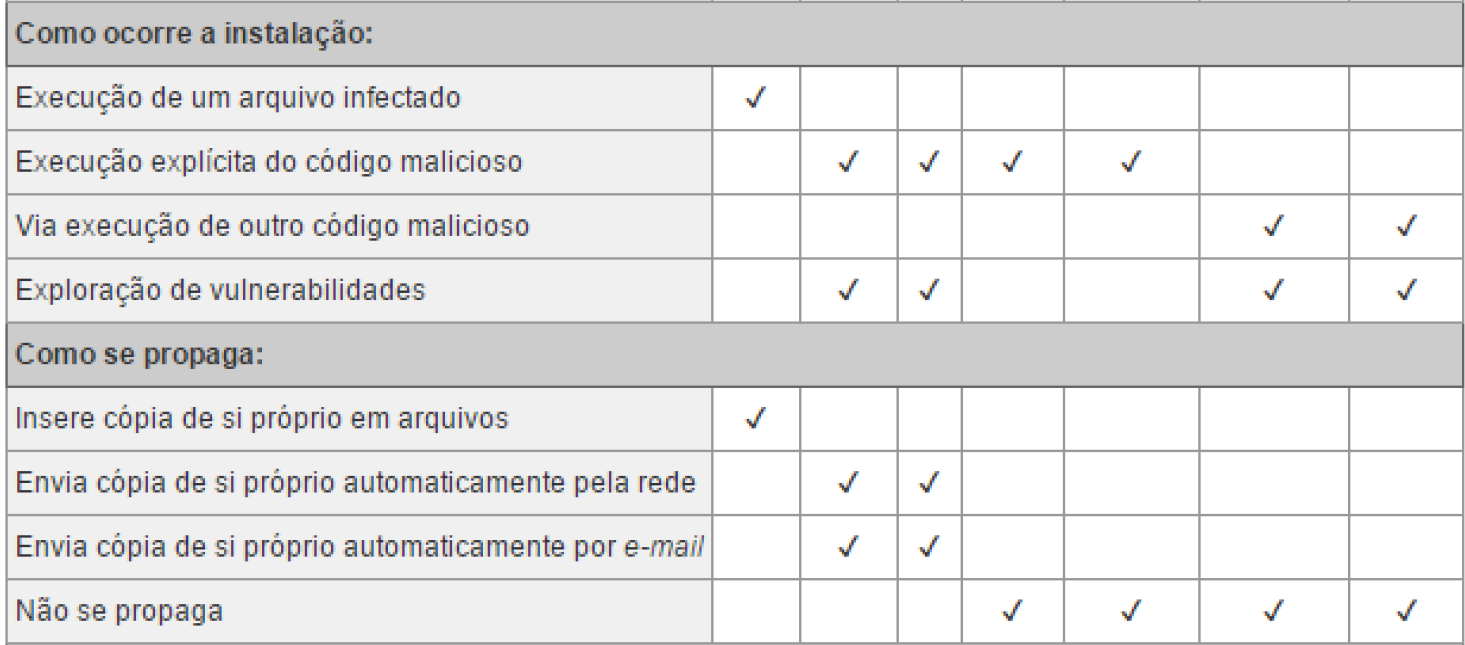
- Código malicioso que busca gerar algum meio para acesso futuro de um atacante
- Após alguma invasão, como por exemplo, um cavalo de Tróia, o atacante instala um backdoor que abrirá alguma porta no dispositivo para acesso futuro
- Permite agregar outros códigos e tomar controle total da vítima
- A ideia aqui não é somente invadir um sistema, mas manter o acesso
- Código malicioso que busca gerar algum meio para acesso futuro de um atacante
Rootkit
- Características
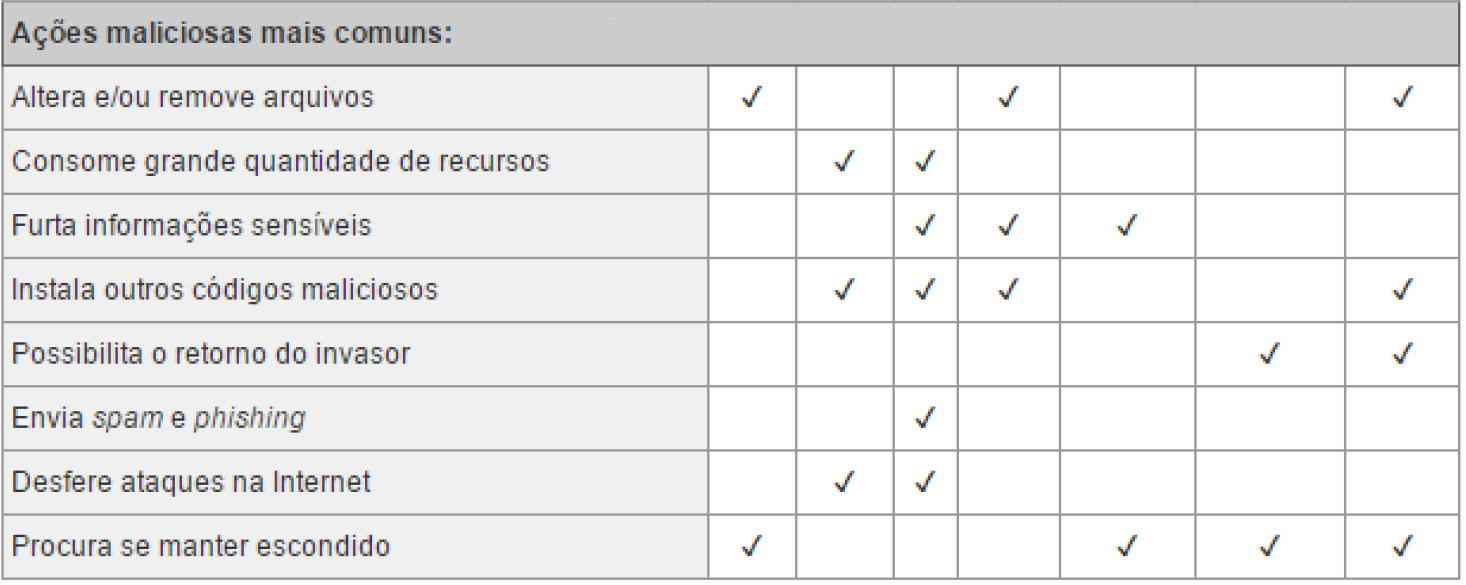
- Permite esconder e assegurar a presença de um invasor ou de outro código malicioso em um computador comprometido, tendo como foco a manutenção do acesso do atacante
- Após a invasão e escalada de privilégios em um Sistema Operacional, obtém o maior nível de acesso possível em um computador
- Nos casos de ambientes UNIX, temos o modo ROOT
- Para ambientes Windows, temos o modo SYSTEM
- Principais operações realizadas
- 1. Remover evidências de registros em arquivos de logs
- 2. Instalar outros códigos maliciosos, como backdoors
- 3. Esconder atividades e informações como arquivos, diretórios, processos, entre outros
- 4. Mapear potenciais vulnerabilidades a serem exploradas em outros computadores na rede a qual a vítima está inserida e capturar informações através da interceptação de tráfego
- Tipos de Rootkits
- Kernel Rootkits (carregado no Kernel do SO)
- Virtual Rootkits (Agem na camada de virtualização de um sistema)
- Firmware Rootkit (Agem nos componentes de hardware, como placas de vídeo, controladoras, etc)
- Library Rootkit (Carregado no módulo de bibliotecas de um SO)
- Características
Bot e Botnet
- BOTS são programas que permitem a comunicação e controle do invasor sobre o sistema da vítima através de acessos remotos
- Utiliza-se de vulnerabilidades presentes nos sistemas dos usuários
- A sua propagação se dá de modo semelhante ao Worm, através da replicação de seus códigos e envio pela rede, e-mail ou outros meios
- Esses BOTS são conhecidos como zumbis (Zombies), uma vez que tal programa fica inerte até que haja o interesse do invasor para utiliza-lo para algum fim específico
- Ao se construir diversos controles de vários BOTS, cria-se, portanto, uma BOTNET (passível de compra no mercado negro), ou seja, uma rede de BOTS ou zumbis
- A ideia é controlar cada vez mais vítimas com vistas a potencializar ainda mais os ataques
- BOTS são programas que permitem a comunicação e controle do invasor sobre o sistema da vítima através de acessos remotos
Bomba lógica
- Malware que consiste em programas que são disparados a partir de eventos específicos e predefinidos
- Como exemplo, podemos ter uma data ou um conjunto de caracteres digitados
- Geralmente são instaladas a partir de usuários que já possuem acesso ao sistema da vítima
Bilder und Dateien der Mindmap
Informationen
- Beschreibung
- Segurança da Informação Mindmap am Malwares: parte 2, erstellt von Michel Souza am 01/09/2018.
- Erstellt von
- Michel Souza
- Aufrufe
- 0
- Bewertung