
Mindmap
COSO 2013
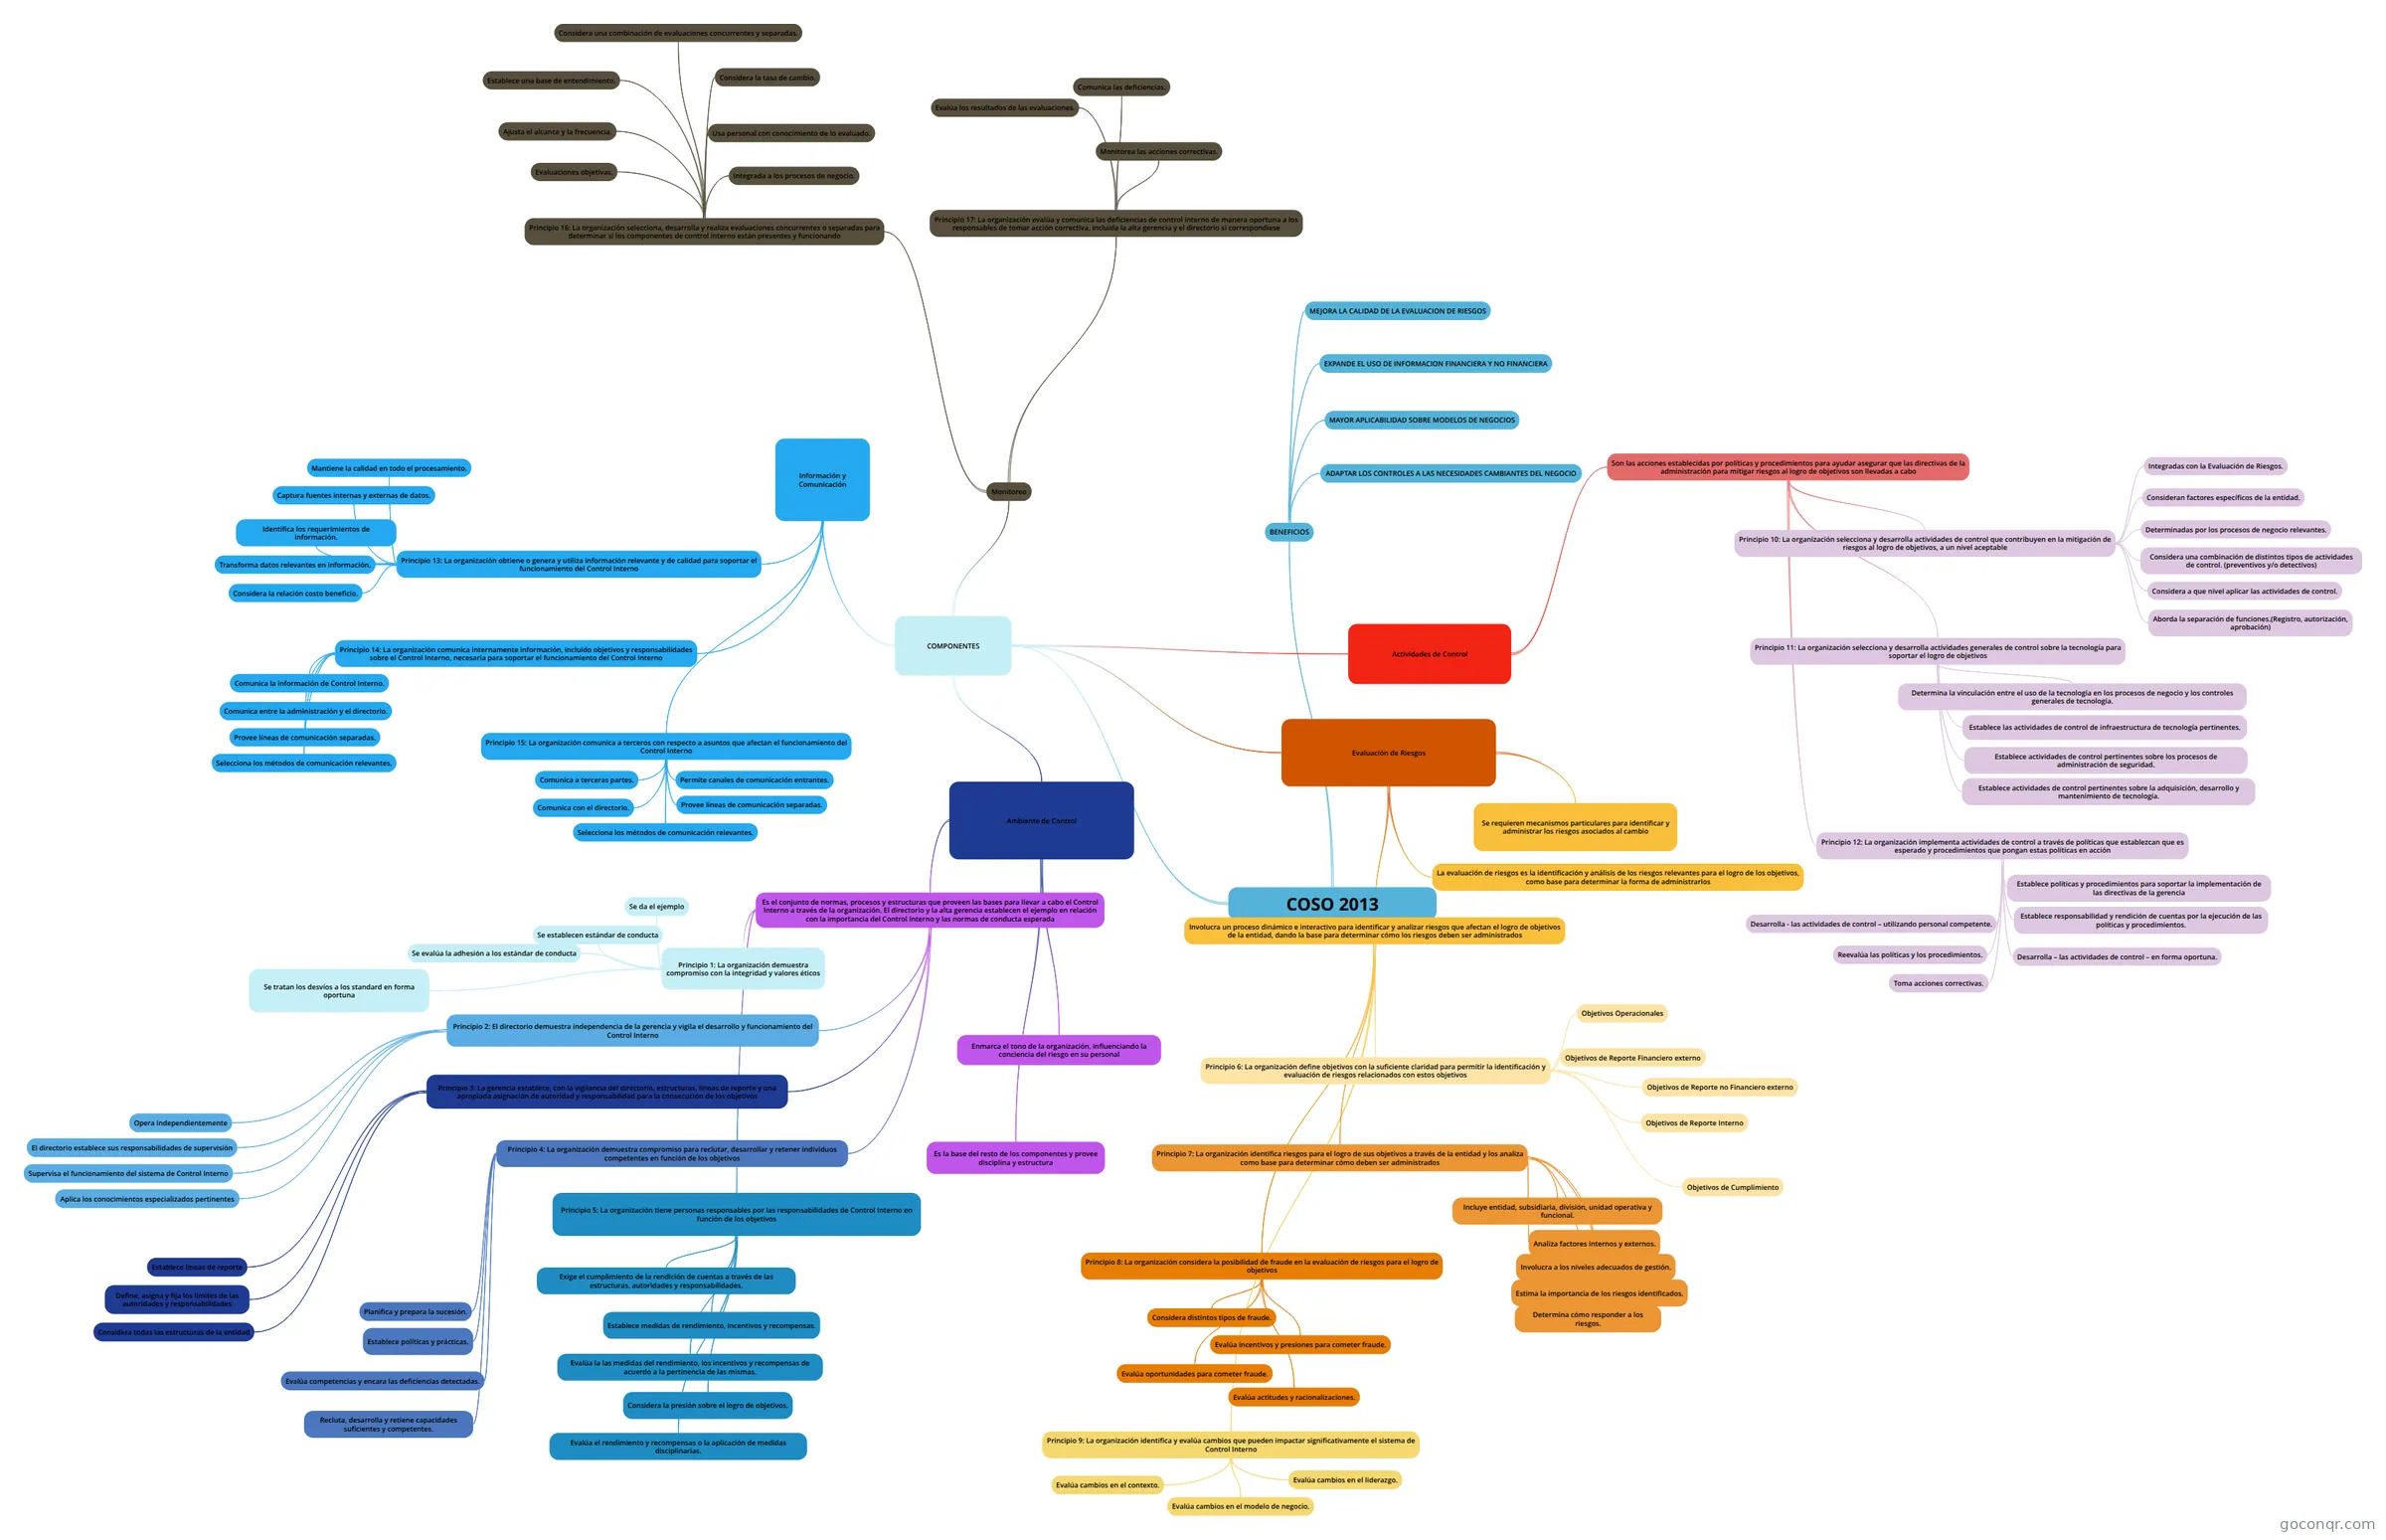
Mapa mental: COSO 2013
Inhalt der Mindmap
COSO 2013
COMPONENTES
- Ambiente de Control
- Es el conjunto de normas, procesos y estructuras que proveen las bases para llevar a cabo el Control Interno a través de la organización. El directorio y la alta gerencia establecen el ejemplo en relación con la importancia del Control Interno y las normas de conducta esperada
- Principio 1: La organización demuestra compromiso con la integridad y valores éticos
- Se da el ejemplo
- Se establecen estándar de conducta
- Se evalúa la adhesión a los estándar de conducta
- Se tratan los desvíos a los standard en forma oportuna
- Principio 2: El directorio demuestra independencia de la gerencia y vigila el desarrollo y funcionamiento del Control Interno
- El directorio establece sus responsabilidades de supervisión
- Aplica los conocimientos especializados pertinentes
- Opera independientemente
- Supervisa el funcionamiento del sistema de Control Interno
- Principio 3: La gerencia establece, con la vigilancia del directorio, estructuras, líneas de reporte y una apropiada asignación de autoridad y responsabilidad para la consecución de los objetivos
- Considera todas las estructuras de la entidad
- Establece líneas de reporte
- Define, asigna y fija los límites de las autoridades y responsabilidades
- Principio 4: La organización demuestra compromiso para reclutar, desarrollar y retener individuos competentes en función de los objetivos
- Establece políticas y prácticas.
- Evalúa competencias y encara las deficiencias detectadas.
- Recluta, desarrolla y retiene capacidades suficientes y competentes.
- Planifica y prepara la sucesión.
- Principio 5: La organización tiene personas responsables por las responsabilidades de Control Interno en función de los objetivos
- Exige el cumplimiento de la rendición de cuentas a través de las estructuras, autoridades y responsabilidades.
- Establece medidas de rendimiento, incentivos y recompensas.
- Evalúa la las medidas del rendimiento, los incentivos y recompensas de acuerdo a la pertinencia de las mismas.
- Considera la presión sobre el logro de objetivos.
- Evalúa el rendimiento y recompensas o la aplicación de medidas disciplinarias.
- Principio 1: La organización demuestra compromiso con la integridad y valores éticos
- Enmarca el tono de la organización, influenciando la conciencia del riesgo en su personal
- Es la base del resto de los componentes y provee disciplina y estructura
- Es el conjunto de normas, procesos y estructuras que proveen las bases para llevar a cabo el Control Interno a través de la organización. El directorio y la alta gerencia establecen el ejemplo en relación con la importancia del Control Interno y las normas de conducta esperada
- Evaluación de Riesgos
- Involucra un proceso dinámico e interactivo para identificar y analizar riesgos que afectan el logro de objetivos de la entidad, dando la base para determinar cómo los riesgos deben ser administrados
- Principio 6: La organización define objetivos con la suficiente claridad para permitir la identificación y evaluación de riesgos relacionados con estos objetivos
- Objetivos Operacionales
- Objetivos de Reporte Financiero externo
- Objetivos de Reporte no Financiero externo
- Objetivos de Reporte Interno
- Objetivos de Cumplimiento
- Principio 7: La organización identifica riesgos para el logro de sus objetivos a través de la entidad y los analiza como base para determinar cómo deben ser administrados
- Incluye entidad, subsidiaria, división, unidad operativa y funcional.
- Analiza factores internos y externos.
- Involucra a los niveles adecuados de gestión.
- Estima la importancia de los riesgos identificados.
- Determina cómo responder a los riesgos.
- Principio 8: La organización considera la posibilidad de fraude en la evaluación de riesgos para el logro de objetivos
- Considera distintos tipos de fraude.
- Evalúa incentivos y presiones para cometer fraude.
- Evalúa oportunidades para cometer fraude.
- Evalúa actitudes y racionalizaciones.
- Principio 9: La organización identifica y evalúa cambios que pueden impactar significativamente el sistema de Control Interno
- Evalúa cambios en el contexto.
- Evalúa cambios en el modelo de negocio.
- Evalúa cambios en el liderazgo.
- Principio 6: La organización define objetivos con la suficiente claridad para permitir la identificación y evaluación de riesgos relacionados con estos objetivos
- La evaluación de riesgos es la identificación y análisis de los riesgos relevantes para el logro de los objetivos, como base para determinar la forma de administrarlos
- Se requieren mecanismos particulares para identificar y administrar los riesgos asociados al cambio
- Involucra un proceso dinámico e interactivo para identificar y analizar riesgos que afectan el logro de objetivos de la entidad, dando la base para determinar cómo los riesgos deben ser administrados
- Actividades de Control
- Son las acciones establecidas por políticas y procedimientos para ayudar asegurar que las directivas de la administración para mitigar riesgos al logro de objetivos son llevadas a cabo
- Principio 10: La organización selecciona y desarrolla actividades de control que contribuyen en la mitigación de riesgos al logro de objetivos, a un nivel aceptable
- Integradas con la Evaluación de Riesgos.
- Consideran factores específicos de la entidad.
- Determinadas por los procesos de negocio relevantes.
- Considera una combinación de distintos tipos de actividades de control. (preventivos y/o detectivos)
- Considera a que nivel aplicar las actividades de control.
- Aborda la separación de funciones.(Registro, autorización, aprobación)
- Principio 11: La organización selecciona y desarrolla actividades generales de control sobre la tecnología para soportar el logro de objetivos
- Determina la vinculación entre el uso de la tecnología en los procesos de negocio y los controles generales de tecnología.
- Establece las actividades de control de infraestructura de tecnología pertinentes.
- Establece actividades de control pertinentes sobre los procesos de administración de seguridad.
- Establece actividades de control pertinentes sobre la adquisición, desarrollo y mantenimiento de tecnología.
- Principio 12: La organización implementa actividades de control a través de políticas que establezcan que es esperado y procedimientos que pongan estas políticas en acción
- Establece políticas y procedimientos para soportar la implementación de las directivas de la gerencia
- Establece responsabilidad y rendición de cuentas por la ejecución de las políticas y procedimientos.
- Desarrolla – las actividades de control – en forma oportuna.
- Toma acciones correctivas.
- Desarrolla - las actividades de control – utilizando personal competente.
- Reevalúa las políticas y los procedimientos.
- Principio 10: La organización selecciona y desarrolla actividades de control que contribuyen en la mitigación de riesgos al logro de objetivos, a un nivel aceptable
- Son las acciones establecidas por políticas y procedimientos para ayudar asegurar que las directivas de la administración para mitigar riesgos al logro de objetivos son llevadas a cabo
- Información y Comunicación
- Principio 13: La organización obtiene o genera y utiliza información relevante y de calidad para soportar el funcionamiento del Control Interno
- Identifica los requerimientos de información.
- Captura fuentes internas y externas de datos.
- Transforma datos relevantes en información.
- Mantiene la calidad en todo el procesamiento.
- Considera la relación costo beneficio.
- Principio 14: La organización comunica internamente información, incluido objetivos y responsabilidades sobre el Control Interno, necesaria para soportar el funcionamiento del Control Interno
- Comunica la información de Control Interno.
- Comunica entre la administración y el directorio.
- Provee líneas de comunicación separadas.
- Selecciona los métodos de comunicación relevantes.
- Principio 15: La organización comunica a terceros con respecto a asuntos que afectan el funcionamiento del Control Interno
- Comunica a terceras partes.
- Permite canales de comunicación entrantes.
- Comunica con el directorio.
- Provee líneas de comunicación separadas.
- Selecciona los métodos de comunicación relevantes.
- Principio 13: La organización obtiene o genera y utiliza información relevante y de calidad para soportar el funcionamiento del Control Interno
- Monitoreo
- Principio 16: La organización selecciona, desarrolla y realiza evaluaciones concurrentes o separadas para determinar si los componentes de control interno están presentes y funcionando
- Usa personal con conocimiento de lo evaluado.
- Considera la tasa de cambio.
- Considera una combinación de evaluaciones concurrentes y separadas.
- Establece una base de entendimiento.
- Ajusta el alcance y la frecuencia.
- Integrada a los procesos de negocio.
- Evaluaciones objetivas.
- Principio 17: La organización evalúa y comunica las deficiencias de control interno de manera oportuna a los responsables de tomar acción correctiva, incluida la alta gerencia y el directorio si correspondiese
- Evalúa los resultados de las evaluaciones.
- Comunica las deficiencias.
- Monitorea las acciones correctivas.
- Principio 16: La organización selecciona, desarrolla y realiza evaluaciones concurrentes o separadas para determinar si los componentes de control interno están presentes y funcionando
- Ambiente de Control
BENEFICIOS
- MEJORA LA CALIDAD DE LA EVALUACION DE RIESGOS
- EXPANDE EL USO DE INFORMACION FINANCIERA Y NO FINANCIERA
- MAYOR APLICABILIDAD SOBRE MODELOS DE NEGOCIOS
- ADAPTAR LOS CONTROLES A LAS NECESIDADES CAMBIANTES DEL NEGOCIO
Informationen
- Beschreibung
- Mindmap am COSO 2013, erstellt von Melina Lescano am 27/08/2021.
- Erstellt von
- Melina Lescano
- Aufrufe
- 3
- Bewertung
Mehr zu Modelos de control interno: COSO y COCO