
Mapa mental
SEGMENTACION DE VLAN
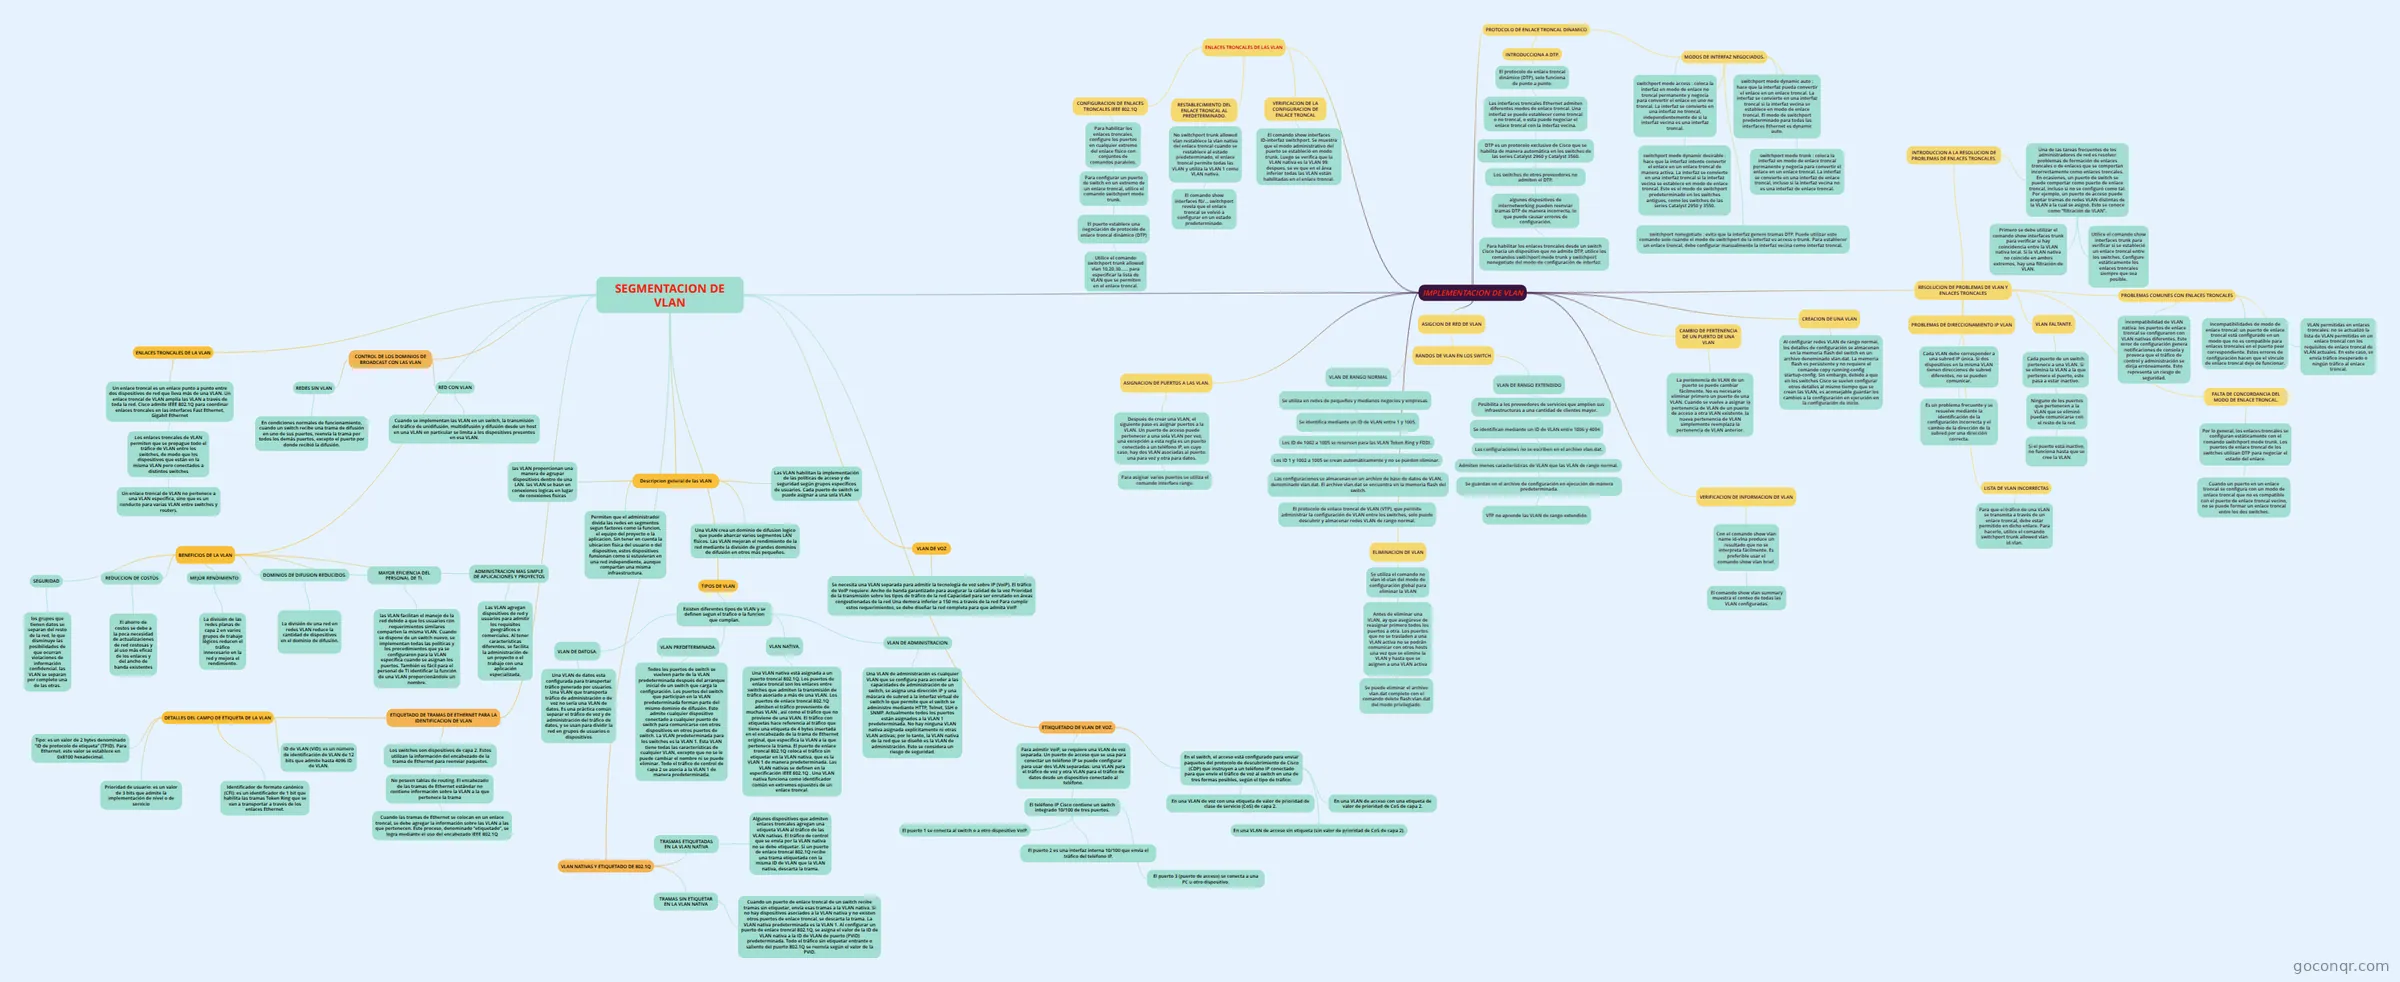
Mapa mental: segmentación de VLAN
Contenido del mapa
SEGMENTACION DE VLAN
Descripcion general de las VLAN
- las VLAN proporcionan una manera de agrupar dispositivos dentro de una LAN. las VLAN se basn en conexiones logicas en lugar de conexiones fisicas
- Permiten que el administrador divida las redes en segmentos segun factores como la funcion, el equipo del proyecto o la aplicacion. Sin tener en cuenta la ubicacion fisica del usuario o del dispositivo, estos dispositivos funsionan como si estuvieran en una red independiente, aunque compartan una misma infraestructura.
- Una VLAN crea un dominio de difusion logico que puede abarcar varios segmentos LAN físicos. Las VLAN mejoran el rendimiento de la red mediante la división de grandes dominios de difusión en otros más pequeños.
- Las VLAN habilitan la implementación de las políticas de acceso y de seguridad según grupos específicos de usuarios. Cada puerto de switch se puede asignar a una sola VLAN
TIPOS DE VLAN
- Existen diferentes tipos de VLAN y se definen segun el trafico o la funcion que cumplan.
- VLAN DE DATOSA.
- Una VLAN de datos esta configurada para transportar tráfico generado por usuarios. Una VLAN que transporta tráfico de administración o de voz no sería una VLAN de datos. Es una práctica común separar el tráfico de voz y de administración del tráfico de datos, y se usan para dividir la red en grupos de usuarios o dispositivos
- VLAN PREDETERMINADA.
- Todos los puertos de switch se vuelven parte de la VLAN predeterminada después del arranque inicial de un switch que carga la configuración. Los puertos del switch que participan en la VLAN predeterminada forman parte del mismo dominio de difusión. Esto admite cualquier dispositivo conectado a cualquier puerto de switch para comunicarse con otros dispositivos en otros puertos de switch. La VLAN predeterminada para los switches es la VLAN 1. Esta VLAN tiene todas las características de cualquier VLAN, excepto que no se le puede cambiar el nombre ni se puede eliminar. Todo el tráfico de control de capa 2 se asocia a la VLAN 1 de manera predeterminada.
- VLAN NATIVA.
- Una VLAN nativa está asignada a un puerto troncal 802.1Q. Los puertos de enlace troncal son los enlaces entre switches que admiten la transmisión de tráfico asociado a más de una VLAN. Los puertos de enlace troncal 802.1Q admiten el tráfico proveniente de muchas VLAN , así como el tráfico que no proviene de una VLAN. El tráfico con etiquetas hace referencia al tráfico que tiene una etiqueta de 4 bytes insertada en el encabezado de la trama de Ethernet original, que especifica la VLAN a la que pertenece la trama. El puerto de enlace troncal 802.1Q coloca el tráfico sin etiquetar en la VLAN nativa, que es la VLAN 1 de manera predeterminada. Las VLAN nativas se definen en la especificación IEEE 802.1Q . Una VLAN nativa funciona como identificador común en extremos opuestos de un enlace troncal.
- VLAN DE ADMINISTRACION.
- Una VLAN de administración es cualquier VLAN que se configura para acceder a las capacidades de administración de un switch, se asigna una dirección IP y una máscara de subred a la interfaz virtual de switch lo que permite que el switch se administre mediante HTTP, Telnet, SSH o SNMP. Actualmente todos los puertos están asignados a la VLAN 1 predeterminada. No hay ninguna VLAN nativa asignada explícitamente ni otras VLAN activas; por lo tanto, la VLAN nativa de la red que se diseñó es la VLAN de administración. Esto se considera un riesgo de seguridad.
- VLAN DE DATOSA.
- Existen diferentes tipos de VLAN y se definen segun el trafico o la funcion que cumplan.
BENEFICIOS DE LA VLAN
- SEGURIDAD
- los grupos que tienen datos se separan del resto de la red, lo que disminuye las posibilidades de que ocurran violaciones de información confidencial. las VLAN se separan por completo una de las otras.
- REDUCCION DE COSTOS
- El ahorro de costos se debe a la poca necesidad de actualizaciones de red costosas y al uso más eficaz de los enlaces y del ancho de banda existentes
- MEJOR RENDIMIENTO
- La división de las redes planas de capa 2 en varios grupos de trabajo lógicos reducen el tráfico innecesario en la red y mejora el rendimiento.
- DOMINIOS DE DIFUSION REDUCIDOS.
- La división de una red en redes VLAN reduce la cantidad de dispositivos en el dominio de difusión.
- MAYOR EFICIENCIA DEL PERSONAL DE TI.
- las VLAN facilitan el manejo de la red debido a que los usuarios con requerimientos similares comparten la misma VLAN. Cuando se dispone de un switch nuevo, se implementan todas las políticas y los procedimientos que ya se configuraron para la VLAN específica cuando se asignan los puertos. También es fácil para el personal de TI identificar la función de una VLAN proporcionándole un nombre.
- ADMINISTRACION MAS SIMPLE DE APLICACIONES Y PROYECTOS
- Las VLAN agregan dispositivos de red y usuarios para admitir los requisitos geográficos o comerciales. Al tener características diferentes, se facilita la administración de un proyecto o el trabajo con una aplicación especializada.
- SEGURIDAD
VLAN DE VOZ
- Se necesita una VLAN separada para admitir la tecnología de voz sobre IP (VoIP). El tráfico de VoIP requiere: Ancho de banda garantizado para asegurar la calidad de la voz Prioridad de la transmisión sobre los tipos de tráfico de la red Capacidad para ser enrutado en áreas congestionadas de la red Una demora inferior a 150 ms a través de la red Para cumplir estos requerimientos, se debe diseñar la red completa para que admita VoIP.
ENLACES TRONCALES DE LA VLAN
- Un enlace troncal es un enlace punto a punto entre dos dispositivos de red que lleva más de una VLAN. Un enlace troncal de VLAN amplía las VLAN a través de toda la red. Cisco admite IEEE 802.1Q para coordinar enlaces troncales en las interfaces Fast Ethernet, Gigabit Ethernet
- Los enlaces troncales de VLAN permiten que se propague todo el tráfico de VLAN entre los switches, de modo que los dispositivos que están en la misma VLAN pero conectados a distintos switches
- Un enlace troncal de VLAN no pertenece a una VLAN específica, sino que es un conducto para varias VLAN entre switches y routers.
- Los enlaces troncales de VLAN permiten que se propague todo el tráfico de VLAN entre los switches, de modo que los dispositivos que están en la misma VLAN pero conectados a distintos switches
- Un enlace troncal es un enlace punto a punto entre dos dispositivos de red que lleva más de una VLAN. Un enlace troncal de VLAN amplía las VLAN a través de toda la red. Cisco admite IEEE 802.1Q para coordinar enlaces troncales en las interfaces Fast Ethernet, Gigabit Ethernet
CONTROL DE LOS DOMINIOS DE BROADCAST CON LAS VLAN
- REDES SIN VLAN
- En condiciones normales de funcionamiento, cuando un switch recibe una trama de difusión en uno de sus puertos, reenvía la trama por todos los demás puertos, excepto el puerto por donde recibió la difusión.
- RED CON VLAN
- Cuando se implementan las VLAN en un switch, la transmisión del tráfico de unidifusión, multidifusión y difusión desde un host en una VLAN en particular se limita a los dispositivos presentes en esa VLAN.
- REDES SIN VLAN
ETIQUETADO DE TRAMAS DE ETHERNET PARA LA IDENTIFICACION DE VLAN
- Los switches son dispositivos de capa 2. Estos utilizan la información del encabezado de la trama de Ethernet para reenviar paquetes.
- No poseen tablas de routing. El encabezado de las tramas de Ethernet estándar no contiene información sobre la VLAN a la que pertenece la trama
- Cuando las tramas de Ethernet se colocan en un enlace troncal, se debe agregar la información sobre las VLAN a las que pertenecen. Este proceso, denominado “etiquetado”, se logra mediante el uso del encabezado IEEE 802.1Q
- No poseen tablas de routing. El encabezado de las tramas de Ethernet estándar no contiene información sobre la VLAN a la que pertenece la trama
- DETALLES DEL CAMPO DE ETIQUETA DE LA VLAN
- Tipo: es un valor de 2 bytes denominado “ID de protocolo de etiqueta” (TPID). Para Ethernet, este valor se establece en 0x8100 hexadecimal.
- Prioridad de usuario: es un valor de 3 bits que admite la implementación de nivel o de servicio
- Identificador de formato canónico (CFI): es un identificador de 1 bit que habilita las tramas Token Ring que se van a transportar a través de los enlaces Ethernet.
- ID de VLAN (VID): es un número de identificación de VLAN de 12 bits que admite hasta 4096 ID de VLAN.
- Los switches son dispositivos de capa 2. Estos utilizan la información del encabezado de la trama de Ethernet para reenviar paquetes.
VLAN NATIVAS Y ETIQUETADO DE 802.1Q
- TRASMAS ETIQUETADAS EN LA VLAN NATIVA
- Algunos dispositivos que admiten enlaces troncales agregan una etiqueta VLAN al tráfico de las VLAN nativas. El tráfico de control que se envía por la VLAN nativa no se debe etiquetar. Si un puerto de enlace troncal 802.1Q recibe una trama etiquetada con la misma ID de VLAN que la VLAN nativa, descarta la trama.
- TRAMAS SIN ETIQUETAR EN LA VLAN NATIVA
- Cuando un puerto de enlace troncal de un switch recibe tramas sin etiquetar, envía esas tramas a la VLAN nativa. Si no hay dispositivos asociados a la VLAN nativa y no existen otros puertos de enlace troncal, se descarta la trama. La VLAN nativa predeterminada es la VLAN 1. Al configurar un puerto de enlace troncal 802.1Q, se asigna el valor de la ID de VLAN nativa a la ID de VLAN de puerto (PVID) predeterminada. Todo el tráfico sin etiquetar entrante o saliente del puerto 802.1Q se reenvía según el valor de la PVID.
- TRASMAS ETIQUETADAS EN LA VLAN NATIVA
ETIKQUETADO DE VLAN DE VOZ.
- Para admitir VoIP, se requiere una VLAN de voz separada. Un puerto de acceso que se usa para conectar un teléfono IP se puede configurar para usar dos VLAN separadas: una VLAN para el tráfico de voz y otra VLAN para el tráfico de datos desde un dispositivo conectado al teléfono.
- El teléfono IP Cisco contiene un switch integrado 10/100 de tres puertos.
- El puerto 1 se conecta al switch o a otro dispositivo VoIP.
- El puerto 2 es una interfaz interna 10/100 que envía el tráfico del teléfono IP.
- El puerto 3 (puerto de acceso) se conecta a una PC u otro dispositivo.
- El teléfono IP Cisco contiene un switch integrado 10/100 de tres puertos.
- En el switch, el acceso está configurado para enviar paquetes del protocolo de descubrimiento de Cisco (CDP) que instruyen a un teléfono IP conectado para que envíe el tráfico de voz al switch en una de tres formas posibles, según el tipo de tráfico:
- En una VLAN de voz con una etiqueta de valor de prioridad de clase de servicio (CoS) de capa 2.
- En una VLAN de acceso con una etiqueta de valor de prioridad de CoS de capa 2.
- En una VLAN de acceso sin etiqueta (sin valor de prioridad de CoS de capa 2).
- Para admitir VoIP, se requiere una VLAN de voz separada. Un puerto de acceso que se usa para conectar un teléfono IP se puede configurar para usar dos VLAN separadas: una VLAN para el tráfico de voz y otra VLAN para el tráfico de datos desde un dispositivo conectado al teléfono.
IMPLEMENTACION DE VLAN
- ASIGCION DE RED DE VLAN
- RANDOS DE VLAN EN LOS SWITCH
- VLAN DE RANGO NORMAL
- Se utiliza en redes de pequeños y medianos negocios y empresas.
- Se identifica mediante un ID de VLAN entre 1 y 1005.
- Los ID de 1002 a 1005 se reservan para las VLAN Token Ring y FDDI.
- Los ID 1 y 1002 a 1005 se crean automáticamente y no se pueden eliminar.
- Las configuraciones se almacenan en un archivo de base de datos de VLAN, denominado vlan.dat. El archivo vlan.dat se encuentra en la memoria flash del switch.
- El protocolo de enlace troncal de VLAN (VTP), que permite administrar la configuración de VLAN entre los switches, solo puede descubrir y almacenar redes VLAN de rango normal.
- Las configuraciones se almacenan en un archivo de base de datos de VLAN, denominado vlan.dat. El archivo vlan.dat se encuentra en la memoria flash del switch.
- Los ID 1 y 1002 a 1005 se crean automáticamente y no se pueden eliminar.
- Los ID de 1002 a 1005 se reservan para las VLAN Token Ring y FDDI.
- Se identifica mediante un ID de VLAN entre 1 y 1005.
- Se utiliza en redes de pequeños y medianos negocios y empresas.
- VLAN DE RANGO EXTENDIDO
- Posibilita a los proveedores de servicios que amplíen sus infraestructuras a una cantidad de clientes mayor.
- Se identifican mediante un ID de VLAN entre 1006 y 4094
- Las configuraciones no se escriben en el archivo vlan.dat.
- Admiten menos características de VLAN que las VLAN de rango normal.
- Se guardan en el archivo de configuración en ejecución de manera predeterminada.
- VTP no aprende las VLAN de rango extendido.
- Se guardan en el archivo de configuración en ejecución de manera predeterminada.
- Admiten menos características de VLAN que las VLAN de rango normal.
- Las configuraciones no se escriben en el archivo vlan.dat.
- Se identifican mediante un ID de VLAN entre 1006 y 4094
- Posibilita a los proveedores de servicios que amplíen sus infraestructuras a una cantidad de clientes mayor.
- VLAN DE RANGO NORMAL
- RANDOS DE VLAN EN LOS SWITCH
- CREACION DE UNA VLAN
- Al configurar redes VLAN de rango normal, los detalles de configuración se almacenan en la memoria flash del switch en un archivo denominado vlan.dat. La memoria flash es persistente y no requiere el comando copy running-config startup-config. Sin embargo, debido a que en los switches Cisco se suelen configurar otros detalles al mismo tiempo que se crean las VLAN, es aconsejable guardar los cambios a la configuración en ejecución en la configuración de inicio.
- ASIGNACION DE PUERTOS A LAS VLAN.
- Después de crear una VLAN, el siguiente paso es asignar puertos a la VLAN. Un puerto de acceso puede pertenecer a una sola VLAN por vez; una excepción a esta regla es un puerto conectado a un teléfono IP, en cuyo caso, hay dos VLAN asociadas al puerto: una para voz y otra para datos.
- Para asignar varios puertos se utiliza el comando interface range.
- Después de crear una VLAN, el siguiente paso es asignar puertos a la VLAN. Un puerto de acceso puede pertenecer a una sola VLAN por vez; una excepción a esta regla es un puerto conectado a un teléfono IP, en cuyo caso, hay dos VLAN asociadas al puerto: una para voz y otra para datos.
- CAMBIO DE PERTENENCIA DE UN PUERTO DE UNA VLAN
- La pertenencia de VLAN de un puerto se puede cambiar fácilmente. No es necesario eliminar primero un puerto de una VLAN. Cuando se vuelve a asignar la pertenencia de VLAN de un puerto de acceso a otra VLAN existente, la nueva pertenencia de VLAN simplemente reemplaza la pertenencia de VLAN anterior.
- ELIMINACION DE VLAN
- Se utiliza el comando no vlan id-vlan del modo de configuración global para eliminar la VLAN
- Antes de eliminar una VLAN, ay que asegúrese de reasignar primero todos los puertos a otra. Los puertos que no se trasladen a una VLAN activa no se podrán comunicar con otros hosts una vez que se elimine la VLAN y hasta que se asignen a una VLAN activa
- Se puede eliminar el archivo vlan.dat completo con el comando delete flash:vlan.dat del modo privilegiado.
- Antes de eliminar una VLAN, ay que asegúrese de reasignar primero todos los puertos a otra. Los puertos que no se trasladen a una VLAN activa no se podrán comunicar con otros hosts una vez que se elimine la VLAN y hasta que se asignen a una VLAN activa
- Se utiliza el comando no vlan id-vlan del modo de configuración global para eliminar la VLAN
- VERIFICACION DE INFORMACION DE VLAN
- Con el comando show vlan name id-vlna produce un resultado que no se interpreta fácilmente. Es preferible usar el comando show vlan brief.
- El comando show vlan summary muestra el conteo de todas las VLAN configuradas.
- Con el comando show vlan name id-vlna produce un resultado que no se interpreta fácilmente. Es preferible usar el comando show vlan brief.
- ENLACES TRONCALES DE LAS VLAN
- CONFIGURACION DE ENLACES TRONCALES IEEE 802.1Q
- Para habilitar los enlaces troncales, configure los puertos en cualquier extremo del enlace físico con conjuntos de comandos paralelos.
- Para configurar un puerto de switch en un extremo de un enlace troncal, utilice el comando switchport mode trunk.
- El puerto establece una negociación de protocolo de enlace troncal dinámico (DTP)
- Utilice el comando switchport trunk allowed vlan 10,20,30...... para especificar la lista de VLAN que se permiten en el enlace troncal.
- El puerto establece una negociación de protocolo de enlace troncal dinámico (DTP)
- Para configurar un puerto de switch en un extremo de un enlace troncal, utilice el comando switchport mode trunk.
- Para habilitar los enlaces troncales, configure los puertos en cualquier extremo del enlace físico con conjuntos de comandos paralelos.
- RESTABLECIMIENTO DEL ENLACE TRONCAL AL PREDETERMINADO.
- No switchport trunk allowed vlan restablece la vlan nativa del enlace troncal cuando se restablece al estado predeterminado, el enlace troncal permite todas las VLAN y utiliza la VLAN 1 como VLAN nativa.
- El comando show interfaces f0/... switchport revela que el enlace troncal se volvió a configurar en un estado predeterminado.
- No switchport trunk allowed vlan restablece la vlan nativa del enlace troncal cuando se restablece al estado predeterminado, el enlace troncal permite todas las VLAN y utiliza la VLAN 1 como VLAN nativa.
- VERIFICACION DE LA CONFIGURACION DE ENLACE TRONCAL
- El comando show interfaces ID-interfaz switchport. Se muestra que el modo administrativo del puerto se estableció en modo trunk. Luego se verifica que la VLAN nativa es la VLAN 99. despues, se ve que en el área inferior todas las VLAN están habilitadas en el enlace troncal.
- CONFIGURACION DE ENLACES TRONCALES IEEE 802.1Q
- PROTOCOLO DE ENLACE TRONCAL DINAMICO
- INTRODUCCIONA A DTP.
- El protocolo de enlace troncal dinámico (DTP), solo funciona de punto a punto.
- Las interfaces troncales Ethernet admiten diferentes modos de enlace troncal. Una interfaz se puede establecer como troncal o no troncal, o esta puede negociar el enlace troncal con la interfaz vecina.
- DTP es un protocolo exclusivo de Cisco que se habilita de manera automática en los switches de las series Catalyst 2960 y Catalyst 3560.
- Los switches de otros proveedores no admiten el DTP.
- algunos dispositivos de internetworking pueden reenviar tramas DTP de manera incorrecta, lo que puede causar errores de configuración.
- Para habilitar los enlaces troncales desde un switch Cisco hacia un dispositivo que no admite DTP, utilice los comandos switchport mode trunk y switchport nonegotiate del modo de configuración de interfaz.
- algunos dispositivos de internetworking pueden reenviar tramas DTP de manera incorrecta, lo que puede causar errores de configuración.
- Los switches de otros proveedores no admiten el DTP.
- DTP es un protocolo exclusivo de Cisco que se habilita de manera automática en los switches de las series Catalyst 2960 y Catalyst 3560.
- Las interfaces troncales Ethernet admiten diferentes modos de enlace troncal. Una interfaz se puede establecer como troncal o no troncal, o esta puede negociar el enlace troncal con la interfaz vecina.
- El protocolo de enlace troncal dinámico (DTP), solo funciona de punto a punto.
- MODOS DE INTERFAZ NEGOCIADOS.
- switchport mode access : coloca la interfaz en modo de enlace no troncal permanente y negocia para convertir el enlace en uno no troncal. La interfaz se convierte en una interfaz no troncal, independientemente de si la interfaz vecina es una interfaz troncal.
- switchport mode dynamic auto : hace que la interfaz pueda convertir el enlace en un enlace troncal. La interfaz se convierte en una interfaz troncal si la interfaz vecina se establece en modo de enlace troncal. El modo de switchport predeterminado para todas las interfaces Ethernet es dynamic auto.
- switchport mode dynamic desirable : hace que la interfaz intente convertir el enlace en un enlace troncal de manera activa. La interfaz se convierte en una interfaz troncal si la interfaz vecina se establece en modo de enlace troncal. Este es el modo de switchport predeterminado en los switches antiguos, como los switches de las series Catalyst 2950 y 3550.
- switchport mode trunk : coloca la interfaz en modo de enlace troncal permanente y negocia para convertir el enlace en un enlace troncal. La interfaz se convierte en una interfaz de enlace troncal, incluso si la interfaz vecina no es una interfaz de enlace troncal.
- switchport nonegotiate : evita que la interfaz genere tramas DTP. Puede utilizar este comando solo cuando el modo de switchport de la interfaz es access o trunk. Para establecer un enlace troncal, debe configurar manualmente la interfaz vecina como interfaz troncal.
- INTRODUCCIONA A DTP.
- RESOLUCION DE PROBLEMAS DE VLAN Y ENLACES TRONCALES
- PROBLEMAS DE DIRECCIONAMIENTO IP VLAN
- Cada VLAN debe corresponder a una subred IP única. Si dos dispositivos en la misma VLAN tienen direcciones de subred diferentes, no se pueden comunicar.
- Es un problema frecuente y se resuelve mediante la identificación de la configuración incorrecta y el cambio de la dirección de la subred por una dirección correcta.
- Cada VLAN debe corresponder a una subred IP única. Si dos dispositivos en la misma VLAN tienen direcciones de subred diferentes, no se pueden comunicar.
- VLAN FALTANTE.
- Cada puerto de un switch pertenece a una VLAN. Si se elimina la VLAN a la que pertenece el puerto, este pasa a estar inactivo.
- Ninguno de los puertos que pertenecen a la VLAN que se eliminó puede comunicarse con el resto de la red.
- Si el puerto está inactivo, no funciona hasta que se cree la VLAN
- Ninguno de los puertos que pertenecen a la VLAN que se eliminó puede comunicarse con el resto de la red.
- Cada puerto de un switch pertenece a una VLAN. Si se elimina la VLAN a la que pertenece el puerto, este pasa a estar inactivo.
- INTRODUCCION A LA RESOLUCION DE PROBLEMAS DE ENLACES TRONCALES.
- Una de las tareas frecuentes de los administradores de red es resolver problemas de formación de enlaces troncales o de enlaces que se comportan incorrectamente como enlaces troncales. En ocasiones, un puerto de switch se puede comportar como puerto de enlace troncal, incluso si no se configuró como tal. Por ejemplo, un puerto de acceso puede aceptar tramas de redes VLAN distintas de la VLAN a la cual se asignó. Esto se conoce como “filtración de VLAN”.
- Primero se debe utilizar el comando show interfaces trunk para verificar si hay coincidencia entre la VLAN nativa local. Si la VLAN nativa no coincide en ambos extremos, hay una filtración de VLAN.
- Utilice el comando show interfaces trunk para verificar si se estableció un enlace troncal entre los switches. Configure estáticamente los enlaces troncales siempre que sea posible.
- Una de las tareas frecuentes de los administradores de red es resolver problemas de formación de enlaces troncales o de enlaces que se comportan incorrectamente como enlaces troncales. En ocasiones, un puerto de switch se puede comportar como puerto de enlace troncal, incluso si no se configuró como tal. Por ejemplo, un puerto de acceso puede aceptar tramas de redes VLAN distintas de la VLAN a la cual se asignó. Esto se conoce como “filtración de VLAN”.
- PROBLEMAS COMUNES CON ENLACES TRONCALES
- Incompatibilidad de VLAN nativa: los puertos de enlace troncal se configuraron con VLAN nativas diferentes. Este error de configuración genera notificaciones de consola y provoca que el tráfico de control y administración se dirija erróneamente. Esto representa un riesgo de seguridad.
- Incompatibilidades de modo de enlace troncal: un puerto de enlace troncal está configurado en un modo que no es compatible para enlaces troncales en el puerto peer correspondiente. Estos errores de configuración hacen que el vínculo de enlace troncal deje de funcionar.
- VLAN permitidas en enlaces troncales: no se actualizó la lista de VLAN permitidas en un enlace troncal con los requisitos de enlace troncal de VLAN actuales. En este caso, se envía tráfico inesperado o ningún tráfico al enlace troncal.
- FALTA DE CONCORDANCIA DEL MODO DE ENLACE TRONCAL.
- Por lo general, los enlaces troncales se configuran estáticamente con el comando switchport mode trunk. Los puertos de enlace troncal de los switches utilizan DTP para negociar el estado del enlace.
- Cuando un puerto en un enlace troncal se configura con un modo de enlace troncal que no es compatible con el puerto de enlace troncal vecino, no se puede formar un enlace troncal entre los dos switches.
- Por lo general, los enlaces troncales se configuran estáticamente con el comando switchport mode trunk. Los puertos de enlace troncal de los switches utilizan DTP para negociar el estado del enlace.
- LISTA DE VLAN INCORRECTAS
- Para que el tráfico de una VLAN se transmita a través de un enlace troncal, debe estar permitido en dicho enlace. Para hacerlo, utilice el comando switchport trunk allowed vlan id-vlan.
- PROBLEMAS DE DIRECCIONAMIENTO IP VLAN
- ASIGCION DE RED DE VLAN
Información
- Descripción
- Mapa Mental sobre SEGMENTACION DE VLAN, creado por walter fernando sandoval achury el 05/03/2018.
- Creado por
- walter fernando sandoval achury
- Visitas
- 1
- Valoración