
Mapa mental
Es una red
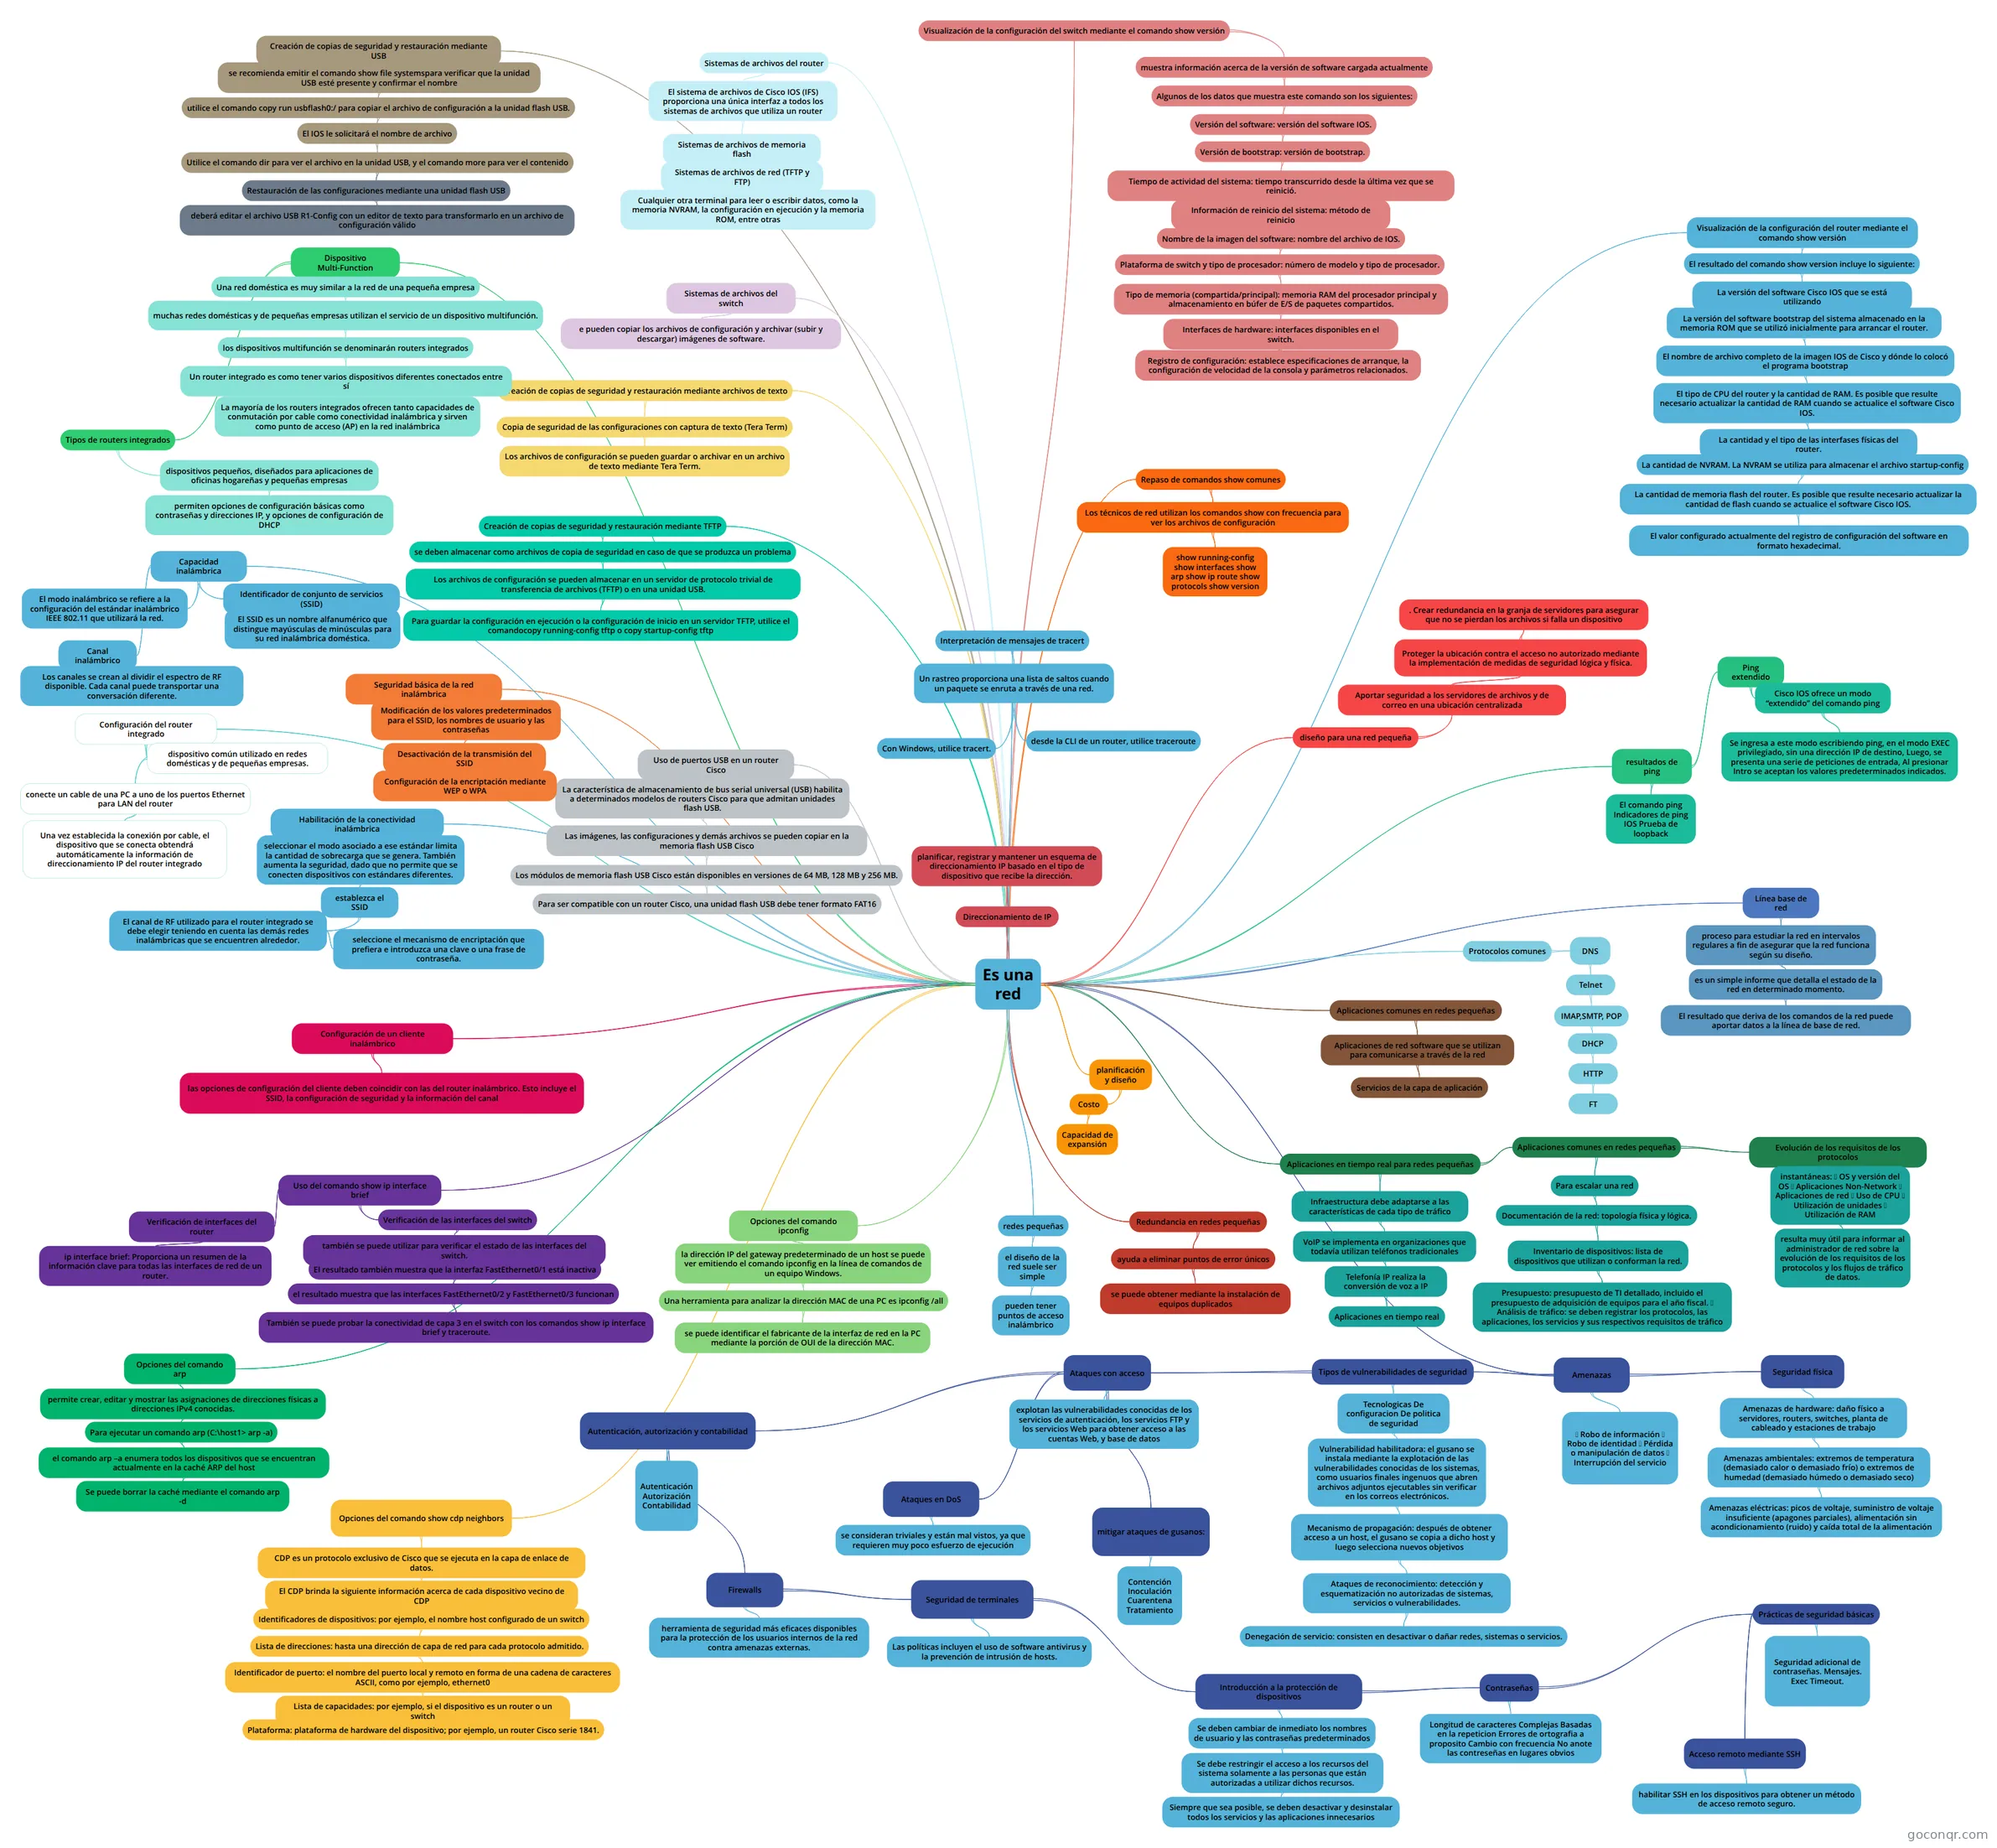
Mapa mental: redes pequeñas
Contenido del mapa
Es una red
redes pequeñas
- el diseño de la red suele ser simple
- pueden tener puntos de acceso inalámbrico
- el diseño de la red suele ser simple
planificación y diseño
- Costo
- Capacidad de expansión
- Costo
Direccionamiento de IP
- planificar, registrar y mantener un esquema de direccionamiento IP basado en el tipo de dispositivo que recibe la dirección.
Redundancia en redes pequeñas
- ayuda a eliminar puntos de error únicos
- se puede obtener mediante la instalación de equipos duplicados
- ayuda a eliminar puntos de error únicos
diseño para una red pequeña
- Aportar seguridad a los servidores de archivos y de correo en una ubicación centralizada
- Proteger la ubicación contra el acceso no autorizado mediante la implementación de medidas de seguridad lógica y física.
- . Crear redundancia en la granja de servidores para asegurar que no se pierdan los archivos si falla un dispositivo
- Proteger la ubicación contra el acceso no autorizado mediante la implementación de medidas de seguridad lógica y física.
- Aportar seguridad a los servidores de archivos y de correo en una ubicación centralizada
Aplicaciones comunes en redes pequeñas
- Aplicaciones de red software que se utilizan para comunicarse a través de la red
- Servicios de la capa de aplicación
- Aplicaciones de red software que se utilizan para comunicarse a través de la red
Protocolos comunes
- DNS
- Telnet
- IMAP,SMTP, POP
- DHCP
- HTTP
- FT
- HTTP
- DHCP
- IMAP,SMTP, POP
- Telnet
- DNS
Aplicaciones en tiempo real para redes pequeñas
- Infraestructura debe adaptarse a las características de cada tipo de tráfico
- VoIP se implementa en organizaciones que todavía utilizan teléfonos tradicionales
- Telefonía IP realiza la conversión de voz a IP
- Aplicaciones en tiempo real
- Telefonía IP realiza la conversión de voz a IP
- VoIP se implementa en organizaciones que todavía utilizan teléfonos tradicionales
- Aplicaciones comunes en redes pequeñas
- Para escalar una red
- Documentación de la red: topología física y lógica.
- Inventario de dispositivos: lista de dispositivos que utilizan o conforman la red.
- Presupuesto: presupuesto de TI detallado, incluido el presupuesto de adquisición de equipos para el año fiscal. Análisis de tráfico: se deben registrar los protocolos, las aplicaciones, los servicios y sus respectivos requisitos de tráfico
- Inventario de dispositivos: lista de dispositivos que utilizan o conforman la red.
- Documentación de la red: topología física y lógica.
- Evolución de los requisitos de los protocolos
- instantáneas: OS y versión del OS Aplicaciones Non-Network Aplicaciones de red Uso de CPU Utilización de unidades Utilización de RAM
- resulta muy útil para informar al administrador de red sobre la evolución de los requisitos de los protocolos y los flujos de tráfico de datos.
- instantáneas: OS y versión del OS Aplicaciones Non-Network Aplicaciones de red Uso de CPU Utilización de unidades Utilización de RAM
- Para escalar una red
- Infraestructura debe adaptarse a las características de cada tipo de tráfico
Amenazas
- Robo de información Robo de identidad Pérdida o manipulación de datos Interrupción del servicio
- Seguridad física
- Amenazas de hardware: daño físico a servidores, routers, switches, planta de cableado y estaciones de trabajo
- Amenazas ambientales: extremos de temperatura (demasiado calor o demasiado frío) o extremos de humedad (demasiado húmedo o demasiado seco)
- Amenazas eléctricas: picos de voltaje, suministro de voltaje insuficiente (apagones parciales), alimentación sin acondicionamiento (ruido) y caída total de la alimentación
- Amenazas ambientales: extremos de temperatura (demasiado calor o demasiado frío) o extremos de humedad (demasiado húmedo o demasiado seco)
- Amenazas de hardware: daño físico a servidores, routers, switches, planta de cableado y estaciones de trabajo
- Tipos de vulnerabilidades de seguridad
- Tecnologicas De configuracion De politica de seguridad
- Vulnerabilidad habilitadora: el gusano se instala mediante la explotación de las vulnerabilidades conocidas de los sistemas, como usuarios finales ingenuos que abren archivos adjuntos ejecutables sin verificar en los correos electrónicos.
- Mecanismo de propagación: después de obtener acceso a un host, el gusano se copia a dicho host y luego selecciona nuevos objetivos
- Ataques de reconocimiento: detección y esquematización no autorizadas de sistemas, servicios o vulnerabilidades.
- Denegación de servicio: consisten en desactivar o dañar redes, sistemas o servicios.
- Ataques de reconocimiento: detección y esquematización no autorizadas de sistemas, servicios o vulnerabilidades.
- Mecanismo de propagación: después de obtener acceso a un host, el gusano se copia a dicho host y luego selecciona nuevos objetivos
- Vulnerabilidad habilitadora: el gusano se instala mediante la explotación de las vulnerabilidades conocidas de los sistemas, como usuarios finales ingenuos que abren archivos adjuntos ejecutables sin verificar en los correos electrónicos.
- Ataques con acceso
- explotan las vulnerabilidades conocidas de los servicios de autenticación, los servicios FTP y los servicios Web para obtener acceso a las cuentas Web, y base de datos
- Ataques en DoS
- se consideran triviales y están mal vistos, ya que requieren muy poco esfuerzo de ejecución
- mitigar ataques de gusanos:
- Contención Inoculación Cuarentena Tratamiento
- Autenticación, autorización y contabilidad
- Autenticación Autorización Contabilidad
- Firewalls
- herramienta de seguridad más eficaces disponibles para la protección de los usuarios internos de la red contra amenazas externas.
- Seguridad de terminales
- Las políticas incluyen el uso de software antivirus y la prevención de intrusión de hosts.
- Introducción a la protección de dispositivos
- Se deben cambiar de inmediato los nombres de usuario y las contraseñas predeterminados
- Se debe restringir el acceso a los recursos del sistema solamente a las personas que están autorizadas a utilizar dichos recursos.
- Siempre que sea posible, se deben desactivar y desinstalar todos los servicios y las aplicaciones innecesarios
- Se debe restringir el acceso a los recursos del sistema solamente a las personas que están autorizadas a utilizar dichos recursos.
- Contraseñas
- Longitud de caracteres Complejas Basadas en la repeticion Errores de ortografia a proposito Cambio con frecuencia No anote las contreseñas en lugares obvios
- Prácticas de seguridad básicas
- Seguridad adicional de contraseñas. Mensajes. Exec Timeout.
- Acceso remoto mediante SSH
- habilitar SSH en los dispositivos para obtener un método de acceso remoto seguro.
- Se deben cambiar de inmediato los nombres de usuario y las contraseñas predeterminados
- Tecnologicas De configuracion De politica de seguridad
resultados de ping
- El comando ping Indicadores de ping IOS Prueba de loopback
- Ping extendido
- Cisco IOS ofrece un modo “extendido” del comando ping
- Se ingresa a este modo escribiendo ping, en el modo EXEC privilegiado, sin una dirección IP de destino, Luego, se presenta una serie de peticiones de entrada, Al presionar Intro se aceptan los valores predeterminados indicados.
- Cisco IOS ofrece un modo “extendido” del comando ping
Línea base de red
- proceso para estudiar la red en intervalos regulares a fin de asegurar que la red funciona según su diseño.
- es un simple informe que detalla el estado de la red en determinado momento.
- El resultado que deriva de los comandos de la red puede aportar datos a la línea de base de red.
- es un simple informe que detalla el estado de la red en determinado momento.
- proceso para estudiar la red en intervalos regulares a fin de asegurar que la red funciona según su diseño.
Interpretación de mensajes de tracert
- Un rastreo proporciona una lista de saltos cuando un paquete se enruta a través de una red.
- Con Windows, utilice tracert.
- desde la CLI de un router, utilice traceroute
- Un rastreo proporciona una lista de saltos cuando un paquete se enruta a través de una red.
Repaso de comandos show comunes
- Los técnicos de red utilizan los comandos show con frecuencia para ver los archivos de configuración
- show running-config show interfaces show arp show ip route show protocols show version
- Los técnicos de red utilizan los comandos show con frecuencia para ver los archivos de configuración
Visualización de la configuración del router mediante el comando show versión
- El resultado del comando show version incluye lo siguiente:
- La versión del software Cisco IOS que se está utilizando
- La versión del software bootstrap del sistema almacenado en la memoria ROM que se utilizó inicialmente para arrancar el router.
- El nombre de archivo completo de la imagen IOS de Cisco y dónde lo colocó el programa bootstrap
- El tipo de CPU del router y la cantidad de RAM. Es posible que resulte necesario actualizar la cantidad de RAM cuando se actualice el software Cisco IOS.
- La cantidad y el tipo de las interfases físicas del router.
- La cantidad de NVRAM. La NVRAM se utiliza para almacenar el archivo startup-config
- La cantidad de memoria flash del router. Es posible que resulte necesario actualizar la cantidad de flash cuando se actualice el software Cisco IOS.
- El valor configurado actualmente del registro de configuración del software en formato hexadecimal.
- La cantidad de memoria flash del router. Es posible que resulte necesario actualizar la cantidad de flash cuando se actualice el software Cisco IOS.
- La cantidad de NVRAM. La NVRAM se utiliza para almacenar el archivo startup-config
- La cantidad y el tipo de las interfases físicas del router.
- El tipo de CPU del router y la cantidad de RAM. Es posible que resulte necesario actualizar la cantidad de RAM cuando se actualice el software Cisco IOS.
- El nombre de archivo completo de la imagen IOS de Cisco y dónde lo colocó el programa bootstrap
- La versión del software bootstrap del sistema almacenado en la memoria ROM que se utilizó inicialmente para arrancar el router.
- La versión del software Cisco IOS que se está utilizando
- El resultado del comando show version incluye lo siguiente:
Visualización de la configuración del switch mediante el comando show versión
- muestra información acerca de la versión de software cargada actualmente
- Algunos de los datos que muestra este comando son los siguientes:
- Versión del software: versión del software IOS.
- Versión de bootstrap: versión de bootstrap.
- Tiempo de actividad del sistema: tiempo transcurrido desde la última vez que se reinició.
- Información de reinicio del sistema: método de reinicio
- Nombre de la imagen del software: nombre del archivo de IOS.
- Plataforma de switch y tipo de procesador: número de modelo y tipo de procesador.
- Tipo de memoria (compartida/principal): memoria RAM del procesador principal y almacenamiento en búfer de E/S de paquetes compartidos.
- Interfaces de hardware: interfaces disponibles en el switch.
- Registro de configuración: establece especificaciones de arranque, la configuración de velocidad de la consola y parámetros relacionados.
- Interfaces de hardware: interfaces disponibles en el switch.
- Tipo de memoria (compartida/principal): memoria RAM del procesador principal y almacenamiento en búfer de E/S de paquetes compartidos.
- Plataforma de switch y tipo de procesador: número de modelo y tipo de procesador.
- Nombre de la imagen del software: nombre del archivo de IOS.
- Información de reinicio del sistema: método de reinicio
- Tiempo de actividad del sistema: tiempo transcurrido desde la última vez que se reinició.
- Versión de bootstrap: versión de bootstrap.
- Versión del software: versión del software IOS.
- Algunos de los datos que muestra este comando son los siguientes:
- muestra información acerca de la versión de software cargada actualmente
Opciones del comando ipconfig
- la dirección IP del gateway predeterminado de un host se puede ver emitiendo el comando ipconfig en la línea de comandos de un equipo Windows.
- Una herramienta para analizar la dirección MAC de una PC es ipconfig /all
- se puede identificar el fabricante de la interfaz de red en la PC mediante la porción de OUI de la dirección MAC.
- Una herramienta para analizar la dirección MAC de una PC es ipconfig /all
- la dirección IP del gateway predeterminado de un host se puede ver emitiendo el comando ipconfig en la línea de comandos de un equipo Windows.
Opciones del comando arp
- permite crear, editar y mostrar las asignaciones de direcciones físicas a direcciones IPv4 conocidas.
- Para ejecutar un comando arp (C:\host1> arp -a)
- el comando arp –a enumera todos los dispositivos que se encuentran actualmente en la caché ARP del host
- Se puede borrar la caché mediante el comando arp -d
- el comando arp –a enumera todos los dispositivos que se encuentran actualmente en la caché ARP del host
- Para ejecutar un comando arp (C:\host1> arp -a)
- permite crear, editar y mostrar las asignaciones de direcciones físicas a direcciones IPv4 conocidas.
Opciones del comando show cdp neighbors
- CDP es un protocolo exclusivo de Cisco que se ejecuta en la capa de enlace de datos.
- El CDP brinda la siguiente información acerca de cada dispositivo vecino de CDP
- Identificadores de dispositivos: por ejemplo, el nombre host configurado de un switch
- Lista de direcciones: hasta una dirección de capa de red para cada protocolo admitido.
- Identificador de puerto: el nombre del puerto local y remoto en forma de una cadena de caracteres ASCII, como por ejemplo, ethernet0
- Lista de capacidades: por ejemplo, si el dispositivo es un router o un switch
- Plataforma: plataforma de hardware del dispositivo; por ejemplo, un router Cisco serie 1841.
- Lista de capacidades: por ejemplo, si el dispositivo es un router o un switch
- Identificador de puerto: el nombre del puerto local y remoto en forma de una cadena de caracteres ASCII, como por ejemplo, ethernet0
- Lista de direcciones: hasta una dirección de capa de red para cada protocolo admitido.
- Identificadores de dispositivos: por ejemplo, el nombre host configurado de un switch
- El CDP brinda la siguiente información acerca de cada dispositivo vecino de CDP
- CDP es un protocolo exclusivo de Cisco que se ejecuta en la capa de enlace de datos.
Uso del comando show ip interface brief
- Verificación de interfaces del router
- ip interface brief: Proporciona un resumen de la información clave para todas las interfaces de red de un router.
- Verificación de las interfaces del switch
- también se puede utilizar para verificar el estado de las interfaces del switch.
- El resultado también muestra que la interfaz FastEthernet0/1 está inactiva
- el resultado muestra que las interfaces FastEthernet0/2 y FastEthernet0/3 funcionan
- También se puede probar la conectividad de capa 3 en el switch con los comandos show ip interface brief y traceroute.
- el resultado muestra que las interfaces FastEthernet0/2 y FastEthernet0/3 funcionan
- El resultado también muestra que la interfaz FastEthernet0/1 está inactiva
- también se puede utilizar para verificar el estado de las interfaces del switch.
- Verificación de interfaces del router
Sistemas de archivos del router
- El sistema de archivos de Cisco IOS (IFS) proporciona una única interfaz a todos los sistemas de archivos que utiliza un router
- Sistemas de archivos de memoria flash
- Sistemas de archivos de red (TFTP y FTP)
- Cualquier otra terminal para leer o escribir datos, como la memoria NVRAM, la configuración en ejecución y la memoria ROM, entre otras
- Sistemas de archivos de red (TFTP y FTP)
- Sistemas de archivos de memoria flash
- El sistema de archivos de Cisco IOS (IFS) proporciona una única interfaz a todos los sistemas de archivos que utiliza un router
Sistemas de archivos del switch
- e pueden copiar los archivos de configuración y archivar (subir y descargar) imágenes de software.
Creación de copias de seguridad y restauración mediante archivos de texto
- Copia de seguridad de las configuraciones con captura de texto (Tera Term)
- Los archivos de configuración se pueden guardar o archivar en un archivo de texto mediante Tera Term.
- Copia de seguridad de las configuraciones con captura de texto (Tera Term)
Creación de copias de seguridad y restauración mediante TFTP
- se deben almacenar como archivos de copia de seguridad en caso de que se produzca un problema
- Los archivos de configuración se pueden almacenar en un servidor de protocolo trivial de transferencia de archivos (TFTP) o en una unidad USB.
- Para guardar la configuración en ejecución o la configuración de inicio en un servidor TFTP, utilice el comandocopy running-config tftp o copy startup-config tftp
- Los archivos de configuración se pueden almacenar en un servidor de protocolo trivial de transferencia de archivos (TFTP) o en una unidad USB.
- se deben almacenar como archivos de copia de seguridad en caso de que se produzca un problema
Uso de puertos USB en un router Cisco
- La característica de almacenamiento de bus serial universal (USB) habilita a determinados modelos de routers Cisco para que admitan unidades flash USB.
- Las imágenes, las configuraciones y demás archivos se pueden copiar en la memoria flash USB Cisco
- Los módulos de memoria flash USB Cisco están disponibles en versiones de 64 MB, 128 MB y 256 MB.
- Para ser compatible con un router Cisco, una unidad flash USB debe tener formato FAT16
- Los módulos de memoria flash USB Cisco están disponibles en versiones de 64 MB, 128 MB y 256 MB.
- Las imágenes, las configuraciones y demás archivos se pueden copiar en la memoria flash USB Cisco
- La característica de almacenamiento de bus serial universal (USB) habilita a determinados modelos de routers Cisco para que admitan unidades flash USB.
Creación de copias de seguridad y restauración mediante USB
- se recomienda emitir el comando show file systemspara verificar que la unidad USB esté presente y confirmar el nombre
- utilice el comando copy run usbflash0:/ para copiar el archivo de configuración a la unidad flash USB.
- El IOS le solicitará el nombre de archivo
- Utilice el comando dir para ver el archivo en la unidad USB, y el comando more para ver el contenido
- Restauración de las configuraciones mediante una unidad flash USB
- deberá editar el archivo USB R1-Config con un editor de texto para transformarlo en un archivo de configuración válido
- Restauración de las configuraciones mediante una unidad flash USB
- Utilice el comando dir para ver el archivo en la unidad USB, y el comando more para ver el contenido
- El IOS le solicitará el nombre de archivo
- utilice el comando copy run usbflash0:/ para copiar el archivo de configuración a la unidad flash USB.
- se recomienda emitir el comando show file systemspara verificar que la unidad USB esté presente y confirmar el nombre
Dispositivo Multi-Function
- Una red doméstica es muy similar a la red de una pequeña empresa
- muchas redes domésticas y de pequeñas empresas utilizan el servicio de un dispositivo multifunción.
- los dispositivos multifunción se denominarán routers integrados
- Un router integrado es como tener varios dispositivos diferentes conectados entre sí
- La mayoría de los routers integrados ofrecen tanto capacidades de conmutación por cable como conectividad inalámbrica y sirven como punto de acceso (AP) en la red inalámbrica
- Un router integrado es como tener varios dispositivos diferentes conectados entre sí
- los dispositivos multifunción se denominarán routers integrados
- muchas redes domésticas y de pequeñas empresas utilizan el servicio de un dispositivo multifunción.
- Tipos de routers integrados
- dispositivos pequeños, diseñados para aplicaciones de oficinas hogareñas y pequeñas empresas
- permiten opciones de configuración básicas como contraseñas y direcciones IP, y opciones de configuración de DHCP
- dispositivos pequeños, diseñados para aplicaciones de oficinas hogareñas y pequeñas empresas
- Una red doméstica es muy similar a la red de una pequeña empresa
Capacidad inalámbrica
- El modo inalámbrico se refiere a la configuración del estándar inalámbrico IEEE 802.11 que utilizará la red.
- Identificador de conjunto de servicios (SSID)
- El SSID es un nombre alfanumérico que distingue mayúsculas de minúsculas para su red inalámbrica doméstica.
- Canal inalámbrico
- Los canales se crean al dividir el espectro de RF disponible. Cada canal puede transportar una conversación diferente.
Seguridad básica de la red inalámbrica
- Modificación de los valores predeterminados para el SSID, los nombres de usuario y las contraseñas
- Desactivación de la transmisión del SSID
- Configuración de la encriptación mediante WEP o WPA
- Desactivación de la transmisión del SSID
- Modificación de los valores predeterminados para el SSID, los nombres de usuario y las contraseñas
Configuración del router integrado
- dispositivo común utilizado en redes domésticas y de pequeñas empresas.
- conecte un cable de una PC a uno de los puertos Ethernet para LAN del router
- Una vez establecida la conexión por cable, el dispositivo que se conecta obtendrá automáticamente la información de direccionamiento IP del router integrado
- conecte un cable de una PC a uno de los puertos Ethernet para LAN del router
- dispositivo común utilizado en redes domésticas y de pequeñas empresas.
Habilitación de la conectividad inalámbrica
- seleccionar el modo asociado a ese estándar limita la cantidad de sobrecarga que se genera. También aumenta la seguridad, dado que no permite que se conecten dispositivos con estándares diferentes.
- establezca el SSID
- El canal de RF utilizado para el router integrado se debe elegir teniendo en cuenta las demás redes inalámbricas que se encuentren alrededor.
- seleccione el mecanismo de encriptación que prefiera e introduzca una clave o una frase de contraseña.
- El canal de RF utilizado para el router integrado se debe elegir teniendo en cuenta las demás redes inalámbricas que se encuentren alrededor.
- establezca el SSID
- seleccionar el modo asociado a ese estándar limita la cantidad de sobrecarga que se genera. También aumenta la seguridad, dado que no permite que se conecten dispositivos con estándares diferentes.
Configuración de un cliente inalámbrico
- las opciones de configuración del cliente deben coincidir con las del router inalámbrico. Esto incluye el SSID, la configuración de seguridad y la información del canal
Información
- Descripción
- Mapa Mental sobre Es una red, creado por SERGIO JESÚS SAB el 12/12/2015.
- Creado por
- SERGIO JESÚS SAB
- Visitas
- 13
- Valoración