
Mapa mental
LAS VLANS
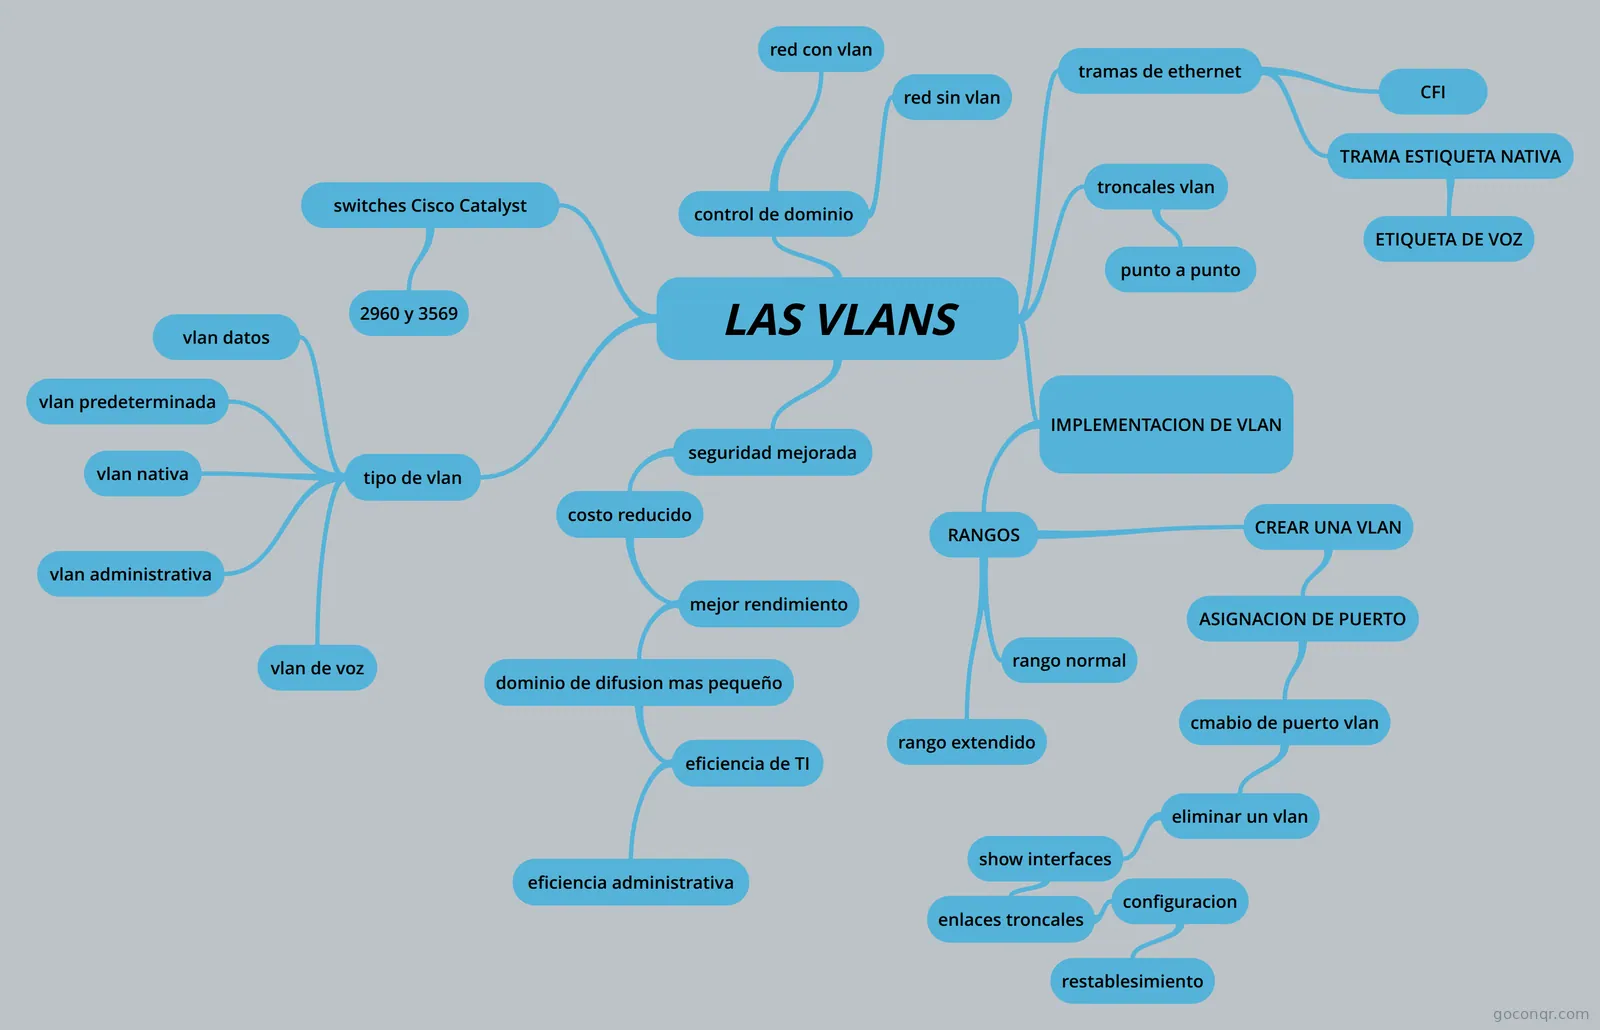
Mapa mental: VLANs
Contenido del mapa
LAS VLANS
- las vlasn
switches Cisco Catalyst
- switches Cisco Catalyst admiten diversas cantidades de VLAN
- 2960 y 3569
tipo de vlan
- vlan datos
- vlan predeterminada
- todo los puerto switch estos cargan la configuracion predeterminada , esta forman parten del mismo domino de difusion
- vlan nativa
- Una VLAN nativa está asignada a un puerto troncal 802.1Q. Los puertos de enlace troncal son los enlaces entre switches que admiten la transmisión de tráfico asociado a más de una VLAN. estas permite el trafico con etiqueta
- vlan administrativa
- vlan de voz
seguridad mejorada
- costo reducido
- mejor rendimiento
- dominio de difusion mas pequeño
- eficiencia de TI
- eficiencia administrativa
- eficiencia de TI
- dominio de difusion mas pequeño
- mejor rendimiento
- costo reducido
troncales vlan
- punto a punto
- la red cisco amplia la red iEEE 802.1Q
- punto a punto
control de dominio
- red con vlan
- en via un sola vlan con la red predeterminada a los puertos que estan configurados y le permite llegar el mensaje
- red sin vlan
- le reevia la informacion a todos los puertos disponibles que esten en la vlan
- red con vlan
tramas de ethernet
- id de la vlan TPID 0X8100 HEXADECIMAL prioridad de usuario 3 bitspo nivel o serivicio
- CFI
- IDENTIFICACION FORMATO CANONICO
- TRAMA ESTIQUETA NATIVA
- SE VERIFICA SI SON IGUALES Y SE DESCARTAN
- ETIQUETA DE VOZ
- ESTA TIENE UN CDP QUE INTEGRA TELEFONO DE IP
IMPLEMENTACION DE VLAN
- RANGOS
- rango normal
- redes pequeñas y mediano negocios con id vlan 1 y 1005 los id de 1002 a 1005 se reservan apra vlan y token ring y FDDI SE CREAN AUTOMATICAMENTE Y NO SE PUEDEN ELIMINAR SE DENOMINA vlan.dat se encuentra en la memoria flash del switch
- rango extendido
- amplia sus infraestructuras a un cantidad como empresas muy grandes que puedan implementar la ID de la vlan de rango extendido
- CREAR UNA VLAN
- S1# CONFIGURE TERMINAL S1(CONFIG) #vlan id-vlan s1 (config-vlan)# name nombre-vlan s1 (config -valn )# end
- ASIGNACION DE PUERTO
- S1# configure terminal Enter configuration commands, one per line. End with CNTL/Z. S1(config)# interface f0/18 S1(config-if)# switchport mode access S1(config-if)# switchport access vlan 20 S1(config-if)# Final S1#*31-mar-09:34:24.3434: %SYS-5-CONFIG_I: Configured from console by consoleS1#
- cmabio de puerto vlan
- S1# show vlan brief VLAN Name Status Ports ---- -------------------- ------- ------------ 1 default active Fa0/1, Fa0/2, Fa0/3, Fa0/4 Fa0/5, Fa0/6, Fa0/7, Fa0/8 Fa0/9, Fa0/10, Fa0/11, Fa0/12 Fa0/13, Fa0/14, Fa0/15, Fa0/16 Fa0/17, Fa0/19, Fa0/20, Fa0/21 Fa0/22, Fa0/23, Fa0/24, Gig0/1 Gig0/2 20 Student active Fa0/18 1002 fddi-default active 1003 token-ring-default active 1004 fddinet-default active 1005 trnet-default active S1# Elimine la interfaz f0/18 de la VLAN 20. Utilice la forma “do” del comando “show” para mostrar la información resumida de la VLAN después de haber eliminado la interfaz f0/18. S1# configure terminal Enter configuration commands, one per line. End with CNTL/Z. S1(config)# interface f0/18 S1(config-if)# no switchport access vlan S1(config-if)# do show vlan brief VLAN Name Status Ports ---- ------------------- ------- --------------------1 default active Fa0/1, Fa0/2, Fa0/3, Fa0/4 Fa0/5, Fa0/6, Fa0/7, Fa0/8 Fa0/9, Fa0/10, Fa0/11, Fa0/12 Fa0/13, Fa0/14, Fa0/15, Fa0/16 Fa0/17, Fa0/19, Fa0/20, Fa0/21 Fa0/22, Fa0/23, Fa0/24, Gig0/1 Gig0/2 20 Student active 1002 fddi-default active 1003 token-ring-default active 1004 fddinet-default active 1005 trnet-default active Asigne la interfaz f0/11 a la VLAN 20. Vuelva directamente al modo EXEC privilegiado cuando termine. S1(config-if)# interface f0/11 S1(config-if)# switchport mode access S1(config-if)# switchport access vlan 20 S1(config-if)# Final S1#*31-mar-09:34:24.3434: %SYS-5-CONFIG_I: Configured from console by consoleS1# Muestre la información resumida de la VLAN. S1# show vlan brief VLAN Name Status Ports ---- -------------------- ------- -------------------------1 default active Fa0/1, Fa0/2, Fa0/3, Fa0/4 Fa0/5, Fa0/6, Fa0/7, Fa0/8 Fa0/9, Fa0/10, Fa0/11, Fa0/12 Fa0/13, Fa0/14, Fa0/15, Fa0/16 Fa0/17, Fa0/19, Fa0/20, Fa0/21 Fa0/22, Fa0/23, Fa0/24, Gig0/1 Gig0/2 20 Student active Fa0/11 1002 fddi-default active 1003 token-ring-default active 1004 fddinet-default active 1005 trnet-default active S1# Verifique el estado del puerto de switch de la interfaz f0/18. S1# show interfaces f0/18 switchport Name: Fa0/18 Switchport: Enabled Administrative Mode: static access Operational Mode: down Administrative Trunking Encapsulation: dot1q Negotiation of Trunking: Off Access Mode VLAN: 1 (default) Trunking Native Mode VLAN: 1 (default)
- eliminar un vlan
- s1# confi t s1 (config)# no vlan 20 s1 (config)# end s1# s1# sh vlan brief
- show interfaces
- Los puertos Fa0/11 y Fa0/18 se asignaron a la VLAN 20. Muestre la información de vlan específica para la vlan Student (Estudiantes). S1# show vlan name student VLAN Name Status Ports ---- -------------------------------- --------- ----- 20 student active Fa0/11, Fa0/18 VLAN Type SAID MTU Parent RingNo BridgeNo Stp BrdgMode Trans1 Trans2---- ----- ---- ---- ----- ------ ------ ------ ---- ------ ---- 20 enet 100020 1500 - - - - - 0 0 Remote SPAN VLAN ---------------- Disabled Primary Secondary Type Ports ------- --------- ----------------- ----------------------------S1# Muestre la información resumida de las VLAN. S1# show vlan summary Number of existing VLANs : 7 Number of existing VTP VLANs : 7 Number of existing extended VLANS : 0 S1# Muestre la información de la interfaz de la VLAN 20. S1# show interfaces vlan 20 Vlan20 is up, line protocol is up Hardware is CPU Interface, address is 0007.ec74.61d3 (bia 0007.ec74.61d3) MTU 1500 bytes, BW 100000 Kbit, DLY 1000000 usec, reliability 255/255, txload 1/255, rxload 1/255 Encapsulation ARPA, loopback not set ARP type: ARPA, ARP Timeout 04:00:00 Last input 21:40:21, output never, output hang never Last clearing of "show interface" counters never Input queue: 0/75/0/0 (size/max/drops/flushes); Total output drops: 0 Queueing strategy: fifo Output queue: 0/40 (size/max) 5 minute input rate 0 bits/sec, 0 packets/sec 5 minute output rate 0 bits/sec, 0 packets/sec 1682 packets input, 530955 bytes, 0 no buffer Received 0 broadcasts (0 IP multicast) 0 runts, 0 giants, 0 throttles 0 input errors, 0 CRC, 0 frame, 0 overrun, 0 ignored 563859 packets output, 0 bytes, 0 underruns 0 output errors, 23 interface resets 0 output buffer failures, 0 output buffers swapped out S1# Muestre la información del puerto de switch para f0/18. S1# show interfaces f0/18 switchport Name: Fa0/18 Switchport: Enabled Administrative Mode: static access Operational Mode: down Administrative Trunking Encapsulation: dot1q Operational Trunking Encapsulation: native Negotiation of Trunking: Off Access Mode VLAN: 20 (Students) Trunking Native Mode VLAN: 1 (default) Voice VLAN: none
- enlaces troncales
- Un enlace troncal de VLAN es un enlace de capa 2 del modelo OSI entre dos switches que transporta el tráfico para todas las VLAN (a menos que se restrinja la lista de VLAN permitidas de manera manual o dinámica). Para habilitar los enlaces troncales, configure los puertos en cualquier extremo del enlace físico con conjuntos de comandos paralelos. Para configurar un puerto de switch en un extremo de un enlace troncal, utilice el comando switchport mode trunk. Con este comando, la interfaz cambia al modo de enlace troncal permanente. El puerto establece una negociación de protocolo de enlace troncal dinámico (DTP) para convertir el enlace en un enlace troncal, incluso si la interfaz conectada a este no acepta el cambio. El protocolo DTP se describe en el tema siguiente. En este curso, el comando switchport mode trunk es el único método que se implementa para la configuración de enlaces troncales. En la figura 1, se muestra la sintaxis del comando de IOS de Cisco para especificar una VLAN nativa (distinta de la VLAN 1). Utilice el comando switchport trunk allowed vlan lista-vlan de IOS de Cisco para especificar la lista de VLAN que se permiten en el enlace troncal. En la figura 2, las VLAN 10, 20 y 30 admiten las computadoras de Cuerpo docente, Estudiante e Invitado (PC1, PC2 y PC3). La VLAN nativa también se debe cambiar de la VLAN 1 a otra VLAN, como la VLAN 99. De manera predeterminada, se permiten todas las VLAN a lo largo de un enlace troncal. Para limitar las VLAN permitidas, se puede usar el comando switchport trunk allowed vlan. En la figura 3, el puerto F0/1 en el switch S1está configurado como puerto de enlace troncal, asigna la VLAN nativa a la VLAN 99 y especifica el enlace troncal para que solo reenvíe tráfico para las VLAN 10, 20, 30 y 99.
- configuracion
- restablesimiento
- rango normal
- RANGOS
Información
- Descripción
- las vlasn
- Creado por
- David Leonardo Mendez Murcia
- Visitas
- 9
- Valoración
Más sobre VLAN: tipos, configuración y enlaces troncales