
Mapa mental
MALWARE
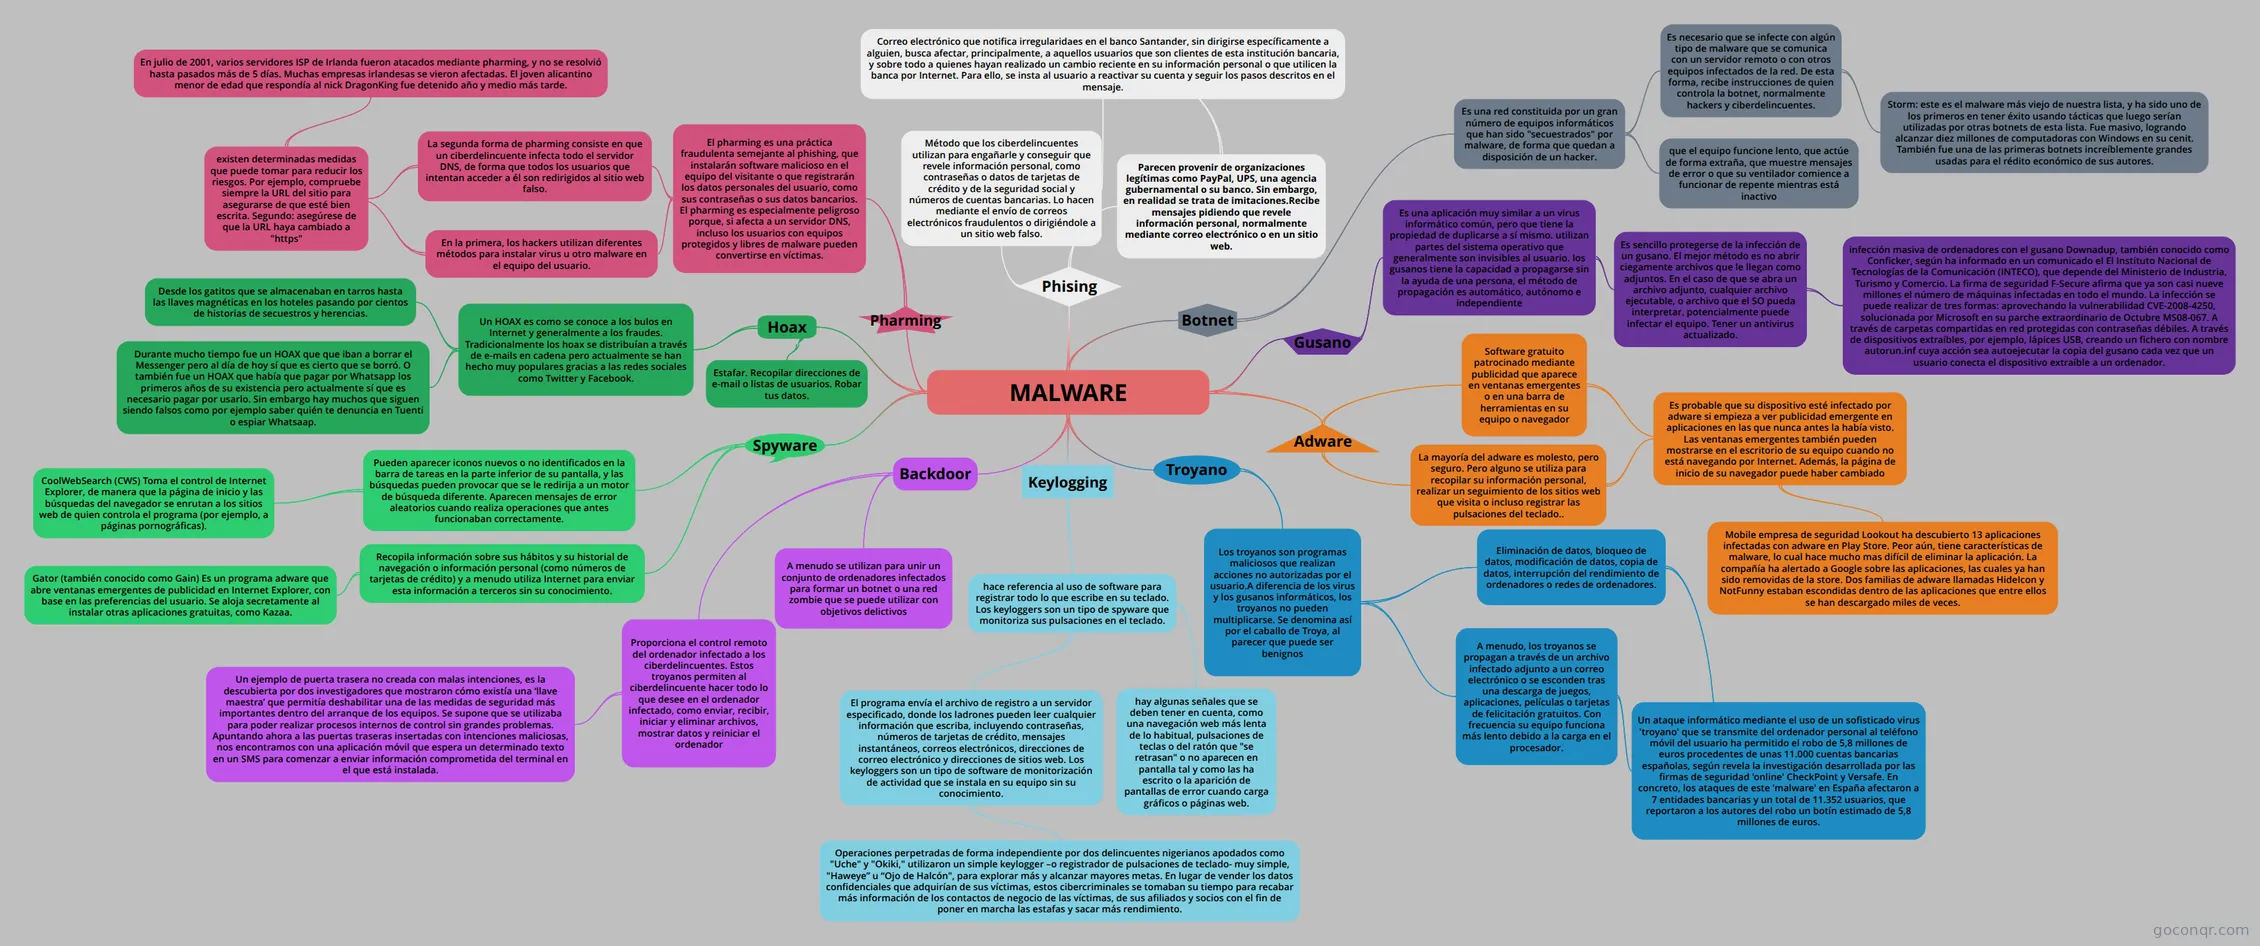
Mapa mental: Malware
Contenido del mapa
MALWARE
Troyano
- Los troyanos son programas maliciosos que realizan acciones no autorizadas por el usuario.A diferencia de los virus y los gusanos informáticos, los troyanos no pueden multiplicarse. Se denomina así por el caballo de Troya, al parecer que puede ser benignos
- A menudo, los troyanos se propagan a través de un archivo infectado adjunto a un correo electrónico o se esconden tras una descarga de juegos, aplicaciones, películas o tarjetas de felicitación gratuitos. Con frecuencia su equipo funciona más lento debido a la carga en el procesador.
- Un ataque informático mediante el uso de un sofisticado virus 'troyano' que se transmite del ordenador personal al teléfono móvil del usuario ha permitido el robo de 5,8 millones de euros procedentes de unas 11.000 cuentas bancarias españolas, según revela la investigación desarrollada por las firmas de seguridad 'online' CheckPoint y Versafe. En concreto, los ataques de este 'malware' en España afectaron a 7 entidades bancarias y un total de 11.352 usuarios, que reportaron a los autores del robo un botín estimado de 5,8 millones de euros.
- Eliminación de datos, bloqueo de datos, modificación de datos, copia de datos, interrupción del rendimiento de ordenadores o redes de ordenadores.
- A menudo, los troyanos se propagan a través de un archivo infectado adjunto a un correo electrónico o se esconden tras una descarga de juegos, aplicaciones, películas o tarjetas de felicitación gratuitos. Con frecuencia su equipo funciona más lento debido a la carga en el procesador.
- Los troyanos son programas maliciosos que realizan acciones no autorizadas por el usuario.A diferencia de los virus y los gusanos informáticos, los troyanos no pueden multiplicarse. Se denomina así por el caballo de Troya, al parecer que puede ser benignos
Backdoor
- Proporciona el control remoto del ordenador infectado a los ciberdelincuentes. Estos troyanos permiten al ciberdelincuente hacer todo lo que desee en el ordenador infectado, como enviar, recibir, iniciar y eliminar archivos, mostrar datos y reiniciar el ordenador
- Un ejemplo de puerta trasera no creada con malas intenciones, es la descubierta por dos investigadores que mostraron cómo existía una ‘llave maestra’ que permitía deshabilitar una de las medidas de seguridad más importantes dentro del arranque de los equipos. Se supone que se utilizaba para poder realizar procesos internos de control sin grandes problemas. Apuntando ahora a las puertas traseras insertadas con intenciones maliciosas, nos encontramos con una aplicación móvil que espera un determinado texto en un SMS para comenzar a enviar información comprometida del terminal en el que está instalada.
- A menudo se utilizan para unir un conjunto de ordenadores infectados para formar un botnet o una red zombie que se puede utilizar con objetivos delictivos
- Proporciona el control remoto del ordenador infectado a los ciberdelincuentes. Estos troyanos permiten al ciberdelincuente hacer todo lo que desee en el ordenador infectado, como enviar, recibir, iniciar y eliminar archivos, mostrar datos y reiniciar el ordenador
Spyware
- Recopila información sobre sus hábitos y su historial de navegación o información personal (como números de tarjetas de crédito) y a menudo utiliza Internet para enviar esta información a terceros sin su conocimiento.
- Gator (también conocido como Gain) Es un programa adware que abre ventanas emergentes de publicidad en Internet Explorer, con base en las preferencias del usuario. Se aloja secretamente al instalar otras aplicaciones gratuitas, como Kazaa.
- Pueden aparecer iconos nuevos o no identificados en la barra de tareas en la parte inferior de su pantalla, y las búsquedas pueden provocar que se le redirija a un motor de búsqueda diferente. Aparecen mensajes de error aleatorios cuando realiza operaciones que antes funcionaban correctamente.
- CoolWebSearch (CWS) Toma el control de Internet Explorer, de manera que la página de inicio y las búsquedas del navegador se enrutan a los sitios web de quien controla el programa (por ejemplo, a páginas pornográficas).
- Recopila información sobre sus hábitos y su historial de navegación o información personal (como números de tarjetas de crédito) y a menudo utiliza Internet para enviar esta información a terceros sin su conocimiento.
Keylogging
- hace referencia al uso de software para registrar todo lo que escribe en su teclado. Los keyloggers son un tipo de spyware que monitoriza sus pulsaciones en el teclado.
- El programa envía el archivo de registro a un servidor especificado, donde los ladrones pueden leer cualquier información que escriba, incluyendo contraseñas, números de tarjetas de crédito, mensajes instantáneos, correos electrónicos, direcciones de correo electrónico y direcciones de sitios web. Los keyloggers son un tipo de software de monitorización de actividad que se instala en su equipo sin su conocimiento.
- Operaciones perpetradas de forma independiente por dos delincuentes nigerianos apodados como "Uche" y "Okiki," utilizaron un simple keylogger –o registrador de pulsaciones de teclado- muy simple, "Haweye” u “Ojo de Halcón", para explorar más y alcanzar mayores metas. En lugar de vender los datos confidenciales que adquirían de sus víctimas, estos cibercriminales se tomaban su tiempo para recabar más información de los contactos de negocio de las víctimas, de sus afiliados y socios con el fin de poner en marcha las estafas y sacar más rendimiento.
- hay algunas señales que se deben tener en cuenta, como una navegación web más lenta de lo habitual, pulsaciones de teclas o del ratón que "se retrasan" o no aparecen en pantalla tal y como las ha escrito o la aparición de pantallas de error cuando carga gráficos o páginas web.
- El programa envía el archivo de registro a un servidor especificado, donde los ladrones pueden leer cualquier información que escriba, incluyendo contraseñas, números de tarjetas de crédito, mensajes instantáneos, correos electrónicos, direcciones de correo electrónico y direcciones de sitios web. Los keyloggers son un tipo de software de monitorización de actividad que se instala en su equipo sin su conocimiento.
- hace referencia al uso de software para registrar todo lo que escribe en su teclado. Los keyloggers son un tipo de spyware que monitoriza sus pulsaciones en el teclado.
Adware
- Software gratuito patrocinado mediante publicidad que aparece en ventanas emergentes o en una barra de herramientas en su equipo o navegador
- La mayoría del adware es molesto, pero seguro. Pero alguno se utiliza para recopilar su información personal, realizar un seguimiento de los sitios web que visita o incluso registrar las pulsaciones del teclado..
- Es probable que su dispositivo esté infectado por adware si empieza a ver publicidad emergente en aplicaciones en las que nunca antes la había visto. Las ventanas emergentes también pueden mostrarse en el escritorio de su equipo cuando no está navegando por Internet. Además, la página de inicio de su navegador puede haber cambiado
- Mobile empresa de seguridad Lookout ha descubierto 13 aplicaciones infectadas con adware en Play Store. Peor aún, tiene características de malware, lo cual hace mucho mas difícil de eliminar la aplicación. La compañía ha alertado a Google sobre las aplicaciones, las cuales ya han sido removidas de la store. Dos familias de adware llamadas HideIcon y NotFunny estaban escondidas dentro de las aplicaciones que entre ellos se han descargado miles de veces.
- Es probable que su dispositivo esté infectado por adware si empieza a ver publicidad emergente en aplicaciones en las que nunca antes la había visto. Las ventanas emergentes también pueden mostrarse en el escritorio de su equipo cuando no está navegando por Internet. Además, la página de inicio de su navegador puede haber cambiado
- Software gratuito patrocinado mediante publicidad que aparece en ventanas emergentes o en una barra de herramientas en su equipo o navegador
Phising
- Método que los ciberdelincuentes utilizan para engañarle y conseguir que revele información personal, como contraseñas o datos de tarjetas de crédito y de la seguridad social y números de cuentas bancarias. Lo hacen mediante el envío de correos electrónicos fraudulentos o dirigiéndole a un sitio web falso.
- Correo electrónico que notifica irregularidaes en el banco Santander, sin dirigirse específicamente a alguien, busca afectar, principalmente, a aquellos usuarios que son clientes de esta institución bancaria, y sobre todo a quienes hayan realizado un cambio reciente en su información personal o que utilicen la banca por Internet. Para ello, se insta al usuario a reactivar su cuenta y seguir los pasos descritos en el mensaje.
- Parecen provenir de organizaciones legítimas como PayPal, UPS, una agencia gubernamental o su banco. Sin embargo, en realidad se trata de imitaciones.Recibe mensajes pidiendo que revele información personal, normalmente mediante correo electrónico o en un sitio web.
- Método que los ciberdelincuentes utilizan para engañarle y conseguir que revele información personal, como contraseñas o datos de tarjetas de crédito y de la seguridad social y números de cuentas bancarias. Lo hacen mediante el envío de correos electrónicos fraudulentos o dirigiéndole a un sitio web falso.
Pharming
- El pharming es una práctica fraudulenta semejante al phishing, que instalarán software malicioso en el equipo del visitante o que registrarán los datos personales del usuario, como sus contraseñas o sus datos bancarios. El pharming es especialmente peligroso porque, si afecta a un servidor DNS, incluso los usuarios con equipos protegidos y libres de malware pueden convertirse en víctimas.
- En la primera, los hackers utilizan diferentes métodos para instalar virus u otro malware en el equipo del usuario.
- La segunda forma de pharming consiste en que un ciberdelincuente infecta todo el servidor DNS, de forma que todos los usuarios que intentan acceder a él son redirigidos al sitio web falso.
- existen determinadas medidas que puede tomar para reducir los riesgos. Por ejemplo, compruebe siempre la URL del sitio para asegurarse de que esté bien escrita. Segundo: asegúrese de que la URL haya cambiado a "https"
- En julio de 2001, varios servidores ISP de Irlanda fueron atacados mediante pharming, y no se resolvió hasta pasados más de 5 días. Muchas empresas irlandesas se vieron afectadas. El joven alicantino menor de edad que respondía al nick DragonKing fue detenido año y medio más tarde.
- existen determinadas medidas que puede tomar para reducir los riesgos. Por ejemplo, compruebe siempre la URL del sitio para asegurarse de que esté bien escrita. Segundo: asegúrese de que la URL haya cambiado a "https"
- En la primera, los hackers utilizan diferentes métodos para instalar virus u otro malware en el equipo del usuario.
- El pharming es una práctica fraudulenta semejante al phishing, que instalarán software malicioso en el equipo del visitante o que registrarán los datos personales del usuario, como sus contraseñas o sus datos bancarios. El pharming es especialmente peligroso porque, si afecta a un servidor DNS, incluso los usuarios con equipos protegidos y libres de malware pueden convertirse en víctimas.
Botnet
- Es una red constituida por un gran número de equipos informáticos que han sido "secuestrados" por malware, de forma que quedan a disposición de un hacker.
- Es necesario que se infecte con algún tipo de malware que se comunica con un servidor remoto o con otros equipos infectados de la red. De esta forma, recibe instrucciones de quien controla la botnet, normalmente hackers y ciberdelincuentes.
- Storm: este es el malware más viejo de nuestra lista, y ha sido uno de los primeros en tener éxito usando tácticas que luego serían utilizadas por otras botnets de esta lista. Fue masivo, logrando alcanzar diez millones de computadoras con Windows en su cenit. También fue una de las primeras botnets increíblemente grandes usadas para el rédito económico de sus autores.
- que el equipo funcione lento, que actúe de forma extraña, que muestre mensajes de error o que su ventilador comience a funcionar de repente mientras está inactivo
- Es necesario que se infecte con algún tipo de malware que se comunica con un servidor remoto o con otros equipos infectados de la red. De esta forma, recibe instrucciones de quien controla la botnet, normalmente hackers y ciberdelincuentes.
- Es una red constituida por un gran número de equipos informáticos que han sido "secuestrados" por malware, de forma que quedan a disposición de un hacker.
Gusano
- Es una aplicación muy similar a un virus informático común, pero que tiene la propiedad de duplicarse a sí mismo. utilizan partes del sistema operativo que generalmente son invisibles al usuario. los gusanos tiene la capacidad a propagarse sin la ayuda de una persona, el método de propagación es automático, autónomo e independiente
- Es sencillo protegerse de la infección de un gusano. El mejor método es no abrir ciegamente archivos que le llegan como adjuntos. En el caso de que se abra un archivo adjunto, cualquier archivo ejecutable, o archivo que el SO pueda interpretar, potencialmente puede infectar el equipo. Tener un antivirus actualizado.
- infección masiva de ordenadores con el gusano Downadup, también conocido como Conficker, según ha informado en un comunicado el El Instituto Nacional de Tecnologías de la Comunicación (INTECO), que depende del Ministerio de Industria, Turismo y Comercio. La firma de seguridad F-Secure afirma que ya son casi nueve millones el número de máquinas infectadas en todo el mundo. La infección se puede realizar de tres formas: aprovechando la vulnerabilidad CVE-2008-4250, solucionada por Microsoft en su parche extraordinario de Octubre MS08-067. A través de carpetas compartidas en red protegidas con contraseñas débiles. A través de dispositivos extraíbles, por ejemplo, lápices USB, creando un fichero con nombre autorun.inf cuya acción sea autoejecutar la copia del gusano cada vez que un usuario conecta el dispositivo extraíble a un ordenador.
- Es sencillo protegerse de la infección de un gusano. El mejor método es no abrir ciegamente archivos que le llegan como adjuntos. En el caso de que se abra un archivo adjunto, cualquier archivo ejecutable, o archivo que el SO pueda interpretar, potencialmente puede infectar el equipo. Tener un antivirus actualizado.
- Es una aplicación muy similar a un virus informático común, pero que tiene la propiedad de duplicarse a sí mismo. utilizan partes del sistema operativo que generalmente son invisibles al usuario. los gusanos tiene la capacidad a propagarse sin la ayuda de una persona, el método de propagación es automático, autónomo e independiente
Hoax
- Un HOAX es como se conoce a los bulos en Internet y generalmente a los fraudes. Tradicionalmente los hoax se distribuían a través de e-mails en cadena pero actualmente se han hecho muy populares gracias a las redes sociales como Twitter y Facebook.
- Desde los gatitos que se almacenaban en tarros hasta las llaves magnéticas en los hoteles pasando por cientos de historias de secuestros y herencias.
- Durante mucho tiempo fue un HOAX que que iban a borrar el Messenger pero al día de hoy sí que es cierto que se borró. O también fue un HOAX que había que pagar por Whatsapp los primeros años de su existencia pero actualmente sí que es necesario pagar por usarlo. Sin embargo hay muchos que siguen siendo falsos como por ejemplo saber quién te denuncia en Tuenti o espiar Whatsaap.
- Estafar. Recopilar direcciones de e-mail o listas de usuarios. Robar tus datos.
- Un HOAX es como se conoce a los bulos en Internet y generalmente a los fraudes. Tradicionalmente los hoax se distribuían a través de e-mails en cadena pero actualmente se han hecho muy populares gracias a las redes sociales como Twitter y Facebook.
Información
- Descripción
- Mapa Mental sobre MALWARE, creado por pablo lopez el 12/04/2018.
- Creado por
- pablo lopez
- Visitas
- 2
- Valoración