
Mapa mental
Resumen cap 3. Auditing Entity – Level Control
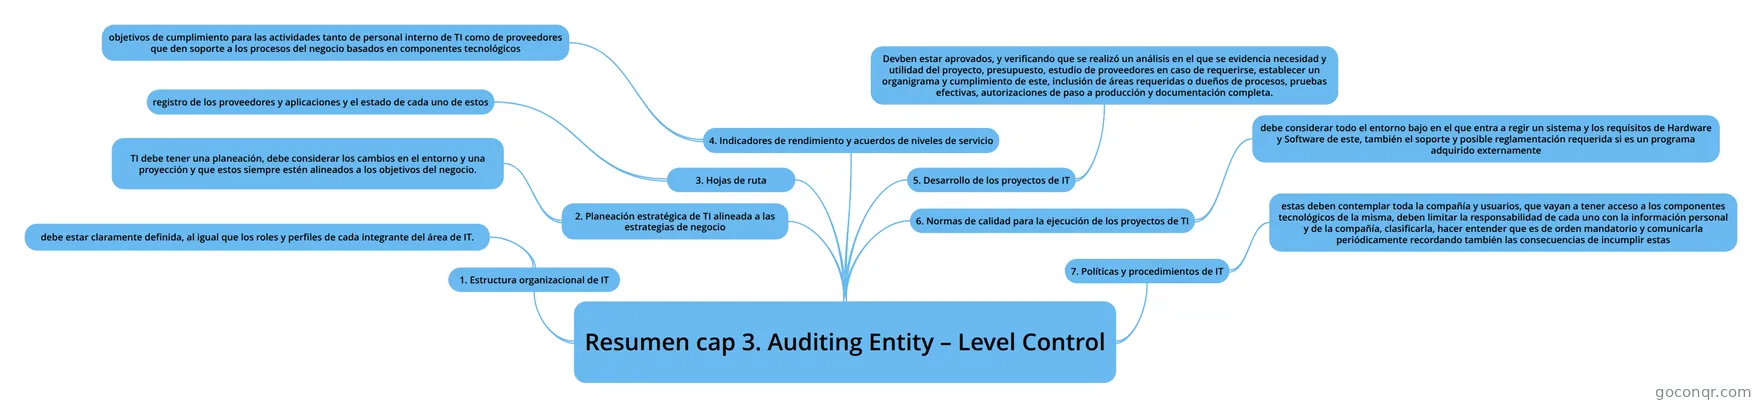
Mapa mental: Auditing Entity-Level Control
Contenido del mapa
Resumen cap 3. Auditing Entity – Level Control
- Los controles a nivel de entidad son controles paralelos a toda la compañía, por lo que resultan necesarios para establecer un nivel de entendimiento o idea de controles de tecnología, estos están enfocados a administración IT, controles internos, gestión de riesgos y gobernabilidad. Se debe tener en cuenta que cada compañía tiene su propio gobierno, los controles a nivel de entidad no son estándar, pueden tener similitudes y elementos mínimos, sin embargo no se puede aplicar una plantilla general para todas las compañías, debe contar el criterio del auditor para visualizar el estado de los controles a nivel de entidad.
1. Estructura organizacional de IT
- debe estar claramente definida, al igual que los roles y perfiles de cada integrante del área de IT.
- que esta esté claramente definida al igual que los roles y perfiles de cada integrante del área de IT que debe desarrollar y que estas funciones estén acorde a las tareas de su cargo para que no exista conflicto de segregación de funciones.
- debe estar claramente definida, al igual que los roles y perfiles de cada integrante del área de IT.
2. Planeación estratégica de TI alineada a las estrategias de negocio
- TI debe tener una planeación, debe considerar los cambios en el entorno y una proyección y que estos siempre estén alineados a los objetivos del negocio.
- 1. El área de TI debe tener una planeación, no solo la resolución de los problemas día a día, debe considerar los cambios en el entorno y una proyección y que estos siempre estén alineados a los objetivos del negocio.
- TI debe tener una planeación, debe considerar los cambios en el entorno y una proyección y que estos siempre estén alineados a los objetivos del negocio.
3. Hojas de ruta
- registro de los proveedores y aplicaciones y el estado de cada uno de estos
- 1. entiéndase por estas como el registro de los proveedores y aplicaciones y el estado de cada uno de estos, para tener claro vencimiento de versiones o soportes y poder establecer oportunamente una solución que no deje vacíos de servicio en la compañía.
- registro de los proveedores y aplicaciones y el estado de cada uno de estos
4. Indicadores de rendimiento y acuerdos de niveles de servicio
- objetivos de cumplimiento para las actividades tanto de personal interno de TI como de proveedores que den soporte a los procesos del negocio basados en componentes tecnológicos
- 1. Es importante definir unos objetivos de cumplimiento para las actividades tanto de personal interno de TI como de proveedores que den soporte a los procesos del negocio basados en componentes tecnológicos, para estos existen los ANS (Acuerdos de niveles de servicio) en el caso de proveedores y evaluaciones de desempeño y capacitación para el personal interno.
- objetivos de cumplimiento para las actividades tanto de personal interno de TI como de proveedores que den soporte a los procesos del negocio basados en componentes tecnológicos
5. Desarrollo de los proyectos de IT
- Devben estar aprovados, y verificando que se realizó un análisis en el que se evidencia necesidad y utilidad del proyecto, presupuesto, estudio de proveedores en caso de requerirse, establecer un organigrama y cumplimiento de este, inclusión de áreas requeridas o dueños de procesos, pruebas efectivas, autorizaciones de paso a producción y documentación completa.
- Estos se deben encontrar debidamente aprobados según definición en un proceso formalmente establecido desde su propuesta, verificando que se realizó un análisis en el que se evidencia necesidad y utilidad del proyecto, presupuesto, estudio de proveedores en caso de requerirse, establecer un organigrama y cumplimiento de este, inclusión de áreas requeridas o dueños de procesos, pruebas efectivas, autorizaciones de paso a producción y documentación completa.
- Devben estar aprovados, y verificando que se realizó un análisis en el que se evidencia necesidad y utilidad del proyecto, presupuesto, estudio de proveedores en caso de requerirse, establecer un organigrama y cumplimiento de este, inclusión de áreas requeridas o dueños de procesos, pruebas efectivas, autorizaciones de paso a producción y documentación completa.
6. Normas de calidad para la ejecución de los proyectos de TI
- debe considerar todo el entorno bajo en el que entra a regir un sistema y los requisitos de Hardware y Software de este, también el soporte y posible reglamentación requerida si es un programa adquirido externamente
7. Políticas y procedimientos de IT
- estas deben contemplar toda la compañía y usuarios, que vayan a tener acceso a los componentes tecnológicos de la misma, deben limitar la responsabilidad de cada uno con la información personal y de la compañía, clasificarla, hacer entender que es de orden mandatorio y comunicarla periódicamente recordando también las consecuencias de incumplir estas
Información
- Descripción
- Los controles a nivel de entidad son controles paralelos a toda la compañía
- Creado por
- Danny Juan Pablo Lopez Rodriguez
- Visitas
- 69
- Valoración